Descrição do problema
Ao fazer o upload de um certificado HTTPS no console do Anti-DDoS Pro, Anti-DDoS Premium ou WAF, o sistema retorna a mensagem
The certificate and the private key do not match.
.
Causa e solução
| Possível causa | Solução |
| O conteúdo do certificado e da chave privada enviados não corresponde. | Verifique se os valores MD5 do arquivo de certificado e do arquivo de chave privada são idênticos. Caso sejam diferentes, os arquivos estão associados a nomes de domínio distintos. Execute os seguintes comandos para visualize os valores MD5 do arquivo de certificado e do arquivo de chave privada: Caso o conteúdo do certificado e da chave privada enviados não corresponda, faça o upload dos arquivos corretos de certificado e chave privada. |
| A chave privada Rivest-Shamir-Adleman (RSA) está em um formato inválido. | Gere uma nova chave privada e faça o upload dela. Execute o seguinte comando para gerar uma nova chave privada: |
Corrigir a cadeia de certificados
Ao adquirir um certificado SSL, o provedor de service de certificados oferece uma cadeia de certificados completa. Essa cadeia inclui um certificado intermediário e um certificado de nome de domínio. Se nenhum certificado intermediário for fornecido, utilize uma ferramenta para corrigir a cadeia de certificados.
Execute o seguinte comando no seu servidor para verificar a integridade da cadeia de certificados:
openssl s_client -connect <server ip>:443 -servername <domain name>Variáveis:
<server ip>: Defina o valor como o endereço IP do seu servidor.<domain name>: Defina o valor como o nome de domínio do site.
Execute o comando anterior no seu servidor independentemente de o site ter sido adicionado.
Se a seção
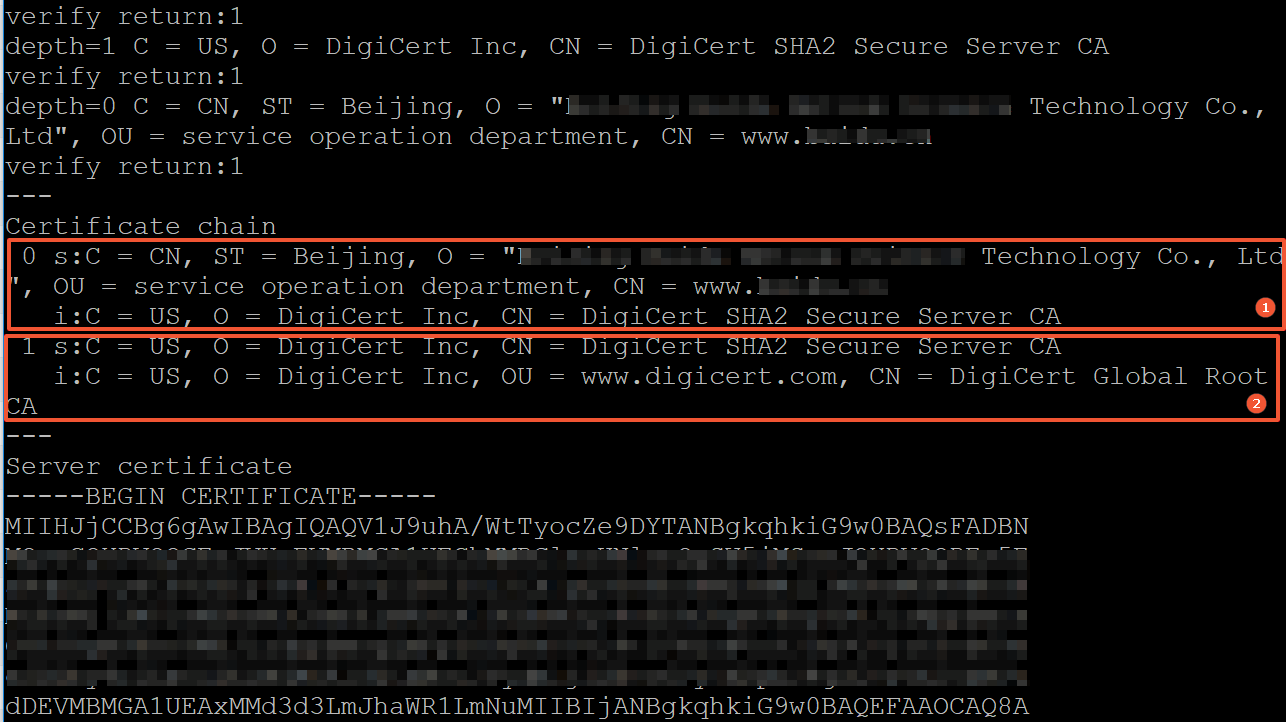
Certificate chain
no resultado retornado incluir o certificado de nome de domínio e o certificado da Autoridade Certificadora (CA) intermediária, a cadeia de certificados estará completa. A Seção 1 mostra um certificado de nome de domínio e a Seção 2 mostra um certificado de CA intermediária.
Se o resultado retornado exibir apenas o certificado de nome de domínio, a cadeia de certificados estará incompleta. Nesse caso, utilize uma ferramenta para corrigir a cadeia. Por exemplo, acesse esta
e baixe a cadeia de certificados completa. Em seguida, substitua o seu certificado pela cadeia de certificados baixada.
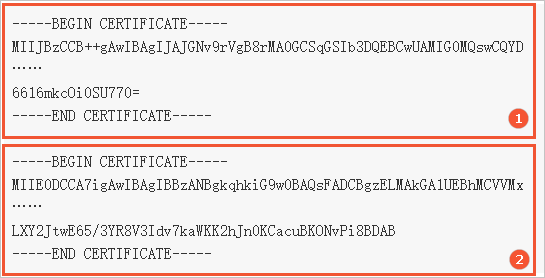
A figura a seguir mostra o formato do conteúdo do arquivo de certificado. A Seção 1 exibe um certificado de nome de domínio e a Seção 2 exibe um certificado intermediário.
O conteúdo do certificado não pode conter espaços ou caracteres de retorno de carro.