Este tópico explica como gerar um arquivo de Certificate Signing Request (CSR) com OpenSSL ou Keytool antes de solicitar um certificado SSL.
Antes de começar
Para solicitar um certificado SSL, são necessários um arquivo de chave privada e um arquivo CSR. O arquivo CSR contém sua chave pública e informações organizacionais, que a autoridade certificadora (CA) usa para validação.
O SSL Certificates Service oferece duas ferramentas para gerar arquivos CSR:
|
Ferramenta |
Mais indicada para |
|
OpenSSL |
Servidores Linux/macOS e geração padrão de chaves RSA |
|
Keytool |
Servidores baseados em Java (Tomcat) e ambientes que exigem entrada de caracteres chineses |
Requisitos do arquivo CSR:
A chave deve ser do tipo RSA, com 2.048 bits.
Em certificados multidomínio ou curinga, especifique apenas um nome de domínio no campo
Common Name(ouWhat is your first and last name?no Keytool).Se inserir caracteres chineses, codifique-os em UTF-8. O Keytool oferece suporte nativo a essa codificação; já o OpenSSL requer configuração específica para UTF-8.
Sempre que possível, use o CSR gerado pelo sistema no SSL Certificates Service para evitar falhas de validação por formatação incorreta. Para saber como resolver problemas de validação, consulte O erro "Primary domain name cannot be empty" é retornado quando faço upload do meu arquivo CSR. O que devo fazer?. Caso gere o CSR manualmente, mantenha a chave privada em sigilo e faça backup imediatamente.
Nota: Para inserir informações em chinês, use o Keytool em vez do OpenSSL.
Gerar um arquivo CSR
Gerar um arquivo CSR com OpenSSL
Faça login no servidor e acesse o diretório onde deseja armazenar os arquivos de chave e CSR.
Instale o OpenSSL se ainda não estiver instalado. Para instruções de instalação, consulte o site do OpenSSL.
-
Execute o comando abaixo para gerar simultaneamente uma chave privada e um arquivo CSR:
openssl req -new -nodes -sha256 -newkey rsa:2048 -keyout [$Key_File] -out [$OpenSSL_CSR]NotaNota: Descrição dos parâmetros do comando:
Parâmetro
Descrição
-newGera um novo arquivo CSR
-nodesCrie um arquivo de chave privada sem criptografia
-sha256Usa SHA-256 como algoritmo de resumo
-newkey rsa:2048Gera uma nova chave privada RSA de 2.048 bits
[$Key_File]Nome do arquivo da chave privada
[$OpenSSL_CSR]Caminho onde salvar o arquivo CSR
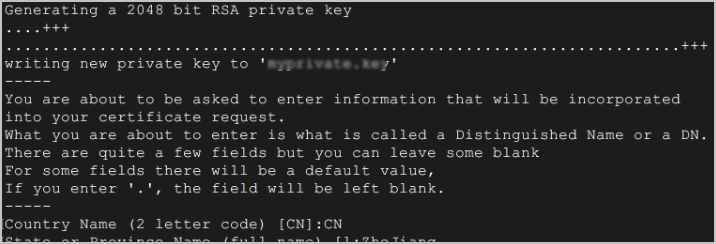
O sistema exibe a seguinte saída.
-
Quando solicitado, insira as informações necessárias:
Campo
Descrição
Organization Name
Nome da empresa (chinês ou inglês)
Organizational Unit Name
Nome do departamento (chinês ou inglês)
Country Code
Código ISO de país de duas letras da organização. Exemplo:
CNpara China.State or Province
Nome do estado ou província (chinês ou inglês)
Locality
Nome da cidade (chinês ou inglês)
Common Name
Domínio para o qual você solicita o certificado
Email Address
Opcional
A challenge password
Opcional
Obtenha o arquivo de chave privada e o arquivo CSR gerados no diretório atual.
Gerar um arquivo CSR com Keytool
Faça login no servidor e acesse o diretório onde deseja armazenar os arquivos de keystore e CSR.
-
Verifique a disponibilidade do Keytool. Essa ferramenta integra o Java Development Kit (JDK).
NotaNota: Geralmente, o Keytool vem instalado com o JDK. Execute
keytool -helppara confirmar. -
Execute o comando abaixo para gerar um arquivo de keystore:
keytool -genkey -alias [$Alias] -keyalg RSA -keysize 2048 -keystore [$Keytool_Path]NotaNota: Descrição dos parâmetros do comando:
Parâmetro
Descrição
-keyalgTipo da chave. Obrigatório:
RSA.-keysizeComprimento da chave. Obrigatório:
2048.[$Alias]Alias personalizado para o certificado. Use o mesmo alias em todos os comandos subsequentes do Keytool referentes a este certificado.
[$Keytool_Path]Caminho onde salvar o arquivo de keystore
Ao receber a solicitação, defina uma senha para proteger o keystore. Armazene-a com segurança, pois será necessária para acessar a chave privada e gerar o CSR posteriormente.
-
Quando solicitado, insira as informações necessárias:
Campo
Descrição
First and last name
Domínio para o qual você solicita o certificado
Name of your organizational unit
Nome do departamento
Name of your organization
Nome da empresa
Name of your city or locality
Nome da cidade
Name of your state or province
Nome do estado ou província
Two-letter country code for this unit
Código ISO de país de duas letras da organização
Confirme os dados digitando
Y.Insira a senha da chave quando solicitado. Pressione Enter para reutilizar a senha do keystore.
-
Execute o comando abaixo para exportar um arquivo CSR do keystore:
keytool -certreq -sigalg SHA256withRSA -alias [$Alias] -keystore [$Keytool_Path] -file [$Keytool_CSR]NotaNota: Descrição dos parâmetros do comando:
Parâmetro
Descrição
-sigalg SHA256withRSAAlgoritmo de resumo para assinar o CSR
[$Alias]Deve corresponder ao alias usado na criação do keystore
[$Keytool_Path]Caminho para o arquivo de keystore
[$Keytool_CSR]Caminho onde salvar o arquivo CSR
Digite a senha do keystore quando solicitado para confirmar e concluir a geração do CSR.
Escopo de aplicação
SSL Certificates Service