Use um dispositivo Smart Access Gateway (SAG) em modo one-arm para conectar um site local à Alibaba Cloud.
Pré-requisitos
Você criou uma Virtual Private Cloud (VPC). Para mais informações, consulte Crie e gerencie uma VPC.
Você criou uma instância do Cloud Enterprise Network (CEN) e associou a VPC a essa instância. Para mais informações, consulte Crie uma instância CEN.
Contexto
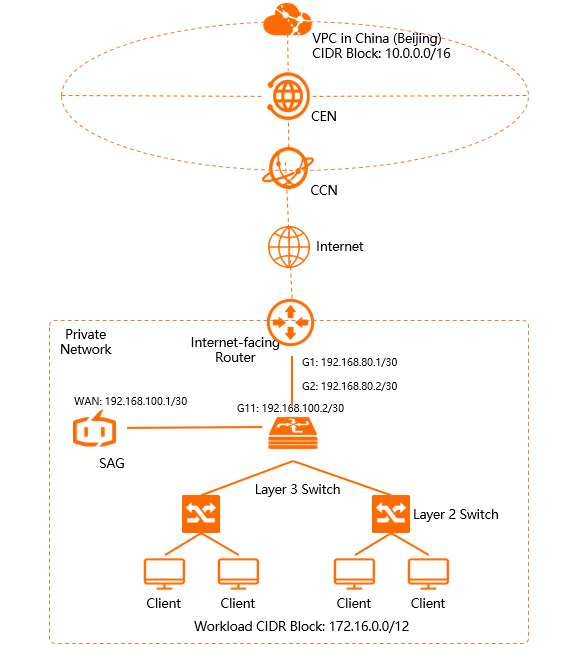
Neste exemplo, uma empresa implanta um dispositivo SAG-1000 em modo one-arm para conectar seu site local na China continental a uma VPC na região China (Beijing). Essa configuração permite a comunicação entre os sites sem alterar a arquitetura de rede existente.
Planejamento de rede
A tabela a seguir apresenta valores de exemplo para o planejamento de rede. Certifique-se de que os blocos CIDR das redes interconectadas não se sobreponham.
|
Nó de rede |
Plano de rede |
|
Site local |
Bloco CIDR de service: 172.16.0.0/12 |
|
Porta WAN do SAG (Porta 5): 192.168.100.1/30, gateway: 192.168.100.2 |
|
|
Porta G11 do switch Layer 3: 192.168.100.2/30 |
|
|
|
|
VPC da Alibaba Cloud em China (Beijing) |
10.0.0.0/16 |
Procedimento
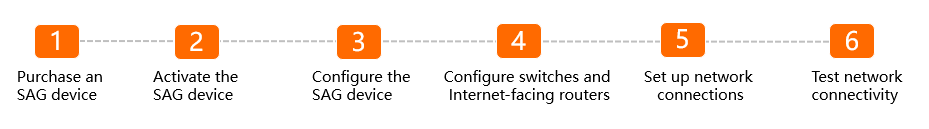
Etapa 1: Adquirir um dispositivo SAG
Após adquirir um dispositivo SAG no console do SAG, a Alibaba Cloud envia o equipamento e cria uma instância SAG para gerenciamento do dispositivo.
Para usar um dispositivo SAG em uma região fora da china continental, adquira o hardware de terceiros. Para mais informações, consulte Purchase SAG devices.
Faça login no console do Smart Access Gateway.
Na página Smart Access Gateway, clique em Purchase SAG.
Selecione Create SAG (CPE).
-
Na página Smart Access Gateway, defina os parâmetros a seguir e clique em Buy Now.
Region: Região onde o dispositivo SAG será usado. Neste exemplo, selecione Mainland China.
Instance Type: Modelo do dispositivo SAG. Neste exemplo, escolha SAG-1000.
Have SAG Hardware Already: Indica se você já possui um dispositivo SAG. Neste exemplo, selecione No.
Version: Edição do dispositivo SAG. Este exemplo usa a edição padrão Standard Edition.
Quantity: Quantidade de dispositivos SAG a adquirir. Neste exemplo, selecione 1.
Region: Região de largura de banda usada pelo dispositivo Smart Access Gateway (SAG). Esta região é idêntica à do dispositivo SAG e não pode ser modificada.
Instance Name: Nome da instância SAG.
Peak Bandwidth: Largura de banda máxima da rede. Neste exemplo, escolha 50 Mbps.
Subscription Period: Duração da assinatura.
Confirme as informações do pedido, aceite os termos de service e clique em Confirm Purchase.
Na caixa de diálogo Receiving Address, insira seu endereço de entrega e clique em Buy Now.
Na página Pay, escolha um método de pagamento e conclua a transação.
-
Verifique se o pedido foi realizado na página do Smart Access Gateway. Os dispositivos SAG são enviados em até dois dias úteis após a confirmação do pedido. Para acompanhar o status da entrega, execute as operações a seguir:
Na página Smart Access Gateway, localize a instância SAG desejada.
Na coluna Operation, clique no ícone
 e selecione View Shipping Update.
No painel Order Updates, visualize as atualizações da entrega.
Após a realização do pedido, o status da instância SAG muda para Pending Shipment.
Etapa 2: Ativar e conectar o dispositivo SAG
Ao receber o dispositivo SAG, verifique se todos os acessórios estão incluídos. Para mais informações, consulte SAG-1000 device specifications.
Após validar o dispositivo, ative-o e conecte-o.
Faça login no console do Smart Access Gateway.
Na barra de navegação superior, selecione a região onde sua instância SAG está implantada.
Na página Smart Access Gateway, localize a instância desejada e vincule o dispositivo à instância SAG. Para mais informações, consulte Add a device.
Após vincular o dispositivo, retorne à página Smart Access Gateway. Na coluna Operation da instância alvo, clique em
 > Activate.
Na caixa de diálogo Activate, clique em OK.
-
Com o dispositivo ativado, conecte o SAG à sua rede local conforme ilustrado no diagrama de topologia.
Use um cabo de rede para conectar a porta WAN do dispositivo SAG à porta G11 do switch Layer 3.
Este exemplo usa a porta WAN (Porta 5). Caso a Porta 5 do seu dispositivo não seja uma porta WAN, altere a função da porta. Para mais informações, consulte Assign port roles.
NotaSomente dispositivos SAG-1000 V2.0 suportam atribuição de função de porta.
Antes de atribuir funções às portas, certifique-se de que o dispositivo SAG esteja ligado, com sinal 4G estável e conectado à Alibaba Cloud.
Etapa 3: Configure o dispositivo SAG
Após conectar o dispositivo, configure suas portas e rotas no console do SAG.
Antes de iniciar, garanta que o dispositivo esteja ligado, com sinal 4G estável e conectado à Alibaba Cloud.
-
Configure a porta.
Na página SAG, clique em Device Settings.
Na página de detalhes da instância SAG, clique na aba Device Settings.
No painel de navegação à esquerda, clique em Manage WAN Ports.
Na seção WAN (Port 5), clique em Edit.
-
No painel Configure WAN (Port 5), defina os parâmetros abaixo e clique em OK.
Parâmetro
Descrição
Connection Type
Selecione Static IP.
Priority
Mantenha o valor padrão 1.
IP Address
Endereço IP da porta WAN. Neste exemplo, insira 192.168.100.1.
Mask
Máscara de sub-rede do endereço IP da porta WAN. Neste exemplo, insira 255.255.255.252.
Gateway
Endereço IP do gateway. Neste exemplo, insira 192.168.100.2.
NotaApós configurar o gateway, o dispositivo SAG adiciona automaticamente uma rota padrão.
-
Configure a sincronização de rotas locais.
Sincronize as rotas locais com a nuvem para habilitar a comunicação entre sua rede local e os recursos na nuvem.
Na página de detalhes da instância SAG, clique na aba Network Configuration.
No painel de navegação à esquerda, clique em Method to Synchronize with On-premises Routes.
-
Selecione Static Routing, clique em Add Static Route, configure a rota estática e clique em OK.
Adicione uma rota estática para o bloco CIDR local que precisa se comunicar com a cloud: 172.16.0.0/12.
-
Configure uma rota estática.
Defina uma rota estática para direcionar o tráfego da rede local para a porta WAN. Isso permite que a rede 4G funcione como backup.
Na página Smart Access Gateway, clique em Device Settings.
Na página de detalhes da instância SAG, clique na aba Device Settings.
Na página Device Settings, clique na aba Manage Routes.
Na aba Manage Routes, clique em Add Static Route.
-
No painel Add Static Route, adicione uma rota estática para a rede local com as informações a seguir, mantenha os valores padrão para as demais configurações e clique em OK.
Neste exemplo:
Parâmetro
Descrição
Destination CIDR Block
Bloco CIDR de destino. Neste exemplo, insira 172.16.0.0/12.
Next Hop
Endereço IP do próximo salto. Neste exemplo, insira o endereço IP do dispositivo par conectado à porta WAN: 192.168.100.2.
Port
Porta de saída para o segmento de rede de destino. Neste exemplo, selecione a porta WAN configurada em Step 1.
Etapa 4: Configure o switch e o roteador de saída
Adicione configurações de rota ao switch e ao roteador de saída conectados ao dispositivo SAG. O exemplo a seguir usa marcas específicas de switch e roteador. As configurações variam conforme o fabricante do dispositivo. Para mais detalhes, consulte a documentação dos seus equipamentos.
-
Configure as rotas para o switch Layer 3.
interface GigabitEthernet 0/11 no switchport ip address 192.168.100.2 255.255.255.252 # Set the IP address for the switch port connected to the SAG device. ip route 10.0.0.0 255.255.0.0 192.168.100.1 # Add a route to the VPC in China (Beijing). ip route 0.0.0.0 0.0.0.0 192.168.80.1 # Add a default route to the internet. -
Configure as rotas para o roteador de saída.
ip route 192.168.100.0 255.255.255.252 192.168.80.2 # Add a route to the SAG device.
Etapa 5: Configure a conexão de rede na cloud
Após configurar o dispositivo, estabeleça a conexão de rede na cloud para integrar sua rede local à Alibaba Cloud.
-
Crie uma instância do Cloud Connect Network (CCN).
Faça login no console do Smart Access Gateway.
-
Na barra de navegação superior, selecione a região Mainland China.
O CCN e o dispositivo SAG devem estar na mesma região.
No painel de navegação à esquerda, clique em CCN.
Na página CCN, clique em Create CCN Instance.
-
Na página Create CCN Instance, insira um nome para a instância CCN e clique em OK.
Após a criação, a instância CCN aparece na lista de instâncias.
-
Vincule a instância SAG à instância CCN.
No painel de navegação à esquerda, clique em Smart Access Gateway.
Na página Smart Access Gateway, clique em Network Configuration na coluna Operation da instância desejada.
No painel de navegação à esquerda, clique em Network Instance Details.
Na aba Network Instance Details, clique em Add Network, selecione Bind CCN, escolha a instância CCN criada e clique em OK.
-
Vincule a instância CCN a uma instância CEN.
Vincular o CCN ao CEN permite que o dispositivo SAG na instância CCN se comunique com a VPC associada à instância CEN.
No painel de navegação à esquerda, clique em CCN.
Localize a instância CCN desejada e clique em Bind CEN Instance na coluna Operation.
Na página Bind CEN Instance, clique em Existing CEN, escolha sua instância CEN e clique em OK.
-
Configure regras de grupo de segurança.
Configure uma regra de grupo de segurança para a instância ECS em sua VPC para permitir tráfego proveniente do bloco CIDR local 172.16.0.0/12. Para mais informações, consulte Add a security group rule.
Etapa 6: Testar a conexão
Após concluir a configuração, use um cliente em seu site local para acessar recursos na cloud dentro da VPC.