O Resource Access Management (RAM) é um service da Alibaba Cloud que gerencia centralmente identidades de usuários e permissões de acesso a recursos. Este tópico descreve os conceitos principais, os recursos essenciais e as diretrizes de segurança do RAM para ajudar você a entender como utilizá-lo e garantir acesso seguro aos seus recursos na cloud.
Com o RAM, você cria e gerencia diversos tipos de identidades e concede permissões refinadas a cada uma delas para garantir acesso seguro aos recursos na cloud.
Faturamento e ativação
O RAM é gratuito.
O RAM está ativado por padrão. Não é possível desativar o RAM.
Por que usar o RAM
Sua conta da Alibaba Cloud é aquela com a qual você se registrou. Utilizar ou compartilhar essa conta para operações diárias gera os seguintes desafios de gerenciamento e segurança:
Permissões excessivas e riscos de segurança: Sua conta da Alibaba Cloud tem as permissões mais elevadas sobre todos os recursos existentes nela. Compartilhar a conta leva ao abuso de permissões, pois cada usuário obtém controle total. Se as credenciais vazarem, todos os recursos na cloud associados à conta enfrentarão riscos de segurança extremamente altos.
Falta de responsabilização: Todos os registros de operação pertencem à conta da Alibaba Cloud. Quando ocorre um incidente de segurança, não é possível identificar o operador real, o que torna ineficazes a auditoria de segurança e a responsabilização.
Dificuldade na separação de funções: Não é possível conceder à equipe financeira permissão apenas para visualizar faturas nem permitir que desenvolvedores operem exclusivamente em ambientes específicos. Isso viola o princípio do menor privilégio na gestão de segurança. O RAM resolve esses problemas ao criar identidades separadas e conceder permissões precisas a cada uma delas. O RAM constitui a base para proteger seus recursos na cloud.
Primeiros passos
Comece a utilizar o RAM nos seguintes cenários comuns:
Recursos principais do RAM
O RAM oferece os recursos listados abaixo. As seções seguintes detalham cada um deles.
Gerenciamento de identidade: Crie e gerencie vários tipos de identidades, como usuários RAM, grupos de usuários RAM e funções RAM.
Autenticação de identidade: Oferece múltiplos métodos de autenticação, incluindo senhas, pares de AccessKey, MFA e SSO.
Gerenciamento de autorização: Aplica controle refinado de permissões às identidades com base em políticas de permissão.
Federação de identidade: Integra-se a sistemas corporativos de identidade para possibilitar gerenciamento unificado de identidades e single sign-on.
Auditoria de permissões: Identifica as permissões atribuídas a uma identidade RAM e registra o horário de acesso mais recente de cada permissão. A figura a seguir apresenta uma visão geral do RAM.
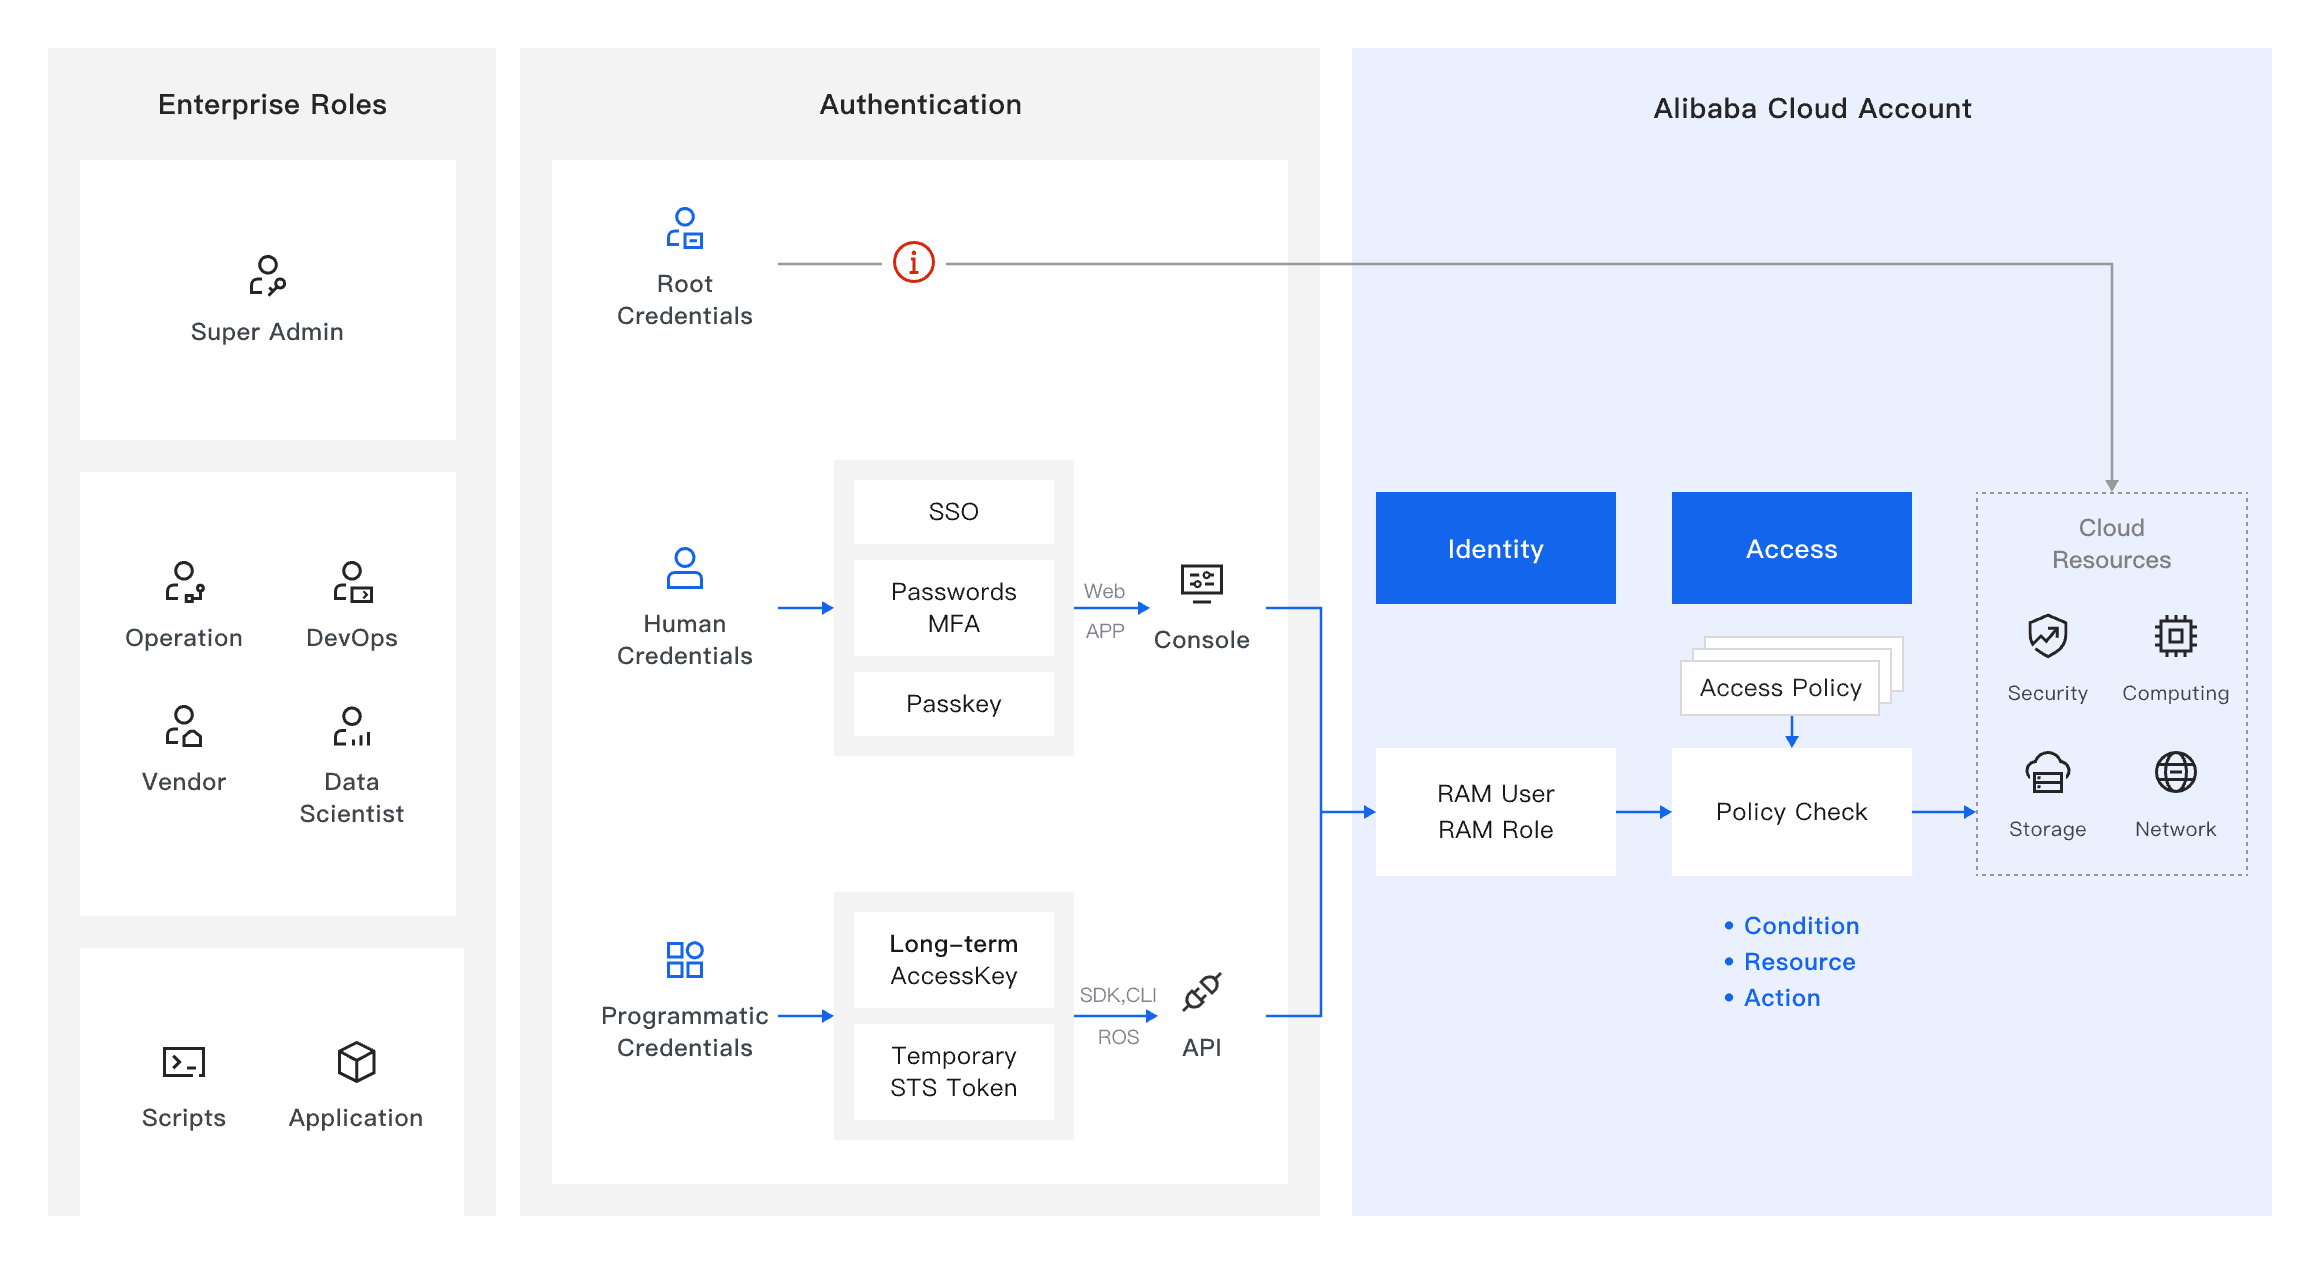
Conceitos-chave
O que é uma identidade
Uma identidade é uma entidade que acessa recursos e executa operações em um ambiente na cloud. Ela também atua como o sujeito que detém as permissões. Existem dois tipos principais de identidades nesse ambiente: identidades humanas e identidades de programa.
Identidade humana: Representa um colaborador ou membro da sua organização, como um administrador de segurança, engenheiro de O&M ou desenvolvedor. Identidades humanas acessam e operam recursos na cloud de forma interativa por meio do console ou da CLI.
Identidade de programa: Representa uma aplicação ou service que acessa recursos e dados na cloud de maneira não interativa, utilizando operações de API. Identidades de programa aplicam-se a cenários como scripts de automação, desenvolvimento de aplicações e integração de services.
O que é autenticação
A autenticação consiste no processo de verificação da identidade de um solicitante de service. Esse solicitante deve fornecer credenciais, como nome de usuário e senha, para comprovar sua identidade.
As credenciais assumem diversas formas, desde o conhecido par de nome de usuário e senha até códigos de uso único ou pares de AccessKey utilizados por identidades de programa.
Para aumentar a segurança, a autenticação multifator (MFA) exige o fornecimento de pelo menos dois tipos diferentes de credenciais para verificar sua identidade, como uma senha combinada com um código de uso único. Já o single sign-on (SSO) permite acessar todas as aplicações de confiança mútua ou recursos após uma única autenticação bem-sucedida, sem necessidade de novo login.
O que é autorização
A autorização é o processo que confirma se uma identidade autenticada possui as permissões necessárias para acessar um recurso específico.
As diferenças fundamentais entre autenticação e autorização são:
A autenticação responde à pergunta "Quem é você?" e comprova uma identidade.
A autorização responde à pergunta "O que você pode fazer?" e concede ou nega permissões. A autenticação é pré-requisito para a autorização. Após a aprovação na autenticação, a autorização determina quais recursos a identidade pode acessar e quais operações ela pode executar.
Conceder permissões distintas para diferentes tipos de identidades proporciona controle refinado sobre os recursos na cloud. Isso garante que cada identidade acesse apenas os recursos dentro de seu escopo de responsabilidade e execute somente operações específicas.
Tipos de identidade no RAM
O RAM disponibiliza três tipos de identidades: usuários RAM, grupos de usuários RAM e funções RAM. Um grupo de usuários RAM é uma coleção que classifica e gerencia usuários RAM. Tanto usuários quanto funções RAM podem atuar como identidades humanas e identidades de programa.
Conta da Alibaba Cloud versus usuário RAM
Você obtém uma conta da Alibaba Cloud após concluir a Etapa 1: Criar uma conta da Alibaba Cloud. Essa conta equivale ao usuário root em um sistema Linux: possui permissões amplas, mas não é adequada para uso diário. Sua conta da Alibaba Cloud pode criar RAM User no RAM para gerenciamento cotidiano. As principais diferenças entre ambas são:
|
Item |
Conta da Alibaba Cloud |
Usuário RAM |
|
Função da identidade |
Proprietária dos recursos, com posse total e as permissões mais elevadas. |
Usuário dos recursos e services. Recebe permissões concedidas pela conta da Alibaba Cloud ou por um usuário RAM com permissões de administrador. Geralmente corresponde a uma pessoa ou aplicação específica. |
|
Possui recursos na cloud |
Sim |
Não. Os recursos pertencem à conta da Alibaba Cloud. |
|
Permissões padrão |
Todas as permissões, sem possibilidade de restrição. |
Nenhuma permissão por padrão. As permissões devem ser concedidas pela conta da Alibaba Cloud ou por um usuário RAM com permissões de administrador. |
|
Uso recomendado |
Apenas operações críticas de gerenciamento, como autorização, pagamento e administração da conta. |
Desenvolvimento diário, operações e manutenção (O&M) e implantação. |
Para obter recomendações sobre como proteger sua conta da Alibaba Cloud, consulte a seção Diretrizes de segurança para o RAM neste tópico.
Comparação entre tipos de identidade
Cada identidade RAM atende a cenários distintos. A tabela a seguir descreve os tipos de identidade no RAM e seus casos de uso primários:
|
Tipo de identidade |
Definição |
Caso de uso primário |
|
RAM User |
Identidade que representa uma pessoa ou aplicação específica. Possui credenciais de login no console ou de acesso programático, como senha de login ou par de AccessKey, permitindo entrar no console ou realizar acesso programático. |
Corresponde a um funcionário, sistema ou aplicação específico em uma empresa. Indicado para cenários que exigem acesso de longo prazo aos recursos na cloud. |
|
{key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }**{key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }** |
Coleção destinada a classificar e gerenciar RAM User. Ao conceder permissões a um grupo de usuários, todos os membros do grupo herdam essas permissões. |
Concede e revoga permissões em lote para múltiplos RAM User com a mesma função de trabalho, como uma equipe de desenvolvimento ou testes. Simplifica o gerenciamento de permissões. |
|
RAM Role |
Identidade virtual que pode receber permissões, mas não possui senha de login ou par de AccessKey. Uma função RAM precisa ser assumida por uma entidade, como uma conta na cloud, um service na cloud ou um provedor de identidade, para que seja obtido um token de segurança temporário (token STS) para acesso. |
Utilizada em cenários como acesso a recursos entre contas, autorização de um service na cloud para acessar outros recursos e integração com um IdP (IdP) para implementar single sign-on (SSO). |
Métodos de autenticação no RAM
Comparação de métodos de autenticação
O RAM suporta diversos métodos de autenticação para atender a diferentes casos de uso:
Cenários de login no console
|
Método de autenticação |
Definição |
Caso de uso |
|
Senha de login |
Credencial de autenticação de segurança utilizada para login no console. |
Um usuário RAM faz login no console para realizar operações interativas. |
|
Autenticação multifator (MFA) |
Camada adicional de verificação de segurança aplicada sobre a autenticação por senha de login. |
Utilizada em conjunto com a senha de login para aumentar a segurança de acesso ao console. |
|
Passkey |
Método de autenticação sem senha baseado em FIDO2 que permite aos usuários concluir uma verificação de identidade segura e prática usando biometria do dispositivo, como impressão digital ou Face ID, ou um PIN. |
Aumenta ainda mais a segurança de login no console e previne vazamentos de senhas e ataques de phishing. Adequado para usuários com altos requisitos de segurança ou cenários que exigem login sem senha. |
|
Single sign-on (SSO) |
Os usuários se autenticam por meio do provedor de identidade (IdP) da empresa e acessam múltiplos services na cloud de confiança mútua com um único login. |
Usuários corporativos acessam a Alibaba Cloud utilizando um sistema existente de autenticação de identidade, como Microsoft Entra ID ou Okta. |
Por padrão, todos os usuários RAM devem usar autenticação multifator para fazer login.
Cenários de acesso programático
|
Método de autenticação |
Definição |
Caso de uso |
|
Par de AccessKey |
Par de chaves composto por um AccessKey ID e um AccessKey secret, vinculado a um usuário RAM. Um par de AccessKey possui validade de longo prazo. |
Uma aplicação, CLI ou service chama services na cloud por meio de operações de API. Este método é relativamente menos seguro. |
|
Token de segurança temporário (token STS) |
Credencial temporária obtida após a assunção de uma função RAM. Inclui um par de AccessKey temporário e um SecurityToken, possui um período de validade predefinido e expira ao final desse período. |
Também utilizado quando uma aplicação, CLI ou service chama services na cloud via operações de API. Além disso, aplica-se a acesso de recursos entre contas, federação de identidade (SSO) e autorização temporária de services na cloud. Este método é relativamente mais seguro. |
Credenciais de acesso de longo prazo e temporárias
Credenciais de acesso de longo prazo: Credenciais que permanecem válidas após a criação, a menos que sejam desativadas, excluídas ou modificadas manualmente. Exemplos incluem senhas de login e pares de AccessKey.
Credenciais de acesso temporárias: Credenciais com um período de validade predefinido, variando de 15 minutos a várias horas, que expiram automaticamente ao final desse período. Um exemplo é o token STS. Para orientações sobre como escolher entre os dois tipos de credenciais, consulte a seção Diretrizes de segurança para o RAM neste tópico.
Um token STS é emitido pelo Alibaba Cloud Security Token Service (STS) após a autenticação da identidade, que corresponde a uma função RAM. Para mais informações sobre o STS, consulte O que é o STS?. Para saber como obter um token STS, consulte Obter as credenciais de identidade temporárias de uma função assumida.
Políticas de permissão
Após a autenticação de uma identidade, o RAM avalia as políticas de permissão anexadas para determinar se ela possui as permissões correspondentes ao solicitar acesso a um recurso ou executar uma operação, como gerenciar uma instância ECS da Alibaba Cloud. O RAM segue o princípio de negação por padrão: qualquer solicitação de acesso não autorizada explicitamente é negada.
Tipos de política
O gerenciamento de permissões ocorre por meio de políticas de permissão, conjuntos de regras que descrevem um grupo de permissões. O RAM suporta os seguintes dois tipos de políticas de permissão:
Uma política do sistema é uma política de permissão geral criada e gerenciada pela Alibaba Cloud, cobrindo cenários comuns de autorização. É possível anexar uma política do sistema a uma identidade, mas não é permitido modificar seu conteúdo.
Uma política personalizada é uma política de permissão criada e gerenciada por você. Ao escrever um documento de política em formato JSON, você define com precisão as ações permitidas ou negadas (Action), os recursos e as condições (Condition) para implementar um controle refinado de permissões. Para mais informações, consulte Visão geral das políticas.
Controle condicional
O RAM utiliza o modelo de permissão de controle de acesso baseado em atributos (ABAC), que permite definir atributos de condição em políticas de permissão personalizadas para implementar controle de acesso condicional. Por exemplo, é possível limitar o bloco CIDR de source das solicitações de acesso ou exigir MFA no login antes da execução de operações específicas.
As condições incluem atributos predefinidos pelo sistema, como atributos de identidade, atributos de recurso e atributos do ambiente de solicitação. Atributos personalizados, como tags, também são suportados.
O controle condicional deve ser configurado em uma política personalizada.
Para mais informações, consulte Elementos básicos de uma política.
Federação de identidade corporativa
O RAM suporta single sign-on (SSO) baseado nos protocolos padrão SAML 2.0 e OIDC (OpenID Connect), também denominado login por federação de identidade.
Por que a federação de identidade é necessária
Em ambientes de TI corporativos e multicloud, os funcionários frequentemente precisam acessar diversos sistemas internos e services na cloud. Alternar contas constantemente e memorizar senhas diferentes reduz a eficiência operacional e aumenta os riscos de segurança. A federação de identidade integra o sistema de autenticação da empresa, como Microsoft Entra, Okta ou ADFS, à Alibaba Cloud para unificar o gerenciamento das identidades dos colaboradores. Em comparação com o login tradicional por nome de usuário e senha, o login por federação de identidade oferece os seguintes benefícios:
Login simplificado: Os funcionários fazem login uma única vez no portal do provedor de identidade (IdP) e passam a acessar a Alibaba Cloud e outras aplicações que mantêm relação de confiança com o IdP. Não há necessidade de manter vários conjuntos de nomes de usuário e senhas.
Políticas de segurança centralizadas: Políticas de segurança corporativas, como MFA, políticas de senha e restrições de endereço IP, são configuradas e aplicadas na camada do IdP.
Gerenciamento e auditoria centralizados: Configure e revogue permissões de usuários na plataforma existente de gerenciamento de identidade da sua empresa, sincronizando a entrada e saída de funcionários com as permissões na cloud. Isso reduz custos de gerenciamento e riscos de conformidade.
Métodos de SSO suportados
O RAM da Alibaba Cloud suporta os dois modos de SSO a seguir para diferentes cenários de negócios:
SSO baseado em usuário: Uma empresa realiza o mapeamento de usuários do seu sistema de provedor de identidade (IdP) para RAM User da Alibaba Cloud, e os usuários fazem login no console com as identidades correspondentes de usuário RAM.
SSO baseado em função: Usuários corporativos assumem diretamente uma RAM Role da Alibaba Cloud e obtêm um token STS para acessar recursos. Este modo atende a cenários como autorização entre contas, múltiplos IdPs e acesso programático. O SSO baseado em função é o modo recomendado, pois alinha-se melhor ao princípio do menor privilégio e às melhores práticas de segurança.
Para mais informações, consulte Visão geral do SSO.
Diretrizes de segurança para o RAM
Para construir um sistema de identidade e permissões seguro, eficiente e de fácil manutenção, siga estas melhores práticas de gerenciamento de identidade e permissões. Para mais informações, consulte Melhores práticas de gerenciamento de identidade e permissões.
Proteja sua conta da Alibaba Cloud
Crie um usuário RAM com permissões de administrador dedicado exclusivamente ao gerenciamento diário e operações técnicas.
Utilize sua conta da Alibaba Cloud apenas quando necessário e mantenha sua senha, dispositivo MFA e demais credenciais seguros.
Execute todas as operações diárias com o usuário administrador RAM para evitar expor sua conta da Alibaba Cloud em ambientes cotidianos.
Opte por credenciais de acesso temporárias
Credenciais de acesso temporárias são mais seguras que as de longo prazo. Credenciais de longo prazo vazadas podem ser exploradas e causar ameaças contínuas à segurança. Como as credenciais temporárias possuem um período de validade predefinido, mesmo que vazem, o impacto se limita ao período de validade e às permissões concedidas, reduzindo os riscos de segurança. Sempre que possível, utilize credenciais de acesso temporárias. Para mais informações, consulte Melhores práticas para acessar a OpenAPI da Alibaba Cloud usando credenciais.
Auditoria de segurança do RAM
Use o ActionTrail para consultar registros de operações: O ActionTrail registra todas as operações realizadas com identidades RAM, sendo utilizado para auditoria de segurança, revisões de conformidade e rastreamento de problemas. Para mais informações, consulte Usar o ActionTrail para consultar eventos.
Governança de identidade e acesso: Detecta continuamente riscos de segurança relacionados a identidade e permissões na sua conta da Alibaba Cloud e em seus usuários RAM, como pares de AccessKey inativos por longos períodos e políticas de senha fora de conformidade. Para mais informações, consulte .
Análise de acesso: Analisa e identifica acesso pela Internet e identidades com privilégios excessivos na sua conta, fornecendo sugestões de governança.