O single sign-on (SSO) baseado em usuário permite que usuários do seu provedor de identidade corporativo (IdP) façam login no Alibaba Cloud Management Console com as credenciais corporativas existentes. O Alibaba Cloud mapeia cada identidade externa para um usuário específico do Resource Access Management (RAM) na sua conta, e o usuário conectado herda as permissões desse usuário RAM.
Como funciona o SSO baseado em usuário
O SSO pode ter início no SP (pelo Alibaba Cloud Management Console) ou no IdP (pelo portal de aplicativos da sua empresa). O diagrama a seguir ilustra o fluxo iniciado pelo SP.
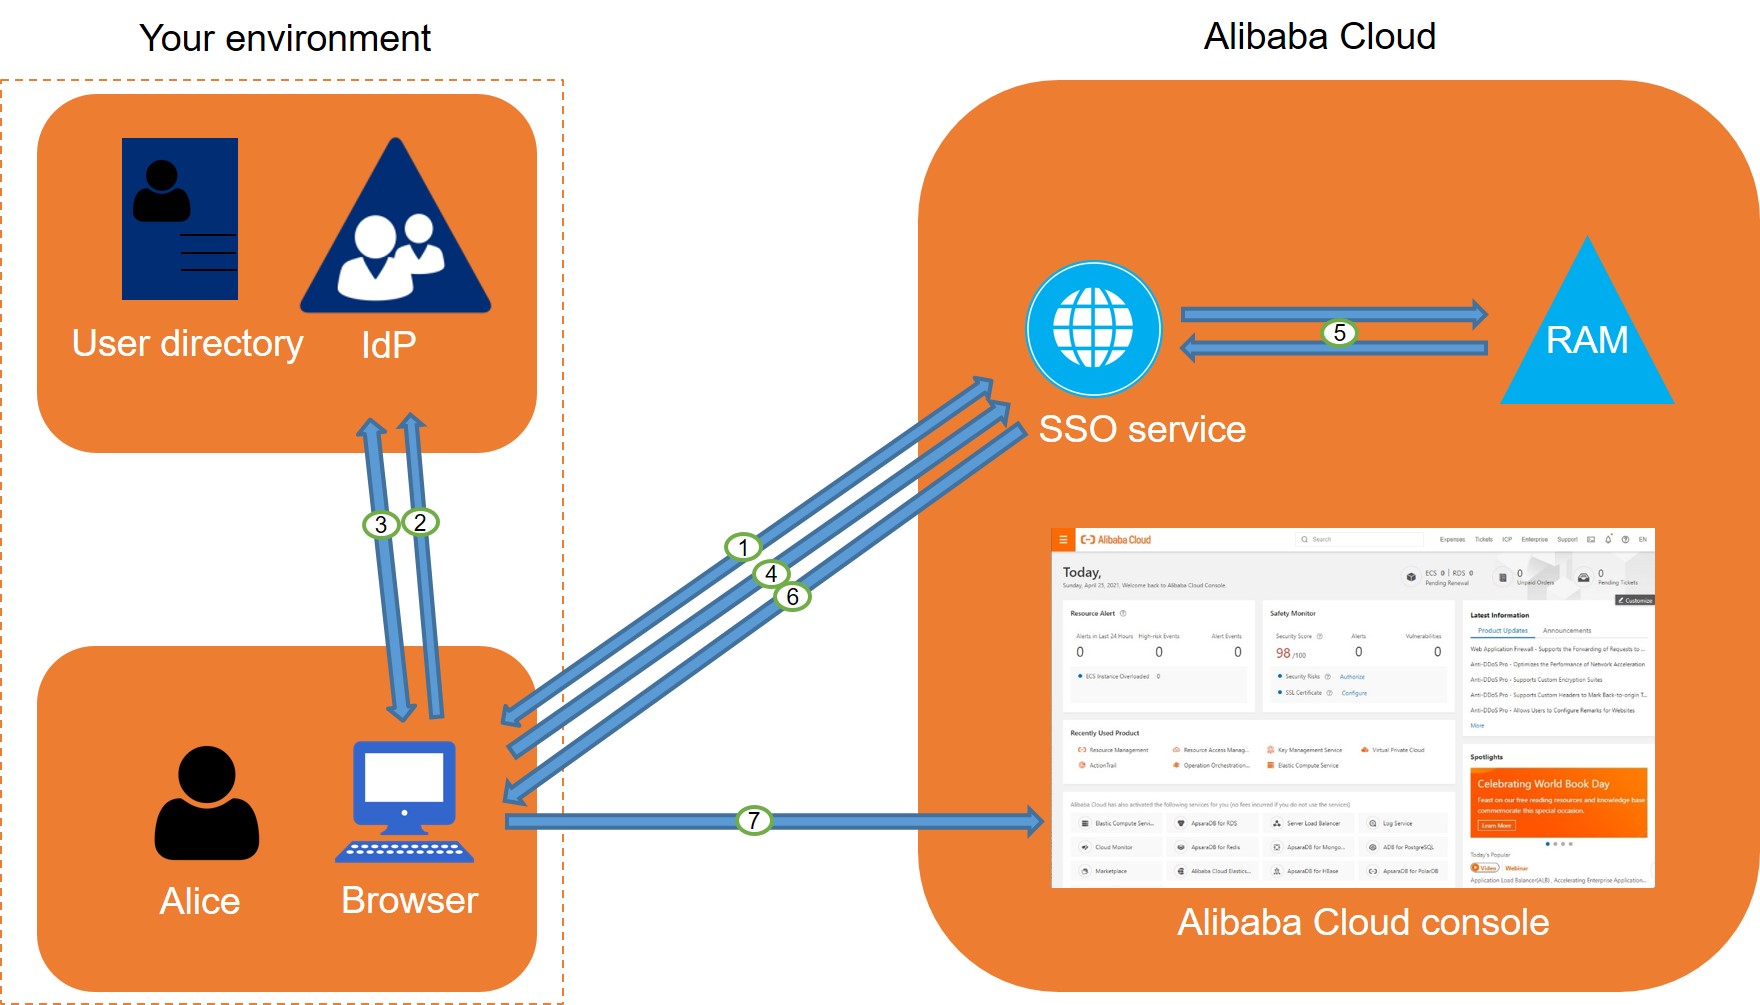
Acesse o Alibaba Cloud Management Console e inicie o SSO. O Alibaba Cloud gera uma solicitação de autenticação SAML e redireciona o navegador para o IdP corporativo./@cmd
O IdP autentica o usuário e solicita as credenciais corporativas caso ele ainda não esteja conectado./@cmd
Após a autenticação, o IdP gera uma resposta SAML com uma asserção contendo as informações de identidade do usuário e a envia ao navegador./@cmd
O navegador encaminha a resposta SAML para o endpoint do serviço de SSO do Alibaba Cloud./@cmd
O serviço de SSO verifica a assinatura da resposta SAML com o certificado dos metadados do IdP./@cmd
O serviço de SSO usa o atributo
NameIDda asserção para localizar o usuário RAM correspondente na sua conta Alibaba Cloud./@cmd-
Faça login no Alibaba Cloud Management Console com as permissões do usuário RAM correspondente./@cmd
NotaNo fluxo iniciado pelo IdP, o usuário faz login no portal de aplicativos corporativos e clica em um link para o Alibaba Cloud. O IdP envia a asserção SAML diretamente ao Alibaba Cloud sem solicitação de autenticação prévia.
Visão geral da configuração
O SSO baseado em usuário exige confiança mútua entre o Alibaba Cloud e seu IdP. Siga as etapas abaixo para estabelecer essa confiança.
Configure as definições SAML no Alibaba Cloud. Carregue os metadados do seu IdP no Alibaba Cloud para estabelecer a confiança entre o Alibaba Cloud e o IdP. Para mais informações, consulte Configurar SAML no Alibaba Cloud para SSO de usuário./@cmd
Defina as configurações SAML no seu IdP. Registre o Alibaba Cloud como SP confiável no seu IdP e defina os atributos da asserção SAML. Para mais informações, consulte Configuração SAML para SSO baseado em usuário./@cmd
Crie usuários RAM. Para cada pessoa que precise de acesso via SSO, crie um usuário RAM na sua conta Alibaba Cloud. O nome do usuário RAM deve corresponder exatamente ao atributo
NameIDenviado pelo IdP na asserção SAML. Para mais informações, consulte Criar um usuário RAM./@cmd
Tutoriais de configuração
Os tópicos a seguir apresentam instruções passo a passo para configurar o SSO baseado em usuário com os IdPs mais comuns: