Um gateway cloud-native e seus serviços de backend geralmente residem em nós pertencentes a grupos de segurança diferentes. Configure regras de grupo de segurança para permitir que o gateway acesse os serviços de backend.
Contexto
Um grupo de segurança funciona como um firewall virtual que controla o tráfego de entrada e saída de recursos, como instâncias ECS e elastic network interfaces (ENIs). Esse mecanismo aumenta a segurança ao oferecer inspeção com estado e filtragem de pacotes. Utilize grupos de segurança e suas regras para definir domínios de segurança na nuvem. Para mais informações, consulte Security group overview.
Ao adquirir um gateway cloud-native, selecione uma VPC e um tipo de grupo de segurança. Recomendamos usar o mesmo tipo de grupo de segurança do service de backend. Com base nessa seleção, o gateway cloud-native cria um grupo de segurança gerenciado correspondente para gerenciar os nós da instância do gateway. Como o gateway e seus serviços de backend residem em nós de grupos de segurança distintos, conceda ao gateway acesso à faixa de portas necessária no grupo de segurança do service de backend.
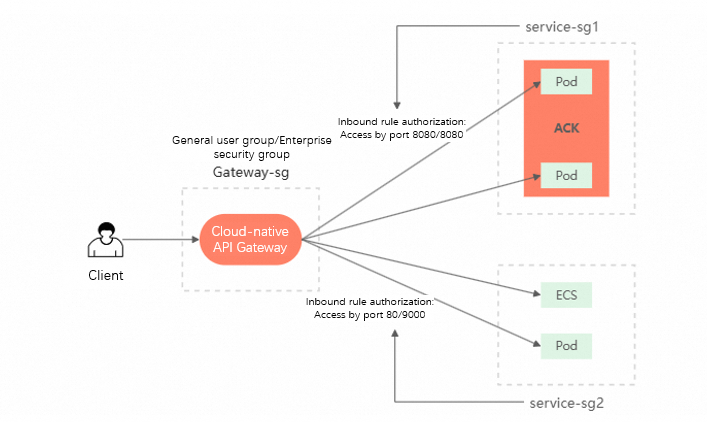
Etapa 1: Obter o grupo de segurança do service de backend
Os serviços upstream associados a um gateway cloud-native costumam ser implantados em contêineres ou em instâncias ECS. Obtenha o ID do grupo de segurança conforme o tipo de implantação.
Managed ACK cluster
Faça login no ACK console. No painel de navegação à esquerda, clique em Clusters.
Na página Clusters, clique no nome do cluster. No painel de navegação à esquerda, clique em .
Na página Node Pools, clique no node pool desejado e, em seguida, clique na aba Basic Information para localizar o ID do grupo de segurança.
ACK Serverless cluster
Faça login no ACK console. No painel de navegação à esquerda, clique em Clusters.
-
Na página Clusters, clique no nome do cluster desejado. Na aba Basic Information, localize o ID do grupo de segurança.
O ID do grupo de segurança encontra-se no campo Control Plane Security Group, na seção Network.
ECS instance
Faça login no ECS console.
No painel de navegação à esquerda, escolha .
Na página Instance, clique na instância ECS onde o service de backend está implantado e, em seguida, clique na aba Security Group para encontrar o ID do grupo de segurança.
Etapa 2: Adicionar uma regra de grupo de segurança
Faça login no MSE console.
No painel de navegação à esquerda, escolha Cloud-native Gateway > Gateways. Na barra de navegação superior, selecione uma região.
Na página Gateways, clique no nome do gateway desejado. No painel de navegação à esquerda, clique em Overview e, em seguida, clique na aba Security Group Authorization.
-
Clique em Add Security Group Rule. Na caixa de texto sob a coluna Security Group ID, cole o ID do grupo de segurança obtido na Etapa 1 e selecione o grupo de segurança correspondente.
Após selecionar o grupo de segurança, defina o Protocol Type (como tcp), insira a faixa de portas a ser aberta em Port Range e pressione Enter para gerá-la. Preencha a Description conforme necessário e clique em Save.
-
Insira a Port Range para autorização, utilizando o formato
start value/end value.É possível inserir várias faixas de portas. Pressione Enter após cada entrada.
Por exemplo, insira
1/65535e8080/8080. Adicione múltiplas faixas de portas simultaneamente. -
Clique em Save.
O gateway cloud-native gera a regra correspondente.
Após salvar, visualize a lista de regras de grupo de segurança autorizadas na aba Security Group Authorization, que contém duas regras de protocolo TCP com as faixas de portas
1/65535(todas as portas) e8080/8080.Essa nova regra também aparece no grupo de segurança do nó do service de backend.
Excluir uma regra de grupo de segurança
Faça login no MSE console.
No painel de navegação à esquerda, escolha Cloud-native Gateway > Gateways. Na barra de navegação superior, selecione uma região.
Na página Gateways, clique no ID do gateway.
No painel de navegação à esquerda, clique em Overview e, em seguida, clique na aba Add Security Group Rule. Na coluna Actions da regra que deseja remover, clique em Delete e, depois, clique em OK.
Por padrão, essa ação exclui apenas a regra de autorização do gateway cloud-native. Para excluir também a regra correspondente do grupo de segurança do service de backend, marque a caixa de seleção Cascade Delete The Preceding Inbound Rules In This Security Group.
FAQ
Serviço inacessível após autorização
Siga estas etapas para solucionar o problema:
-
Verifique se você autorizou o grupo de segurança correto para o nó onde o service de backend está implantado.
Por exemplo, o grupo de segurança do Nó B pode ter sido autorizado, mas o serviço está realmente em execução no Nó A.
-
Confira se o nó alvo pertence a vários grupos de segurança.
Nesse caso, recomendamos autorizar cada grupo de segurança individualmente.
Falha repentina no acesso ao serviço
Você pode solucionar o problema seguindo estas etapas:
-
Certifique-se de que o serviço esteja funcionando corretamente.
Use o comando
curla partir de outro nó dentro do mesmo grupo de segurança para verificar se o serviço está acessível. -
Verifique se a porta exposta pelo serviço foi alterada.
Se você autorizou a porta 8080 para o gateway cloud-native, mas o serviço passou a usar a porta 8081 posteriormente, atualize a porta na regra de autorização do grupo de segurança. Para evitar esse problema, considere especificar uma faixa de portas mais ampla, como 1/65535, ao configurar a autorização.