Configure o single sign-on (SSO) para sua organização no QoderWork CN e no Qoder CN CLI Enterprise Standard. O sistema oferece suporte a SAML 2.0 e OIDC.
O novo site de documentação do Qoder CN já está disponível. O conteúdo deste site pode não refletir os recursos e as alterações mais recentes do product. Acesse docs.qoder.cn para obter a documentação mais recente do product.
Visão geral
O single sign-on (SSO) permite que os membros da sua organização se autentiquem pelo provedor de identidade corporativo (IdP), sem necessidade de credenciais separadas para o Qoder.
SAML 2.0: Padrão maduro baseado em XML para autenticação empresarial. IdPs como Okta, Microsoft Entra ID (antigo Azure AD), OneLogin e Alibaba Cloud IDaaS utilizam amplamente este protocolo.
OIDC (OpenID Connect): Protocolo de identidade moderno construído sobre OAuth 2.0, com descoberta automática de endpoints por meio de uma URL de descoberta. Provedores comuns incluem Okta, Microsoft Entra ID, Google Workspace, Auth0, Authing e Alibaba Cloud RAM.
Benefícios do SSO
Segurança aprimorada: Centralize a autenticação pelo provedor de identidade corporativo.
Experiência do usuário melhorada: Acesse todos os aplicativos empresariais com um único conjunto de credenciais.
Gerenciamento simplificado de usuários: Crie contas automaticamente e adicione usuários à sua organização no primeiro login a partir de um domínio verificado.
Escolha do protocolo
|
Protocolo |
Caso de uso |
|
SAML |
Seu IdP oferece suporte apenas a SAML; você precisa de SSO iniciado pelo IdP; ou já possui um sistema de autenticação baseado em SAML. |
|
OIDC |
Seu IdP oferece suporte a OIDC ou OAuth 2.0; você deseja descoberta automática por meio de uma URL de descoberta; ou prefere uma integração leve baseada em JSON. |
Ative apenas um protocolo de SSO por vez. Desative a configuração atual antes de criar uma nova.
Pré-requisitos
Certifique-se de atender aos seguintes requisitos:
Permissões de administrador: Acesso de administrador no nível da organização.
Permissões no provedor de identidade: Capacidade de crie e configure aplicativos no seu IdP.
Acesso ao DNS: Capacidade de adicionar um registro TXT ao seu domínio de e-mail para verificação.
Processo de configuração
Etapas de configuração de SSO para SAML e OIDC: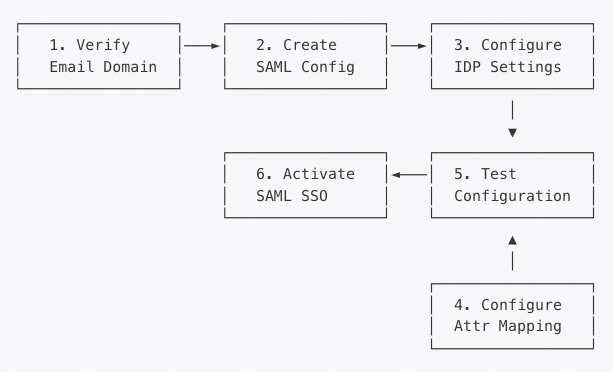
Etapa 1: Verificar seu domínio de e-mail
Verifique a propriedade do domínio de e-mail da sua empresa para garantir que apenas usuários de domínios verificados possam fazer login via SSO. Domain verification.
Etapa 2: Criar uma configuração de SSO
Como administrador, acesse Organization Settings > Security & Identity.
Selecione SAML Settings ou OIDC Settings, dependendo do seu IdP.
SAML
Inicialize uma configuração SAML. O Qoder gera automaticamente o certificado SP e a chave privada, fornecendo os seguintes valores para a configuração do seu IdP:
SP Entity ID
SP Metadata URL
SP ACS (Assertion Consumer Service) URL
SP Certificate and Private Key
Exemplo de informações do SP:
|
Campo |
Valor de exemplo |
|
SP Entity ID |
|
|
SP Metadata URL |
|
|
SP ACS URL |
|
OIDC
Inicialize uma configuração OIDC. O Qoder gera uma Redirect URI e uma Login URL para registrar o aplicativo no seu IdP. Exemplo de informações do SP:
|
Campo |
Valor de exemplo |
|
Redirect URI |
|
|
Login URL |
|
No console do seu IdP, crie um aplicativo OAuth 2.0/OIDC e adicione a Redirect URI às URIs de redirecionamento permitidas. Seu IdP emitirá um client id e um client secret para uso na Etapa 3.
Etapa 3: Configurar o IdP
SAML
Configure seu IdP SAML usando um dos métodos abaixo:
Método A: Configuração automática (recomendado)
Utilize este método se o seu IdP fornecer uma URL de metadados:
Na página SAML Settings, localize a seção Identity Provider Metadata Configuration.
Selecione o modo de configuração Import from URL.
Insira a URL de metadados do seu IdP (por exemplo,
https://your-idp.example.com/app/metadata).Clique em Save.
O sistema recupera e analisa:
IDP Entity ID
SSO URL
Signing certificate
Método B: Configuração manual
Use esta opção caso seu IdP não forneça uma URL de metadados:
Na página SAML Settings, selecione o modo Manual Configuration.
-
Preencha os seguintes campos:
IdP Entity ID: O identificador de entidade do seu provedor de identidade.
IdP SSO URL: A URL do endpoint de login SSO.
IdP Public Certificate: O certificado de assinatura no formato PEM (opcional, mas recomendado).
Clique em Save.
OIDC
Configure seu IdP OIDC utilizando um dos métodos a seguir:
Método A: Descoberta automática (recomendado)
Se o seu IdP expuser um endpoint /.well-known/openid-configuration, utilize este método:
Na página OIDC Settings, selecione o modo de configuração Issuer URL Auto-Discovery.
-
Preencha os campos abaixo:
Issuer URL: O endereço do emissor do seu IdP (por exemplo,
https://login.company.com,https://oauth.aliyun.comouhttps://your-tenant.authing.cn/oidc).Client ID: O id de cliente emitido para o aplicativo Qoder pelo seu IdP.
Client Secret: O segredo do cliente emitido para o aplicativo Qoder pelo seu IdP.
Scopes: (Opcional) Escopos de permissão a serem solicitados. O padrão é
openid. Recomendado:openid email profile.
Clique em Save.
O sistema recupera e analisa as informações de {issuer URL}/.well-known/openid-configuration:
Authorization Endpoint
Token Endpoint
UserInfo Endpoint
JWKS URL (para validar assinaturas de token de id)
Algoritmos de assinatura compatíveis
Método B: Configuração manual
Caso seu IdP não ofereça suporte à descoberta, forneça estes detalhes manualmente:
Issuer URL, Client ID, Client Secret, Scopes
JWKS URL: A URL do JSON Web Key Set, usada para validar assinaturas de token de id.
End Session URL: (Opcional) O endpoint de término de sessão do IdP para redirecionamento após o logout.
O escopo openid é obrigatório. Se omitido, o sistema o adicionará automaticamente.
Etapa 4: Mapear atributos
SAML
Mapeie os atributos SAML para os campos do sistema:
Mapeamento de atributos
Utilize este método se o seu IdP fornecer uma URL de metadados:
Na página SAML Settings, role até a seção Attribute Mapping.
Configure o mapeamento entre os atributos SAML do seu IdP e os campos de usuário do Qoder.
Insira a URL de metadados do seu IdP (por exemplo,
https://your-idp.example.com/app/metadata).Clique em Save.
Método B: Configuração Manual
OIDC
Na página OIDC Settings, role até a seção Attribute Mapping.
-
Mapeie as claims do UserInfo OIDC para os campos do sistema:
Email Claim: O nome da claim para o e-mail do usuário, geralmente
email. (Obrigatório)Name Claim: O nome da claim para o nome de exibição do usuário, normalmente
nameounickname.OpenID Claim: A claim de identificador exclusivo do usuário, geralmente
sub. Também é possível usar oemail.
Clique em Save.
O e-mail é obrigatório: A resposta UserInfo do IdP deve incluir um endereço de e-mail válido; caso contrário, a autenticação falhará. Conceda o escopo email ao aplicativo Qoder no seu IdP.
Etapa 5: Testar a configuração
Teste a configuração antes de ativar o SSO:
Na página de configuração de SSO, clique em Test SSO.
O sistema valida certificados/assinaturas, endpoints de metadados, documentos de descoberta e mapeamento de atributos.
Revise os resultados do teste.
Etapa 6: Ativar o SSO
Após a aprovação em todos os testes, ative o SSO:
Na página de configuração de SSO, confirme que todas as verificações de validação foram aprovadas.
Ative a opção Enable SSO.
Na caixa de diálogo de confirmação, revise as informações e confirme a ativação.
Após a ativação:
O status do SSO muda para Active.
Os membros agora podem fazer login usando SSO SAML ou OIDC.
Usuários de um domínio verificado são redirecionados automaticamente para o SSO após inserirem seu e-mail.
Depois de ativar o SSO, o administrador responsável pela configuração não deve sair da sessão. Teste o fluxo de login com uma conta diferente de um domínio verificado para garantir que o acesso administrativo permaneça disponível para solução de problemas.