Conceda acesso ao Hologres para usuários do Resource Access Management (RAM) a fim de aplicar o princípio do menor privilégio, sem compartilhar as credenciais da sua conta Alibaba Cloud ou pares de AccessKey.
Duas camadas de permissão
O Hologres utiliza duas camadas de permissão distintas. Compreender essa diferença desde o início evita a maioria dos erros de autorização:
|
Camada |
O que controla |
Gerenciado em |
|
Permissões de console (políticas RAM) |
Se um usuário RAM pode visualizar instâncias, gerenciar faturamento e fazer logon no HoloWeb |
Console RAM |
|
Permissões de desenvolvimento (nível de instância) |
Se um usuário RAM pode se conectar a uma instância para desenvolvimento de dados |
Página de detalhes da instância Hologres |
Este tópico aborda as permissões de console. Para conceder permissões de desenvolvimento, consulte Grant a RAM user development permissions on an instance.
Pré-requisitos
Antes de começar, verifique se você possui:
Uma conta Alibaba Cloud com permissões de administrador RAM
Pelo menos um usuário RAM ou grupo de usuários RAM para receber as permissões
Conceder permissões a um usuário RAM
Faça logon no RAM console como administrador RAM.
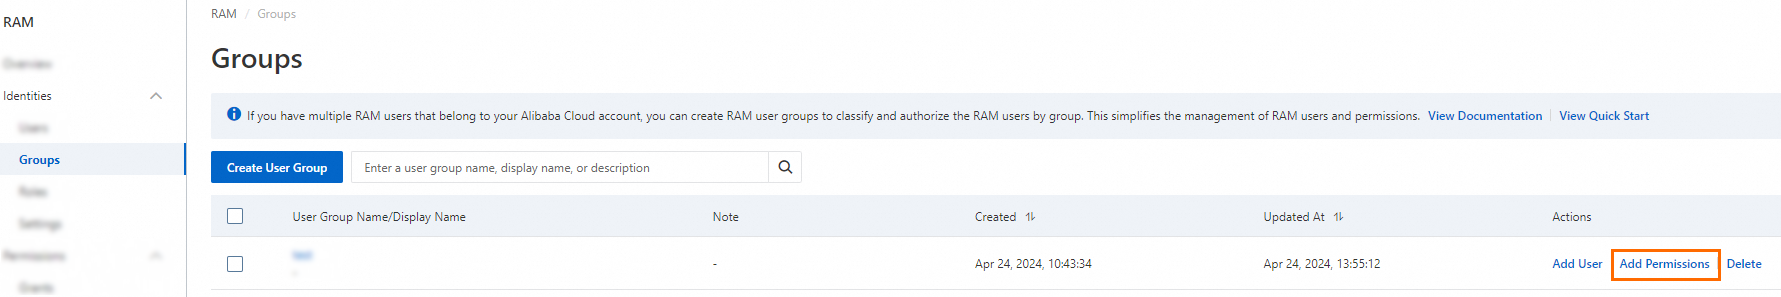
No painel de navegação à esquerda, escolha Identities > Groups.
-
Na página Groups, localize o grupo de usuários RAM que deseja gerenciar e clique em Attach Policy na coluna Actions. Para conceder permissões a vários grupos simultaneamente, selecione os grupos de usuários RAM desejados e clique em Attach Policy na parte inferior da página.
-
Na caixa de diálogo Add Permissions, configure os seguintes parâmetros:
-
Select a resource scope: > Important: As permissões no nível de grupo de recursos estão disponíveis apenas quando o service Alibaba Cloud e o tipo de resource correspondentes oferecem suporte a grupos de recursos. Consulte Alibaba Cloud services that support resource groups. Para um exemplo de autorização, visualize Use a resource group to control the permissions of a RAM user on specified ECS instances.
Account Level: as permissões entram em vigor em toda a conta Alibaba Cloud atual.
-
Resource Group Level: as permissões entram em vigor dentro do grupo de recursos especificado.
ImportanteA concessão de permissões com base em um grupo de recursos só é possível se o service Alibaba Cloud e o tipo de resource correspondentes oferecerem suporte a grupos de recursos. Para mais informações, consulte Alibaba Cloud services that support resource groups. Para um exemplo de autorização por grupo de recursos, visualize Use a resource group to control the permissions of a RAM user on specified ECS instances.
Select an authorization entity: o sistema seleciona automaticamente o usuário RAM atual.
Select access policies: selecione uma ou mais políticas. Existem dois tipos de políticas de acesso: políticas do sistema e políticas personalizadas.
O HoloWeb não pode pertencer a um grupo de recursos. Se as permissões forem concedidas no nível de grupo de recursos, os usuários RAM não conseguirão fazer logon nem utilizar o HoloWeb. As políticas de acesso abaixo controlam se um usuário RAM pode fazer logon e usar o HoloWeb, e não se ele pode se conectar a uma instância Hologres. Para acesso no nível de instância, conceda permissões de desenvolvimento na página de detalhes da instância.
-
Clique em Confirm Authorization Policy e, em seguida, clique em Disable.
Políticas do sistema
As políticas do sistema são criadas e mantidas pela Alibaba Cloud. Você pode utilizá-las, mas não pode modificá-las. Consulte Alibaba Cloud services that support RAM para obter a lista completa.
Sempre inclua AliyunRAMReadOnlyAccess em qualquer configuração de política para garantir que o usuário RAM possa acessar o console.
O sistema sinaliza automaticamente políticas de alto risco, como AdministratorAccess e AliyunRAMFullAccess. Evite concedê-las, a menos que sejam explicitamente necessárias.
AliyunHologresFullAccess
Concede acesso total de gerenciamento ao service Hologres no console.
Após a concessão desta política, o usuário RAM poderá:
Visualizar todas as informações das instâncias no console (lista de instâncias, detalhes da instância e páginas de monitoramento)
Executar operações de faturamento, incluindo compra, upgrade, downgrade, renovação, parada e exclusão de instâncias
Fazer logon e utilizar o HoloWeb
Observações adicionais:
Esta política não inclui permissões para usar instâncias. Um superusuário deve criar o usuário RAM na instância antes que ele possa se conectar. Consulte FAQ: RAM user cannot log on to a Hologres instance.
Quando um usuário RAM compra uma instância, tanto ele quanto a conta Alibaba Cloud tornam-se superusuários dessa instância.
Para instâncias compradas pela conta Alibaba Cloud, os usuários RAM não possuem permissões de instância por padrão. Conceda-as separadamente na página de detalhes da instância.
Para permitir que o usuário RAM visualize todos os usuários na página Users do console, conceda também
AliyunRAMReadOnlyAccess.
AliyunHologresWarehouseFullAccess
Concede acesso total de gerenciamento aos virtual warehouses do Hologres.
Após a concessão desta política, o usuário RAM poderá:
Gerenciar virtual warehouses, incluindo criação, exclusão, scale out, scale in, parada e retomada
Configurar dimensionamento agendado
Fazer logon e utilizar o HoloWeb
Esta política não inclui permissões para usar instâncias. Um superusuário deve criar o usuário RAM na instância antes que ele possa se conectar.
AliyunBSSOrderAccess
Concede permissão para visualizar, pagar e cancelar pedidos no User Center (BSS).
Após a concessão desta política, o usuário RAM poderá realizar upgrade, downgrade e renovação de instâncias no console.
AliyunRAMReadOnlyAccess
Concede acesso somente leitura ao RAM.
Após a concessão desta política, o usuário RAM poderá visualizar todos os usuários RAM e funções RAM na conta Alibaba Cloud atual ao adicionar um usuário na página Users do HoloWeb.
AliyunHologresReadOnlyAccess
Concede acesso somente leitura ao Hologres.
Após a concessão desta política, o usuário RAM poderá:
Visualizar todas as informações das instâncias no console (lista de instâncias e detalhes da instância)
Fazer logon e utilizar o HoloWeb
Restrições:
Sem operações de faturamento (compra, upgrade ou downgrade de instâncias)
Sem gerenciamento de instâncias. A conta Alibaba Cloud deve conceder permissões no nível de instância separadamente.
Não é possível visualizar usuários RAM na página de Gerenciamento de Usuários sem ter também
AliyunRAMReadOnlyAccess.
Políticas personalizadas
As políticas personalizadas são gerenciadas por você. É possível criá-las, atualizá-las, excluí-las e versioná-las. Consulte Create a custom policy para instruções gerais. Para escrever políticas diretamente em JSON, consulte script mode guide.
Remova todos os comentários do JSON da política antes de salvar. A política falhará se houver comentários presentes.
As seguintes ações personalizadas são suportadas para o Hologres:
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:*:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:DeleteInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "bss:PayOrder",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:GetInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ListInstances",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:StopInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ResumeInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:UpdateInstanceNetworkType",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:HoloWebAccess",
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Substitua os placeholders pelos seus valores reais:
|
Placeholder |
Descrição |
Exemplo |
|
|
Nome da região |
|
|
|
ID da conta Alibaba Cloud |
|
|
|
Todas as instâncias na conta. Pode ser substituído por um ID de instância específico para a maioria das ações (veja a nota abaixo). |
|
Exemplo de string de resource:
acs:hologram:cn-beijing:4322xxxxx:instance/hhhgggxxxxPara as ações a seguir, o * em instance/* não pode ser substituído por um ID de instância específico — deve permanecer como *:
hologram:*(todas as operações)hologram:ListInstanceshologram:DeleteInstance— Nota: se esta permissão não estiver configurada, as operações de exclusão falharão, mesmo que uma mensagem de sucesso seja exibida.hologram:StopInstancehologram:ResumeInstancecms:DescribeMetricListecms:QueryMetricList(para alertas de monitoramento)
FAQ: Permissões de console {#faq-console}
Usuário RAM não consegue visualizar a lista de instâncias
Erro: You are not authorized to view the purchased instances. Contact the relevant Alibaba Cloud account to grant the hologram:ListInstances permission to you in the RAM console.
O usuário RAM não possui a permissão hologram:ListInstances.
Ação do proprietário da conta Alibaba Cloud: Faça logon no RAM console e conceda ao usuário RAM a política AliyunHologresReadOnlyAccess.
Usuário RAM com privilégios de superusuário não consegue listar ou adicionar usuários no HoloWeb
Erro
You are unauthorized to view all the RAM users. Contact the relevant Alibaba Cloud account to grant the ram:ListUsers permission to you through a permission policy, such as AliyunRAMReadOnlyAccess, in the RAM console.
Causa
O usuário RAM não tem permissão para listar usuários no HoloWeb.
Solução
Ação do proprietário da conta Alibaba Cloud: Faça logon no RAM console e conceda ao usuário RAM a permissão ram:ListUsers (ou a política AliyunRAMReadOnlyAccess).
Usuário RAM não tem acesso a Account Management e Database Management
Erro
You are not authorized to perform this operation. Contact the superuser to add your account to the current instance.
Causa
O usuário RAM não possui permissões de desenvolvimento na instância.
Solução
Ação do proprietário da conta Alibaba Cloud: Conceda ao usuário as permissões de desenvolvimento. Consulte Grant development permissions to a RAM user.
Usuário RAM não consegue gerenciar instâncias
Erro
An error occurred while performing RAM authorization.
Esse erro aparece quando um usuário RAM tenta comprar, fazer upgrade, downgrade ou alterar o método de faturamento de uma instância de Pay-as-you-go para assinatura. Essas operações envolvem faturamento e exigem permissões no nível da conta Alibaba Cloud.
Ação do proprietário da conta Alibaba Cloud: Faça logon no RAM console e conceda ao usuário RAM tanto AliyunHologresFullAccess quanto AliyunBSSOrderAccess.
FAQ: Permissões de uso de instância {#faq-instance-usage}
Usuário RAM não consegue fazer logon em uma instância Hologres
Erro: role "<role_name>" does not exist
Quando uma instância Hologres é criada, apenas a conta Alibaba Cloud e o usuário RAM que comprou a instância são adicionados como superusuários. Outros usuários RAM devem ser explicitamente criados como usuários da instância por um superusuário antes de poderem se conectar.
Para verificar quem são os superusuários atuais, execute: select * from pg_user;
Ação de um superusuário: Solicite que um superusuário realize uma das seguintes ações:
Na página Users do HoloWeb, adicione o usuário e atribua permissões. Consulte User management.
Faça logon na instância e execute:
create user "<role_name>". Consulte Hologres permission model.
Todos os superusuários foram removidos acidentalmente
Se todos os superusuários de uma instância forem alterados para usuários comuns, a maioria das operações — incluindo gerenciamento de usuários e configuração de instância — ficará indisponível.
Entre em contato com o suporte técnico do Hologres por meio do grupo oficial de perguntas e respostas no DingTalk. Consulte Online support.