Para acessar o console do Realtime Compute for Apache Flink e executar operações como visualizar, comprar ou excluir workspaces, usuários RAM e funções RAM precisam das permissões necessárias. O administrador da conta Alibaba Cloud proprietário do workspace Flink concede acesso anexando políticas no console RAM.
Quem deve ler este tópico
O uso do Resource Access Management (RAM) depende da sua função:
Usuário RAM — Caso encontre um erro de permissão ao acessar o console Flink ou executar uma operação, entre em contato com o administrador da sua conta Alibaba Cloud e solicite a concessão da política relevante. Consulte Authorization scenarios para identificar a permissão necessária.
Administrador de conta Alibaba Cloud — Determine o nível de acesso necessário para seus usuários e siga as instruções em Authorization procedure para anexar as políticas adequadas.
Autor de políticas — Crie políticas personalizadas combinando ações descritas em Realtime Compute for Apache Flink permission policies e Permission operations for related products.
Cenários de autorização
|
Cenário |
Descrição |
|
Impossibilidade de acessar o console do Realtime Compute for Apache Flink |
Nenhuma informação de workspace fica visível e o sistema exibe o erro Current account lacks permissions. A mensagem indica o descritor de ação necessário |
|
Impossibilidade de executar uma operação específica |
O console exibe a caixa de diálogo Current account lacks permissions, mostrando o descritor de ação ausente (como |
Tipos de política
Uma política de acesso define um conjunto de permissões usando sintaxe e estrutura específicas. Ela especifica os recursos autorizados, as operações permitidas e as condições de autorização. O console RAM oferece suporte a dois tipos de políticas de acesso:
-
System policies: Criadas e mantidas pela Alibaba Cloud. Você pode utilizá-las, mas não modificá-las. A tabela a seguir lista as políticas de sistema compatíveis com o Flink.
Política de acesso
Nome
Descrição
Acesso total ao Realtime Compute for Apache Flink
AliyunStreamFullAccess
Inclui todas as permissões listadas em Custom policies.
Acesso somente leitura ao Realtime Compute for Apache Flink
AliyunStreamReadOnlyAccess
Abrange a permissão
HasStreamDefaultRolee todas as permissões iniciadas comDescribe,Query,Check,List,GeteSearchdescritas em Realtime Compute for Apache Flink permission policies.Visualizar e pagar pedidos no User Center (BSS)
AliyunBSSOrderAccess
Concede permissões para visualizar e pagar pedidos no User Center.
Cancelar assinaturas de pedidos no User Center (BSS)
AliyunBSSRefundAccess
Concede permissão para cancelar assinaturas de pedidos no User Center.
Custom policies: Criadas, atualizadas e excluídas por você. Para obter mais informações sobre as políticas personalizadas compatíveis com o Flink e como criá-las, consulte Realtime Compute for Apache Flink permission policies e (Optional) Step 1: Create a custom policy.
Pré-requisitos
Antes de começar, certifique-se de ter:
Revisado o conteúdo em authorization instructions
Procedimento de autorização
(Opcional) Etapa 1: Criar uma política personalizada
Ignore esta etapa se planeja usar a política de sistema AliyunStreamFullAccess.
Comece com o conjunto de permissões de somente leitura para o Realtime Compute for Apache Flink e adicione pontos de controle de acesso mais granulares conforme necessário. Isso inclui as custom policies e permission operations for related products compatíveis com o Realtime Compute for Apache Flink.
A política a seguir concede permissões de somente leitura para o Realtime Compute for Apache Flink, equivalentes à política de sistema AliyunStreamReadOnlyAccess.
{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}",
      "Effect": "Allow"
    }
  ]
}
Substitua os espaços reservados pelos valores reais:
|
Espaço reservado |
Descrição |
|
|
Região onde o workspace Flink de destino está localizado |
|
|
UID da conta Alibaba Cloud |
|
|
ID da instância de pedido do Realtime Compute for Apache Flink de destino |
|
|
Nome do projeto de destino |
Em uma política de acesso, Action define a operação, Resource especifica o objeto alvo e Effect determina se a operação é permitida ou negada. Para mais detalhes sobre a sintaxe de políticas, consulte Policy elements e Policy structure and syntax.
Para instruções detalhadas e exemplos, consulte Create a custom policy e Custom policy examples.
Etapa 2: Anexar a política a um membro
Anexe uma política de acesso a um usuário RAM ou função RAM para conceder as permissões especificadas. As etapas a seguir mostram como conceder permissões a um usuário RAM. O procedimento para uma função RAM é semelhante. Para mais informações, consulte Manage RAM roles.
Faça login no RAM console como administrador RAM.
No painel de navegação à esquerda, escolha Identities > Users.
-
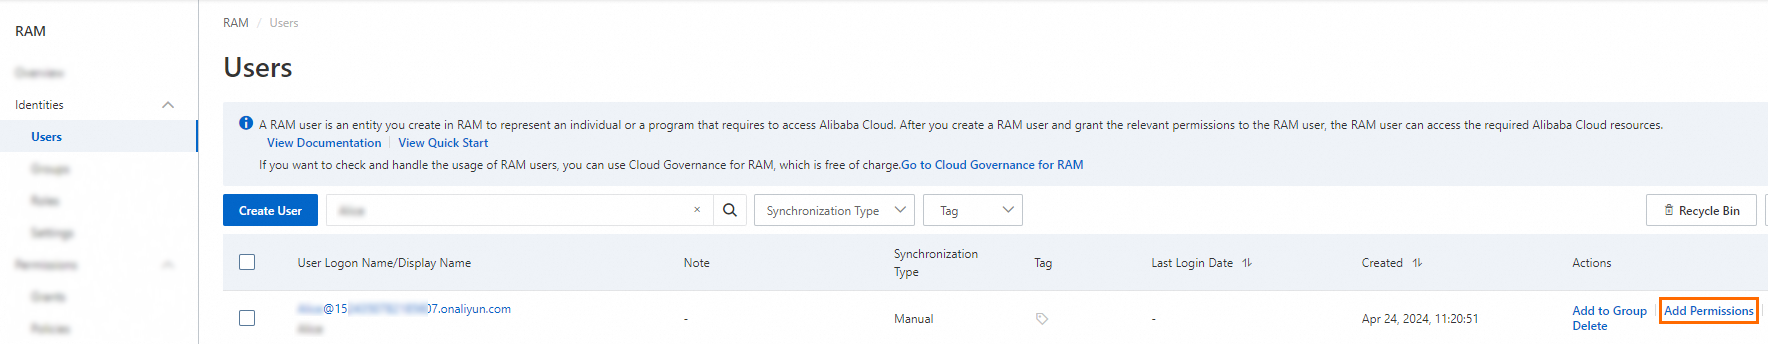
Na página Users, localize o usuário RAM desejado e clique em Add Permissions na coluna Actions. Para conceder as mesmas permissões a vários usuários RAM simultaneamente, selecione-os e clique em Add Permissions na parte inferior da página.
-
No painel Add Permissions, configure os seguintes parâmetros.
Parâmetro
Descrição
Scope
Selecione o escopo de aplicação: Alibaba Cloud Account (permissões válidas na conta atual) ou Specific Resource Group (permissões válidas no grupo de recursos especificado).
Principal
Usuário RAM a ser autorizado. O sistema pré-seleciona o usuário RAM atual. Adicione outros usuários RAM conforme necessário.
Access Policy
Selecione uma política de sistema ou uma política personalizada criada por você.
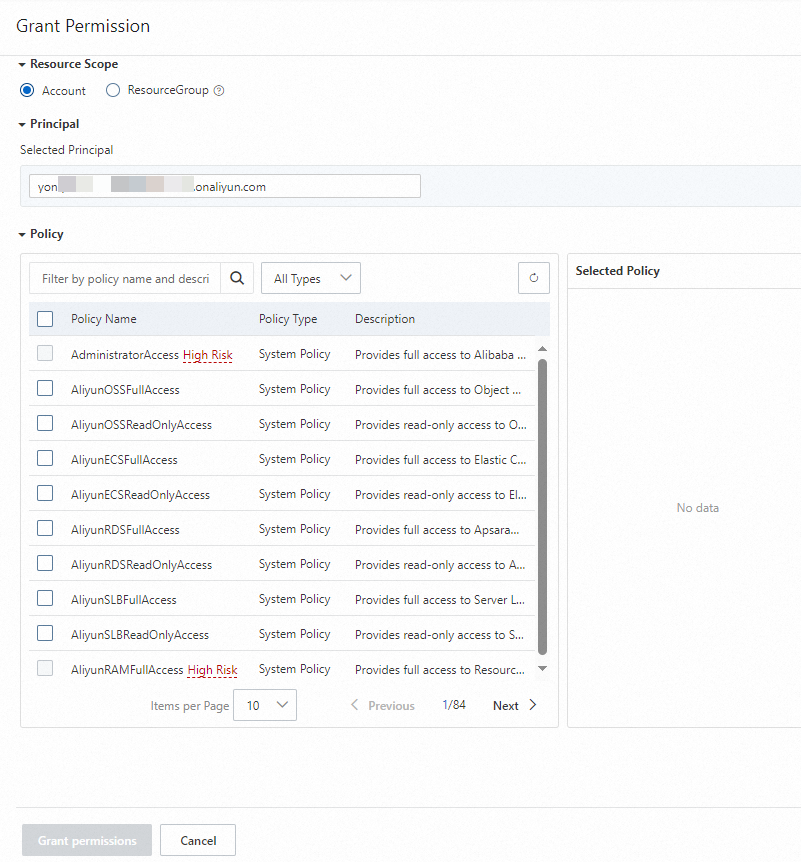
Clique em Confirm New Authorization.
Clique em Close.
Etapa 3: Fazer login no console após a autorização
Após concluir a autorização, o usuário RAM ou função RAM pode fazer login no console do Realtime Compute for Apache Flink ou atualizar a página atual.
|
Tipo de login |
Método de login |
Referência |
|
Usuário RAM da Alibaba Cloud |
Login como usuário RAM |
Log in to the Alibaba Cloud Management Console as a RAM user |
|
Função RAM da Alibaba Cloud |
Um usuário RAM da conta A assume uma função da conta A |
|
|
Função RAM da Alibaba Cloud |
Um usuário RAM da conta B assume uma função da conta A |
|
|
Membro do diretório de recursos |
Um usuário RAM da conta de gerenciamento assume uma função RAM de um membro |
|
|
Membro do diretório de recursos |
Login como usuário RAM de um membro |
Sign in to the Alibaba Cloud Management Console as a RAM user |
|
Usuário raiz (não recomendado) |
Login com uma conta Alibaba Cloud |
Log in to the Alibaba Cloud Management Console as the root user |
|
Usuário CloudSSO |
Login assumindo uma função RAM |
Use CloudSSO to centrally manage identities and permissions across multiple enterprise accounts |
|
Usuário CloudSSO |
Login como usuário RAM |
— |
Exemplos de políticas personalizadas
Todos os exemplos abaixo seguem o mesmo padrão: começam com permissões de somente leitura para o Realtime Compute for Apache Flink e adicionam as ações específicas necessárias para a tarefa.
Exemplo 1: Um usuário RAM ativa um workspace por assinatura
Exemplo 2: Um usuário RAM ativa um workspace por assinatura (com AliyunStreamFullAccess já anexada)
Exemplo 3: Um usuário RAM desativa um workspace por assinatura
Exemplo 4: Um usuário RAM desativa um workspace de pagamento conforme o uso
Exemplo 5: Um usuário RAM aloca recursos para um projeto
Políticas personalizadas
Políticas de permissão do Realtime Compute for Apache Flink
Antes de configurar permissões para um projeto, configure primeiro a permissão DescribeVvpInstances. Sem ela, ocorre um erro de permissão quando os usuários tentam visualizar workspaces.
Workspaces Flink
{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:CreateVvpInstance",
        "stream:DescribeVvpInstances",
        "stream:DeleteVvpInstance",
        "stream:RenewVvpInstance",
        "stream:ModifyVvpPrepayInstanceSpec",
        "stream:ModifyVvpInstanceSpec",
        "stream:ConvertVvpInstance",
        "stream:QueryCreateVvpInstance",
        "stream:QueryRenewVvpInstance",
        "stream:QueryModifyVvpPrepayInstanceSpec",
        "stream:QueryConvertVvpInstance"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#InstanceId}",
      "Effect": "Allow"
    }
  ]
}|
Ação |
Descrição |
|
|
Comprar um workspace do Realtime Compute for Apache Flink. |
|
|
Visualizar workspaces. |
|
|
Desativar um workspace Flink. |
|
|
Renovar um workspace por assinatura. |
|
|
Dimensionar um workspace por assinatura. |
|
|
Ajustar a cota de um workspace de pagamento conforme o uso. |
|
|
Alterar o método de faturamento de um workspace. |
|
|
Consultar o preço para criação de um workspace. |
|
|
Consultar o preço para renovação de um workspace. |
|
|
Consultar o preço para dimensionamento de um workspace. |
|
|
Consultar o preço para alteração do método de faturamento de pagamento conforme o uso para assinatura. |
Para comprar e visualizar workspaces, altere"Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}"para"Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/*".
Projetos Flink
{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:CreateVvpNamespace",
        "stream:DeleteVvpNamespace",
        "stream:ModifyVvpPrepayNamespaceSpec",
        "stream:ModifyVvpNamespaceSpec",
        "stream:DescribeVvpNamespaces"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}",
      "Effect": "Allow"
    }
  ]
}|
Ação |
Descrição |
|
|
Criar um projeto. |
|
|
Excluir um projeto. |
|
|
Alterar os recursos de um projeto por assinatura. |
|
|
Alterar os recursos de um projeto de pagamento conforme o uso. |
|
|
Visualizar uma lista de projetos. Após configurar esta política, clique no ícone de expansão à esquerda do ID do workspace de destino para ver a lista de projetos nesse workspace. Para acessar o console de desenvolvimento de um projeto específico, você também precisa ter permissões para desenvolver jobs nesse projeto. Para mais informações, consulte Development console authorization. |
Para criar e visualizar projetos, altere"Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}"para"Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/*".
Operações de permissão para produtos relacionados
ECS
OSS
Application Real-Time Monitoring Service (ARMS)
VPC
RAM
TAG
Data Lake Formation (DLF)
Próximos passos
Para permitir que múltiplos usuários compartilhem um projeto Flink e executem operações como desenvolvimento de jobs e O&M no console de desenvolvimento do Realtime Compute for Apache Flink, autorize o projeto. Consulte Development console authorization.
Why am I unable to go to the RAM console after I click Authorize in RAM during service activation?
Why cannot a RAM user view jobs after the AliyunStreamFullAccess policy is attached?