Configure o tempo limite de requisição de origem para controlar por quanto tempo o service aguarda uma resposta HTTP do seu servidor de origem. Um tempo limite muito curto pode causar falhas frequentes devido a flutuações de rede, enquanto um tempo limite muito longo permite que requisições com falha ocupem conexões e bloqueiem novas requisições. Escolha um valor compatível com as condições da sua rede e a capacidade do servidor de origem.
Informações de fundo
O tempo de requisição HTTP de origem mede a duração da requisição HTTP na camada 7 quando o CDN ou DCDN busca conteúdo em um servidor de origem. Esse valor exclui o tempo necessário para estabelecer a conexão TCP na camada 4.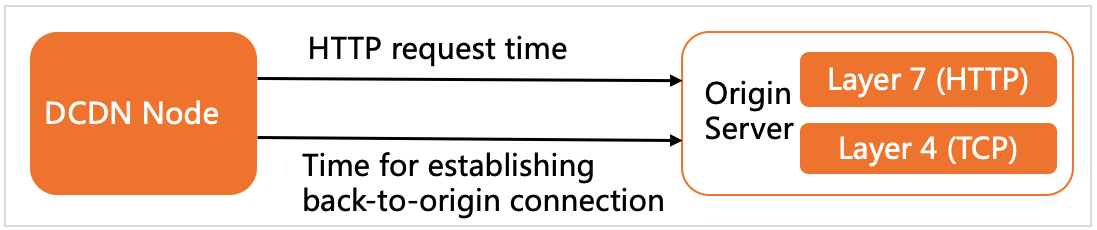
Observações
No Alibaba Cloud CDNDCDN, o tempo limite máximo para um link ponta a ponta é de 150 segundos. Um link ponta a ponta inclui o link interno de um nó CDNDCDN e o link do nó CDNDCDN até o servidor de origem. O tempo limite padrão é de 30 segundos. Recomendamos definir o tempo limite como 60 segundos ou menos.
Tentativas de busca de origem, tempos limite de busca de origem e sondagem de origem
-
Ordem de nova tentativa de busca de origem:
Os endereços do servidor de origem são tentados novamente por ordem de prioridade, da mais alta para a mais baixa.
Caso vários endereços de servidor de origem tenham a mesma prioridade, o nó fará novas tentativas conforme o peso configurado para cada um.
-
Granularidade das novas tentativas de busca de origem:
As novas tentativas ocorrem no nível de endereço IP. Se o servidor de origem for especificado por um nome de domínio, o sistema tentará novamente todos os endereços IP resolvidos a partir desse domínio. O nó só tenta se conectar a outro servidor de origem disponível se as conexões com todos os endereços IP do servidor de origem atual falharem.
Durante uma nova tentativa, o sistema filtra automaticamente os servidores de origem indisponíveis listados na tabela de inativos (dead table).
-
Códigos de status para novas tentativas de busca de origem:
Um nó CDN ou DCDN aciona uma nova tentativa de busca de origem ao receber um código de status 5xx do servidor de origem.
-
Tempo limite de busca de origem: se o servidor de origem retornar proativamente um código de status de nova tentativa, o nó CDNDCDN fará a nova tentativa assim que receber esse código. Caso o servidor de origem não retorne um código de status de nova tentativa, o nó CDNDCDN fará a nova tentativa após o período de tempo limite de busca de origem ser atingido.
Tempo limite de conexão TCP: 10 segundos.
Tempo limite de gravação na origem: 30 segundos por padrão (tempo limite para gravar conteúdo no servidor de origem após o estabelecimento da conexão).
Tempo limite de leitura da origem: 30 segundos por padrão (tempo limite para um nó CDN ou DCDN receber a resposta completa do servidor de origem após o estabelecimento da conexão).
É possível ajustar o tempo limite de gravação na origem e o tempo limite de leitura da origem configurando o tempo limite de requisição HTTP de busca de origem.
-
Lógica de sondagem de origem:
Falha de conexão TCP: se uma conexão TCP entre um nó CDN ou DCDN e um endereço IP do servidor de origem falhar duas vezes consecutivas (por exemplo, falha no estabelecimento da conexão ou tempo limite de conexão), o nó CDN ou DCDN remove o endereço IP da lista de servidores de origem disponíveis e o adiciona à tabela de inativos. Isso impede que requisições subsequentes sejam enviadas para esse endereço IP. Em seguida, o nó CDN ou DCDN sonda o endereço IP a cada 5 segundos tentando estabelecer uma conexão TCP. Se a sondagem for bem-sucedida, o nó restaura o endereço IP na lista de servidores de origem disponíveis.
Conexão TCP normal: se a conexão TCP da camada 4 entre um nó CDN ou DCDN e um endereço IP do servidor de origem estiver estável, mas o nó receber um código de status que acione uma nova tentativa (como um erro 5xx), o nó iniciará uma nova tentativa de busca de origem. No entanto, o endereço IP do servidor de origem permanece na lista de servidores disponíveis, e requisições subsequentes podem ser enviadas a ele com base em seu peso. Por padrão, falhas de requisição HTTP na camada 7 não bloqueiam o endereço IP do servidor de origem. Para bloquear um endereço IP de servidor de origem em caso de falhas de requisição HTTP na camada 7, envie um ticket para ativar esse recurso.
Procedimento
Faça login no console do DCDN.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio desejado e clique em Configure.
Na árvore de navegação à esquerda do nome de domínio, clique em Origin Fetch.
Na aba Origin Fetch, localize a seção Origin Request Timeout e clique em Modify.
-
Na caixa de diálogo Origin Request Timeout, defina o Timeout Value.
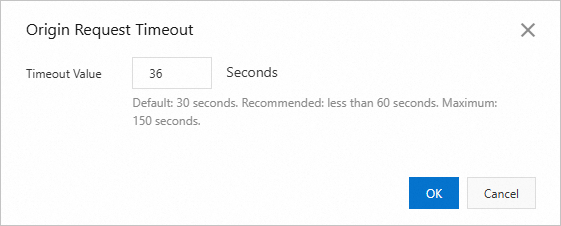
Clique em OK.