Uma lista de bloqueios ou permissões de Referer controla o acesso aos seus recursos com base no cabeçalho Referer das requisições HTTP. Esse recurso impede o hotlinking e o uso não autorizado de recursos. Após a configuração, o CDNDCDN avalia o cabeçalho Referer para conceder ou negar o acesso.
Por padrão, o recurso de lista de bloqueios/permissões de Referer do Alibaba Cloud CDNDCDN está desativado, permitindo que qualquer site acesse seus recursos.
As listas de bloqueios e permissões de Referer são uma das formas de evitar hotlinking. Para conhecer outros métodos, consulte Best practices for preventing hotlinking.
Ao adicionar um nome de domínio como
aliyundoc.coma uma lista de Referer, o CDNDCDN aplica a regra tanto ao próprio domínio quanto a todos os seus subdomínios (como*.aliyundoc.com).
Casos de uso
Uma lista de bloqueios ou permissões de Referer protege principalmente os recursos do seu site contra vinculação direta ou uso por outros sites. Os casos de uso comuns incluem:
Proteção de direitos autorais: Em sites com conteúdo protegido por direitos autorais, utilize uma lista de permissões de Referer para restringir o acesso apenas a sites autorizados.
Prevenção de hotlinking: Uma lista de permissões garante que seus recursos sejam acessados somente a partir de sites específicos, evitando que outros sites consumam sua largura de banda ao criar links diretos para o seu conteúdo.
Segurança aprimorada do site: Ao permitir que apenas sites específicos acessem seus recursos, você evita hotlinking malicioso, acessos não autorizados e roubo de informações confidenciais.
Controle da origem do tráfego: Restrinja o tráfego proveniente de sites específicos para controlar as fontes de tráfego e melhorar a estabilidade e a segurança do seu site.
Como funciona
Um Point of Presence (POP) verifica o cabeçalho Referer de cada requisição. Se o Referer não estiver na lista de permissões ou estiver na lista de bloqueios, o POP nega a requisição. Isso economiza largura de banda e reduz a carga no servidor de source. O CDNDCDN utiliza as seguintes regras para processar requisições de Referer:
Se o Referer em uma requisição corresponder a uma entrada na lista de bloqueios ou não corresponder a nenhuma entrada na lista de permissões, o CDNDCDN negará a requisição.
Caso o Referer em uma requisição corresponda a uma entrada na lista de permissões, o CDNDCDN permitirá a requisição.

Procedimento
Faça login no DCDN console.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio desejado e clique em Configure.
Na árvore de navegação à esquerda do nome de domínio, clique em Access Control.
Na aba Hotlink Protection, ative a opção Hotlink Protection.
-
Selecione Blacklist ou Whitelist conforme sua necessidade.
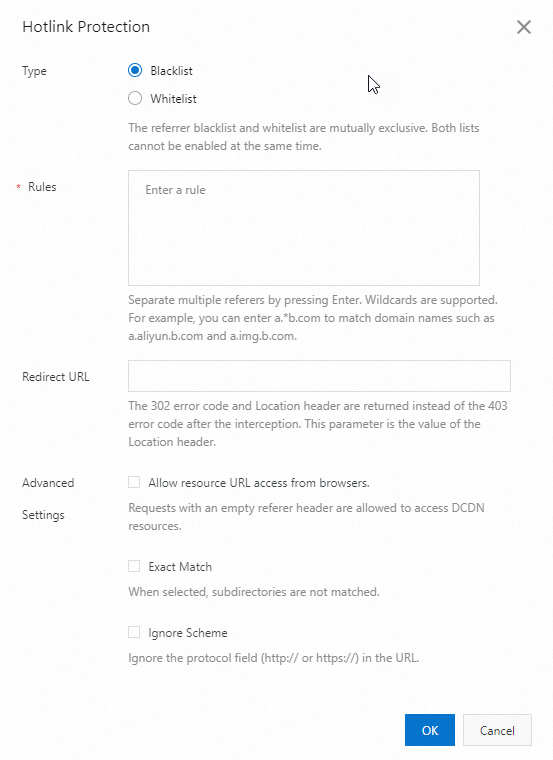
Parâmetro
Descrição
Type
-
Blacklist
Requisições provenientes de domínios na lista de bloqueios são negadas.
-
Whitelist
Somente requisições de domínios na lista de permissões podem acessar seus recursos.
NotaAs listas de bloqueios e permissões são mutuamente exclusivas.
Rules
-
Insira um nome de domínio por linha, sem espaços no início.
-
Asteriscos () funcionam como curingas. Por exemplo,
.developer.aliyundoc.com corresponde aimage.developer.aliyundoc.comevideo.developer.aliyundoc.com.
NotaTamanho máximo da regra: 60 KB.
Redirect URL
Requisições bloqueadas recebem um redirecionamento HTTP 302 para esta URL. A URL deve começar com
http://ouhttps://, por exemplo,http://www.example.com.Advanced Settings
Allow resource URL access from browsers
Desativado por padrão. Quando ativado, requisições com um cabeçalho Referer vazio podem acessar recursos independentemente da configuração de uma lista de permissões ou bloqueios. Um Referer vazio ocorre quando:
-
Não há cabeçalho Referer.
-
O valor do cabeçalho Referer está vazio.
Exact Match
Não selecionado por padrão. Se você marcar esta caixa de seleção, subdomínios não serão correspondidos. Por exemplo, adicionar
example.comcorresponde apenas aexample.com— subdomínios são excluídos.Ignore Scheme
-
Quando desativado, o valor do Referer deve incluir um esquema
http://ouhttps://. -
Quando ativado, o valor do Referer é correspondido sem exigir um esquema
http://ouhttps://.
-
Clique em OK.
Lógica de correspondência
A tabela a seguir mostra como o DCDN compara o cabeçalho Referer com a sua lista. Requisições que correspondem a uma entrada na lista de bloqueios ou que não correspondem a nenhuma entrada na lista de permissões são rejeitadas pelo Alibaba Cloud CDNDCDN com HTTP 403.
|
Nome de domínio configurado |
Valor do cabeçalho Referer na requisição |
Correspondência |
Descrição |
|
http://www.example.com/img.jpg |
Sim |
O domínio do Referer corresponde a uma entrada da lista. |
|
http://www.example.com:80/img.jpg |
Sim |
||
|
www.example.com |
Não |
Nenhum esquema HTTP/HTTPS no valor do Referer. |
|
|
http://aaa.example.com |
Sim |
O curinga *.example.com corresponde a subdomínios em qualquer profundidade. |
|
|
http://aaa.bbb.example.com |
Sim |
||
|
http://example.com |
Não |
*.example.com corresponde a subdomínios, mas não ao domínio raiz. |
|
|
http://www.example.net |
Nenhuma regra correspondida |
Domínio não está na lista; aplica-se a regra padrão de permissão. |