Este tópico descreve como atualizar do Red Hat Enterprise Linux (RHEL) 7 para o RHEL 8 ou do RHEL 8 para o RHEL 9 em uma instância do Elastic Compute Service (ECS).
Atualizar do RHEL 7 para o RHEL 8
Após 30 de junho de 2024, o RHEL 7 passou da fase de Suporte de Manutenção para a fase de Vida Estendida. Desde então, a Red Hat fornece suporte técnico limitado para o RHEL 7. Para obter suporte técnico abrangente e atualizações de segurança, recomendamos atualizar do RHEL 7 para o RHEL 8.
Caso deseje continuar usando o RHEL 7.9, incluindo atualizações de segurança e correções de bugs para essa versão, recomendamos adquirir uma assinatura do complemento Alibaba Cloud Red Hat Enterprise Linux Extended Life Cycle Support (ELS). Para mais informações, consulte a seção Adquirir uma assinatura do complemento ELS do RHEL 7 no tópico "Red Hat Enterprise Linux".
Pré-requisitos
A instância ECS a ser atualizada deve ser compatível com o RHEL 8. Para mais informações, consulte Capacidades e Limites Tecnológicos do Red Hat Enterprise Linux.
-
A instância ECS a ser atualizada utiliza uma imagem pública do RHEL 7 adquirida na Alibaba Cloud com licença do RHEL 7 incluída ou usa uma imagem do RHEL 7 importada para a Alibaba Cloud com licença do RHEL 7 da Alibaba Cloud adquirida separadamente.
NotaUma licença RHEL da Alibaba Cloud concede permissões legais para acessar o software RHEL, atualizações de segurança e suporte técnico durante o uso do RHEL na Alibaba Cloud.
Se você adquiriu um sistema operacional RHEL 7 diretamente da Red Hat, visite o site da Red Hat para obter informações sobre como atualizar do RHEL 7 para o RHEL 8.
Procedimento
Antes de atualizar do RHEL 7 para o RHEL 8, compreenda os riscos envolvidos e crie snapshots para fazer backup dos dados. Isso garante a restauração dos dados caso ocorra algum problema durante a atualização.
-
Conecte-se à instância ECS que executa o RHEL 7 como usuário root.
Para mais informações, consulte Usar o Workbench para conectar-se a uma instância Linux via SSH.
ImportanteA atualização envolve modificações na configuração do sistema e em arquivos de biblioteca. Permissões de root são necessárias para garantir a conclusão da atualização conforme o esperado.
-
Execute o comando a seguir para verificar se a instância ECS possui uma licença RHEL 7 da Alibaba Cloud.
rpm -q client-rhel7Se nenhuma informação for retornada, a instância ECS não possui uma licença RHEL 7 da Alibaba Cloud. Nesse caso, adquira uma licença antes de atualizar o sistema operacional.
-
Se a saída for semelhante a
client-rhel7-3.0-1.el7_9.noarch, a instância ECS possui uma licença RHEL 7 da Alibaba Cloud. Prossiga para as etapas seguintes.
-
Prepare o sistema operacional RHEL 7 para a atualização.
-
Execute os comandos a seguir para atualizar o sistema operacional para a versão mais recente disponível no repositório atual — que contém correções para vulnerabilidades conhecidas, bugs e riscos de segurança — e reinicie o sistema operacional para aplicar a atualização:
yum -y update reboot -
Execute o comando a seguir para instalar o utilitário Leapp no sistema operacional RHEL:
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Execute o comando a seguir para verificar se o utilitário Leapp está instalado:
leapp --versionSe a saída for semelhante a
leapp version xxx, o utilitário Leapp está instalado.
-
-
Realize uma verificação pré-atualização.
Devido às diferenças entre as versões do RHEL, é obrigatório usar o utilitário Leapp para realizar uma verificação pré-atualização. Analise os resultados e modifique as configurações conforme necessário, seguindo as sugestões de atualização.
-
Execute a verificação pré-atualização.
-
Execute o comando a seguir para realizar a pré-atualização para a versão mais recente do RHEL 8:
leapp preupgrade --no-rhsm -
Execute o comando a seguir para realizar a pré-atualização para uma versão específica do RHEL 8, como uma atualização do RHEL 7 para o RHEL 8.8:
leapp preupgrade --no-rhsm --target 8.8NotaPara visualizar as versões suportadas do RHEL 8, execute o comando
leapp preupgrade -h.
-
-
Visualize os resultados da verificação pré-atualização.
Os logs da verificação pré-atualização do Leapp estão armazenados nos seguintes arquivos:
/var/log/leapp/leapp-preupgrade.log: armazena os logs do utilitário Leapp.
/var/log/leapp/leapp-report.txt: armazena o relatório de verificação pré-atualização em formato de texto.
/var/log/leapp/leapp-report.json: armazena o relatório de verificação pré-atualização em formato JSON.
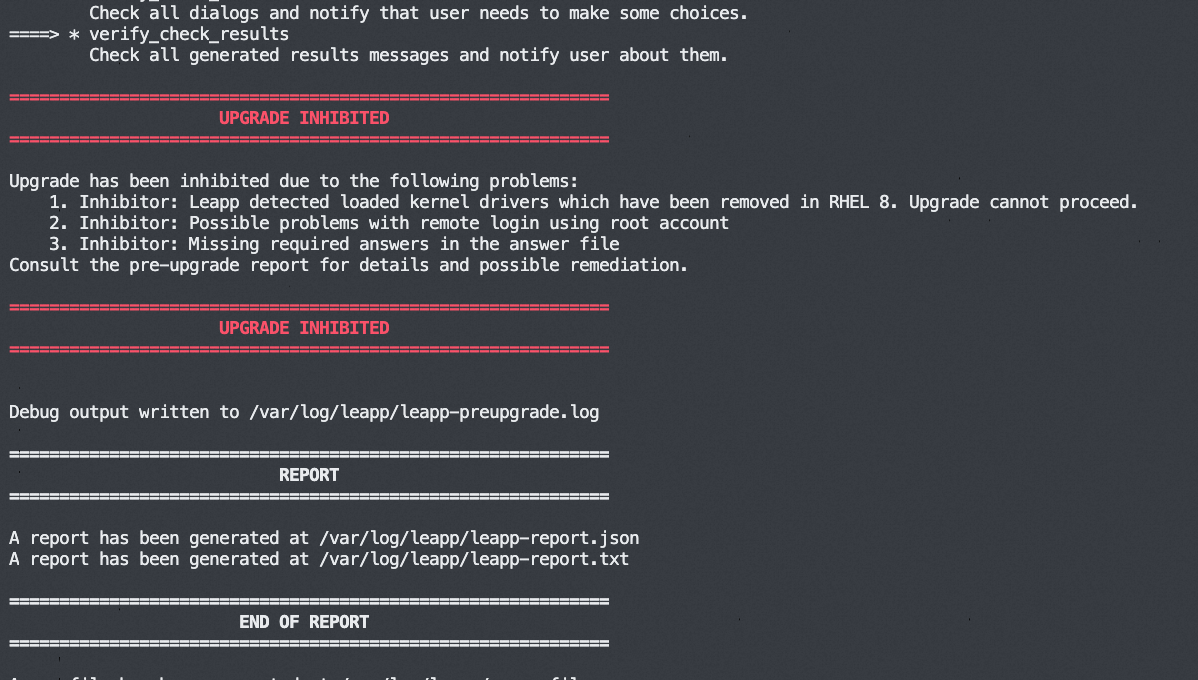
Se a verificação pré-atualização falhar, itens específicos com falha serão exibidos conforme mostrado na figura a seguir.
-
(Condicionalmente obrigatório) Resolva problemas de pré-atualização.
Verifique o arquivo de log
/var/log/leapp/leapp-report.txtem busca de problemas de pré-atualização e resolva-os com base nas sugestões do utilitário Leapp. A seção a seguir descreve alguns problemas comuns de pré-atualização e suas soluções por nível de risco.-
high (inhibitor): inibidores de alto risco. Problemas deste nível bloqueiam diretamente a atualização e devem ser resolvidos antes que o processo possa prosseguir.
-
-
-
-
Risk Factor: high (inhibitor)
Title: Missing required answers in the answer file
Summary: One or more sections in answerfile are missing user choices: remove_pam_pkcs11_module_check.confirm
For more information consult https://leapp.readthedocs.io/en/latest/dialogs.html
Remediation: [hint] Please register user choices with leapp answer cli command or by manually editing the answerfile.
[command] leapp answer --section remove_pam_pkcs11_module_check.confirm=True
Solução: Neste exemplo, a resposta à pergunta sobre a remoção do módulo Pluggable Authentication Modules (PAM), não suportado pelo RHEL 8, está ausente no arquivo
/var/log/leapp/answerfile. Execute o comando a seguir para definir o parâmetroconfirmcomoTruee confirmar a remoção do módulo PAM:leapp answer --section remove_pam_pkcs11_module_check.confirm=True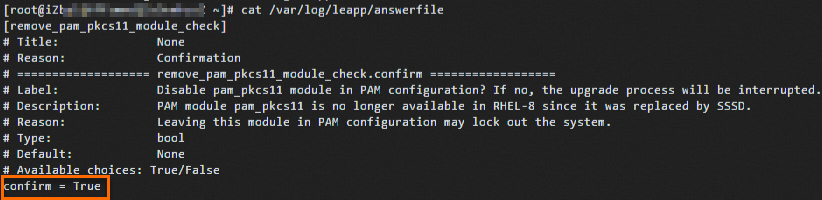
-
-
high: problemas de alto risco. Problemas deste nível não bloqueiam diretamente a atualização. No entanto, recomendamos resolvê-los antes ou depois da atualização para evitar exceções pós-atualização.
-
-
medium: problemas de risco médio. Tais problemas não bloqueiam diretamente a atualização, mas recomenda-se resolvê-los antes ou depois do processo para eliminar possíveis falhas posteriores.
-
low: problemas de baixo risco. Estes problemas têm impactos menores na atualização ou na operação do sistema. Ainda assim, aconselhamos sua resolução antes ou depois da atualização para assegurar uma operação estável do sistema.
-
info: avisos informativos. Na maioria dos casos, problemas deste nível não afetam a atualização ou a operação do sistema. Revise os avisos no relatório para conhecer as alterações ocorridas durante a atualização.
-
-
-
Atualize do RHEL 7 para o RHEL 8.
-
Execute o comando a seguir para atualizar para a versão mais recente do RHEL 8:
leapp upgrade --no-rhsm -
Execute o comando a seguir para atualizar para uma versão específica do RHEL 8, como uma atualização do RHEL 7 para o RHEL 8.8:
leapp upgrade --no-rhsm --target 8.8
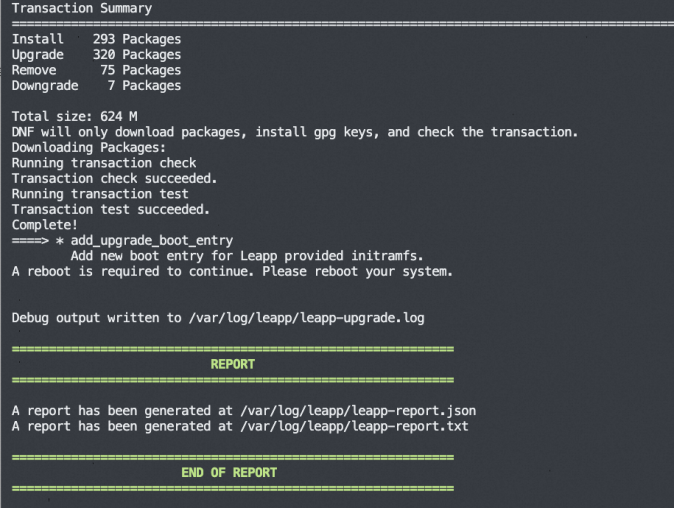
A saída de comando a seguir indica que a atualização foi concluída.
-
-
Execute o comando a seguir para reiniciar a instância ECS:
reboot -
Verifique o resultado da atualização.
Execute o comando
cat /etc/redhat-releasepara verificar se a versão do sistema operacional foi atualizada.Verifique os logs ou o relatório de atualização.
Confira se seus serviços estão executando conforme o esperado no RHEL 8.
-
(Condicionalmente obrigatório) Execute os comandos a seguir para configurar o repositório de software do RHEL 8.
Após a atualização, o arquivo
/etc/dnf/vars/releaseveré modificado por padrão para especificar a versão do RHEL 8 usada nas etapas anteriores. Por exemplo, o endereço do repositório RHEL 8 é definido comohttps://xxxx/8.8/xxx, permitindo acesso apenas aos pacotes de software do RHEL 8.8. Se desejar acesso automático aos pacotes da versão secundária mais recente do RHEL 8, exclua o arquivo de configuração releasever e reconstrua o cache de metadados. Dessa forma, você obtém os patches de segurança e atualizações de recursos mais recentes.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheApós a execução dos comandos acima, o endereço do repositório RHEL 8 é atualizado para
https://xxxx/8/xxx. Assim, o sistema operacional pode obter automaticamente os patches de segurança e atualizações de recursos mais recentes do RHEL 8, garantindo que esteja sempre atualizado.
Atualizar do RHEL 8 para o RHEL 9
Embora o RHEL 8 ainda esteja na fase de Suporte Completo, você pode atualizar do RHEL 8 para o RHEL 9 para obter os recursos mais recentes, adaptações de hardware e suporte de longo prazo.
Pré-requisitos
A instância ECS a ser atualizada deve ser compatível com o RHEL 9. Para mais informações, consulte Capacidades e Limites Tecnológicos do Red Hat Enterprise Linux.
-
A instância ECS a ser atualizada utiliza uma imagem pública do RHEL 8 adquirida na Alibaba Cloud com licença do RHEL 8 incluída ou usa uma imagem do RHEL 8 importada para a Alibaba Cloud com licença do RHEL 8 da Alibaba Cloud adquirida separadamente.
NotaUma licença RHEL da Alibaba Cloud concede permissões legais para acessar o software RHEL, atualizações de segurança e suporte técnico durante o uso do RHEL na Alibaba Cloud.
Se você adquiriu um sistema operacional RHEL 8 diretamente da Red Hat, visite o site da Red Hat para obter informações sobre como atualizar do RHEL 8 para o RHEL 9.
Procedimento
Antes de atualizar do RHEL 8 para o RHEL 9, compreenda os riscos envolvidos e crie snapshots para fazer backup dos dados. Isso garante a restauração dos dados caso ocorra algum problema durante a atualização.
-
Conecte-se à instância ECS que executa o sistema operacional RHEL 8 como usuário root.
Para mais informações, consulte Usar o Workbench para conectar-se a uma instância Linux via SSH.
ImportanteA atualização envolve modificações na configuração do sistema e em arquivos de biblioteca. Permissões de root são necessárias para garantir a conclusão da atualização conforme o esperado.
-
Execute o comando a seguir para verificar se a instância ECS possui uma licença RHEL 8 da Alibaba Cloud:
rpm -qa |grep aliyunSe nenhuma informação for retornada, a instância ECS não possui uma licença RHEL 8 da Alibaba Cloud. Nesse caso, adquira uma licença antes de atualizar o sistema operacional.
-
Se a saída do comando contiver uma versão secundária, como
rhel8.6, abra um ticket para obter e instalar o pacote Red Hat Package Manager (RPM) mais recente antes de atualizar o sistema operacional para o RHEL 9. Nota
Para executar um sistema operacional RHEL na Alibaba Cloud, o sistema deve acessar o repositório de software da Red Hat usando a Alibaba Cloud Red Hat Update Infrastructure (RHUI). Se uma versão secundária, como
aliyun_rhel8.6-2.0-1.noarch, estiver instalada no sistema operacional, ele poderá falhar ao conectar-se à RHUI, impedindo a obtenção de atualizações de software ou a atualização para uma nova versão. -
Se a saída do comando contiver informações de licença, como
aliyun_rhui_rhel8-2.0-3.x86_64, a instância ECS possui uma licença RHEL 8 da Alibaba Cloud. Prossiga para as etapas seguintes.
-
Prepare o sistema operacional RHEL 8 para a atualização.
-
Execute os comandos a seguir para atualizar o sistema operacional para a versão mais recente disponível no repositório atual — que contém correções para vulnerabilidades conhecidas, bugs e riscos de segurança — e reinicie o sistema operacional para aplicar a atualização:
yum -y update reboot -
Execute o comando a seguir para instalar o utilitário Leapp no sistema operacional RHEL:
yum -y install leapp leapp-rhui-alibaba --enablerepo="*" -
Execute o comando a seguir para verificar se o utilitário Leapp está instalado:
leapp --versionSe a saída for semelhante a
leapp version xxx, o utilitário Leapp está instalado.
-
-
Realize uma verificação pré-atualização.
Devido às diferenças entre as versões do RHEL, é obrigatório usar o utilitário Leapp para realizar uma verificação pré-atualização. Analise os resultados e modifique as configurações conforme necessário, seguindo as sugestões de atualização.
-
Execute a verificação pré-atualização.
-
Execute o comando a seguir para realizar a pré-atualização para a versão mais recente do RHEL 9:
leapp preupgrade --no-rhsm -
Execute o comando a seguir para realizar a pré-atualização para uma versão específica do RHEL 9, como uma atualização do RHEL 8 para o RHEL 9.4:
leapp preupgrade --no-rhsm --target 9.4NotaPara visualizar as versões suportadas do RHEL 9, execute o comando
leapp preupgrade -h.
-
-
Visualize os resultados da verificação pré-atualização.
Os logs da verificação pré-atualização do Leapp estão armazenados nos seguintes arquivos:
/var/log/leapp/leapp-preupgrade.log: armazena os logs do utilitário Leapp.
/var/log/leapp/leapp-report.txt: armazena o relatório de verificação pré-atualização em formato de texto.
/var/log/leapp/leapp-report.json: armazena o relatório de verificação pré-atualização em formato JSON.
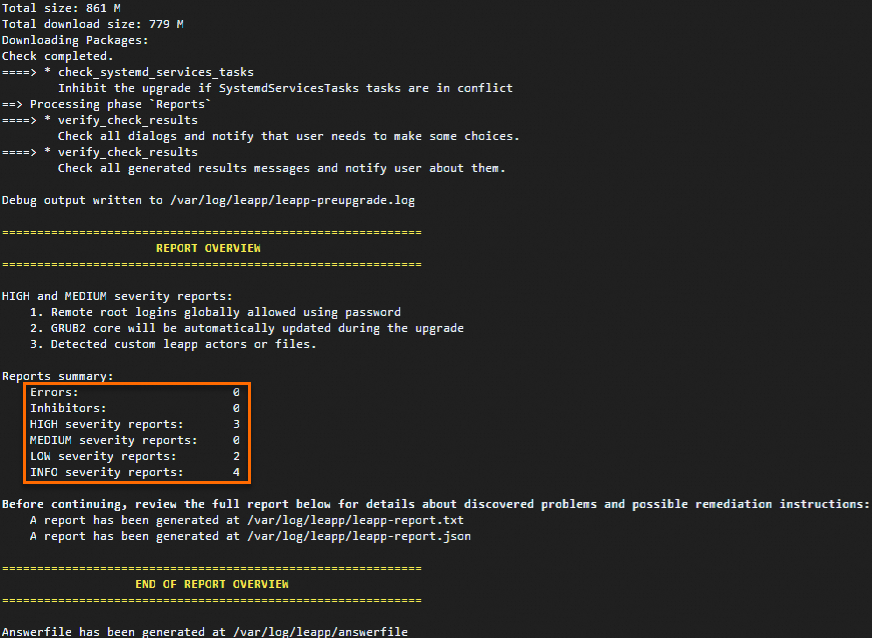
Se a verificação pré-atualização falhar, itens específicos com falha serão exibidos conforme mostrado na figura a seguir.
-
(Condicionalmente obrigatório) Resolva problemas de pré-atualização.
Verifique o arquivo de log
/var/log/leapp/leapp-report.txtem busca de problemas de pré-atualização e resolva-os com base nas sugestões do utilitário Leapp. A seção a seguir descreve alguns problemas comuns de pré-atualização e suas soluções por nível de risco.-
high: problemas de alto risco. Problemas deste nível não bloqueiam diretamente a atualização. No entanto, recomendamos resolvê-los antes ou depois da atualização para evitar exceções pós-atualização.
-
-
low: problemas de baixo risco. Tais problemas têm impactos menores no processo de atualização ou na operação do sistema. Ainda assim, aconselhamos sua resolução antes ou depois da atualização para assegurar uma operação estável do sistema.
-
info: avisos informativos. Na maioria dos casos, problemas deste nível não afetam a atualização ou a operação do sistema. Revise os avisos no relatório para conhecer as alterações ocorridas durante a atualização.
-
-
Atualize do RHEL 8 para o RHEL 9.
-
Execute o comando a seguir para atualizar para a versão mais recente do RHEL 9:
leapp upgrade --no-rhsm -
Execute o comando a seguir para atualizar para uma versão específica do RHEL 9, como uma atualização do RHEL 8 para o RHEL 9.4:
leapp upgrade --no-rhsm --target 9.4
A saída de comando a seguir indica que a atualização foi concluída.

-
-
Execute o comando a seguir para reiniciar a instância ECS:
reboot -
Verifique o resultado da atualização.
Execute o comando
cat /etc/redhat-releasepara verificar se a versão do sistema operacional foi atualizada.Verifique os logs ou o relatório de atualização.
Confira se seus serviços estão executando conforme o esperado no RHEL 9.
-
(Condicionalmente obrigatório) Execute os comandos a seguir para configurar o repositório de software do RHEL 9.
Após a atualização, o arquivo
/etc/dnf/vars/releaseveré modificado por padrão para especificar a versão do RHEL 9 usada nas etapas anteriores. Por exemplo, o endereço do repositório RHEL 9 é definido comohttps://xxxx/9.4/xxx, permitindo acesso apenas aos pacotes de software do RHEL 9.4. Se desejar acesso automático aos pacotes da versão secundária mais recente do RHEL 9, exclua o arquivo de configuração releasever e reconstrua o cache de metadados. Dessa forma, você obtém os patches de segurança e atualizações de recursos mais recentes.rm -f /etc/dnf/vars/releasever dnf clean all && dnf makecacheApós a execução dos comandos acima, o endereço do repositório RHEL 9 é atualizado para
https://xxxx/9/xxx. Assim, o sistema operacional pode obter automaticamente os patches de segurança e atualizações de recursos mais recentes do RHEL 9, garantindo que esteja sempre atualizado. Também é possível atualizar do RHEL 8 para o RHEL 9 usando o Server Migration Center (SMC). Para mais informações, consulte Migrar um sistema operacional Linux.
Para mais informações sobre o RHEL, consulte Red Hat Enterprise Linux.
Para obter informações sobre as perguntas frequentes acerca da fase de Vida Estendida do RHEL 7, consulte a documentação de FAQ no site da Red Hat.
Referências
-