Arquivos críticos do sistema em formatos não Unix podem impedir o login em uma instância Linux. Use o diagnóstico de integridade da instância para identificar e reparar os arquivos afetados.
Pré-requisitos
Você realizou um diagnóstico de integridade da instância na instância Linux.
Análise do problema
Sintomas
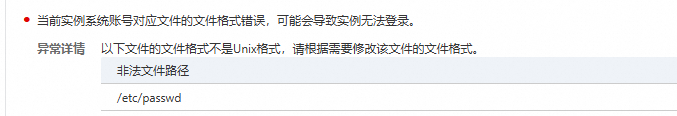
A instância não inicia ou não aceita conexões. O diagnóstico de integridade da instância relata formatos de arquivo incorretos causadores de falhas de logon. Os arquivos comumente afetados incluem /etc/passwd, /etc/shadow e /etc/ssh/sshd_config. O resultado do diagnóstico exibe o caminho do arquivo afetado.
Causas comuns
O arquivo foi editado no Windows e enviado para a instância Linux, por exemplo, via FTP ou SFTP.
Um editor de texto incompatível introduziu quebras de linha incorretas durante a modificação do arquivo.
Solução
-
Conecte-se à instância como um usuário com permissões sudo.
Quando um disco de reparo está anexado, a conexão com a instância só é possível via conexão VNC.
-
Visualize as informações de montagem do disco do sistema original na instância ECS com falha.
No disco de reparo anexado temporariamente à instância ECS, os sistemas de arquivos do disco do sistema original são montados em um diretório temporário. Use um dos métodos a seguir para visualizar esse diretório:
Na seção Associated Instances da página de detalhes do disco do sistema original, visualize o diretório temporário. Exemplo:
/tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse****.bp19bspzms79kqse****é o número de série do disco do sistema original da instância ECS.-
Execute o comando mount no disco de reparo para visualizar o diretório temporário. Por exemplo, se o nome do dispositivo do disco do sistema original da instância ECS com falha for /dev/vda, execute o seguinte comando:
mount | grep /dev/vdaA saída do comando será semelhante a:
/dev/vda1 on /tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse**** type ext4 (rw,relatime)
-
Mude para o ambiente chroot do disco do sistema original.
Por exemplo, se o caminho temporário for /tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse****, execute:
chroot /tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse****NotaSe o comando
chrootfalhar, verifique o caminho de montagem. Você também pode montar com bind os diretórios necessários:mount --bind /dev /mnt/repair_disk/dev mount --bind /proc /mnt/repair_disk/proc -
Edite o arquivo afetado com o vim no ambiente chroot.
ImportanteFaça backup dos arquivos críticos do sistema antes de modificá-los. Exemplo:
cp /etc/passwd /etc/passwd.bak.Antes de editar, observe o seguinte:
Os arquivos editados estão no disco do sistema original. Para editar arquivos fora do destino de montagem, execute exit para sair do ambiente chroot primeiro.
-
No ambiente chroot, não é necessário usar o prefixo /tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse**** nos comandos.
Por exemplo, para editar /etc/passwd, execute vim /etc/passwd diretamente, sem o prefixo /tmp/ecs-offline-diagnose_disk-bp19bspzms79kqse****.
vim [$File]Substitua [$File] pelo caminho do arquivo afetado. Exemplo com /etc/passwd:
vim /etc/passwd -
Altere o formato do arquivo.
-
Pressione Shift+:, insira
set ff=unixe pressione Enter.
Pressione Shift+:, insira
wqe pressione Enter para salvar e sair.
-
-
Após restaurar os arquivos, saia do ambiente chroot e verifique o estado da instância anômala.
Execute o comando exit para sair do ambiente chroot.
Acesse a página Troubleshooting no console ECS. Na aba Instance Health Diagnosis, desanexe o disco de reparo da instância e inicie-a.
Conecte-se à instância e confirme o estabelecimento da conexão.