O VPN Gateway é um service baseado na Internet que estabelece conexões seguras e confiáveis entre data centers corporativos, redes de escritórios ou terminais de Internet e uma VPC da Alibaba Cloud por meio de túneis criptografados. Utilize o VPN Gateway para criar uma conexão IPsec que vincule seu data center a uma VPC da Alibaba Cloud, permitindo a comunicação de dados entre o data center e a VPC.
Pré-requisitos
-
Verifique se o dispositivo de gateway do seu data center atende aos requisitos.
O VPN Gateway da Alibaba Cloud suporta os protocolos padrão IKEv1 e IKEv2. A configuração de vários blocos CIDR, conforme descrito neste tópico, exige o uso do IKEv2. Os dispositivos suportados incluem fabricantes como Hillstone, Sangfor, Cisco ASA, Juniper, SonicWall, Nokia, IBM e Ixia.
O gateway do seu data center possui um endereço IP público estático.
O bloco CIDR do seu data center não se sobrepõe ao bloco CIDR da VPC.
Informações básicas
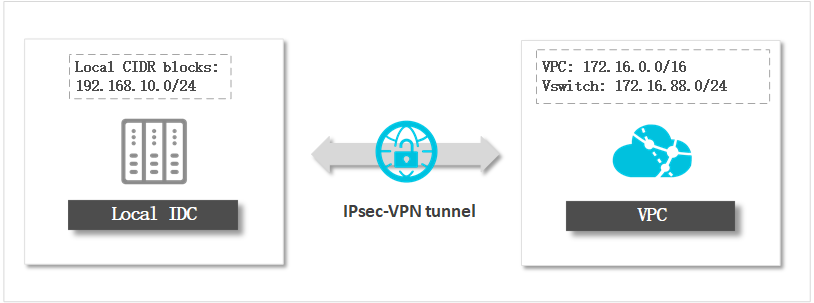
Após conectar seu data center a uma VPC da Alibaba Cloud usando uma conexão IPsec, utilize o DTS para configurar migração de dados, sincronização de dados ou assinatura de dados em um ambiente de rede mais seguro, rápido e estável. Para isso, especifique o banco de dados auto-gerenciado no seu data center como self-managed database connected over Express Connect, VPN Gateway, or Smart Access Gateway.
Observações
Caso seu data center já esteja conectado a uma VPC da Alibaba Cloud, ignore os procedimentos deste tópico e execute apenas as operações a seguir:
-
Adicione os endereços IP dos servidores DTS à conexão IPsec. Para mais informações, consulte Modify an IPsec connection.
ImportanteAo clicar em
+ Add Local Network
, insira os endereços IP dos servidores DTS na região correspondente. Para mais informações, consulte
Add the IP addresses of DTS servers to a whitelist
.
Configure an IPsec connection and static routes on your on-premises gateway.
Faturamento
A criação de um VPN Gateway gera cobranças. Para mais informações, consulte Billing overview.
Etapa 1: Criar um VPN gateway
Faça login no VPC console.
Na barra de navegação superior, selecione uma região.
No painel de navegação à esquerda, escolha .
Na página VPN Gateways, clique em Create VPN Gateway.
-
Configure o VPN gateway de acordo com seus requisitos de negócios.
Parâmetro Descrição Region Região onde o VPN gateway será implantado. Importante Certifique-se de que o VPN gateway e a VPC estejam na mesma região.Proprietary Network Selecione a VPC que deseja conectar. Specify VSwitch Parâmetro opcional. Permite especificar um vSwitch no qual o VPN gateway será criado. Peak Bandwidth Largura de banda de pico do VPN gateway. Este valor representa a largura de banda pública máxima do gateway. IPsec-VPN Selecione Open.
Nota O IPsec-VPN fornece conexões site-to-site. Crie um túnel IPsec para conectar com segurança um data center a uma VPC ou para interligar duas VPCs.SSL-VPN Selecione Close.
Nota O SSL-VPN oferece conexões point-to-site, permitindo que clientes se conectem diretamente ao VPN gateway sem a necessidade de configurar um customer gateway.Billing Cycle O ciclo de faturamento é fixo como Pay-As-You-Go e não pode ser alterado.
Clique em Buy Now e conclua o pagamento.
Etapa 2: Criar um customer gateway
Faça login no VPC console.
Na barra de navegação superior, selecione a região onde o VPN gateway está implantado.
No painel de navegação à esquerda, escolha .
Clique em Create Customer Gateway.
-
Na caixa de diálogo Create Customer Gateway, configure o customer gateway.
Parâmetro Descrição Name Insira um nome para o customer gateway. Recomenda-se utilizar um nome fácil de identificar. Importante- O nome deve ter entre 2 e 128 caracteres.
- Deve começar com uma letra ou caractere chinês e pode conter dígitos, sublinhados (_) e hifens (-).
IP address Endereço IP público estático do gateway local. Description A descrição deve ter entre 2 e 256 caracteres e não pode começar com http://ouhttps://. Clique em OK.
Etapa 3: Criar uma conexão IPsec e publicar uma rota
Faça login no VPC console.
Na barra de navegação superior, selecione a região onde o VPN gateway está implantado.
No painel de navegação à esquerda, escolha .
Clique em Create IPsec Connection.
-
Na caixa de diálogo Create IPsec Connection, configure a conexão IPsec.
Neste exemplo, defina
Name
como
Connect to data center
, defina
Remote Network
como
192.168.10.0/24
e defina
Effective Immediately
como
No
.
Parâmetro Descrição Name Nome da conexão IPsec. Nota O nome deve ter entre 2 e 128 caracteres. Deve começar com uma letra ou caractere chinês e pode conter dígitos, hifens (-) e sublinhados (_).VPN Gateway Selecione o VPN gateway a ser conectado. Neste exemplo, selecione o VPN gateway criado em Step 1. Customer Gateway Selecione o customer gateway a ser conectado. Neste exemplo, selecione o customer gateway criado em Step 2. Local Network Insira o bloco CIDR do lado da VPC para conectar ao data center. Este bloco CIDR é usado na negociação da Fase 2. Importante- É possível inserir o bloco CIDR de toda a VPC ou de um vSwitch na VPC. Neste exemplo, insira o bloco CIDR de um vSwitch: 172.16.88.0/24.
- A rede local não pode se sobrepor à rede remota.
+ Add Local Network Adicione mais blocos CIDR do lado da VPC para conectar ao data center. Neste exemplo, insira os endereços IP dos servidores DTS. Para mais informações, consulte Add the IP addresses of DTS servers to a whitelist. Importante Se adicionar várias redes locais, você deverá definir o parâmetro Advanced Settings como ikev2 nas configurações avançadas.Remote Network Insira o bloco CIDR do lado do data center para conectar à VPC. Este bloco CIDR é usado na negociação da Fase 2. Importante A rede remota não pode se sobrepor à rede local.+ Add Remote Network Adicione mais blocos CIDR do lado do data center para conectar à VPC. Importante Se adicionar várias redes remotas, você deverá definir o parâmetro Advanced Settings como ikev2 nas configurações avançadas.Effective Immediately Define se as negociações devem começar imediatamente. - Yes: As negociações iniciam logo após a conclusão da configuração.
- No: As negociações são iniciadas quando tráfego é detectado.
Advanced Settings Para mais informações sobre os parâmetros, consulte Create an IPsec connection. Health Check Clique em OK.
Na caixa de diálogo Created, clique em OK para configurar rotas para o VPN gateway.
VPN Gateway Na página de detalhes do VPN gateway, clique na aba Destination-based Routing e clique em Add Route Entry.
-
Na caixa de diálogo Add Route Entry, configure a entrada de rota.
Parâmetro Descrição Destination CIDR Block Insira o bloco CIDR privado do data center. Neste exemplo, insira 192.168.10.0/24. Next Hop Type Selecione IPsec Connection. Next Hop Selecione a conexão IPsec que você acabou de criar. Publish to VPC Define se a nova rota deve ser publicada na tabela de rotas da VPC. - Yes (Recomendado): Publica a nova rota na tabela de rotas da VPC.
- No: Não publica a nova rota na tabela de rotas da VPC. Importante Se selecionar No, você precisará publicar manualmente a rota na aba Destination-based Routing após adicionar a entrada de rota.
Weight Selecione um valor de peso: - 100: Alta prioridade.
- 0: Baixa prioridade.
Importante Para rotas com o mesmo bloco CIDR de destino, não é possível definir o peso como 100 para mais de uma rota.
Etapa 4: Configurar o gateway local
Faça login no VPC console.
Na barra de navegação superior, selecione a região onde o VPN gateway está implantado.
No painel de navegação à esquerda, escolha .
Localize a conexão IPsec que deseja gerenciar. Na coluna Actions, escolha .
-
Na caixa de diálogo IPsec Connection Configuration, visualize a configuração do par.
A configuração é fornecida no formato JSON. Ela contém os seguintes parâmetros principais:
LocalSubnet
é
192.168.10.0/24
e
RemoteSubnet
inclui
172.16.88.0/24
e
100.104.52.0/24
. Os parâmetros IPsec incluem um algoritmo de criptografia (
IpsecEncAlg
) de
aes
, um algoritmo de autenticação (
IpsecAuthAlg
) de
sha1
, um tempo de vida (
IpsecLifetime
) de
86400
e PFS (
IpsecPfs
) de
group2
. Os parâmetros IKE incluem uma versão (
IkeVersion
) de
ikev2
, um modo (
IkeMode
) de
main
, um algoritmo de criptografia (
IkeEncAlg
) de
aes
, um algoritmo de autenticação (
IkeAuthAlg
) de
sha1
, um tempo de vida (
IkeLifetime
) de
86400
, PFS (
IkePfs
) de
group2
e uma chave pré-compartilhada definida pelo usuário (
Psk
).
Adicione a configuração do par baixada ao seu gateway local.
No seu gateway local, adicione uma entrada de rota estática. Defina o destino como os endereços IP dos servidores DTS e o próximo salto como a interface de túnel IPsec recém-criada. Para os endereços IP dos servidores DTS, consulte Add the IP addresses of DTS servers to a whitelist.
Referências
Se a conexão IPsec falhar ou a rede estiver inacessível, consulte IPsec-VPN connection FAQ para solução de problemas.