O DataWorks controla o acesso ao MaxCompute mapeando funções do workspace (nativas ou personalizadas) para funções no mecanismo associado do MaxCompute. Ao atribuir uma função do workspace a um usuário RAM, esse usuário obtém as permissões correspondentes no ambiente de desenvolvimento. O acesso ao ambiente de produção não é concedido por padrão.
Informações básicas
O DataWorks oferece funções nativas e personalizadas de workspace para controlar o acesso dos usuários aos módulos do workspace e as permissões nos projetos do mecanismo de desenvolvimento. Ambos os tipos de função suportam autorização padrão e manual no projeto do mecanismo de desenvolvimento.
Uma conta Alibaba Cloud tem as permissões mais elevadas sobre todos os seus recursos cloud. Os controles de permissão descritos neste tópico aplicam-se principalmente a usuários RAM.
Entre as funções nativas, apenas usuários RAM com a função Development ou Workspace Manager podem criar nós e executar comandos de criação de tabelas no DataStudio.
Procedimento
|
Etapa |
Objetivo |
Referências |
|
1 |
Entenda as permissões básicas das funções nativas do DataWorks. |
|
|
2 |
Saiba como os membros do workspace do DataWorks obtêm permissões no mecanismo. |
|
|
3 |
Entenda como os administradores controlam as permissões no ambiente de produção. |
|
|
4 |
Aprenda a verificar as permissões do mecanismo usando comandos. |
Observações
Em workspaces no modo padrão, o usuário RAM não tem permissões no projeto de produção por padrão. Para consultar tabelas no ambiente de produção, solicite permissões no Security Center. Para mais informações sobre como solicitar permissões de dados, consulte Control access to MaxCompute data.
Em workspaces no modo básico, o usuário RAM tem todas as permissões do projeto por padrão, o que impossibilita o controle granular de permissões de dados.
Permissões básicas das funções nativas
Por padrão, as funções nativas do DataWorks concedem acesso ao ambiente de desenvolvimento, mas não ao ambiente de produção.
Entre as funções nativas, apenas usuários RAM com a função Development ou Workspace Manager podem criar nós no DataStudio para executar comandos de gerenciamento de tabelas, recursos e funções.
|
Ambiente |
Descrição |
|
Permissões do mecanismo MaxCompute no ambiente de desenvolvimento |
DataWorks e MaxCompute usam um sistema de controle de acesso baseado em função (RBAC), o que permite um mapeamento natural entre suas funções. Quando um membro do workspace recebe uma função nativa, ele obtém automaticamente as permissões da função correspondente no mecanismo MaxCompute. |
|
Permissões do mecanismo MaxCompute no ambiente de produção |
Por padrão, um usuário RAM não pode executar operações diretamente no ambiente de produção. Nem as funções nativas nem as personalizadas em um workspace do DataWorks concedem permissões no mecanismo MaxCompute no ambiente de produção. Para acessar tabelas na produção, solicite permissões no Security Center. Para mais informações, consulte Control access to MaxCompute data. Nota
Entre as funções nativas, apenas usuários RAM com a função Development ou Workspace Manager podem criar nós no DataStudio para executar comandos de criação de tabelas. |
Como usuários RAM obtêm permissões no mecanismo
Para proteger os dados de produção em um workspace no modo padrão, o DataWorks controla o acesso dos usuários RAM às tabelas do MaxCompute.
-
Obtenção de permissões no projeto de desenvolvimento (automática):
Ao receber uma função nativa, o membro do workspace obtém automaticamente permissões no projeto do mecanismo. Para mais informações, consulte Scenario 1: Authorization process for built-in workspace roles.
Ao receber uma função personalizada, o membro do workspace também obtém permissões no projeto do mecanismo. Para mais informações, consulte Scenario 2: Authorization process for custom workspace roles.
-
Obtenção de permissões no projeto de produção (solicitação manual obrigatória): Solicite permissões no Security Center. A tabela a seguir descreve os casos de uso. Para mais informações sobre como usar o Security Center, consulte Control access to MaxCompute data.
Cenário
Descrição
Um usuário no ambiente de desenvolvimento precisa acessar uma tabela no ambiente de produção dentro do mesmo workspace.
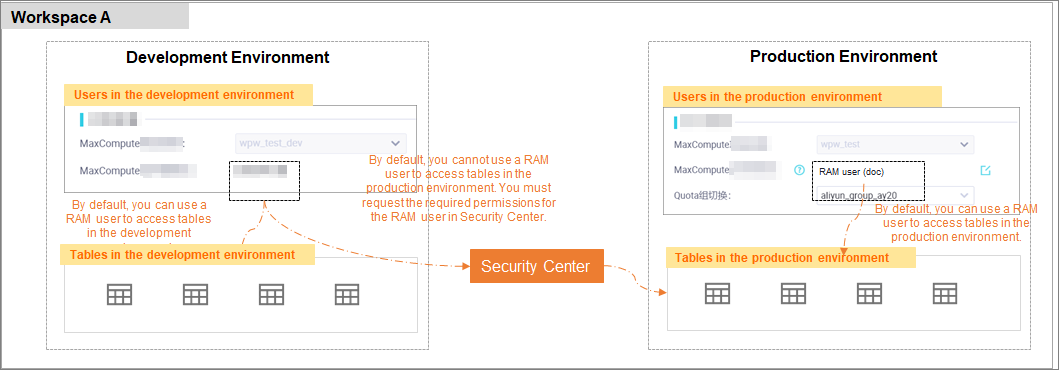
Por padrão, se um usuário RAM não estiver configurado como identidade de acesso para o mecanismo de produção, ele não poderá operar em tabelas de produção pelo DataStudio. Para obter acesso, envie uma solicitação no Security Center. Após a aprovação, o usuário poderá executar as operações necessárias nas tabelas pelo DataStudio.
Um usuário precisa acessar uma tabela no ambiente de desenvolvimento ou produção de outro workspace.
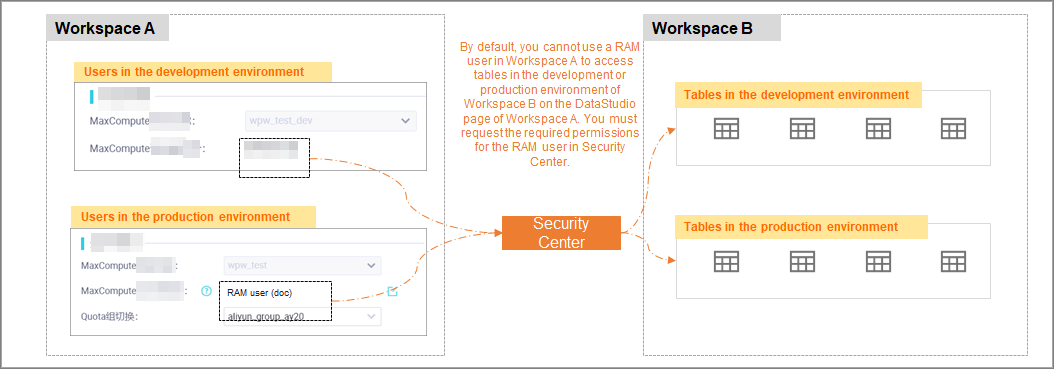
Por padrão, um usuário RAM não pode acessar tabelas nos ambientes de desenvolvimento ou produção de outros projetos pelo DataStudio. Para ativar o acesso entre projetos, envie uma solicitação no Security Center. Após a aprovação, o usuário poderá executar as operações necessárias nas tabelas pelo DataStudio.
Controle de permissões de dados do MaxCompute
Usuários RAM que precisam acessar dados de produção devem seguir um processo de aprovação, permitindo que os administradores gerenciem as permissões no ambiente de produção.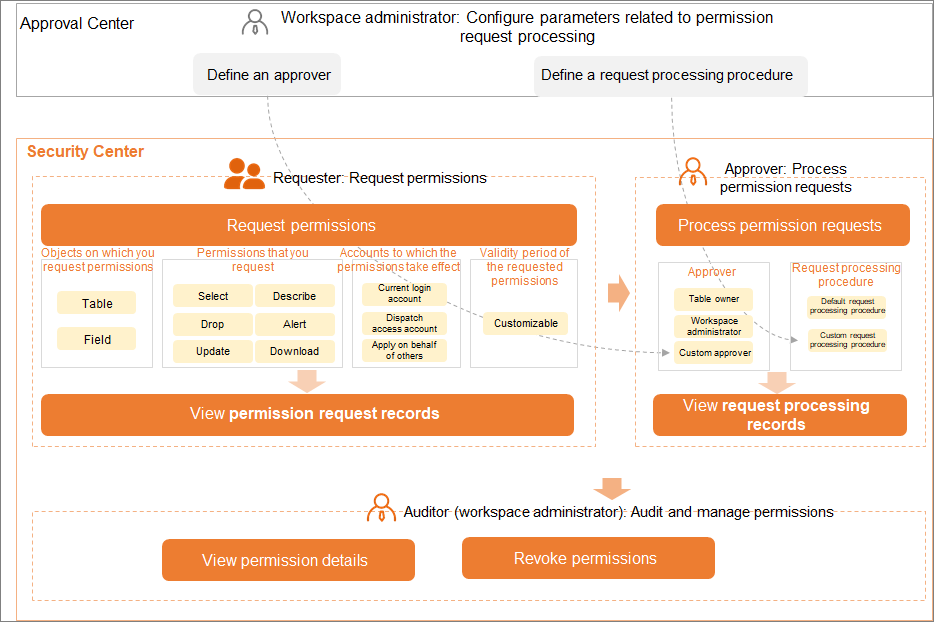
O Security Center fornece um fluxo de trabalho de aprovação nativo para permissões em tabelas de produção.
O Approval Center suporta fluxos de trabalho de aprovação personalizados.
Visualizar permissões do mecanismo MaxCompute
Execute os seguintes comandos em uma tarefa SQL do MaxCompute para consultar suas permissões.
show grants: Visualize suas próprias permissões de acesso.show grants for <username>: Visualize as permissões de acesso de um usuário específico. Apenas administradores do workspace podem executar este comando.
Apêndice: Processo de autorização de funções do workspace
Cenário 1: Autorização de função nativa
Funcionamento: Ao adicionar um usuário RAM a um workspace e atribuir-lhe uma função nativa, o sistema concede automaticamente uma função correspondente do MaxCompute. Isso confere ao usuário as permissões da função subjacente do MaxCompute. Para mais informações sobre os mapeamentos entre funções nativas e permissões do MaxCompute, consulte Appendix: Mappings between built-in workspace roles and MaxCompute engine permissions.
-
Exemplo: Um usuário com a função Workspace Manager adiciona um usuário RAM como membro do workspace e lhe concede a função Development.
NotaPara mais informações sobre como adicionar membros e conceder permissões, consulte Control permissions on workspace modules.
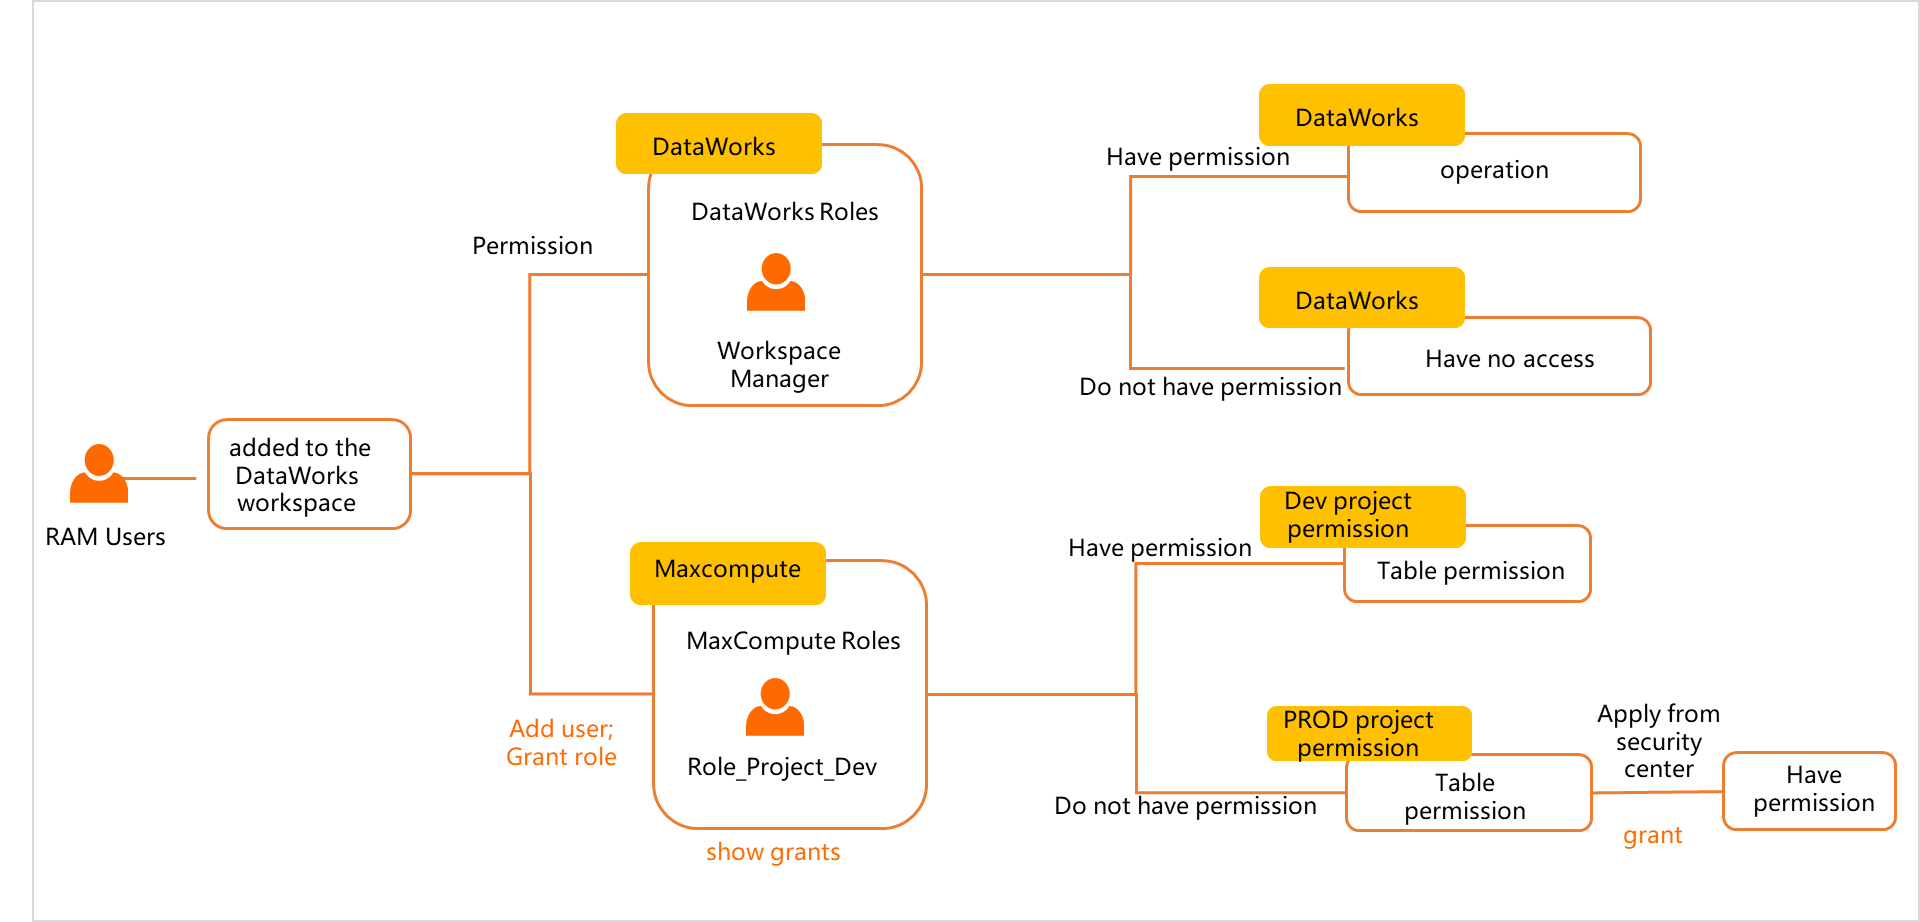
Após a adição, o usuário RAM tem as seguintes permissões no DataWorks e no mecanismo MaxCompute.
Permissões do DataWorks: Com a função Development, o usuário RAM pode desenvolver e submeter código no DataWorks, mas não pode implantá-lo no ambiente de produção. A implantação na produção requer permissões de O&M, detidas por funções como Project Owner, Administrator e O&M.
-
Permissões do mecanismo MaxCompute: Quando o usuário RAM recebe a função Development, ele também recebe a função Role_Project_Dev no mecanismo MaxCompute. Essa função concede permissões sobre objetos, como tabelas, no projeto de desenvolvimento do MaxCompute.
NotaSe você conceder a função nativa Workspace Manager a um usuário RAM, ele receberá permissões amplas nos recursos do DataWorks, mas ainda não poderá acessar diretamente as tabelas de produção.
O usuário RAM mencionado aqui refere-se a um usuário não designado como identidade de acesso do mecanismo de agendamento para o projeto de produção.
Cenário 2: Autorização de função personalizada
Exemplo: Um usuário com a função Workspace Manager adiciona um usuário RAM como membro do workspace e lhe concede uma função personalizada do workspace do DataWorks.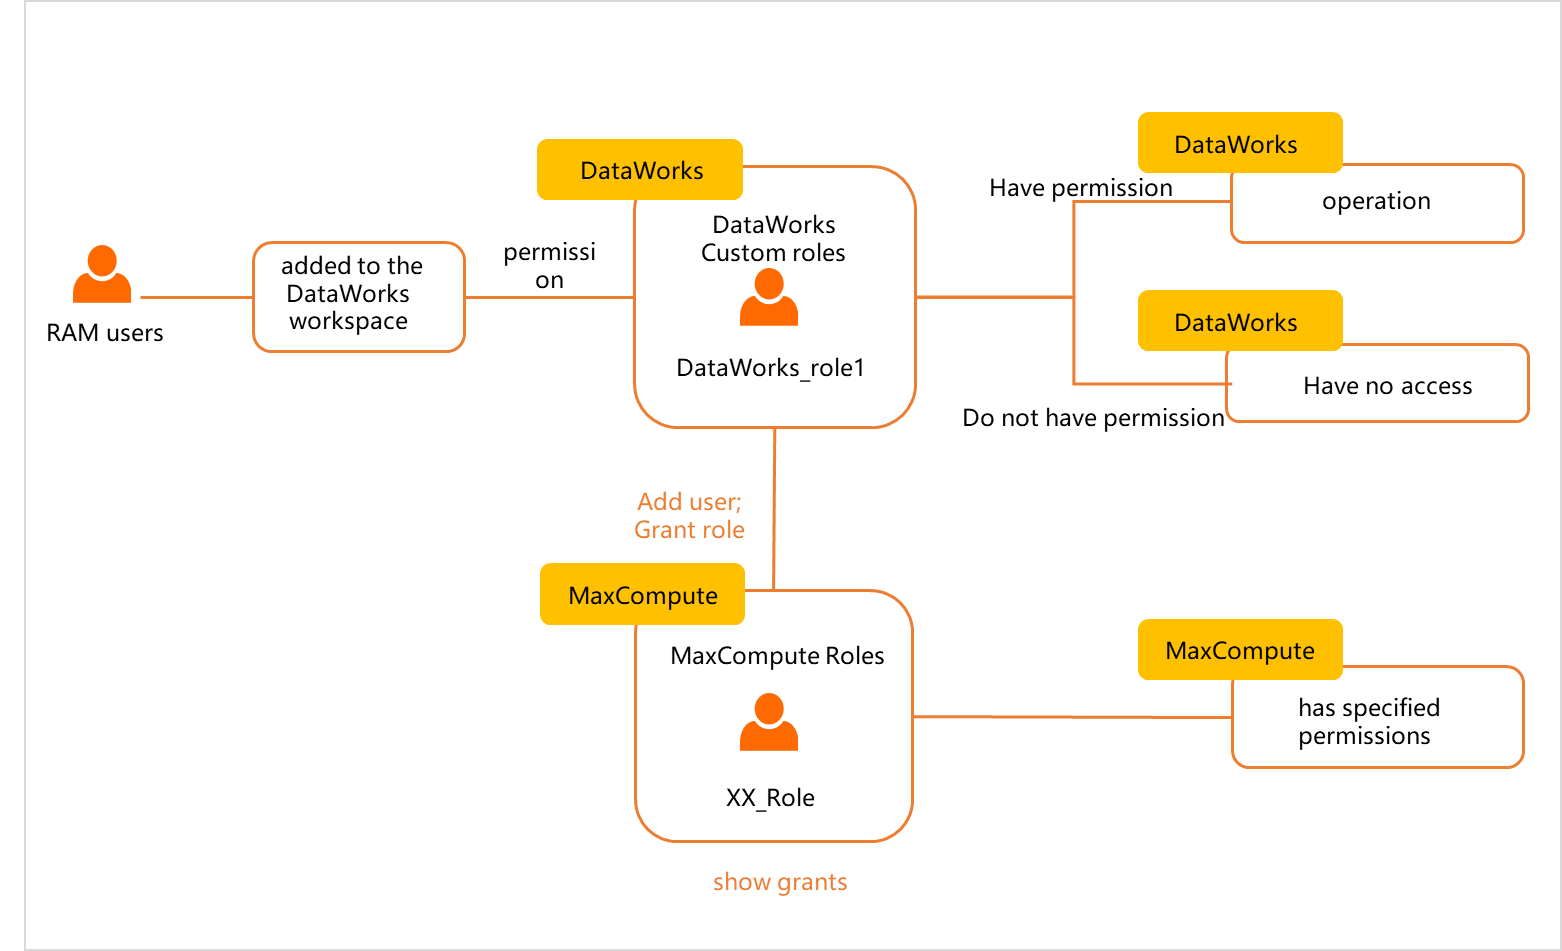 Ao criar uma função personalizada em um workspace do DataWorks, é possível mapeá-la para uma função do mecanismo MaxCompute. Após a atribuição da função a um membro, o usuário RAM obtém as permissões correspondentes tanto no DataWorks quanto no mecanismo MaxCompute. Veja os detalhes a seguir.
Para mais informações sobre como criar uma função personalizada do DataWorks, consulte Control permissions on workspace modules. Para mais informações sobre como adicionar membros e conceder permissões, consulte Control permissions on workspace modules.
Permissões do DataWorks: Quando um usuário RAM recebe uma função personalizada no DataWorks, ele pode acessar apenas os módulos permitidos por essa função.
-
Permissões do mecanismo MaxCompute:
Se a função personalizada do DataWorks não estiver mapeada para uma função do mecanismo, o usuário RAM não terá permissões no mecanismo MaxCompute e não poderá executar comandos para consultá-lo.
Se a função personalizada do DataWorks estiver mapeada para uma função do mecanismo, o usuário RAM herdará as permissões da função correspondente do mecanismo MaxCompute.
Por padrão, um usuário RAM adicionado a um workspace não tem permissões no ambiente de produção, a menos que seja designado como identidade de acesso do mecanismo de agendamento. Para operar ou acessar tabelas de produção, solicite permissões no Security Center. Para mais informações, consulte Apply for table permissions in the new version of Security Center. Para mais informações sobre identidades de acesso do MaxCompute, consulte Configure a workspace.
Perguntas frequentes
Para informações sobre problemas comuns relacionados a permissões, consulte FAQ about permission management.
Apêndice: Consultar permissões com MaxCompute SQL
O MaxCompute permite consultar informações de permissão para usuários, funções e objetos por meio de instruções SQL. Para mais informações, consulte Query permission information by using MaxCompute SQL.
Próximos passos
O MaxCompute suporta acesso a recursos entre projetos, permitindo que desenvolvedores acessem recursos de produção diretamente pelo DataStudio. Para detalhes sobre como membros do workspace podem acessar recursos entre projetos, consulte MaxCompute resource access and permissions in different workspace modes.