No DataWorks Data Integration, adicione um componente de mascaramento de dados às tarefas de Single-Table Real-Time. Esse componente mascara campos específicos da origem antes de gravar os dados na tabela de destino.
Etapa 1: Configure uma tarefa em tempo real de tabela única
Crie uma fonte de dados. Para mais informações, consulte Gerenciamento de fontes de dados.
-
Crie uma tarefa do Data Integration. Para mais informações, consulte Configure uma tarefa de sincronização em tempo real de tabela única.
NotaNas tarefas do Data Integration em tempo real de tabela única, adicione um componente de processamento de dados entre os componentes de source e destino. Para mais informações, consulte Fontes de dados e soluções de sincronização suportadas.
Etapa 2: Adicionar o componente de mascaramento de dados
Na tarefa de sincronização em tempo real de tabela única, ative a chave Data Processing, clique em +Add Node e selecione o nó Data Masking.
Insira um nome e uma descrição para o nó.
-
Add: Clique em Add para definir uma regra de mascaramento para um campo de dados.
Upstream Field: Selecione o campo de source a ser mascarado.
-
Data Masking Rule: Selecione uma regra de mascaramento existente ou crie uma nova.
-
Clique em New Desensitization Rule para abrir o painel de configuração e defina a regra.
Para mais informações, consulte as instruções a seguir:
-
Em Sensitive Data Type, selecione Existing Data Type ou New Type e defina um método de mascaramento para o campo. As seções a seguir descrevem os métodos disponíveis.
Alias
O método de alias substitui um valor por um pseudônimo que preserva o formato original dos dados.
Configure o Security domain. Os valores válidos são
0~9. Domínios de segurança diferentes utilizam políticas de mascaramento distintas. Portanto, os mesmos dados de entrada produzem resultados mascarados diferentes em domínios distintos.Hashing
O hashing criptografa os dados originais em um valor de comprimento fixo. Esse método exige a seleção de um domínio de segurança. Como domínios diferentes aplicam regras distintas, os mesmos dados de entrada geram resultados de hash diferentes dependendo do domínio escolhido.
Exemplo: Se os dados originais forem
a123, o resultado mascarado seráea9da0c87fb455df9013be83bdc20014quando o domínio de segurança estiver definido como0, e9738f2cce017c52099ea530fa34eb128quando definido como1. Se tanto os dados originais quanto o domínio de segurança forem idênticos, o resultado mascarado também será o mesmo.Redaction
A redação oculta informações parciais substituindo caracteres em posições específicas por asteriscos (*). Escolha um dos seguintes métodos de redação:
-
Método recomendado.
Mostrar apenas o primeiro e o último caractere.
Mostrar apenas os três primeiros e os dois últimos caracteres.
Mostrar apenas os três primeiros e os quatro últimos caracteres.
-
Personalizado: Oferece configuração flexível. Especifique se deseja mascarar caracteres nos segmentos inicial, intermediário e final, além da quantidade de caracteres a mascarar em cada segmento. Adicione até 10 segmentos, sendo que pelo menos um deve conter os dígitos restantes.
-
Instruções de configuração:
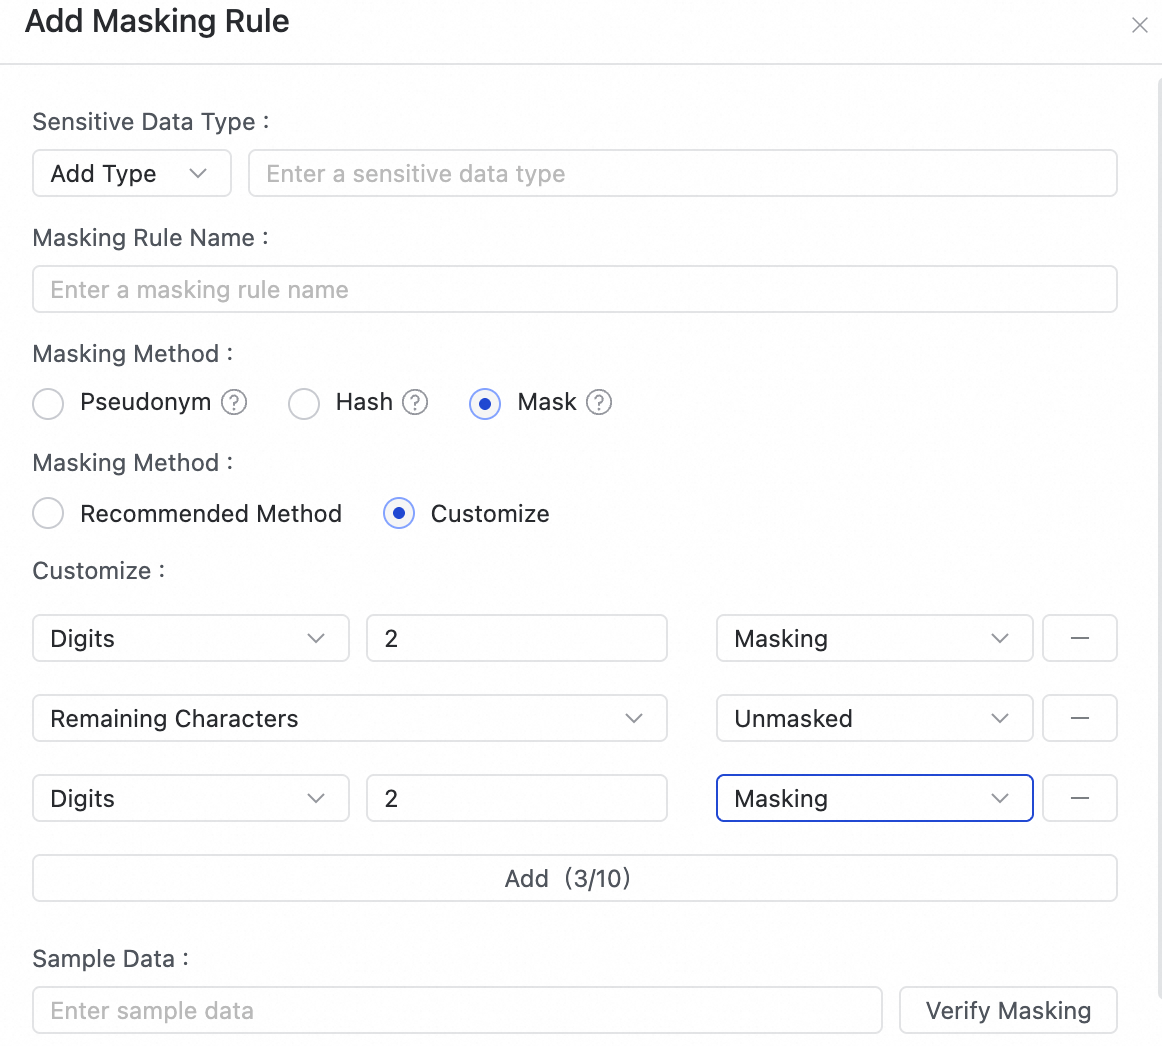
Ícone
Descrição
①
Permite selecionar um número fixo de dígitos ou os dígitos restantes.
②
O intervalo válido é [1, 100].
③
Permite escolher entre mascarar ou não o segmento.
-
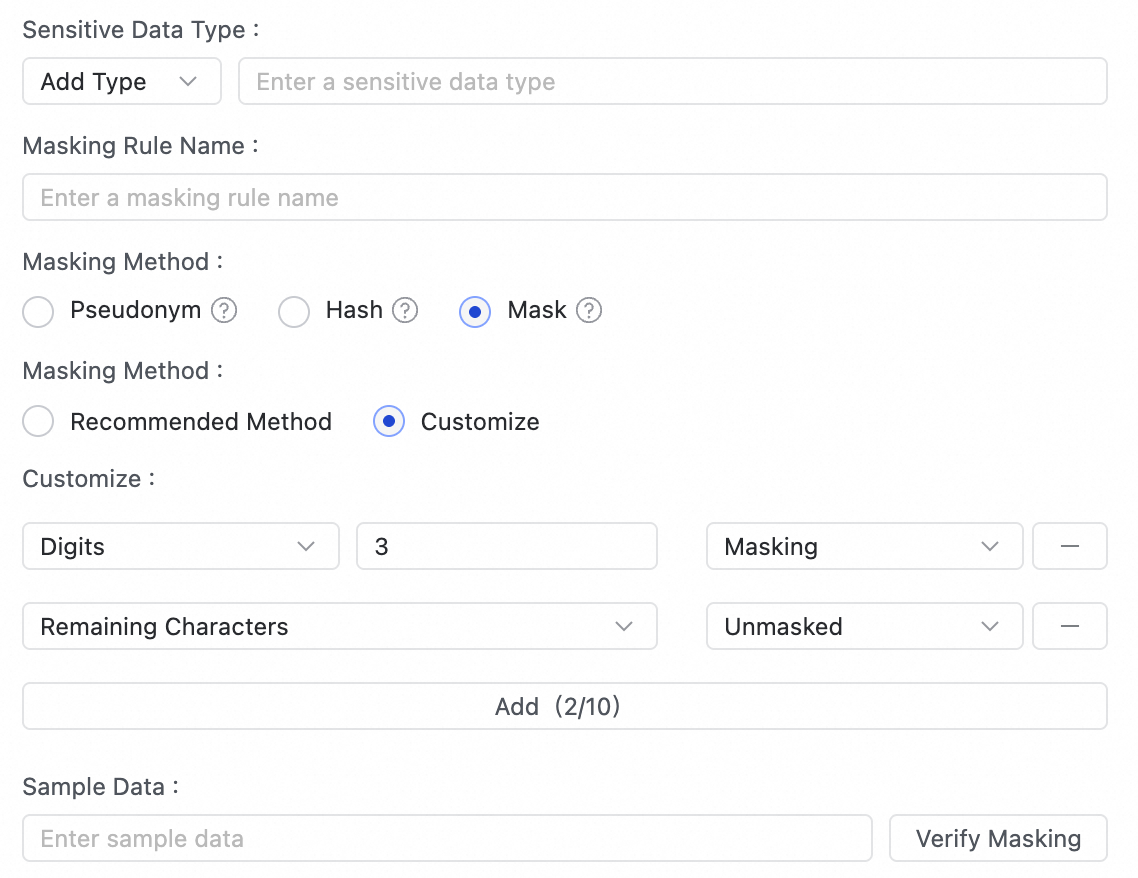
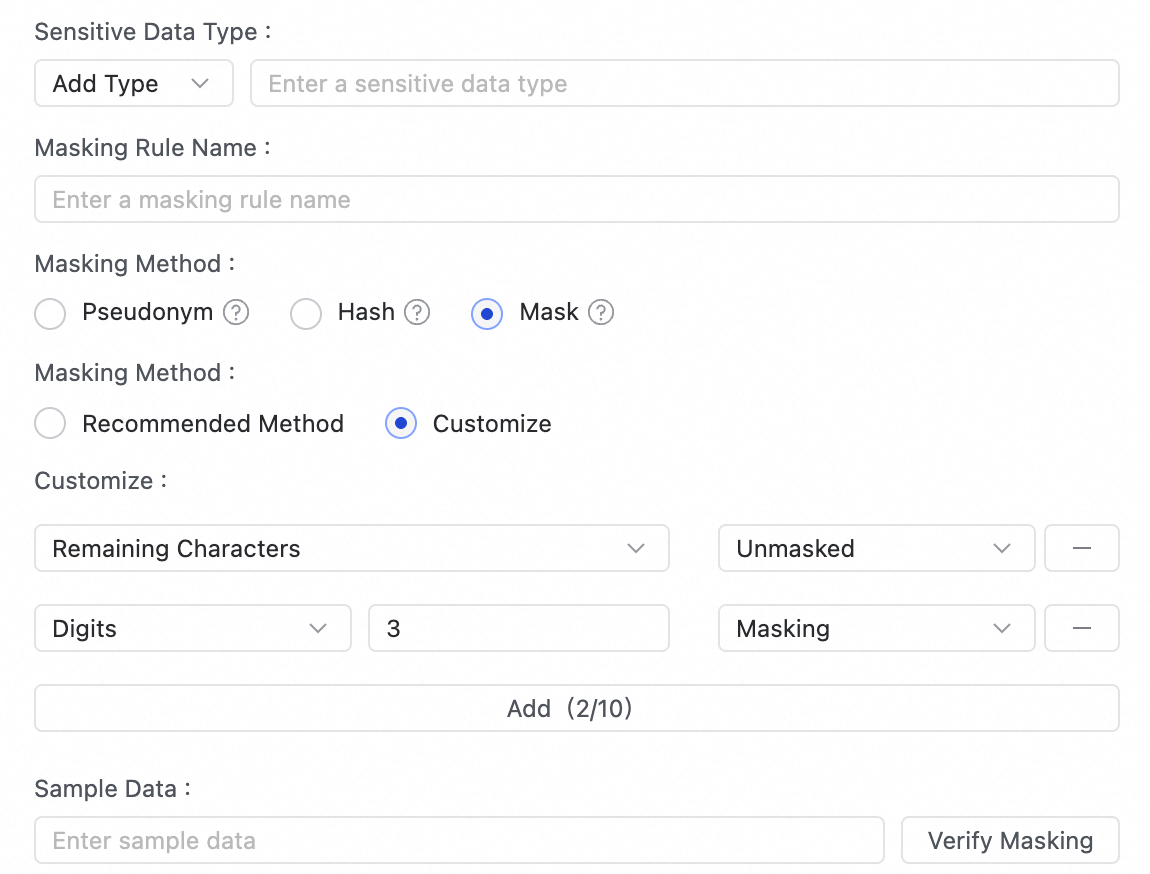
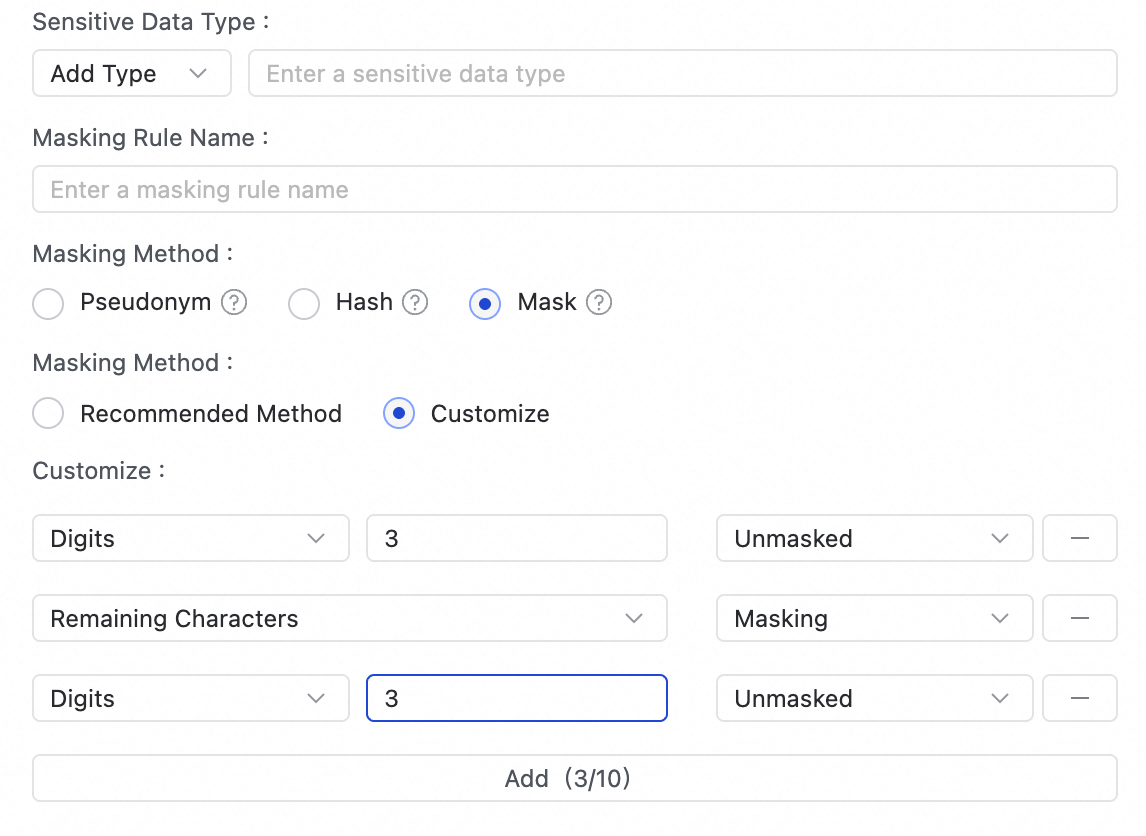
Exemplo:
Configuração
Ilustração
Mascarar os três primeiros caracteres. Os demais permanecem visíveis.
Mascarar os três últimos caracteres. Os demais permanecem visíveis.
Manter os três primeiros e os três últimos caracteres, mascarando todos os intermediários.
-
-
Verifique a regra de mascaramento: Insira dados de amostra antes do mascaramento, clique em Test e visualize o resultado mascarado na seção Data Masking Effect.
Após concluir a configuração, clique em Determine para crie a regra de mascaramento de dados.
-
-
Próxima etapa
Após configure a Data Source e a regra de mascaramento, clique em Preview Data Output para verifique se os dados de saída do nó atual atendem aos seus requisitos.