Este tópico descreve os itens faturáveis, pagamentos em atraso, política de vencimento e política de reembolso do método de faturamento por assinatura do Anti-DDoS Native 2.0.
Guia de seleção
Selecione uma instância
O Anti-DDoS Native 2.0 (Assinatura) oferece os seguintes tipos de instância, cada um disponível nos modos Insurance e Unlimited:
Anti-DDoS Native (SMB): Escolha esta instância se seus ativos de IP público estiverem na mesma região, a quantidade de IPs for igual ou inferior a 30 e a largura de banda de negócios não ultrapassar 1.000 Mbit/s. Esta edição suporta apenas ativos de nuvem padrão e não permite Advanced EIPs.
Enterprise: Opte por esta instância se seus ativos de IP público abrangerem várias regiões, o número de IPs exceder 30 ou seus ativos incluírem endereços IPv4 e IPv6. Esta edição suporta produtos de nuvem padrão e avançados; estes últimos exigem Advanced EIPs.
Caso implante serviços fora da China continental, recomendamos o Anti-DDoS Native (Advanced) EIP ou o Anti-DDoS Proxy (Outside Chinese Mainland). Se preferir usar o Anti-DDoS Native 2.0 (Assinatura), entre em contato com seu gerente de contas de pré-vendas.
Para adquirir a edição Anti-DDoS Native (SMB) no modo Unlimited ou a edição Enterprise no modo Insurance, contate seu gerente de contas de pré-vendas.
Os ativos de Advanced EIP são atribuídos automaticamente à instância Anti-DDoS Native 2.0 (Assinatura). Se já existir uma instância pay-as-you-go quando você comprar um novo Advanced EIP, esse EIP será atribuído prioritariamente à instância pay-as-you-go.
|
Item |
Anti-DDoS Native (SMB) |
Enterprise |
||
|
Modo Insurance |
Modo Unlimited |
Modo Insurance |
Modo Unlimited |
|
|
Sessões de mitigação |
2 sessões/mês Nota
Após o consumo de todas as sessões de mitigação, seus ativos de nuvem mantêm apenas Anti-DDoS Basic mitigation capacity. |
Sessões ilimitadas |
2 sessões/mês Nota
Após o consumo de todas as sessões de mitigação, seus ativos de nuvem mantêm apenas Anti-DDoS Basic mitigation capacity. |
Sessões ilimitadas |
|
Capacidades de mitigação |
Varia conforme a região. Para mais informações, consulte Regional mitigation capabilities. |
Varia conforme a região. Para mais informações, consulte What is Anti-DDoS Native?. |
||
|
Tipos de ativos protegidos |
Produtos de nuvem padrão |
Produtos de nuvem padrão e avançados |
||
|
Tipos de protocolo de rede dos ativos de IP público a proteger |
Uma instância protege apenas IPv4 ou IPv6. |
Uma instância pode proteger ativos IPv4 e IPv6 simultaneamente. |
||
|
Número de regiões para proteção de ativos |
1 |
Uma instância pode proteger ativos com endereços IP públicos atribuídos em todas as regiões da China continental. |
||
|
Quantidade de IPs suportados para proteção |
Selecione de 1 a 29 ao adquirir uma instância. |
Selecione de 30 a 2.000 ao adquirir uma instância. Para especificações superiores, contate seu gerente de contas. |
||
|
Largura de banda de negócios suportada para proteção |
Selecione de 50 a 1.000 Mbit/s ao adquirir uma instância. |
Escolha qualquer largura de banda com scale-up ilimitado, a partir de 100 Mbit/s. |
||
|
Largura de Banda de Negócios Elástica |
Suporta uso elástico de recursos e utiliza, por padrão, um modelo de faturamento baseado no percentil 95 diário. Para mais informações, consulte Pay-as-you-go > Daily 95th percentile metering method. Quando ativado, a largura de banda total de negócios torna-se 5 vezes a largura de banda base de negócios. |
|||
|
Logs do SLS |
Suportado. Ao comprar ou atualizar a instância, selecione uma especificação de armazenamento de log (em incrementos de 1 TB, começando em 0 TB). Uma especificação de 0 TB significa que o armazenamento de log está desativado; uma especificação ≥ 1 TB indica que está ativado e a taxa é pré-paga junto com a instância. |
|||
|
Gerenciamento de múltiplas contas |
Não suportado. |
Suportado. |
||
Seleção de largura de banda de negócios
Estime o tráfego do seu service e selecione uma largura de banda limpa adequada ao adquirir uma instância.
O Anti-DDoS mede o tráfego com base em valores de pico por minuto, o que pode differ from the statistics shown in other cloud product metrics. O método de estimativa descrito aqui serve apenas como referência para selecionar a largura de banda de negócios e não deve ser usado como padrão de faturamento.
O sistema amostra a largura de banda em intervalos de 5 minutos para tráfego de entrada e saída. Para cada amostra, o maior dos dois valores é utilizado como a largura de banda daquele ponto. No final do mês, o sistema ordena todos os pontos de amostra em ordem decrescente, descarta os 5% superiores e usa o maior valor restante como a largura de banda estimada (o percentil 95).
A figura a seguir ilustra como a largura de banda estimada é calculada durante um período de 30 dias.

Upgrade
Os cenários de upgrade abaixo baseiam-se nas sessões de mitigação e nas regiões suportadas. Também é possível aumentar a largura de banda de negócios e o número de IPs conforme necessário.
-
Anti-DDoS Native (SMB) (Modo Insurance)
Opte por esta edição e modo quando precisar de mais de duas sessões de mitigação por mês.
Para proteger ativos de IP público em várias regiões, faça upgrade para a edição Enterprise nos modos Unlimited ou Insurance.
Para ativos de nuvem avançados, faça upgrade para a edição Enterprise nos modos Unlimited ou Insurance. Atualmente, o Anti-DDoS Native (SMB) não suporta Advanced EIPs.
-
Anti-DDoS Native (SMB) (Modo Unlimited)
Para proteger ativos de IP público em várias regiões, faça upgrade para a edição Enterprise no modo Unlimited.
Para ativos de nuvem avançados, faça upgrade para a edição Enterprise no modo Unlimited.
-
Enterprise (Modo Insurance)
Caso necessite de mais de 2 sessões de mitigação por mês, faça upgrade para a edição Enterprise no modo Unlimited.
O Anti-DDoS Native (SMB) no modo Unlimited e o Enterprise no Modo Insurance estão disponíveis apenas para upgrades de instância. Para adquirir uma nova instância nessas edições ou modos, contate seu gerente de contas.
Faturamento
Taxa total da instância = Taxa de assinatura (taxa do recurso de proteção + taxa de largura de banda de negócios + taxa de proteção por quantidade de IPs) + Taxa pay-as-you-go (taxa de largura de banda de negócios elástica).
O custo total de uma instância inclui taxas de assinatura e taxas pay-as-you-go. Certifique-se de revisar também a aba Pay-as-you-go.
A edição Enterprise suporta ativos de Advanced EIP. Ativos de nuvem padrão e ativos de Advanced EIP possuem o mesmo preço (tráfego, contagem de IPs e taxas de recursos) em instâncias de assinatura.
Assinatura
-
Taxa de proteção
Taxa básica pelo uso da instância. O preço unitário varia conforme o modo de proteção da instância.
Modo de proteção da instância
Preço unitário (USD/mês)
Anti-DDoS Native (SMB) (Modo Insurance)
1.950
Enterprise (Modo Unlimited)
6.000
-
Taxa de largura de banda
Modo de proteção da instância
Preço unitário (USD/mês/Mbps)
-
Anti-DDoS Native (SMB) (Modo Insurance)
-
Enterprise (Modo Insurance)
5
-
Anti-DDoS Native (SMB) (Modo Unlimited)
-
Enterprise (Modo Unlimited)
10
-
-
Taxa de proteção por quantidade de IPs
Cobrada com base no número de IPs de ativos protegidos, utilizando preços escalonados. O preço unitário varia conforme o modo de proteção da instância. Se a contagem de IPs na tabela abaixo não atender às suas necessidades, contate seu gerente de contas.
Modo de proteção da instância
Número de IPs
Preço unitário (USD/mês/instância)
Anti-DDoS Native (SMB) (Modo Insurance, Modo Unlimited)
[0, 100]
24
Enterprise (Modo Insurance, Modo Unlimited)
[0, 30]
0
(30, 100]
24
(100, 300]
19,2
(300, 500]
14,4
(500, 700]
12
(700, 1.000]
9,6
Por exemplo, se você adquirir uma instância Enterprise (Modo Unlimited) com 200 IPs, a taxa de proteção por quantidade de IPs será calculada da seguinte forma:
Para os 30 IPs dentro da faixa [0, 30], a taxa mensal é 0 USD.
Para os 70 IPs dentro da faixa (30, 100], a taxa mensal é 24 x 70 = 1.680 USD.
Para os 100 IPs dentro da faixa (100, 300], a taxa mensal é 19,2 x 100 = 1.920 USD.
Portanto, a taxa mensal para os IPs protegidos é 1.680 + 1.920 = 3.600 USD.
-
Taxa de armazenamento de log
Aplicável tanto às edições Anti-DDoS Native (SMB) quanto Enterprise. Esta taxa é cobrada com base na especificação de armazenamento de log selecionada durante a compra ou upgrade da instância. A especificação começa em 0 TB (desativado) e aumenta em incrementos de 1 TB.
Especificação de armazenamento
Preço unitário (USD/TB/mês)
0 TB
Grátis (logs do SLS desativados; nenhum Logstore é criado)
≥ 1 TB
73
A taxa da especificação de armazenamento de log do SLS é pré-paga juntamente com a taxa de assinatura da instância. Selecione ou ajuste a especificação de armazenamento ao comprar, renovar ou fazer upgrade da instância.
NotaSe a especificação de armazenamento de log estiver definida como 0 TB, o recurso de log de proteção fica desativado e nenhuma taxa de armazenamento de log é cobrada.
Se a especificação de armazenamento de log for definida como 1 TB ou mais, o recurso será ativado. Após a ativação, os logs gerados pela instância são gravados no SLS.
O tempo de expiração da especificação de armazenamento de log é o mesmo da instância de assinatura do Anti-DDoS Native 2.0 e não pode ser configurado separadamente.
A taxa de armazenamento de log não suporta reembolsos separados. Qualquer reembolso é processado juntamente com a instância de assinatura.
Quando o volume total de dados de log gravados excede a capacidade de armazenamento adquirida, o SLS interrompe a gravação de novos logs até que você faça upgrade da especificação de armazenamento. Para evitar interrupção de logs, recomendamos aumentar a capacidade de armazenamento em tempo hábil, de acordo com a escala do seu negócio.
Cada instância Anti-DDoS Native 2.0 (Assinatura) corresponde a um Logstore no SLS. O nome do Logstore é igual ao sufixo do nome da instância.
Para usuários existentes que já haviam ativado logs do SLS: após fazer upgrade da especificação de armazenamento de log, os novos logs serão gravados em um Logstore recém-criado.
Para consultar logs históricos gerados antes do upgrade, acesse o console do SLS e pesquise-os no Logstore original.
Pay-as-you-go
O modelo pay-as-you-go inclui apenas a taxa de largura de banda de negócios elástica.
O faturamento por percentil 95 diário é o método padrão e único de medição para largura de banda de negócios elástica. A largura de banda de negócios aumenta elasticamente em 4 vezes a linha de base, tornando a largura de banda total de negócios 5 vezes a linha de base. Por exemplo, se a linha de base for 1 Gbit/s, a largura de banda total de negócios será 5 Gbit/s.
Quando o tráfego real excede a largura de banda base de negócios, o tráfego não sofre limitação de taxa, mas cobranças adicionais são aplicadas ao excedente. Quando o tráfego real permanece dentro da linha de base, nenhuma taxa pay-as-you-go adicional é incorrida. Consulte o uso da largura de banda de negócios elástica em Billing Center.
A partir das 10:00 de 28 de maio de 2026, o Anti-DDoS Native deixará de suportar o modo de faturamento por percentil 95 mensal para largura de banda de negócios elástica. Tanto novos clientes quanto clientes existentes terão o faturamento por percentil 95 diário ativado por padrão. Além disso, a configuração manual da largura de banda de negócios elástica no console (como desativar ou ativar o recurso, alterar o modo de faturamento ou ajustar especificações de largura de banda) não será mais suportada. Para mais informações, consulte [[Important] Adjustments to Anti-DDoS burstable billing feature](t3240149.xdita#).
Desativar o faturamento por percentil 95 diário entra em vigor no dia seguinte e só pode ser feito uma vez por mês.
|
Modo de faturamento |
Preço unitário |
Fórmula de cálculo de custo |
|
Percentil 95 diário |
USD 0,8/dia/Mbit/s |
Largura de banda faturável x Preço unitário Como calcular a largura de banda faturável
|
|
Percentil 95 mensal |
USD 15/mês/Mbit/s |
Largura de banda faturável × Fator de validade × Preço unitário
|
Os horários de geração e liquidação de faturas são os seguintes. Os horários reais estão sujeitos ao sistema.
|
Modo de faturamento |
Horário de geração da fatura |
Horário de liquidação |
|
Percentil 95 diário |
Por volta das 10:00 do dia seguinte, a fatura de largura de banda de negócios elástica do dia civil anterior é enviada ao contato da conta alibaba cloud via mensagem de texto, e-mail e mensagem interna. |
Por volta das 16:00 do dia seguinte, o alibaba cloud envia o uso da largura de banda de negócios elástica e deduz as taxas correspondentes do saldo da conta. |
|
Percentil 95 mensal |
Por volta das 10:00 do primeiro dia do mês seguinte, a fatura de largura de banda de negócios elástica do mês civil anterior é enviada ao contato da conta alibaba cloud via mensagem de texto, e-mail e mensagem interna. |
Por volta das 11:00 do terceiro dia do mês seguinte, o alibaba cloud envia o uso da largura de banda de negócios elástica e deduz as taxas correspondentes do saldo da conta. |
Consumo de sessões de mitigação
-
Método de cálculo: O tráfego é registrado em intervalos de 5 segundos (12 pontos de dados por minuto). Quando o tráfego de ataque excede N Gbit/s, o sistema começa a acumular a duração do ataque (mostrada como X+Y na figura). Cada 15 minutos (180 pontos de dados) de duração acumulada de ataque consomem uma sessão completa de proteção. Para saber como verificar suas sessões restantes, consulte Manage instances.
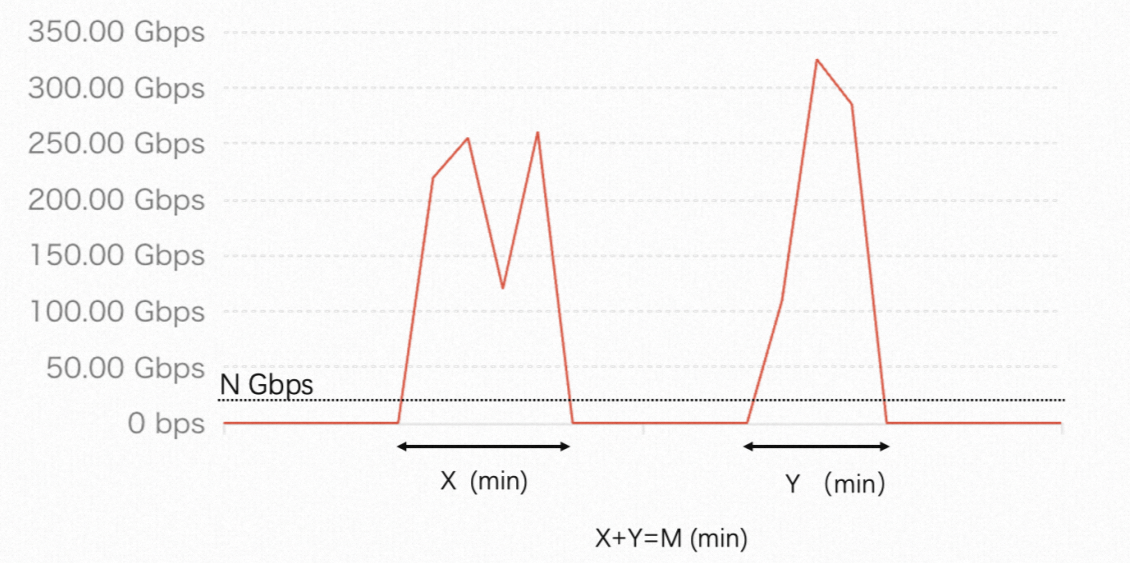
Na figura, a linha vermelha representa o tráfego de entrada do ativo de IP público protegido.
Para ativos de IP público na China continental: N = 20 Gbit/s.
Para ativos de IP público fora da China continental: N = 10 Gbit/s.
-
Exemplo: Um ativo localizado na China continental está sob ataque. A instância possui 2 sessões de proteção.
Primeiro ataque: A duração excedendo 20 Gbit/s é de 10 minutos.
Segundo ataque: A duração excedendo 20 Gbit/s é de 12 minutos.
Duração cumulativa total: 22 minutos.
Processo de consumo de sessões:
Consumo da primeira sessão: Durante o segundo ataque, quando a duração acumulada do ataque atinge 15 minutos (10 minutos do primeiro ataque + 5 minutos do segundo), a primeira sessão de proteção é consumida. Os 7 minutos restantes do segundo ataque (22 - 15 = 7) são transferidos para o próximo ciclo de contagem.
Consumo da segunda sessão: Se os ataques continuarem dentro do mesmo mês, os 7 minutos transferidos acumularão com qualquer nova duração de ataque. Quando a duração cumulativa neste novo ciclo atingir 15 minutos, a segunda sessão de proteção será consumida.
Limite de largura de banda e recuperação de excedente
Limite de largura de banda
Ativos de nuvem avançados possuem os seguintes limites de largura de banda conforme a região. Ativos de nuvem padrão não têm esses limites:
|
Cenário de acesso |
China Continental |
Fora da China Continental |
|
Acesso local (Cliente e product de nuvem na mesma região) |
20 Gbit/s |
2 Gbit/s |
|
Acesso entre regiões (Cliente e product de nuvem em regiões diferentes) |
Ilimitado |
100 Mbit/s |
Recuperação de excedente de largura de banda
Alertas de excedente e downgrade de mitigação: O Anti-DDoS Native permite que o tráfego de negócios exceda temporariamente a largura de banda da instância. Quando a duração mensal acumulada de excedente atinge 1 hora, 9 horas, 18 horas, 27 horas ou 36 horas, o sistema envia uma notificação através do Message Center na manhã seguinte (T+1). Quando a duração acumulada de excedente atinge 36 horas, a proteção do Anti-DDoS Native é desativada e resta apenas a proteção Básica.
-
Três maneiras de restaurar a proteção do Anti-DDoS Native: Se a proteção tiver sido desativada, restaure-a usando um dos seguintes métodos:
Método 1: Aguarde a recuperação automática às 00:00 do dia 1º do mês seguinte. Nenhuma ação é necessária.
Método 2: Ative a largura de banda de negócios elástica (apenas para instâncias de assinatura Anti-DDoS Native 2.0 Enterprise). A proteção é restaurada imediatamente após a ativação. O limite de largura de banda aumenta para 5 vezes a largura de banda base (adicionando 4 vezes como largura de banda elástica).
Método 3: Faça upgrade da largura de banda base da sua instância. A proteção é restaurada imediatamente após o upgrade.
-
Regras de acúmulo de excedente após recuperação: Após restaurar a proteção usando o método 2 ou 3, as regras de tratamento de excedente para o restante do mês são as seguintes:
Se 36 horas já foram acumuladas antes da recuperação: Caso ocorra novo excedente após a recuperação, você recebe um alerta no dia seguinte (T+1) e a proteção é desativada novamente.
Se menos de 36 horas foram acumuladas antes da recuperação: A duração do excedente continua a acumular após a recuperação. Se a duração cumulativa total atingir 36 horas no mês, você recebe um alerta no dia seguinte (T+1) e a proteção é desativada.
Informações de vencimento
|
Período |
Impacto após o vencimento |
Configuração da instância |
|
Até 7 dias (inclusive) após o vencimento |
O service para imediatamente após o vencimento. O service é restaurado após você renew a instância. |
A configuração da instância é mantida. |
|
No 8º dia após o vencimento |
|
|
Política de reembolso
Reembolsos não são suportados após a aquisição de uma instância.
-
As cobranças de tráfego são cobertas por um mecanismo de proteção de cobrança. Em casos raros, o tráfego de ataque pode ser contado como tráfego limpo (por exemplo, ataques HTTP GET Flood podem causar aumentos anormais no tráfego de saída). Nessas situações, contate o suporte técnico para solicitar redução ou isenção das cobranças anormais na sua fatura de tráfego.
NotaForneça materiais comprobatórios, como logs de servidor ou dados de monitoramento de tráfego (por exemplo, logs de QPS normais e anormais durante um ataque HTTP GET Flood), para ajudar o alibaba cloud a identificar e resolver cobranças anormais mais rapidamente.
Pagamento em atraso
Sua conta é considerada em atraso quando o saldo disponível (incluindo dinheiro, vouchers e cupons) não consegue cobrir as faturas pendentes.
O service para imediatamente em caso de atraso. Após 15 dias de suspensão, a instância é liberada e todas as configurações são excluídas permanentemente, não podendo ser recuperadas.
Para evitar interrupção do service devido a pagamentos em atraso, ative a renovação automática. Para mais informações, consulte Renewal.
Consulta
Consulta de faturas: Consulte bills no console de Despesas e Custos.
Faturas geradas no dia T geralmente são enviadas no dia T+1. Para faturas de grande valor, o alibaba cloud pode realizar uma revisão secundária e atrasar o envio em 1 a 3 dias, combinando faturas de vários dias.
Consulta de uso: Faça login em Traffic Security console e visualize seu uso na página .
FAQ
Por que os dados de tráfego no Cloud Monitor e em outras métricas de produtos de nuvem diferem dos dados de tráfego do Anti-DDoS?
As métricas de tráfego exibidas no console do Anti-DDoS geralmente são maiores do que aquelas mostradas no Cloud Monitor ou em páginas específicas de outros produtos de nuvem.
Cenário de exemplo: Quando uma instância ECS sofre um ataque DDoS que aciona a limpeza de tráfego, a notificação do Anti-DDoS Basic pode relatar um limiar de acionamento de 2,5 Gbit/s. No entanto, uma consulta no Cloud Monitor para o mesmo período pode mostrar uma largura de banda de entrada de apenas 1,2 Gbit/s no EIP associado à instância ECS.
Essa discrepância decorre de três fatores principais:
-
Estágio de medição (pré-limpeza vs. pós-limpeza)
Dados do Anti-DDoS: Capturados antes da limpeza de tráfego. Incluem todo o tráfego de entrada, compreendendo tanto o tráfego legítimo de negócios quanto o tráfego malicioso de ataque.
Dados do Cloud Monitor: Capturados após a limpeza de tráfego. Refletem apenas o tráfego legítimo que foi filtrado e encaminhado para a instância, pois o tráfego de ataque é descartado durante o processo de limpeza.
-
Granularidade de monitoramento (nível de segundo vs. nível de minuto)
Anti-DDoS: Utiliza granularidade de nível de segundo para detectar ataques, permitindo capturar picos instantâneos de tráfego com precisão.
Cloud Monitor: Geralmente agrega dados de tráfego de EIP em intervalos de nível de minuto. Consequentemente, picos instantâneos podem ser suavizados na média, resultando em valores relatados menores em comparação com picos em tempo real.
-
Local de monitoramento (fronteira da rede vs. dispositivo de encaminhamento)
Anti-DDoS: Monitora o tráfego na fronteira entre a Internet e a rede do alibaba cloud, registrando todo o tráfego bruto de entrada.
Cloud Monitor: Coleta dados de dispositivos de encaminhamento mais próximos da instância, registrando apenas o tráfego entregue com sucesso ao recurso.
Todos os produtos IaaS de nuvem pública, como ECS, SLB, EIP e NAT Gateway, podem apresentar o problema mencionado acima.