NAS のマウント、サポートされるプロトコル、NFS リクエストのチューニング、マウントの検証、強制アンマウントに関するよくある質問。
質問ナビゲーション
マウント
プロトコル
アンマウント
その他
パブリックまたはオンプレミスの NAS マウント
いいえ。NAS には内部ネットワーク接続が必要です。外部からアクセスするには、まずファイルシステムの VPC に接続する必要があります。データセンターからファイルシステムにアクセスするをご参照ください。
Linux での SMB マウントの失敗
オンプレミスホストからの NAS のマウント
動作環境 | 手順 |
Linux オペレーティングシステム | ファイルシステムをマウントしてアクセスするには: |
Windows オペレーティングシステム | |
macOS クライアント | Kerberos プロトコルを使用して macOS に SMB ファイルシステムをマウントします。VPN 経由で macOS 上の SMB ファイルシステムにアクセスするをご参照ください。 |
Alibaba Cloud Workspace への NAS のマウント
Alibaba Cloud Workspace は、クラウドデスクトップ間で共有ストレージとして NAS をサポートしています。ワークスペースごとに 1 つの NAS ファイルシステムを作成します。
シナリオに基づいて NAS ファイルシステムをマウントします:
共有ストレージ NAS が利用できない場合
Cloud Workspace コンソールにログインして、共有ストレージ NAS を作成します。システムは、対応するワークスペース内のクラウドデスクトップに NAS ファイルシステムを自動的にマウントします。作成が完了すると、[Apsara File Storage NAS] ページで共有ストレージ NAS の情報を表示できます。ステータスが [有効] に変わると、NAS ファイルシステムが作成されます。詳細については、Windows クラウドコンピューターに NAS ファイルシステムをマウントするをご参照ください。
共有ストレージ NAS がすでに利用可能な場合
クラウドデスクトップを作成、起動、再起動、または再構築すると、システムは利用可能な NAS を自動的にマウントします。NAS がアンマウントされた場合や、別のパスが必要な場合は、手動でマウントしてください。Linux クラウドコンピューターに NAS ファイルシステムをマウントするをご参照ください。
NFS と SMB の同時マウント
いいえ。ファイルシステムは一度に 1 つのプロトコルでしかマウントできません。
Linux では NFS を、Windows では SMB をマウントします。クロスプラットフォームでのマウントは互換性の問題を引き起こします。文字セットや最大ファイル名長が異なります (Windows:255 ワイド文字、Linux:255 UTF-8 バイト)。マウントシナリオと決定およびファイルの読み書きアクセスに関する問題のトラブルシューティングをご参照ください。
サポートされる OS とファイルシステム
ワンクリックマウントは Linux 上の NFS のみをサポートします。その他の組み合わせ (Windows 上の SMB、Windows 上の NFS、Linux 上の SMB) の場合は、ECS インスタンスにログインし、手動でマウントコマンドを実行してください。SMB ファイルシステムのマウント、NFS ファイルシステムのマウント (汎用 NAS)、およびSMB ファイルシステムのマウントをご参照ください。
クラシックネットワークまたは接続済み VPC のコンソールからのマウント
これはサポートされていません。
ワンクリックマウントでは、ECS インスタンスと NAS ファイルシステムが同じ VPC 内にある必要があります。その他の場合は、クラウドアシスタントを使用してください。複数の ECS インスタンスに NFS ファイルシステムをバッチマウントするをご参照ください。
接続された VPC の場合、ファイルシステムは同じリージョン内の VPC 間でのみマウントできます。
NAS のゾーンをまたいだマウント
汎用 NAS はゾーンをまたいだマウントをサポートしています。エクストリーム NAS は、パフォーマンスの低下を避けるため、同じゾーンにマウントする必要があります。
Linux:NAS をマウントすると元のデータは上書きされますか?
空でないディレクトリに NAS ファイルシステムをマウントすると、ローカルデータは一時的に非表示になり、代わりに NAS のデータが表示されます。ローカルデータは削除されず、アンマウント後に再び表示されます。
強制アンマウントのリスク
強制アンマウントを行うと、書き込まれていないデータが失われたり、アプリケーションが予期せず終了したりする可能性があります。fuser -mv <mount path> を実行して、ファイルシステムを使用しているプロセスを特定します。それらのプロセスを停止してから、アンマウントを再試行してください。
アクティブなアプリケーションがないにもかかわらずアンマウントが失敗する場合は、強制アンマウントを実行します。その後、ECS インスタンスを再起動して、残存するカーネルの状態をクリアしてください。そうしないと、再マウントが失敗する可能性があります。
ワンクリックマウントで新しい ECS インスタンスが見つからない
ブラウザを更新してから、再度マウント操作を試してください。
新しいマウントパラメーターが有効にならない
指定したマウントパスがすでにマウントされている場合、新しいプロトコルタイプとマウントパラメーターは無視されます。まずアンマウントしてから、新しいパラメーターでマウントコマンドを再実行してください。
サポートされるオペレーティングシステムとプロトコル
バッチマウントは Linux 上の NFS のみをサポートします。その他の組み合わせ (Windows 上の SMB、Windows 上の NFS、Linux 上の SMB) の場合は、ECS インスタンスにログインし、手動でマウントしてください。SMB ファイルシステムのマウント、NFS ファイルシステムのマウント (汎用 NAS)、およびSMB ファイルシステムのマウントをご参照ください。
ネットワークの一括マウント
バッチマウントは、クラシックネットワークと、同一リージョン内の VPC をまたいだマウントをサポートしています。VPC が接続されていても、リージョンをまたいだマウントはサポートされていません。
オンプレミス IDC からのバッチマウント
いいえ。オンプレミスのデータセンター (IDC) からは、VPN Gateway または NAT Gateway を介して接続してください。NAT Gateway 経由でオンプレミスから Apsara File Storage NAS にアクセスするまたはVPN Gateway 経由でデータセンターから NAS ファイルシステムにアクセスするをご参照ください。
バッチコマンドの実行ステータスの確認
ECS コンソールにログインし、 を選択します。クラウドアシスタントページで、操作記録のタスクステータスを確認します。ステータスは「成功」、「失敗」、または「一部失敗」になります。各 ECS インスタンスのステータスを確認するには、タスクの [操作] 列にある 表示 をクリックします。
ECS マウント情報の解釈
NAS コンソールにログインし、対象のファイルシステムの詳細ページに移動して、[マウントポイント] タブをクリックします。クエリ機能を使用して ECS のマウントステータスを確認します。ECS インスタンスのステータスのクエリをご参照ください。
バッチマウントで新しいパラメーターが有効にならない
指定したマウントパスがすでにマウントされている場合、新しいプロトコルタイプとマウントパラメーターは無視されます。まずアンマウントしてから、新しいパラメーターでマウントコマンドを再実行してください。
同時 NFS リクエスト数の変更
NFS クライアントは同時リクエスト数を制限します。カーネルのデフォルトは 2 で、これによりパフォーマンスが著しく低下します。これを 128 に変更します。
次のコマンドを実行して、同時 NFS リクエスト数を 128 に変更します。
echo "options sunrpc tcp_slot_table_entries=128" >> /etc/modprobe.d/sunrpc.conf echo "options sunrpc tcp_max_slot_table_entries=128" >> /etc/modprobe.d/sunrpc.conf sysctl -w sunrpc.tcp_slot_table_entries=128説明これらのコマンドは、NFS クライアントの初回インストール後に root ユーザーとして一度だけ実行してください。
オプション: ECS インスタンスを再起動します。
reboot重要ECS インスタンスを再起動すると、サービスが中断されます。オフピーク時に再起動してください。
次のコマンドを実行して結果を確認します。
128 が返された場合、変更は成功しています。
cat /proc/sys/sunrpc/tcp_slot_table_entries
NAS サブディレクトリの作成とマウント
ファイルシステムがマウントされていることを確認してください。NFS ファイルシステムのマウントをご参照ください。
NAS のルートディレクトリを Linux ECS インスタンスの /mnt にマウントすると、/mnt は NAS のルートとして機能します。/mnt の下にサブディレクトリを作成します。
NAS ファイルシステムにサブディレクトリを作成します。
mkdir /mnt/subdirNAS サブディレクトリをマウントするためのローカルディレクトリを作成します。
mkdir /tmp/mnt説明ローカルディレクトリごとに 1 つのファイルシステムしかマウントできません。複数のファイルシステムをマウントするには、それぞれに別のローカルディレクトリを作成してください。
サブディレクトリをマウントします。
sudo mount -t nfs -o vers=3,nolock,proto=tcp,rsize=1048576,wsize=1048576,hard,timeo=600,retrans=2,noresvport file-system-id.region.nas.aliyuncs.com:/subdir /tmp/mnt上記のコマンドのプレースホルダーを実際の値に置き換えてください:
file-system-id.region.nas.aliyuncs.com はマウントターゲットアドレスです。このアドレスを見つけるには、NAS コンソールにログインし、ファイルシステムリスト ページで対象のファイルシステムの ID をクリックし、次にファイルシステムの詳細ページで マウント使用 をクリックします。
/subdir:NAS サブディレクトリ。
/tmp/mnt:サーバー上のローカルディレクトリ。
マウントポイント削除後の Linux サーバーの問題解決
現象
ファイルシステムを最初にアンマウントせずに NAS コンソールでマウントポイントを削除すると、Linux サーバーが応答しなくなったり、コマンドがハングしたりすることがあります。
解決策
サーバー (Linux ECS インスタンスなど) で、
Ctrl+Cを押してコマンドを中断します。mountコマンドを実行してマウント情報を表示します。出力からマウントパスを見つけます。次の例では、/mnt/data が現在のマウントパスです。
debugfs on /sys/kernel/debug type debugfs (rw,relatime)
mqueue on /dev/mqueue type mqueue (rw,relatime)
hugetlbfs on /dev/hugepages type hugetlbfs (rw,relatime)
sunrpc on /var/lib/nfs/rpc_pipefs type rpc_pipefs (rw,relatime)
tmpfs on /run/user/0 type tmpfs (rw,nosuid,nodev,relatime,size=773356k,mode=700)
xxx
xxx
xxx
xxx
0.xxx-tgp98.cn-hangzhou.nas.aliyuncs.com:/ on /mnt/data type nfs4 (rw,relatime,vers=4.0,rsize=1048576,wsize=1048576,namlen=255,hard,noresvport,proto=tcp,timeo=600,retrans=2,sec=sys,clientaddr=1xx.xxx.xxx.1x5,local_lock=none,addr=1xx.xxx.xxx.1x7)
umount -f /mnt/dataコマンドを実行して、ファイルシステムを強制的にアンマウントします。コマンド形式:
umount -f <mount path>説明umount -f <mount path>コマンドを実行しても問題が解決しない場合は、umount -l <mount path>コマンドを実行してみてください。ファイルシステムをアンマウントした後、新しいマウントポイントを作成し、再度ファイルシステムをマウントします。
NFS 4.0 のリスナーポートがトロイの木馬と誤認される問題
現象
NFSv4.0 プロトコルを使用して NAS ファイルシステムをマウントした後、ランダムなポートが 0.0.0.0 でリッスンを開始し、netstat を使用してもリスナープロセスを見つけることができません。
リスナーポートがランダムで、プロセスを特定できないため、この動作は時々トロイの木馬攻撃と誤認されます。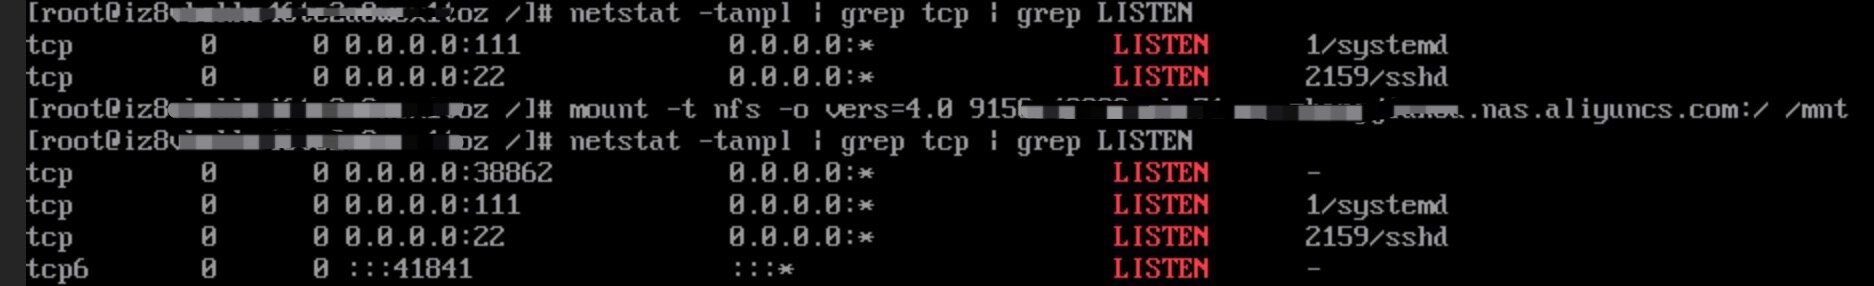
原因
NFSv4.0 クライアントは、fs.nfs.nfs_callback_tcpport がデフォルトで 0 になっているため、コールバック機能にランダムなポートを使用します。このポートは安全です。
解決策
ファイルシステムをマウントする前に、fs.nfs.nfs_callback_tcpport パラメーターを 0 以外の値に設定して、固定ポートを割り当てます。
sudo sysctl fs.nfs.nfs_callback_tcpport=<port> たとえば、fs.nfs.nfs_callback_tcpport を 45450 に設定し、NFSv4.0 プロトコルを使用してファイルシステムをマウントすると、netstat は 45450 をリスナーポートとして報告します。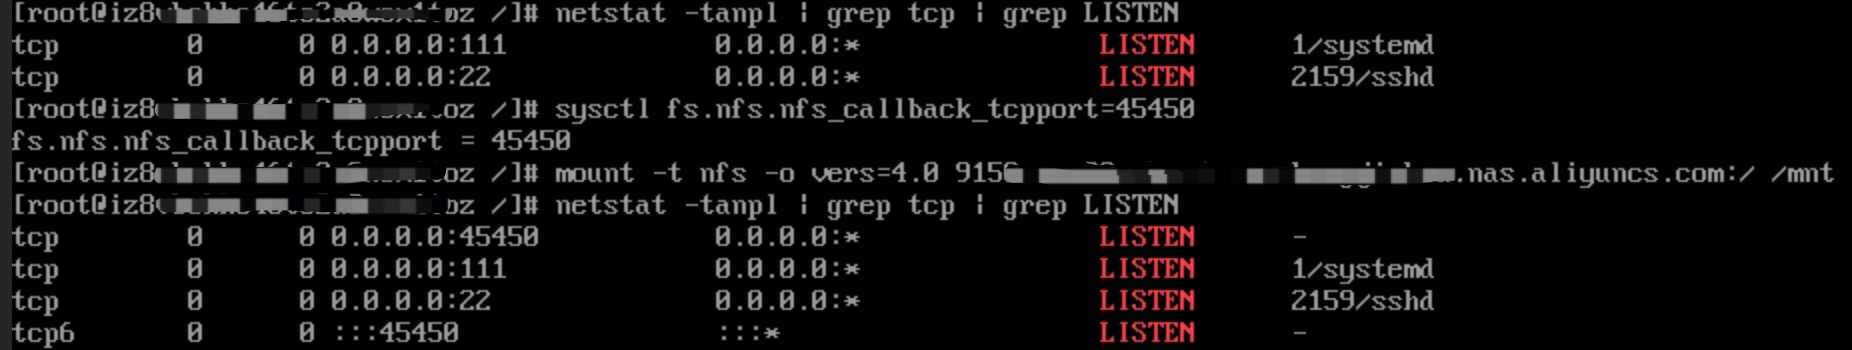
Windows Server 2016 以降での SMB マウントの失敗
現象
コマンドとエラーメッセージ:
C:\Users\Administrator>net use z: \\xxxxx-xxxx.xxxxx.nas.aliyuncs.com\myshare
システム エラー 1272 が発生しました。
組織のセキュリティ ポリシーによって認証されていないゲスト アクセスがブロックされているため、この共有フォルダーにアクセスできません。これらのポリシーは、ネットワーク上の安全でないデバイスや悪意のあるデバイスから PC を保護するのに役立ちます。
原因
Windows Server 2016 以降では、デフォルトでリモート共有ディレクトリへのゲストアクセスがブロックされています。
解決策
レジストリを変更します:
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanWorkstation\Parameters]
"AllowInsecureGuestAuth"=dword:0
エントリを次のように変更します:
[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanWorkstation\Parameters]
"AllowInsecureGuestAuth"=dword:1
または、PowerShell で次のコマンドを実行します:
New-ItemProperty -Path $registryPath -Name $name -Value $value -PropertyType DWORD -Force
Windows 10、Windows Server 2016 バージョン 1709、および Windows Server 2019 では、SMB2 のゲストアクセスがデフォルトで無効になっていますをご参照ください。
自分のコンピューターにマウントした Alibaba Cloud NAS に、LAN 上の他のコンピューターからアクセスできない場合の対処法
Alibaba Cloud 以外のノード (たとえば、同じローカルエリアネットワーク (LAN) 上の別のコンピューター) が、すでにファイルシステムをマウントしているコンピューターを介して間接的に Alibaba Cloud NAS ファイルシステムにアクセスしようとすると、ネットワーク接続やクライアント側のセキュリティポリシーの制限により、アクセスが失敗する場合があります。次のように問題をトラブルシューティングしてください:
基本的な接続性の確認:対象のコンピューター (NAS へのアクセスが必要な LAN 上の他のコンピューター) で以下の操作を実行し、NAS とのネットワーク接続を確認します。
pingコマンドを使用して、NAS のマウントポイントの IP アドレスに到達可能かどうかを確認します:ping <NAS マウントポイント IP>PowerShell コマンドを使用して、TCP ポート 445 が開いていることを確認します:
Test-NetConnection -ComputerName <NAS_IP> -Port 445上記のコマンドでポートに到達不能と返された場合は、ローカルコンピューターと LAN の出口にあるファイアウォールの設定、および NAS が存在する VPC のセキュリティグループのアウトバウンドルールを確認し、ポート 445 がブロックされていないことを確認してください。
Windows 10/11 クライアントのゲストログオン制限の確認:Windows 10/11 はデフォルトで安全でないゲストログオンをブロックします。これにより、LAN 上の他のコンピューターが、NAS をマウントしたローカルコンピューターを介して共有ディレクトリにアクセスできなくなる可能性があります。対象のコンピューターで以下の手順に従って、ゲストログオンを有効にします:
Win+R を押して [ファイル名を指定して実行] ダイアログボックスを開き、
gpedit.mscと入力して [OK] をクリックし、[ローカルグループポリシーエディター] を開きます。左側のペインで、[コンピューターの構成] > [管理用テンプレート] > [ネットワーク] > [Lanman ワークステーション] を展開します。
右側のペインで、[安全でないゲスト ログオンを有効にする] ポリシーを見つけ、[有効] に設定します。
SMB のリークしたクライアントハンドルのクリーンアップ
以下のツールを使用して、SMB ファイルシステムへのすべての接続を切断し、すべてのハンドルを解放します。
Windows クライアント
TCPView ツールを使用して、SMB ファイルシステムのすべての接続を切断します。詳細については、「TCPView」をご参照ください。[TCPView] (Sysinternals) ツールを開きます。接続リストで、Remote Port が 445 である TCP Established 接続をフィルターし、Remote Address がマウントポイントの IP であることを確認します。ターゲット接続を右クリックし、[接続を閉じる] を選択して接続を閉じ、リークしたハンドルをクリーンアップします。
Linux クライアント
killcx を使用して、SMB ファイルシステムへのすべての接続を切断します。
Windows での NFS ファイルロック
いいえ。Windows インスタンスでファイルロック機能を使用するには、NAS SMB ファイルシステムを使用してください。
ECS セキュリティグループ設定のトラブルシューティング
NAS ファイルシステムをマウントするには、特定のポートへのアクセスが必要です:NFS の場合は 2049 と 111、SMB の場合は 445 です。セキュリティグループがこれらのポートへのアウトバウンドトラフィックを拒否している場合、マウントは失敗します。
次のようにセキュリティグループルールをトラブルシューティングし、変更します。
ECS コンソールにログインします。
左側のナビゲーションウィンドウで、 を選択します。
ページの上部で、リソースグループとリージョンを選択します。
対象のセキュリティグループの ID をクリックして、詳細ページを開きます。
[セキュリティグループの詳細] タブで、送信 タブをクリックして、アウトバウンド TCP ルールがファイルシステムのマウントポイントの IP アドレスまたは CIDR ブロック、および必要なポート (NFS:2049 と 111、SMB:445) へのアクセスを許可しているかどうかを確認します。
説明デフォルトでは、基本セキュリティグループはすべてのアウトバウンドトラフィックを許可します。この場合、ルールを変更する必要はありません。
デフォルトでは、高度セキュリティグループはすべてのアウトバウンドトラフィックを拒否します。この場合、必要な TCP ポートでファイルシステムのマウントポイントの IP アドレスへのトラフィックを許可するアウトバウンドルールを追加する必要があります。
セキュリティグループルールの照合結果が、前述のポートとファイルシステムのマウントポイントの IP アドレスまたは CIDR ブロックがアウトバウンド方向で拒否されていることを示している場合は、ルールの 操作 列の [編集] をクリックし、[承認ポリシー] を変更します。セキュリティグループルールの詳細については、セキュリティグループルールをご参照ください。
DNS 解決に失敗した場合は、次のルールをセキュリティグループに追加して、デフォルトの DNS 解決を有効にします。
アクション
優先度
プロトコル
宛先
IPv4
ポート
許可
1
カスタム UDP
0.0.0.0/0
53/53
以下の例は、IP アドレス 192.168.12.151 のマウントポイントに対して、ポート 2049 へのアウトバウンドトラフィックを許可するルールを設定する方法を示しています。
基本セキュリティグループ
アクション
優先度
プロトコル
宛先
IPv4
ポート
許可
1
カスタム TCP
以下の CIDR ブロックには、マウントポイントの IP アドレス (192.168.12.151) が含まれます。いずれかを使用できます。
0.0.0.0/0
192.0.0.0/8
192.168.0.0/16
192.168.12.0/24
192.168.12.151/32
2049/2049
高度セキュリティグループ
アクション
優先度
プロトコル
宛先
IPv4
ポート
許可
1
カスタム TCP
以下の CIDR ブロックには、マウントポイントの IP アドレス (192.168.12.151) が含まれます。いずれかを使用できます。
0.0.0.0/0
192.0.0.0/8
192.168.0.0/16
192.168.12.0/24
192.168.12.151/32
2049/2049
NAS 権限グループルールのトラブルシューティング
NAS 権限グループはホワイトリストとして機能します。マウントポイントの権限グループには、ECS インスタンスの IP アドレスまたは CIDR ブロックが含まれている必要があります。そうでない場合、マウントは失敗します。
NIC の切り替えによるマウント失敗を防ぐため、セカンダリ IP を含む ECS インスタンスのすべてのプライベート IP アドレスをマウントポイントの権限グループに追加してください。
以下の手順で権限グループルールをトラブルシューティングし、変更します。
NAS コンソールにログインします。
左側のナビゲーションウィンドウで、ファイルシステム > ファイルシステムリスト を選択します。
上部のメニューバーで、ファイルシステムが配置されているリソースグループとリージョンを選択します。
目的のファイルシステムの 操作 列にある 管理 をクリックします。
ファイルシステムの詳細ページで、マウント使用 タブをクリックします。マウントポイント タブで、マウントポイントの権限グループを見つけます。
権限グループが デフォルトVPC権限グループ (すべて許可) の場合、変更する必要はありません。
デフォルトの権限グループは、任意の IP アドレスからのファイルシステムへのアクセスを完全な読み書き権限で許可し、Linux ユーザーに対する制限はなく、変更または削除することはできません。
マウントポイントがカスタム権限グループを使用している場合は、権限グループ 列にあるその名前をクリックします。
ルールリストに ECS インスタンスの IP アドレスまたは CIDR ブロックが含まれていない場合は、対象ルールの 操作 列にある 編集 をクリックします。承認済みアドレスに IP アドレスを追加します。
たとえば、ルールの承認済みアドレスに ECS インスタンスの IP アドレス (192.168.12.150) が含まれていない場合、以下の CIDR ブロックのいずれかを追加できます:
192.168.12.150/32
192.168.12.0/24
192.168.0.0/16
192.0.0.0/8
0.0.0.0/0
エクストリーム NAS の自動生成セキュリティグループ
変更および削除はサポートされていません。セキュリティグループポリシーの説明が Createdbynas.Shouldnotdeleteit の場合、このセキュリティグループポリシーはエクストリーム NAS によって自動的に生成され、エクストリーム NAS サーバーの ENI にのみ適用されます。エクストリーム NAS のセキュリティグループに関するクラウドセキュリティ製品から高リスクアラートを受け取った場合は、ホワイトリストに追加することを推奨します。
エクストリーム NAS に関する Security Center の高リスクアラート
Security Center は、モジュールに基づいて ECS セキュリティグループポリシーを検査します。ECS のデフォルトセキュリティグループは、不要なポートが検出されるとアラートをトリガーし、セキュリティグループの最小権限アクセスポリシーを設定するように促します。セキュリティグループポリシーの説明が Createdbynas.Shouldnotdeleteit の場合、このセキュリティグループポリシーはエクストリーム NAS によって自動的に生成されます。このセキュリティグループポリシーは、エクストリーム NAS サーバーの ENI にのみ適用されます。このアラートが使用に影響を与える場合は、ホワイトリストに追加することを推奨します。
Docker ストレージとしての NAS の利用
いいえ。Docker ストレージには overlay 機能が必要ですが、NAS は現在サポートしていません。
NAS マウントディレクトリの表示
Linux システムでは、対象のサーバーにログインし、
df -hを実行してマウントディレクトリを表示します。以下は出力例です。[Mounted on] 列の
/mntは、NAS がマウントされている ECS ディレクトリです。Filesystem Size Used Avail Use% Mounted on devtmpfs 3.7G 0 3.7G 0% /devtmpfs 3.8G 0 3.8G 0% /dev/shm tmpfs 3.8G 452K 3.8G 1% /run tmpfs 3.8G 0 3.8G 0% /sys/fs/cgroup /dev/vda1 40G 3.0G 35G 8% / tmpfs 3.8G 0 3.8G 0% /tmp tmpfs 761M 0 761M 0% /run/user/0 19f04a4****-i****.cn-chengdu.nas.aliyuncs.com:/ 10P 0 10P 0% /mntWindows システムでは、エクスプローラーでマウントディレクトリを表示します。
NFS クライアントのリトライメカニズムとエラーコード
ネットワークのジッター、同時アクセス、またはバックエンドの例外により、NAS リクエストが遅延し、エラーコードがトリガーされることがあります。これらは通常一時的なものであるため、操作をリトライしてください。
エラーコード | 説明 |
EAGAIN | リソースは一時的に利用できません。 |
EBUSY | デバイスまたはリソースがビジー状態です。 |
EIO | 入出力エラー。 |
ENOMEM | メモリ不足です。 |
ETIMEDOUT | 接続がタイムアウトしました。 |
EREMOTEIO | リモート I/O エラー。 |
ESTALE | ファイルハンドルが古くなっています。異なるノード間での同時アクセスと削除操作によってエラーが発生した場合は、リトライしないでください。単一ノードがファイルを排他的にアクセスしている場合は、操作をリトライしてください。 |
NFS NAS は常に hard オプションでマウントしてください。soft オプションはデータ整合性を損なう可能性があります。soft を使用する場合、関連するすべてのリスクをご自身で負うものとします。
Linux 上の NAS でのビジュアルなファイル転送
以下のいずれかの方法でファイルをアップロードおよびダウンロードします:
ECS インスタンスに NAS ファイルシステムをマウントした場合、ワークベンチを使用する。
オンプレミスの Linux サーバーに NAS ファイルシステムをマウントした場合、SFTP クライアントを使用してファイルをアップロードまたはダウンロードします。手順については、SFTP クライアントの使用をご参照ください。
Windows NFS での中国語ファイル名の文字化け
原因
Windows の NFS プロトコルは、デフォルトで UTF-8 エンコーディングをサポートしていません。
解決策
Windows でグローバル UTF-8 サポートを有効にすると、この問題が解決します。
タスクバーの検索ボックスに
intl.cplと入力し、[開く] をクリックします。[管理] タブに切り替え、[システム ロケールの変更] をクリックします。
[ベータ:ワールドワイド言語サポートに Unicode UTF-8 を使用] のチェックボックスを選択します。
[OK] をクリックし、ECS インスタンスを再起動して設定を適用します。
AD ドメイン:エラー 5 によるマウント失敗
現象
AD ドメイン内のホストでネットワーク共有をマウントすると、エラーコード 5 で失敗します。
C:\Users\Administrator>net use z: \\09a34xxx.cn-shanghai.nas.aliyuncs.com\myshare /user:mount.com\Administrator
xxx
システム エラー 5 が発生しました。
アクセスが拒否されました。
解決策
Win+R を押して [ファイル名を指定して実行] ダイアログボックスを開き、
gpedit.mscと入力して [OK] をクリックし、[ローカルグループポリシーエディター] を開きます。[コンピューターの構成] > [Windows の設定] > [セキュリティの設定] > [ローカル ポリシー] > [セキュリティ オプション] を展開します。
Kerberos で許可される暗号化の種類を構成します。
ローカルグループポリシーエディターで、[コンピューターの構成] > [Windows の設定] > [セキュリティの設定] > [ローカル ポリシー] > [セキュリティ オプション] を展開し、[ネットワーク セキュリティ:Kerberos で許可される暗号化の種類を構成する] ポリシーをダブルクリックします。表示されるダイアログボックスで、DES_CBC_CRC、DES_CBC_MD5、RC4_HMAC_MD5、AES128_HMAC_SHA1、AES256_HMAC_SHA1 を含むすべての暗号化の種類を選択します。
[適用] > [OK] をクリックします。
複数の AD ドメインでの SMB インスタンスのマウント
AD ドメインごとに、対応する keytab ファイルを生成します。手順については、SMB マウントポイントを AD ドメインに参加させるをご参照ください。
keytab ファイルをマージします。
Linux ホストにログインし、すべての keytab ファイルをアップロードします。
ktutil ユーティリティをインストールします。
yum install -y krb5-workstationktutil 対話型ユーティリティを起動します。
ktutil各 keytab ファイルを読み取ります。
read_kt domain-a.keytab
read_kt domain-b.keytab
ロードされた keytab エントリを表示します。
listマージされた情報を新しいファイルに書き込みます。merged.keytab は新しいファイル名です。
write_kt merged.keytab[user@linuxServer ~]$ ll total 8 -rw-r--r-- 1 user user 94 Dec 11 10:59 issues.example.com.keytab -rw-r--r-- 1 root root 93 Dec 11 10:47 issues-KERBAUTH.keytab [user@linuxServer ~]$ ktutil ktutil: read_kt issues.example.com.keytab ktutil: read_kt issues-KERBAUTH.keytab ktutil: list slot KVNO Principal ---- ---- --------------------------------------------------------------------- 1 4 HTTP/issues.example.com@EXAMPLE.LOCAL 2 3 HTTP/issues.example.com@KERBAUTH.COM ktutil: write_kt merged_ketab_file.keytab ktutil: quit [user@linuxServer ~]$ ll total 12 -rw-r--r-- 1 user user 94 Dec 11 10:59 issues.example.com.keytab -rw-r--r-- 1 root root 93 Dec 11 10:47 issues-KERBAUTH.keytab -rw------- 1 user user 193 Dec 11 11:02 merged_ketab_file.keytab [user@linuxServer ~]$
マージされた keytab ファイルをコンソールにアップロードして、複数の AD ドメインのクライアントが SMB インスタンスにアクセスできるようにします。