セキュリティ分析では、ブロックされたリクエスト、監視されたリクエスト、その他のリクエストメトリクスなど、WAF およびボット管理のデータが表示されます。このデータを使用して、保護ルールを微調整できます。
分析ディメンション
[フィルター]: Host、HTTP バージョン、および クライアント IP アドレス で絞り込みます。一致するデータのみが表示されます。
クエリ時間: デフォルトでは、過去 24 時間 のデータが表示されます。カスタム範囲を設定して、過去 30 日間のデータをクエリできます。
セキュリティ分析レポートの表示
トラフィックの急増や攻撃の疑いがある場合は、セキュリティ分析を使用して HTTP/HTTPS トラフィックをリアルタイムで分析します。ヘッダー構造、ペイロードパターン、アクセス頻度を調べることで、正規のリクエストのベースラインとトラフィックを比較します。SQL インジェクションや CC 攻撃などの異常トラフィックに対しては、WAF DPI エンジンが事前定義されたルールセットまたはカスタムルールセットを動的に読み込み、悪意のあるリクエストをブロックして攻撃元を追跡します。
セキュリティ分析 のデータは、約 5 分遅延します。
アカウントレベル
アカウント内のすべてのサイトの保護データを、一元化されたダッシュボードで表示できます。
ESA コンソールにログインします。左側のナビゲーションウィンドウで、を選択します。
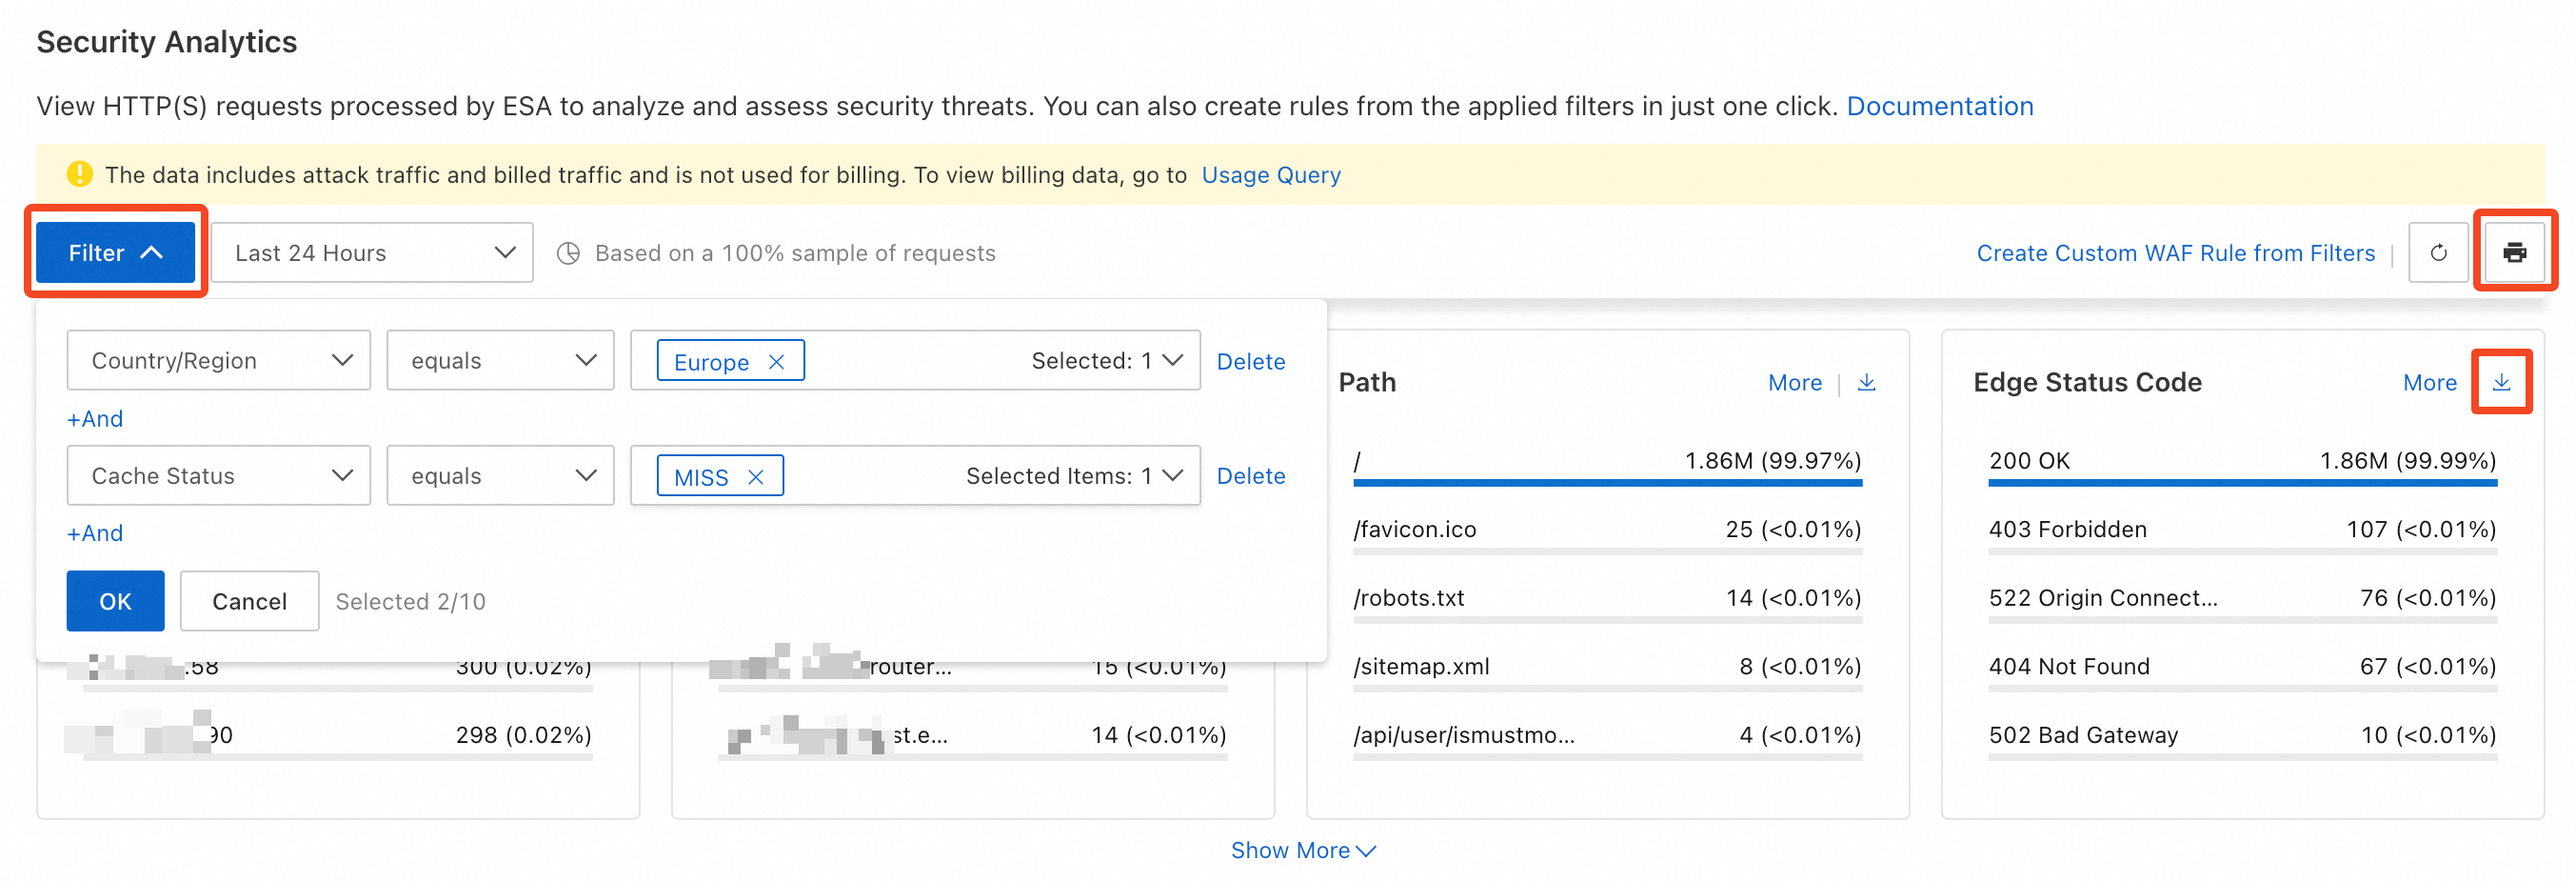
セキュリティ分析 ページでは、保護情報を表示したり、フィルター を使用して必要なデータを選択したりできるほか、
 アイコンをクリックしてページレポートを印刷したり、
 アイコンをクリックしてデータを CSV ファイルとしてダウンロードし、ローカルで分析したりすることもできます。

サイトレベル
個別のサイトの保護データを表示することもできます。
ESA コンソールで、サイト管理 に移動します。サイト カラムで、対象のサイトをクリックします。
左側のナビゲーションペインで、を選択します。
セキュリティ分析 ページでは、保護情報を表示したり、フィルター を使用して必要なデータを選択したりできるほか、
アイコンをクリックしてページレポートを印刷したり、 アイコンをクリックしてデータを CSV ファイルとしてダウンロードし、ローカルで分析したりすることもできます。説明異常なトラフィックからの保護では、異常への対応について説明しています。フィルターで WAF カスタムルールを作成 または フィルターでボットルールを作成 をクリックしてルールを作成できます。
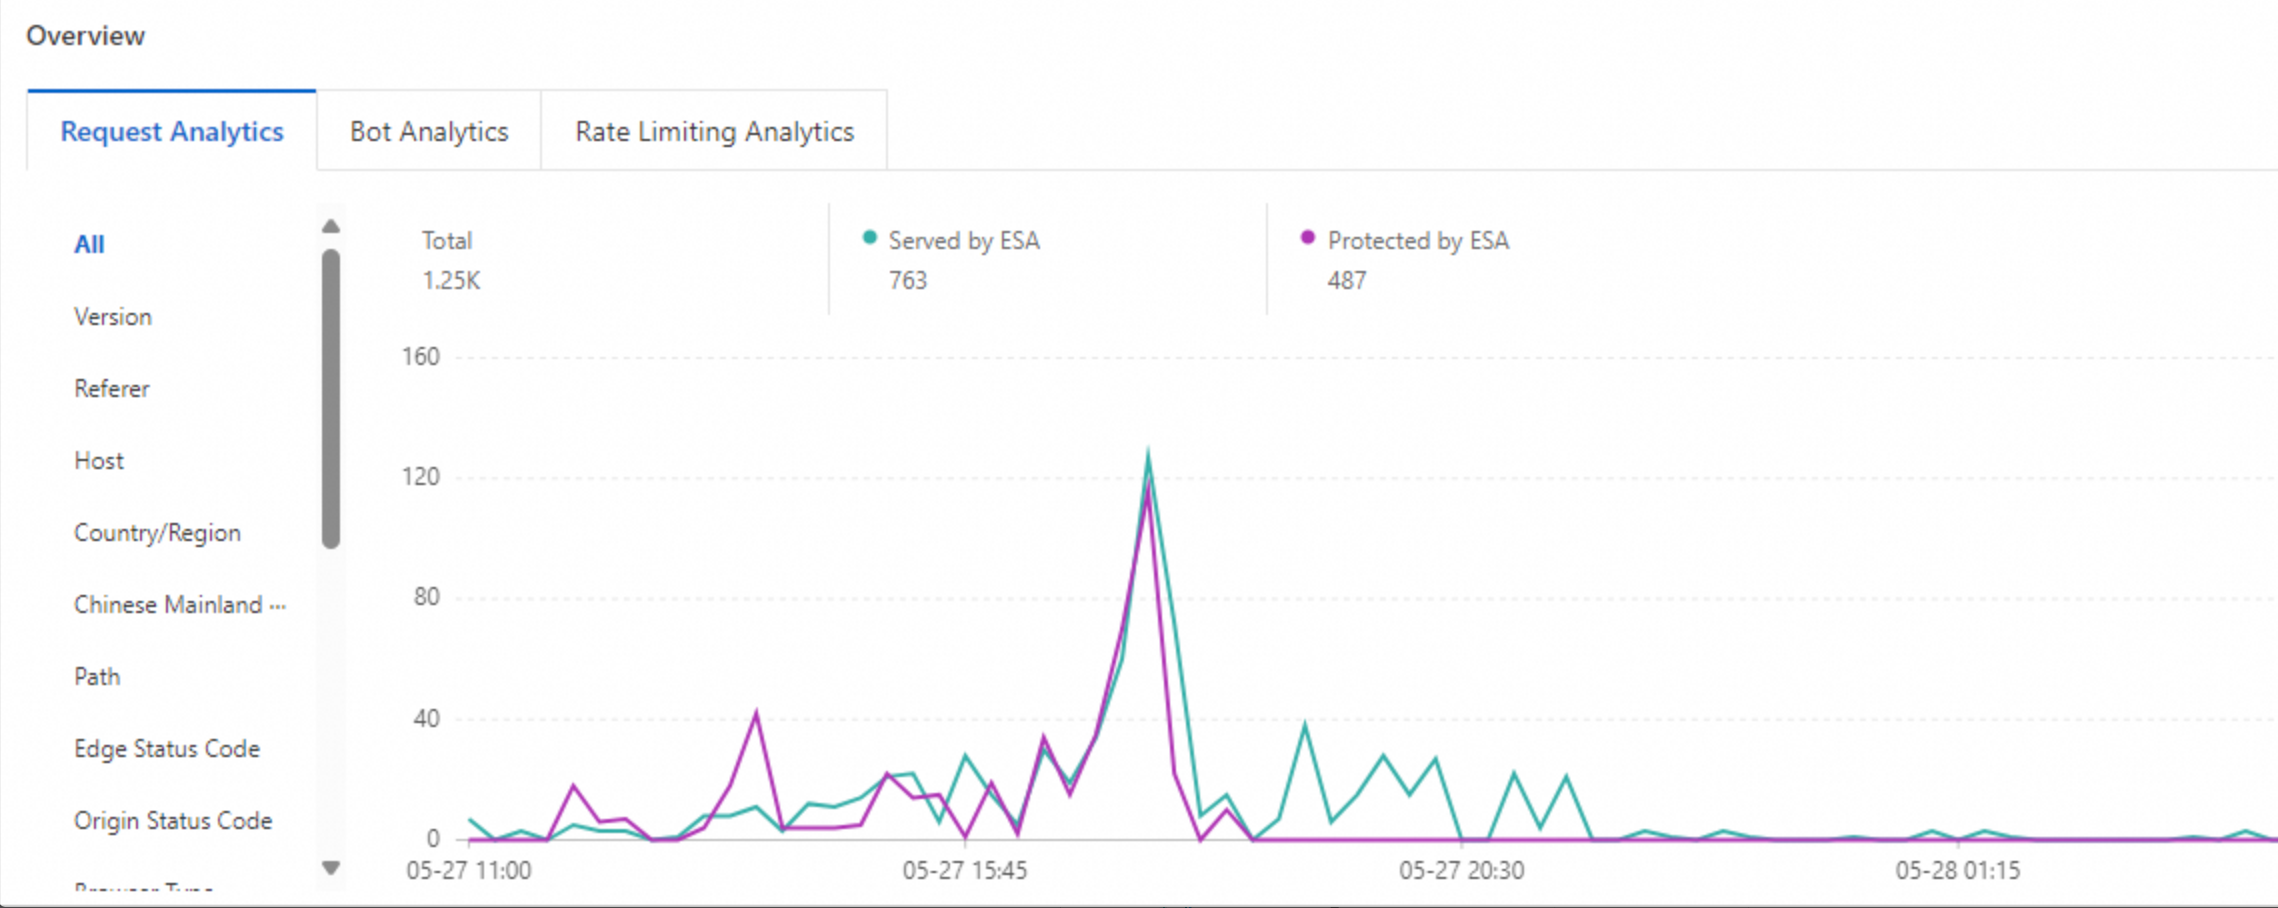
データ概要
「データ概要」タブには、リクエスト分析、ボット分析、および レート制限分析 が表示されます。 アイコンをクリックすると、データを CSV ファイルとしてダウンロードできます。
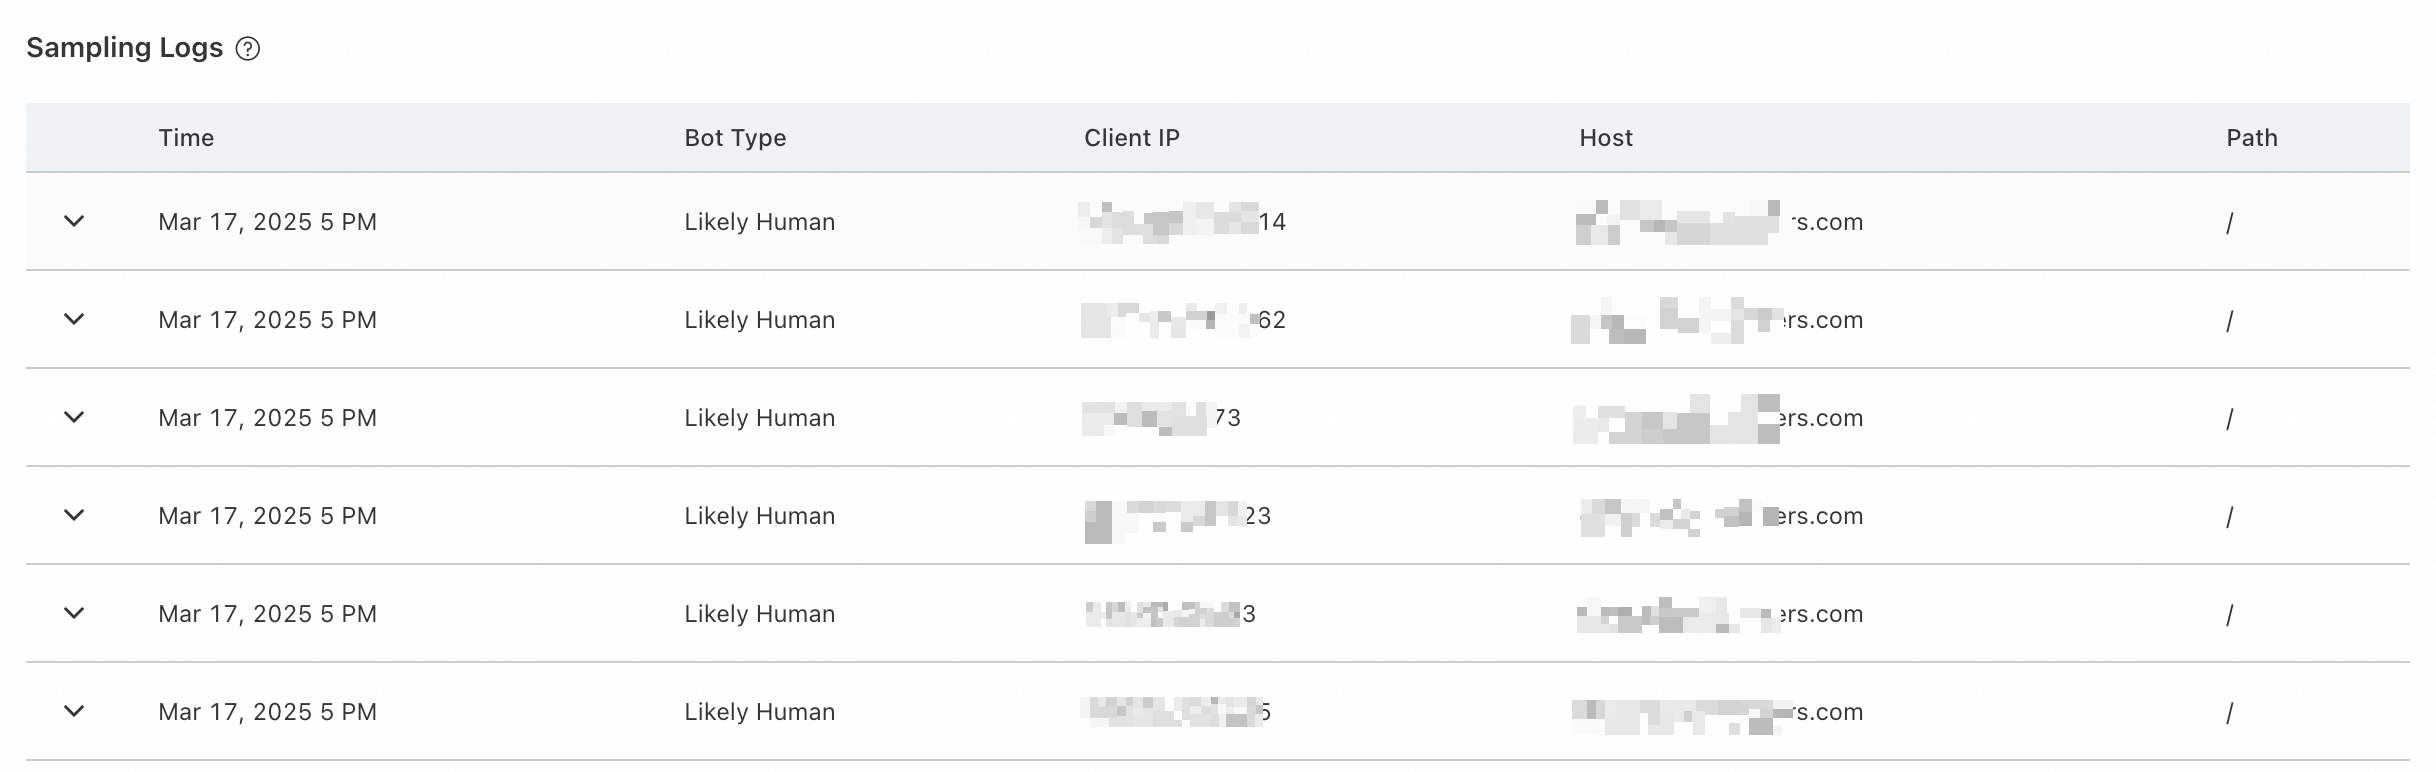
サンプリングログ
サンプリングログは、適応型サンプリングを通じて、時間、ボットタイプ、クライアント IP、パス など、HTTP/S トラフィックの詳細を取得します。 をクリックすると詳細を展開できます。
フィルター を使用して結果を絞り込み、OK をクリックして適用します。 この例では、サンプリングログを 間違いなくボット タイプでフィルタリングします:
「概要」タブで、ボット分析 タブをクリックします。間違いなくボット セクションで、絞り込み表示 をクリックします。
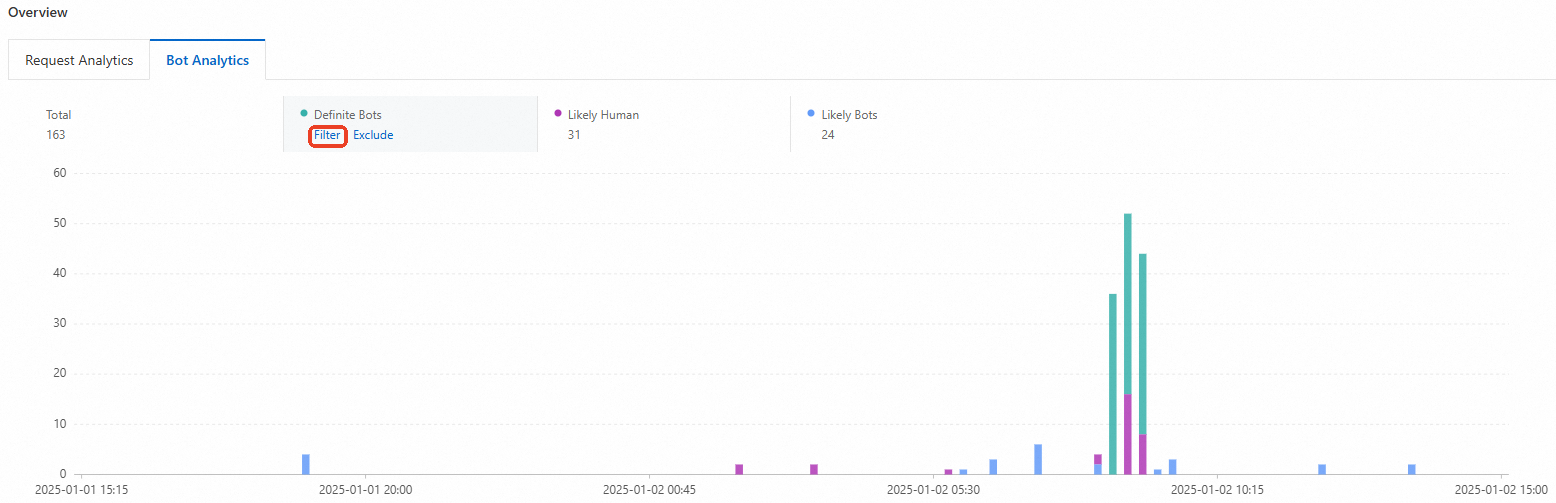
サンプリングログ エリアには、間違いなくボット タイプのサンプリングログが表示されます。
をクリックして詳細を表示できます。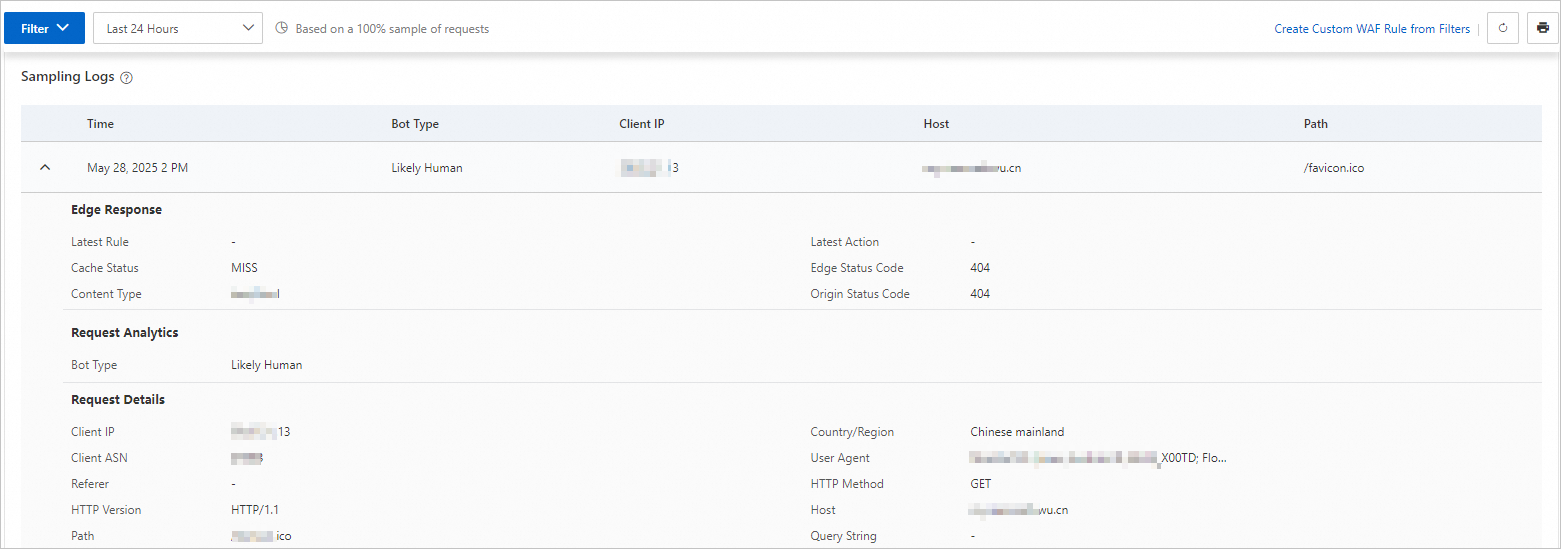
フィルター条件からの保護ルールの作成
時間やその他の条件でデータをフィルタリングして、リクエスト分析、ボット分析、レート制限分析を表示できます。また、現在のフィルター条件を使用して、直接 WAF カスタムルール、ボットルール、レート制限ルールを作成することもできます。
フィルター条件からボットルールを作成できるのは、Enterprise Edition のみです。
セキュリティ分析 ページで、フィルターの右側にある
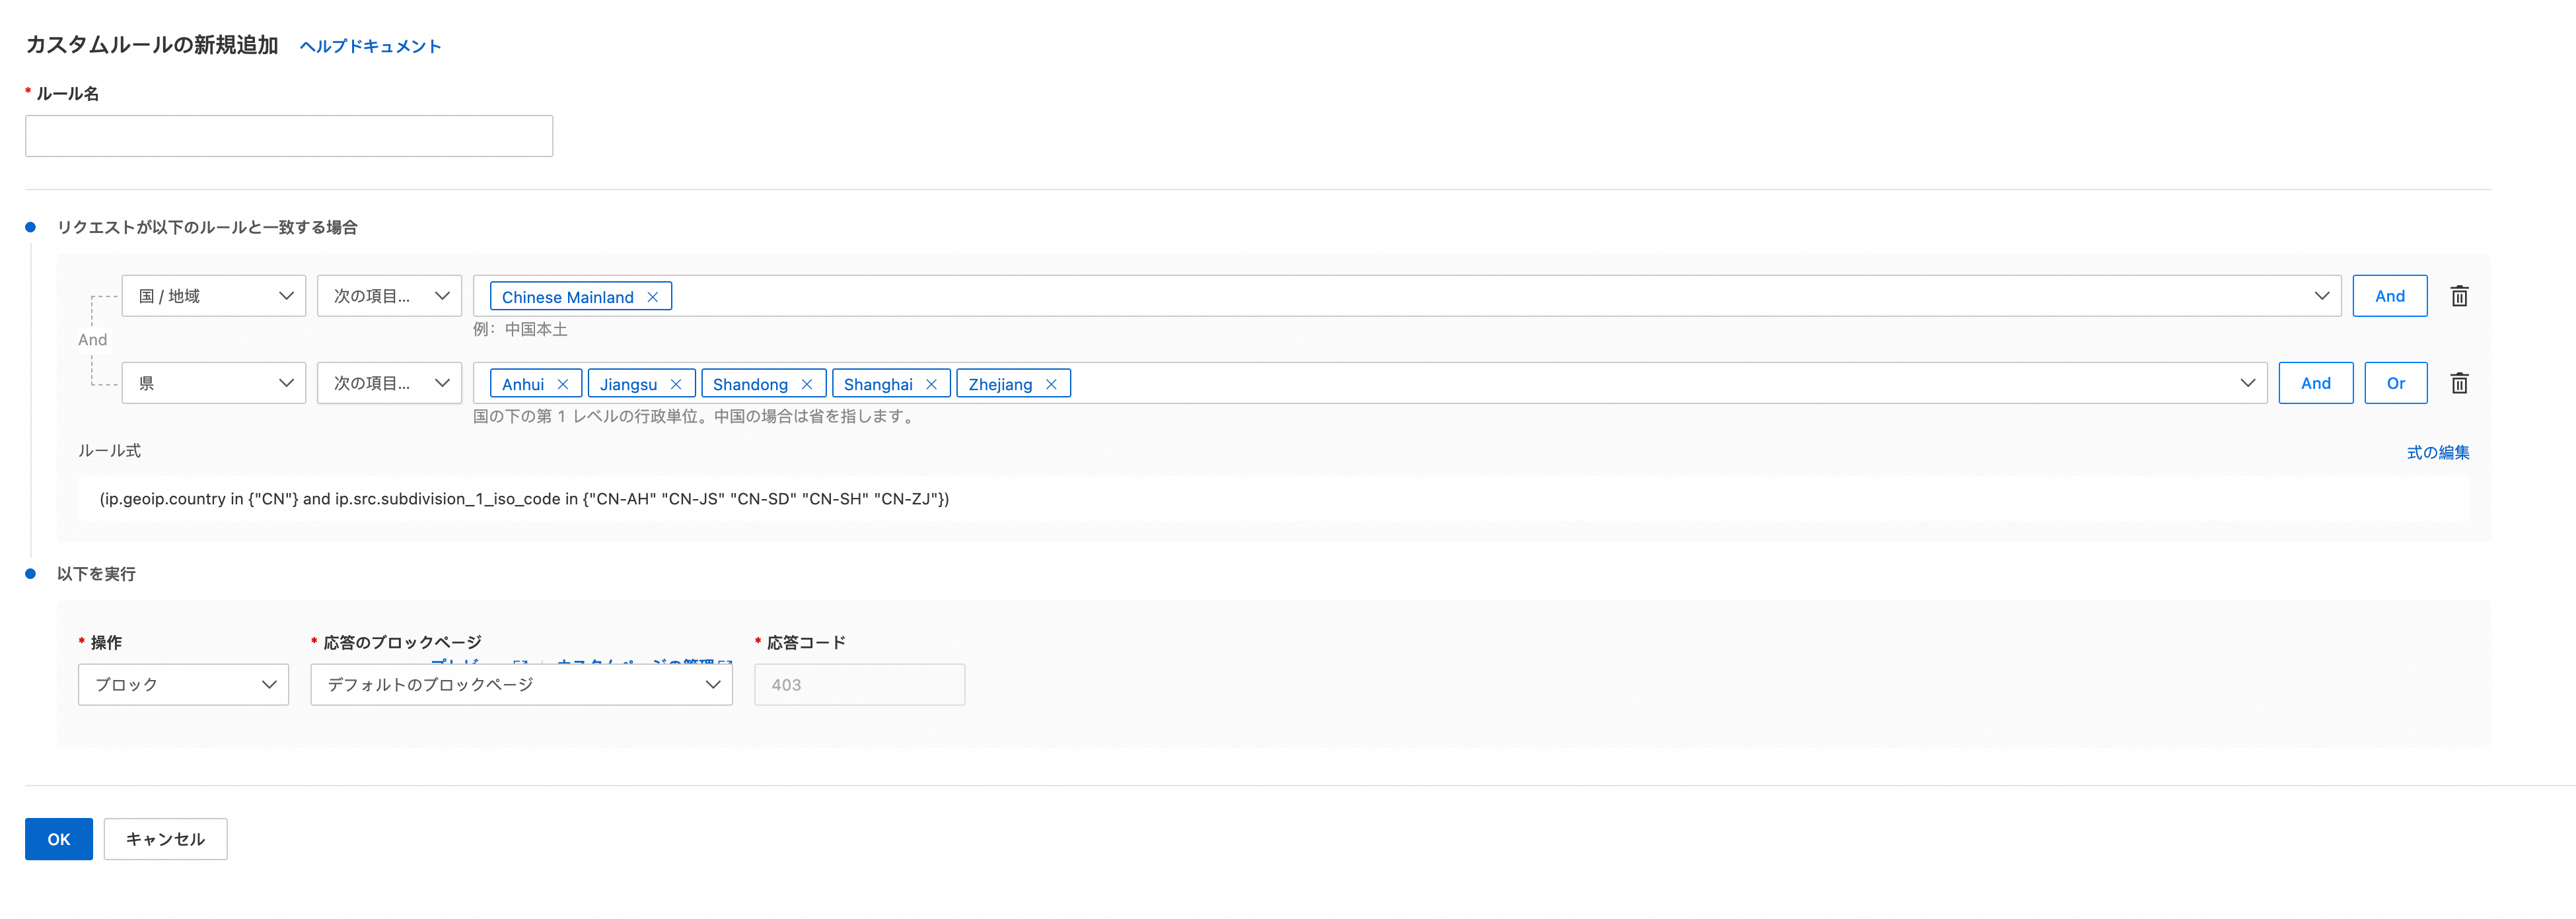
[フィルター条件からルールを作成]をクリックします。説明[概要] モジュールの リクエスト分析 タブで、フィルターで WAF カスタムルールを作成 を選択できます。[概要] モジュールの ボット分析 タブで、フィルターでボットルールを作成 を選択できます。[概要] モジュールの レート制限分析 タブで、フィルター条件で WAF レート制限ルールを作成 を選択できます。
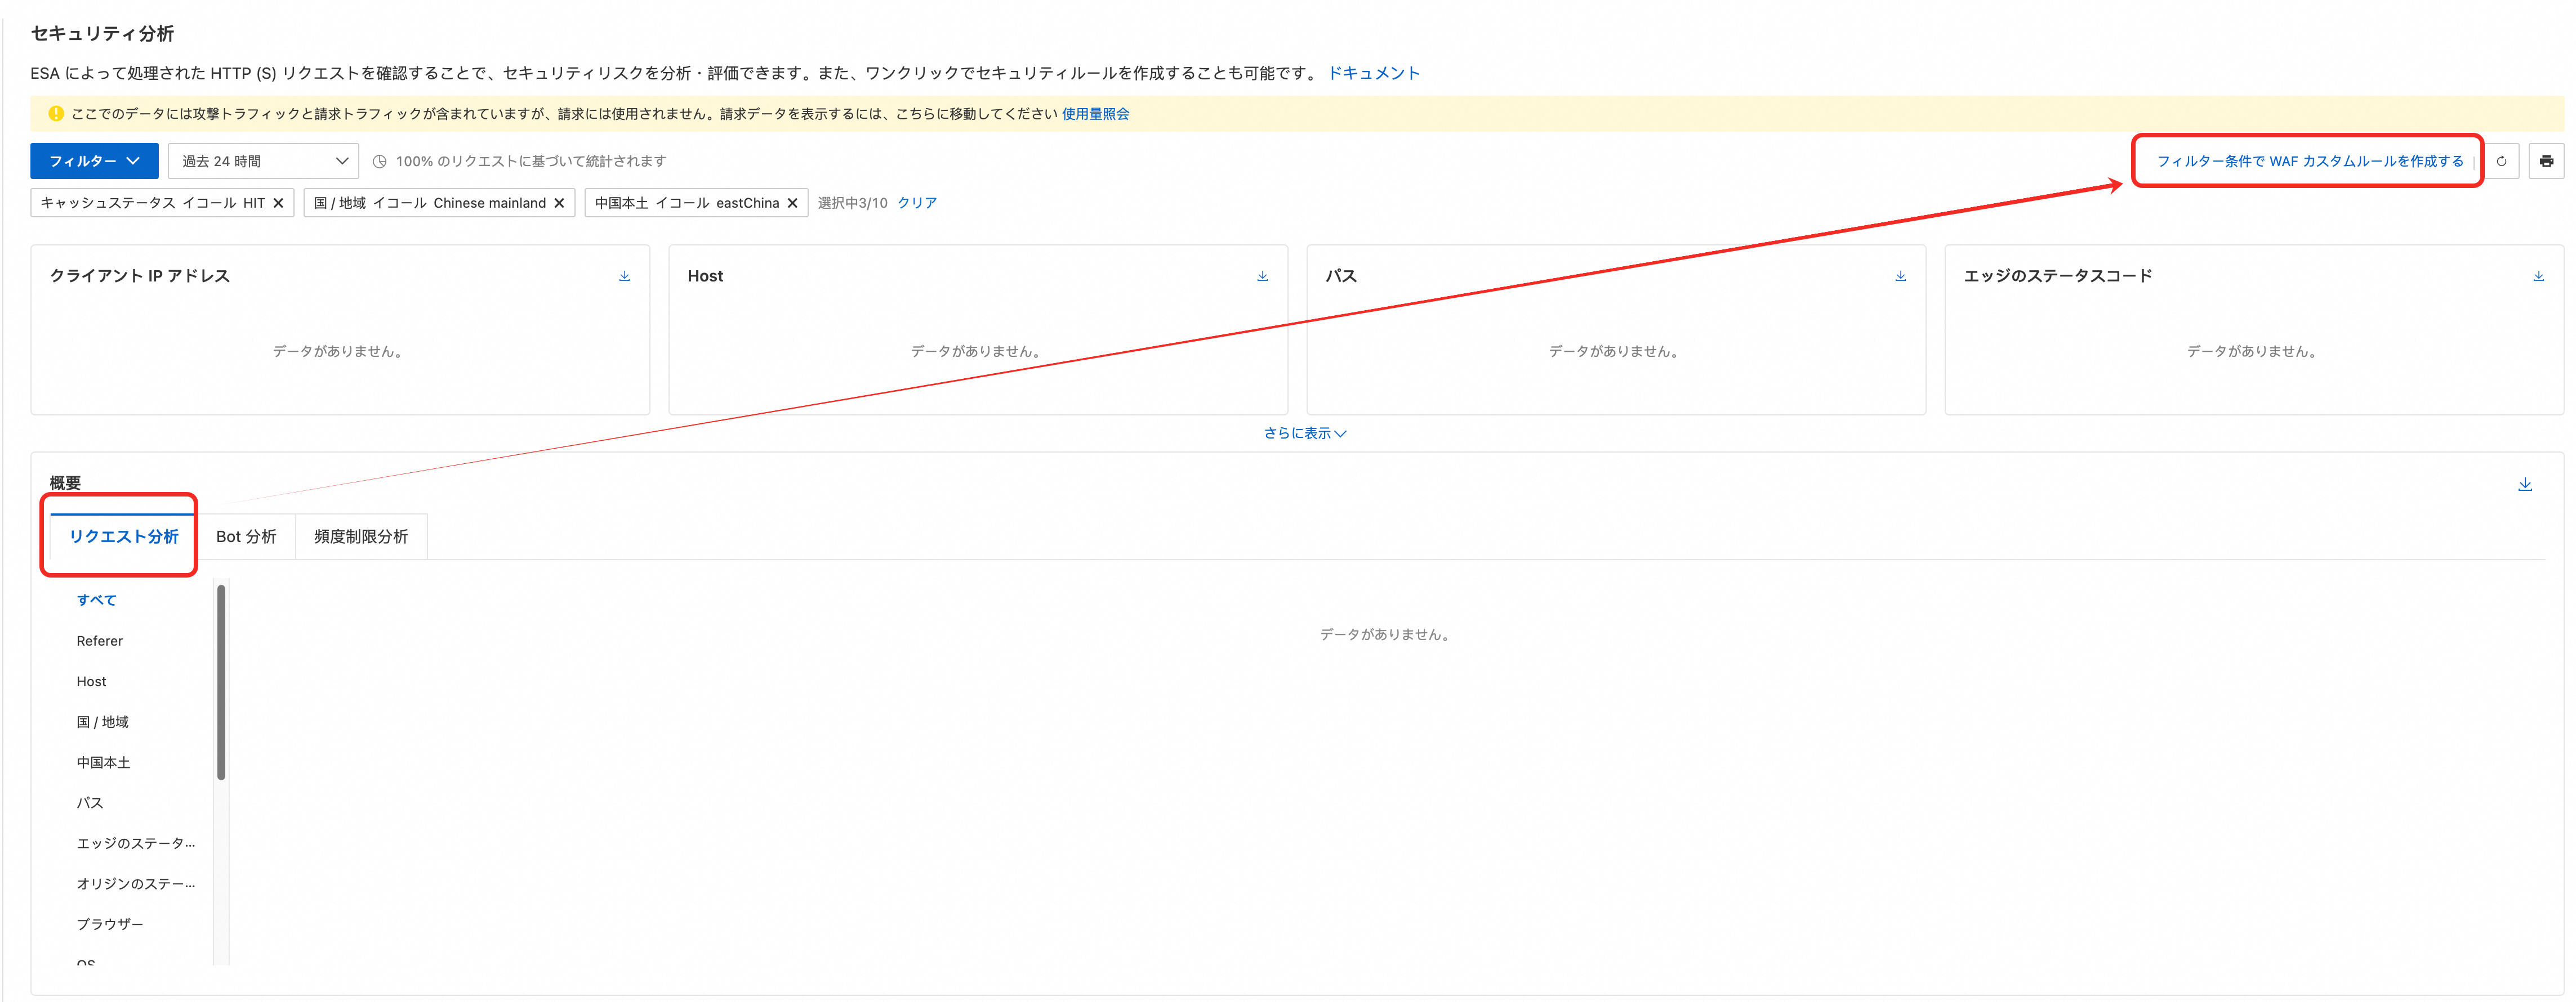
新規ルールページで、ルール名を入力し、アクションを選択して、OK をクリックします。ルールはすぐに有効になります。