ご利用のドメイン名が悪意のある攻撃やトラフィックの不正利用の標的になると、帯域幅使用量やトラフィック消費量が急増する可能性があります。これにより、予期せぬ高額な請求が発生する可能性があり、これらの請求は免除や返金の対象にはなりません。このリスクを最小限に抑えるため、アクセスの制御や Web Application Firewall (WAF) 保護などの方法を用いて、異常なトラフィックをブロックできます。
背景情報
インターネット業界の成長に伴い、不正なトラフィックが関与するセキュリティインシデントが増加しています。Edge Security Acceleration (ESA) サービスは、ユーザーエクスペリエンスを向上させ、リソースへのアクセスを高速化するように設計されています。ESA の課金はダウンロードトラフィックに基づいており、ダウンロード量が料金に直接比例することを意味します。その結果、悪意のある攻撃によって予期せぬ高額なコストが発生する可能性があります。
予防措置
使用量上限ポリシーの設定
使用量上限は、設定に基づいてサイトリソースに対して自動的にアクションを実行することで、予期せぬトラフィックスパイクを管理するのに役立ちます。これにより、高額な後払い請求を防ぐことができます。ただし、この機能はサービスの継続性に影響を与える可能性があるため、注意して使用してください。
-
ESA コンソールで、サイト管理 を選択します。サイト 列で、対象のサイトをクリックします。
-
左側のナビゲーションウィンドウで、使用量の上限 を選択します。
-
[使用量上限] ページで、ルールを作成 をクリックします。ルール名 を入力し、一致条件と 統計周期 を設定します。
-
5 分ごと:統計期間は 5 分間のタイムウィンドウです。
-
1 時間ごと:統計期間は 1 時間の タイムウィンドウです。
-
毎日:統計期間は暦日で、当日の 00:00 から 23:59 までです。
-
毎月:統計期間は暦月です (当月の初日から末日まで)。
-
-
アクションを選択し、OK をクリックします。
-
Web サイトの無効化:トラフィックが設定されたしきい値に達すると、サイトは無効になり、ステータスが一時停止に変わります。その結果、アクセラレーション、セキュリティ、およびコンピューティングサービスが利用できなくなります。このアクションはオンラインビジネスに影響を与えるため、注意して使用する必要があります。サイトが期待どおりに実行されるようにするには、計画された使用量よりも高いしきい値を設定してください。
-
DNS レコードの削除:トラフィックが設定されたしきい値に達すると、このアクションは特定のサブドメインレコードを削除します。サイトをオフラインにすることを避けたい場合は、このオプションを選択してください。
警告サブドメインレコードの削除は元に戻せません。システムは削除されたレコードを復元できません。手動でレコードとその構成を再度追加する必要があります。この機能は注意して使用してください。
-
リアルタイムログ配信の有効化
リアルタイムログ配信は、ESA の POP (Point of Presence) からご利用の分析システムにアクセスログを転送します。これにより、ホットリンク、トラフィックバースト、不正アクセスなどの異常な動作を迅速に特定できます。これにより、高頻度の IP や空の Referer などの不正利用の原因を正確に特定し、ブロックやレート制限などのルールを適用して攻撃を迅速に停止できます。これにより、帯域幅の消費とセキュリティリスクが大幅に削減されます。リアルタイムログ機能を有効にできます。各ログタイプで記録されるリクエストの範囲は次のとおりです:
|
ログタイプ |
ディメンション |
記録される内容 |
シナリオ |
|
エッジルーチン |
アカウント |
現在のアカウントで ESA のエッジ関数を呼び出すことによって生成されるリクエスト情報を記録します。 |
ビジネス分析と最適化 |
|
エッジコンテナ |
現在のアカウントのエッジコンテナによって生成されるビジネスログを記録します。 |
|
|
|
アクセスとオリジンログ |
ウェブサイト |
ユーザーが ESA によって高速化されたウェブサイトまたはサービスにアクセスする際に生成される詳細なリクエスト情報、および ESA ノードがオリジンへのアクセスを実行する際に生成される詳細な情報を記録します。 |
|
|
ファイアウォールログ |
ESA の Web Application Firewall (WAF) によって検出およびブロックされたすべての攻撃リクエストの詳細を記録します。 |
|
|
|
TCP/UDP プロキシログ |
ESA のトランスポート層アクセラレーション機能を通じて転送されるコンテンツに関する詳細を記録します。 |
|
|
|
DNS ログ |
ESA によって高速化された DNS 名前解決の詳細なリクエスト情報を記録します。 |
|
不正利用のシナリオ
不正利用のシナリオには、通常、さまざまな種類の攻撃リクエストが含まれます。以下は、一般的な悪意のある攻撃方法とそれに対応する対策です:
攻撃タイプ | 攻撃の原理 | 攻撃の特徴 | 対策 |
偽装された User-Agent による攻撃 | 攻撃者は、偽装した | 偽装された
|
|
偽装された Referer による攻撃 | 攻撃者は、リクエストヘッダーの |
| Referer ホワイトリストを設定して、正当な |
同一リソースへの頻繁なリクエスト | 攻撃者は、短期間に API オペレーションなどの同じリソースを頻繁にリクエストします。これにより、サーバーの負荷が高まり、リソースが消費され、コストが増加します。 | 高頻度のリクエストは、同じ IP アドレスまたは少数の IP アドレスから送信されます。 |
|
悪意のあるボットとスクレイピング | 攻撃者は、悪意のあるボットツールを使用して、大量のウェブサイトコンテンツをスクレイピングします。 | 同じリソースに対する高頻度のリクエスト、または固定のルールに従うリクエストパターン。 | ESA のボット管理機能を使用して、異常なリクエストや悪意のあるボットを検出してブロックします。頻度やリクエストパターンなどのリクエスト特性を分析することで、悪意のある行為を自動的に識別してブロックできます。 |
異常のトラブルシューティング
ESA は、ログ収集および分析機能を提供します。[ネットワークトラフィック分析]、[標準ログ]、およびその他の方法を使用して、トラフィックが急増した期間のデータを分析し、異常の種類に基づいて適切な軽減ポリシーを選択できます。
ネットワークトラフィック分析
ネットワークトラフィック分析のデータは、ESA のアクセスログから取得されます。これらのログには、クライアント IP、リクエスト時間、リクエストタイプ、レスポンスステータスなど、ESA の POP を通過するすべてのリクエストに関する情報が記録されます。これらのログを集計および分析することで、ESA は正確なトラフィック統計および分析レポートを提供できます。
レポートの表示とダウンロード
ESA コンソールで、[サイト管理] を選択し、サイト 列で対象のサイトをクリックします。
左側のナビゲーションウィンドウで、 を選択します。
トラフィック分析 ページで、トラフィックの統計と分析を表示します。また、
 アイコンをクリックしてページレポートを印刷したり、
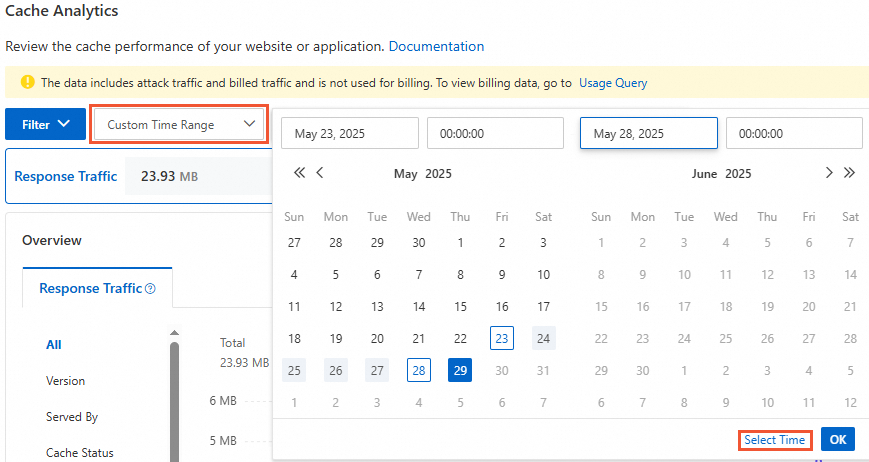
 アイコンをクリックしてデータを CSV ファイルとしてローカルマシンにダウンロードしたりすることもできます。フィルターを使用してデータをフィルタリングできます。期間を指定 で、[カスタム時間範囲] を選択し、不正利用が疑われる日付と時間帯を選択します。
[ネットワークトラフィック分析] ページでは、総トラフィックと ESA によって処理されたトラフィックの折れ線グラフを確認できます。これにより、トラフィックを直感的に可視化し、過去のトラフィック傾向をより良く分析するのに役立ちます。
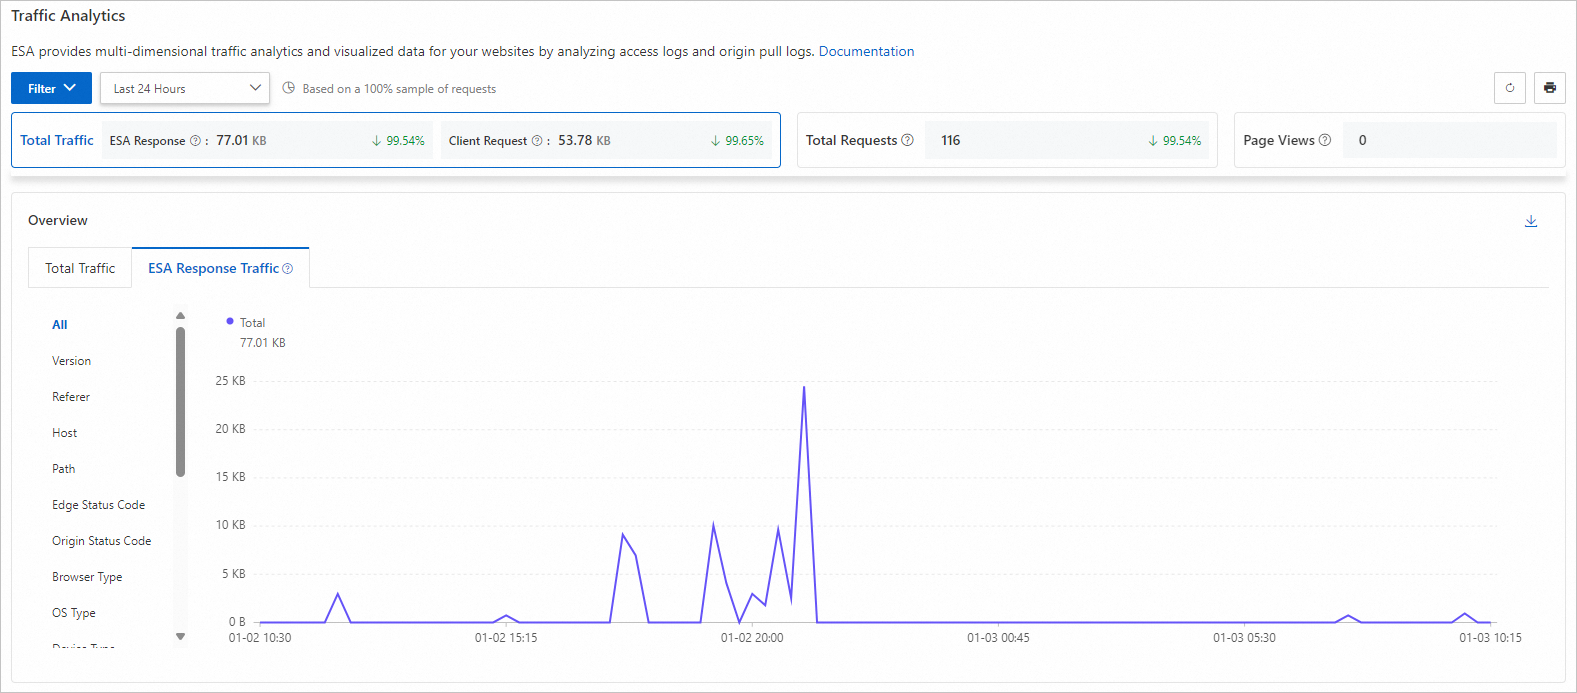
トラフィック合計:ESA からクライアントに送信されたすべてのトラフィック。
リクエスト総数:ESA がクライアントから受信したリクエストの総数。
ページビュー:コンテンツタイプが HTML である成功した HTTP レスポンスの数。
メトリック変化率:各データメトリックの変化率は、現在の時間範囲を前の同等の時間範囲と比較したものです。前の時間範囲のデータがない場合、変化率は表示されません。
例:過去 30 日間 の時間範囲を選択し、リクエスト数が 2.03% 増加したと表示された場合、これは過去 30 日間に ESA が受信したリクエスト数が、60 日前から 30 日前までの 30 日間と比較して 2.03% 増加したことを意味します。
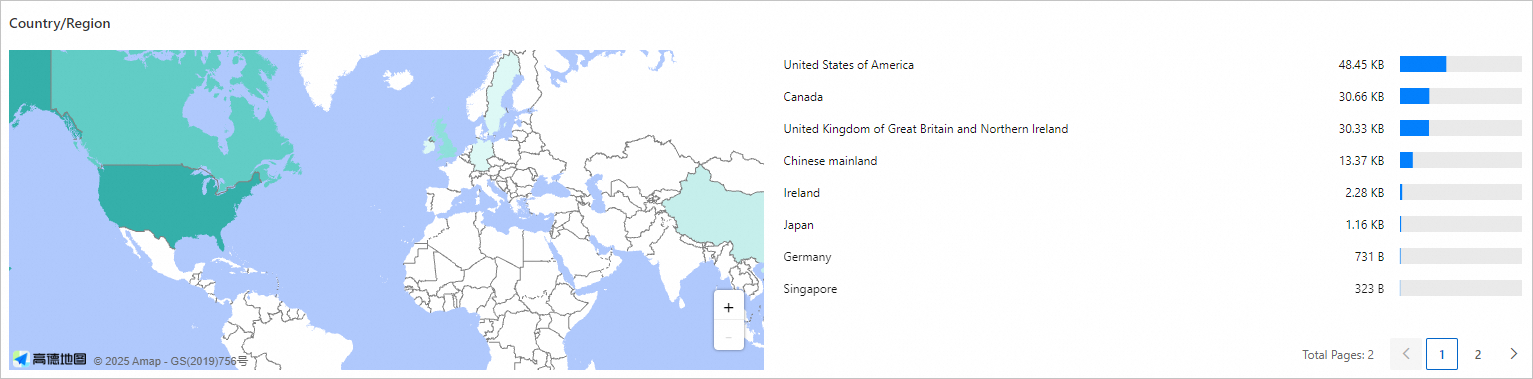
このモジュールを使用して、トラフィックの地理的分布をより深く理解し、異常なトラフィックがあるリージョンを特定できます。
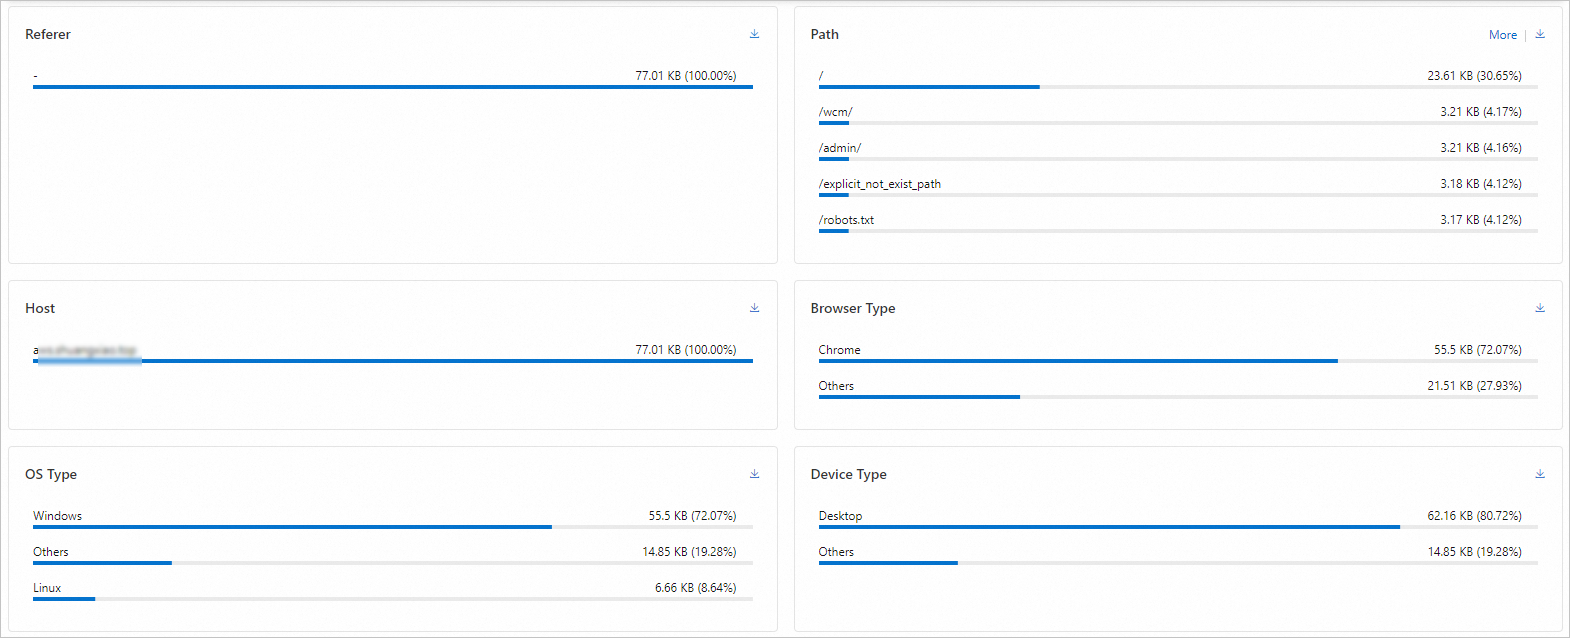
ネットワークトラフィック分析機能は、複数のディメンションにわたるトラフィックとユーザー行動分析を提供します。 これらのモジュールを組み合わせることで、トラフィックとユーザー行動の包括的な概要を把握できます。時間範囲を選択して、これらのディメンションの詳細なデータと可視化を表示できます。
説明デフォルトでは、ネットワークトラフィック分析には上位 5 件のデータエントリが表示されます。その他 をクリックすると、より多くの情報を表示できます。
標準ログの分析
不正利用リクエストの特性を特定するには、アラート期間中の標準ログを詳細に分析する必要があります。複数のフィールドをクロス分析することで、ソース IP、URL パス、リクエストパラメーター、User-Agent、Referer などのディメンションに基づいて不正利用行動のプロファイルを構築できます。これにより、正確な対策を策定するためのデータが提供されます。
標準ログをダウンロードします。詳細については、「標準ログ」をご参照ください。
ログファイルをローカルの Linux サーバーにアップロードします。
ローカルの Linux サーバーにログインし、ファイル内の行数を数えます。これはリクエストの総数を表します。
wc -l [Log_Txt]1 時間あたりの訪問数を数えることもできます。
awk -F' ' '{print \$4}' [Log_File] | sed 's/^\[\(.*\/.*\/.*\):\(.*\):.*$/\1 \2:00/' | sort | uniq -c | sort -nr | head -n 10リクエストの総数を数えた後、リクエスト量が異常であるかどうかを確認できます。
重要以下の設定は、実際のサービスリクエストに基づいて行う必要があります。通常のユーザーに影響を与えないように、慎重に進めてください。
次のコマンドを実行して、訪問数が多い上位 10 件の IP をクエリします。
cat [path/to/log.txt] | awk '{print $3}' |sort|uniq -c|sort -nr |head -10疑わしい IP からのアクセスを制限します。詳細については、「IP アクセスルール」をご参照ください。
次のコマンドを実行して、訪問数が多い上位 10 件の User-Agent をクエリします。
grep -o '"Mozilla[^"]*' [Log_File_Path] | cut -d'"' -f2 | sed 's/ ANCHASHI-SCAN[^)]*)//g' | sort | uniq -c | sort -nr | head -n 10疑わしい User-Agent をフィルタリングします。詳細については、「カスタムルール」をご参照ください。
次のコマンドを実行して、訪問数が多い上位 10 件のパスをクエリします。
grep -oP '"https?://[^"]+"' [Log_File] | sort | uniq -c | sort -nr | head -n 10
対象を絞った対策
攻撃元の特性に基づいて、適切な対策を選択できます。異常分析中に、複数の攻撃特性が見つかる場合があります。複数の軽減ポリシーを同時に設定して、包括的な保護を実現できます。
WAF 軽減ルールを設定して攻撃リクエストをブロックする
ESA はエッジ WAF と統合されており、ESA の POP 上で WAF 保護を提供します。この機能は、サービストラフィック内の悪意のある特性を効果的に識別し、正常で安全なトラフィックのみをオリジンサーバーに通過させます。これにより、ご利用のウェブサイトサーバーへの悪意のある侵入を防ぎ、コアビジネスデータのセキュリティを確保し、悪意のある攻撃によって引き起こされるサーバーのパフォーマンスの問題を解決するのに役立ちます。
ESA コンソールで、[サイト管理] を選択し、サイト 列で対象のサイトをクリックします。
左側のナビゲーションウィンドウで、 を選択します。
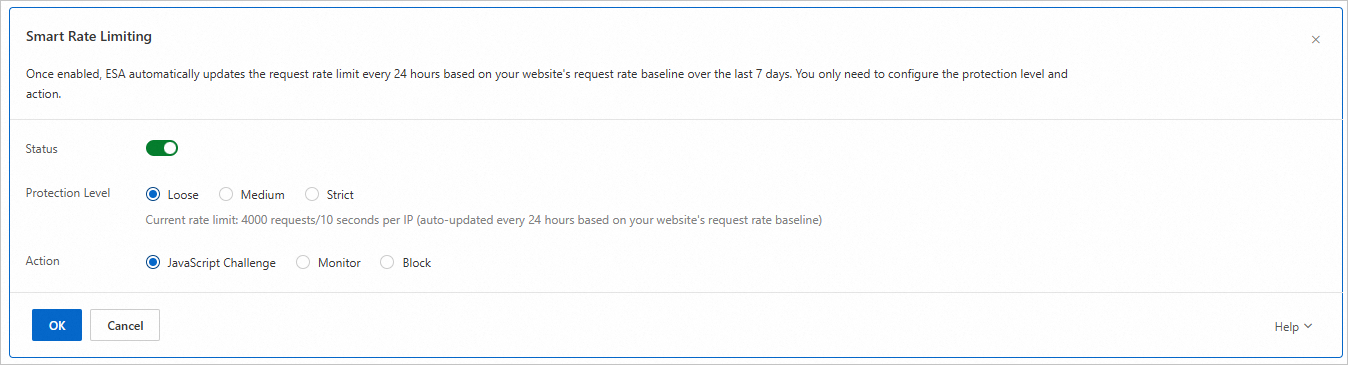
概要 タブの スマートなレート制限 エリアで、設定 をクリックし、ステータス スイッチをオンにして、適切な 保護等級 と アクション を選択します。
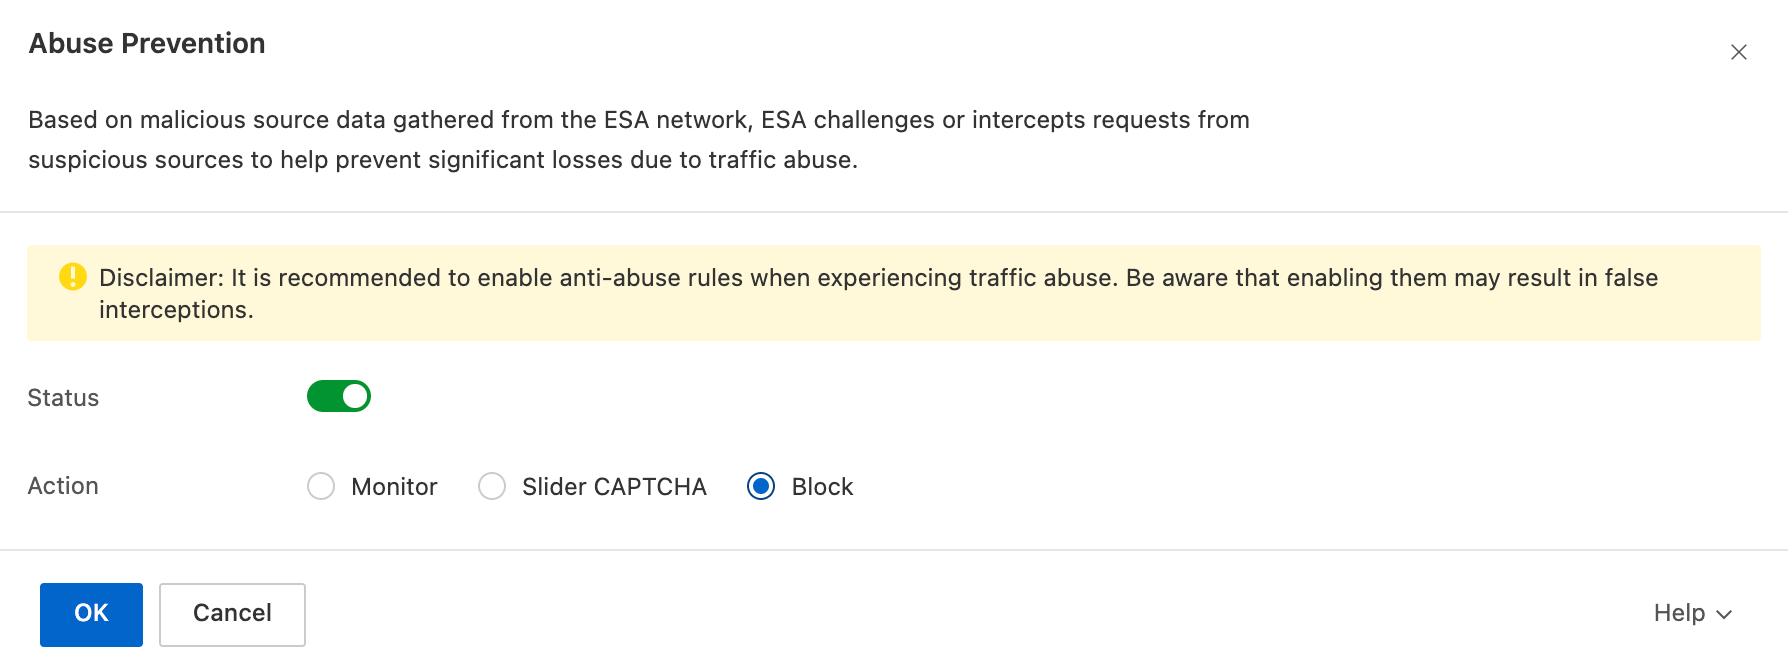
概要 タブの 悪用の防止 エリアで、設定 をクリックし、ステータス スイッチをオンにして、適切な アクション を選択します。
スマートレート制限の有効化または不正利用防止の有効化がビジネスニーズを満たさない場合は、カスタム緩和ポリシーを設定できます。
リクエスト数の制限
「レート制限ルール」の指示に従ってルールを設定します。
API アクセス量が急増すると、モニタリングアラートがトリガーされます。リアルタイムログを表示すると、攻撃期間中に単一の IP が 60 秒以内に 3,000 回以上 API にアクセスしたことがわかる場合があります。非攻撃期間中、単一の IP は 60 秒以内に最大 100 回 API にアクセスしました。通常の 60 秒間のアクセス頻度の 2〜3 倍に基づいて CC 軽減ポリシーを設定できます。
説明リアルタイムログを表示して、攻撃されたリソースを特定し、攻撃期間と非攻撃期間のアクセス頻度を比較する必要があります。不一致が見つかった場合は、この軽減ポリシーを設定できます。
通常のビジネスシナリオで、サーバーがパブリックネットワークインターフェースを介してリソースを呼び出し、アクセスが内部 IP に集中している場合は、それらの IP がカウントされないように一致条件を追加する必要があります。
ビジネスニーズとリアルタイムログで見つかった攻撃者のアクセス頻度に基づいて、保護パスとトリガーしきい値を調整する必要があります。以下は設定例です。
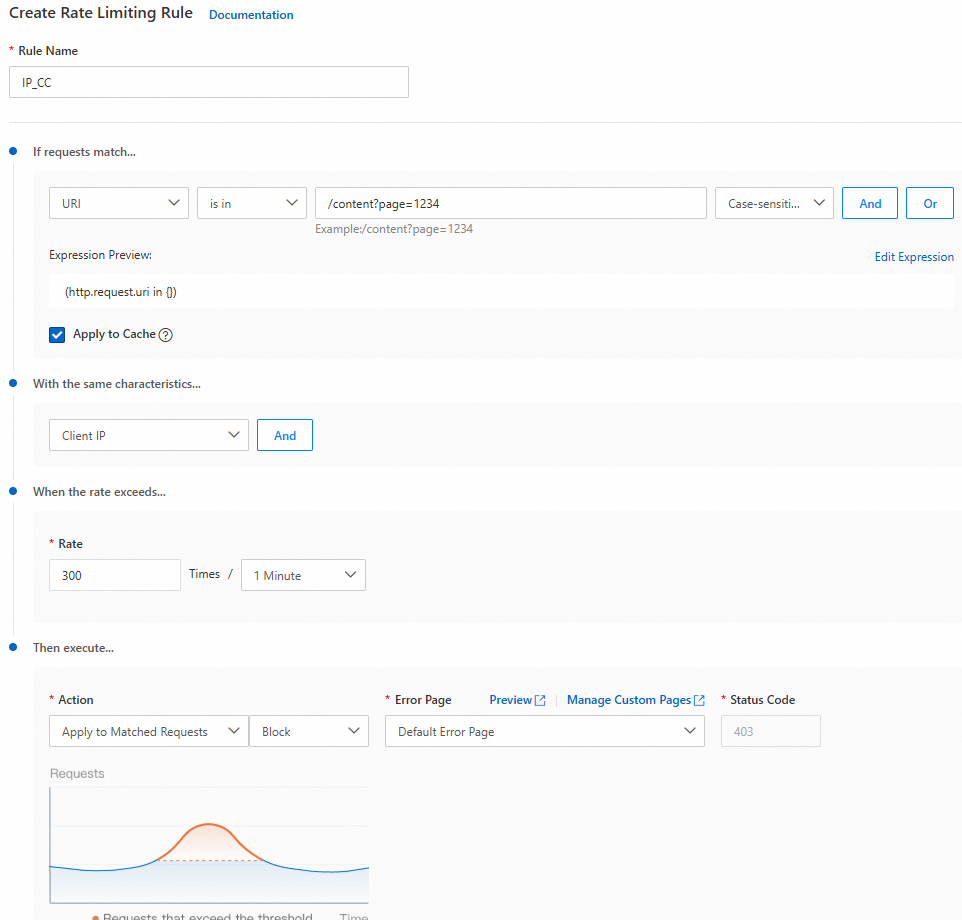
設定項目
値の例
説明
ルール名
カスタムルール名。名前は次の要件を満たす必要があります:
サポートされている文字には、漢字、英字 (大文字と小文字を区別)、数字 (0-9)、およびアンダースコア (
_) が含まれます。名前の長さは最大 64 文字です。
/
リクエストが以下のルールと一致する場合...
URI 次を含む:
/your_pathリソースパスに
/your_pathを含むリクエストをフィルタリングします。以下の同様の特性を有します…
クライアント IP
クライアント IP を統計オブジェクトとして指定します。
レートが以下の値を超えた場合…
レート: 300 回/1 分
クライアント IP が 1 分以内に 300 回以上条件に一致した場合、アクションがトリガーされます。
次を実行:
レート制限を超えたリクエストに対してのみ実行 してブロックし、持続時間 を 1 時間 に設定します
ルールをトリガーした統計オブジェクトをブラックリストに追加します。3600 秒間、このオブジェクトからの後続のリクエストはすべてブロックされます。
異常リクエストのブロック
「カスタムルール」の指示に従ってルールを設定します。
説明アプリのシナリオで、通常の User-Agent が空の場合は、このポリシーを使用しないでください。
User-Agent の値がアプリ名である場合は、通常のビジネスのアプリ名を一致コンテンツに追加する必要があります。
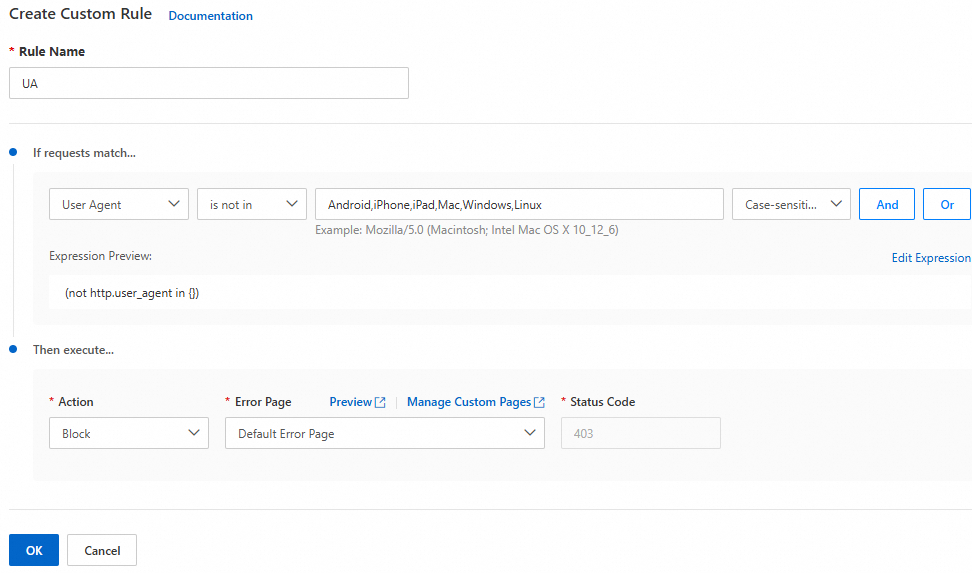
設定項目
値の例
説明
ルール名
カスタムルール名。名前は次の要件を満たす必要があります:
漢字、英字 (大文字と小文字を区別)、数字 (0-9)、およびアンダースコア (_) をサポートします。
長さは最大 64 文字です。
リクエストの User-Agent に
Android,iPhone,iPad,Mac,Windows,Linuxが含まれていない場合、リクエストはブロックされます。マッチング条件
一致フィールド を User-Agent に設定します。
[論理演算子] を [いずれとも等しくない] に設定します。
マッチングコンテンツ に
Android,iPhone,iPad,Mac,Windows,Linuxを入力します。
以下を実行する...
操作:ブロック を選択します。
エラーページ:デフォルトブロックページ を選択します。
ステータスコード:403。
異常 IP のブロック
「IP アクセスルール」の指示に従ってルールを設定します。
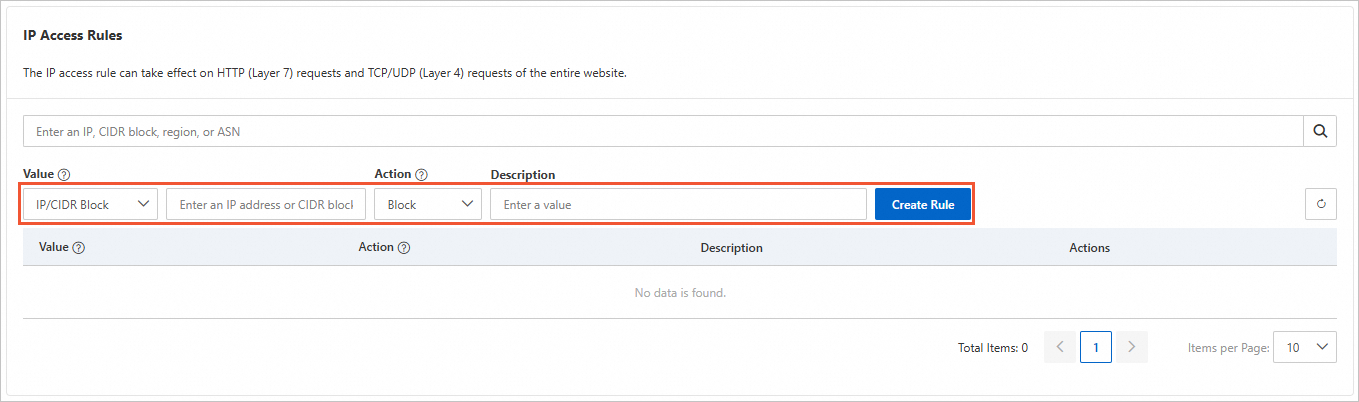
ボットのブロック
「クイックスタート」の指示に従ってルールを設定します。必要に応じて、関連する保護項目を有効にできます。
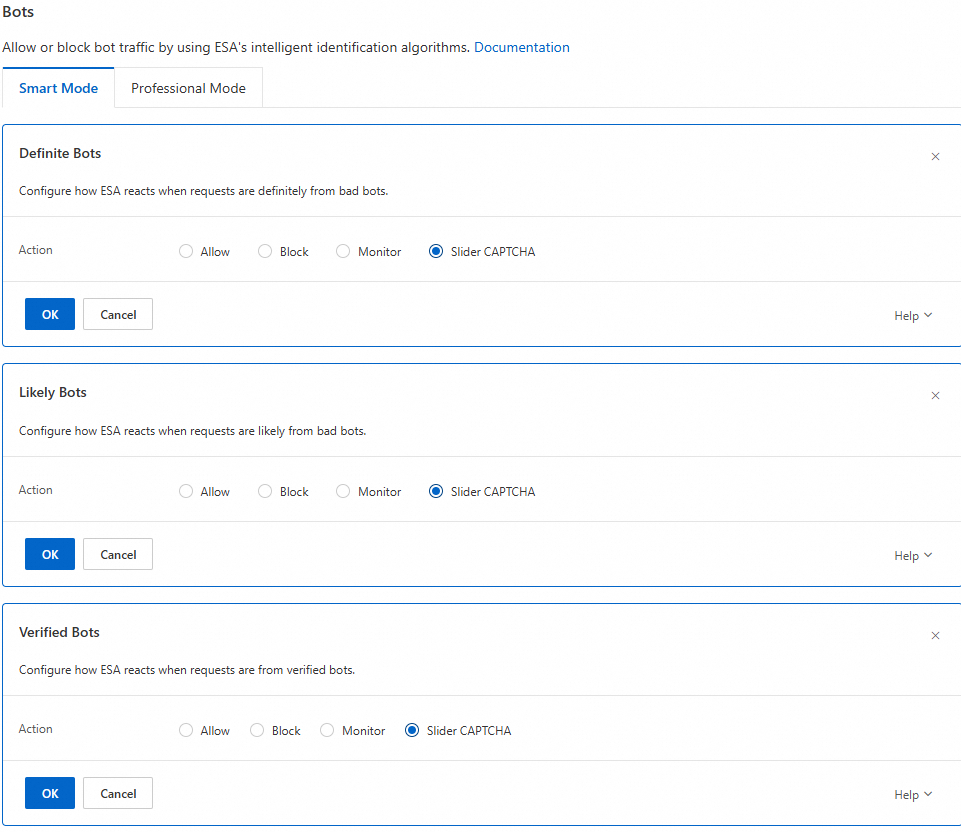
軽減策の例
ゲームインストールパッケージの不正利用
背景情報
ゲーム会社である顧客 A は、2 年前にゲーム B をリリースしました。ゲームは 2 年間安定して稼働しています。最近、顧客 A は ESA の高額な請求書を受け取りました。
異常の検出
リアルタイムログ配信タスク を使用してトラフィックをモニタリングし、ログを分析することで、顧客はインストールパッケージをダウンロードするための高頻度リクエストを複数発見しました。1 時間以内に、PC のダウンロード数は 310,000 回に達し、Android のダウンロード数は 18,000 回に達しました。
リアルタイムログ配信を有効にし、ログが正常に配信されると、配信されたログエントリの数に基づいて課金されます。
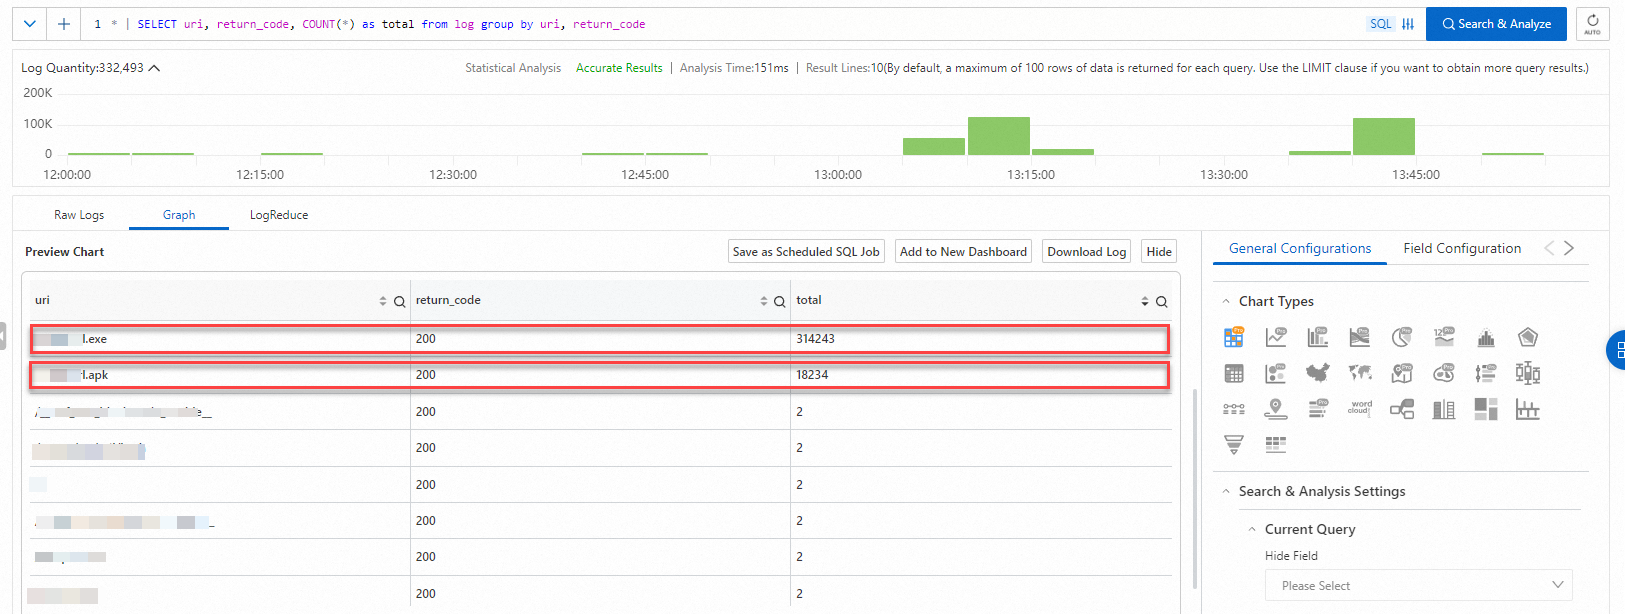
Android パッケージをダウンロードするリクエストを分析したところ、顧客は異常なリクエストの User-Agent が Android デバイスではなく PC を示していることを発見しました。
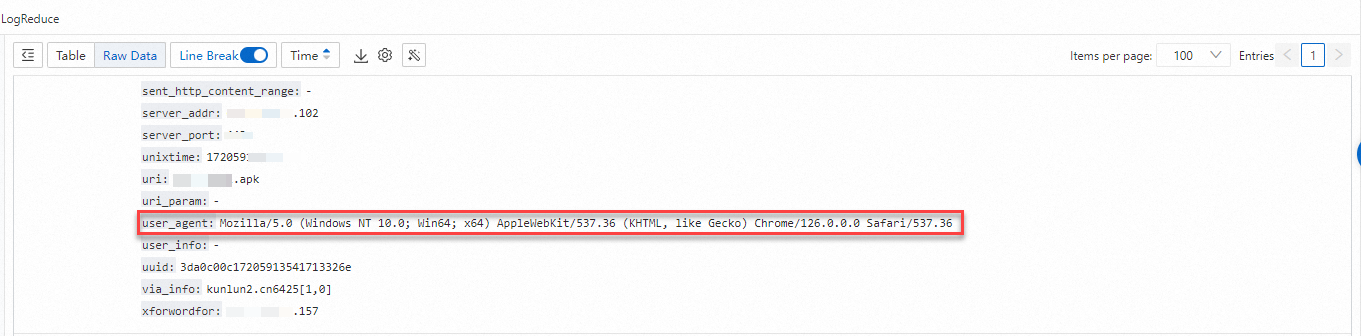
ほとんどのユーザーは APK パッケージを直接携帯電話にダウンロードします。PC にダウンロードしてから携帯電話に転送してインストールするユーザーはほとんどいません。したがって、User-Agent に基づいて、顧客は攻撃者がダウンロードリクエストを生成したと判断しました。
リクエストの頻度とリソースを分析したところ、単一の IP が 1 分あたり 300 回以上 APK パッケージにアクセスし、1 分あたり 5,100 回以上 .exe パッケージにアクセスすることは明らかに異常です。
ソリューション
解決策として、アクセスの制御を用いてユーザーを識別し、リソースの高頻度ダウンロードから保護します。
IP ブロック:ブラックリストルールを設定して、違反回数が最も多い IP をブロックします。詳細については、「IP アクセスルール」をご参照ください。
リソースのレート制限:単一の IP からの
.exeまたは.apkサフィックスを持つリソースへのリクエストを 60 秒あたり 20 回に制限するルールを作成します。詳細については、「レート制限ルール」をご参照ください。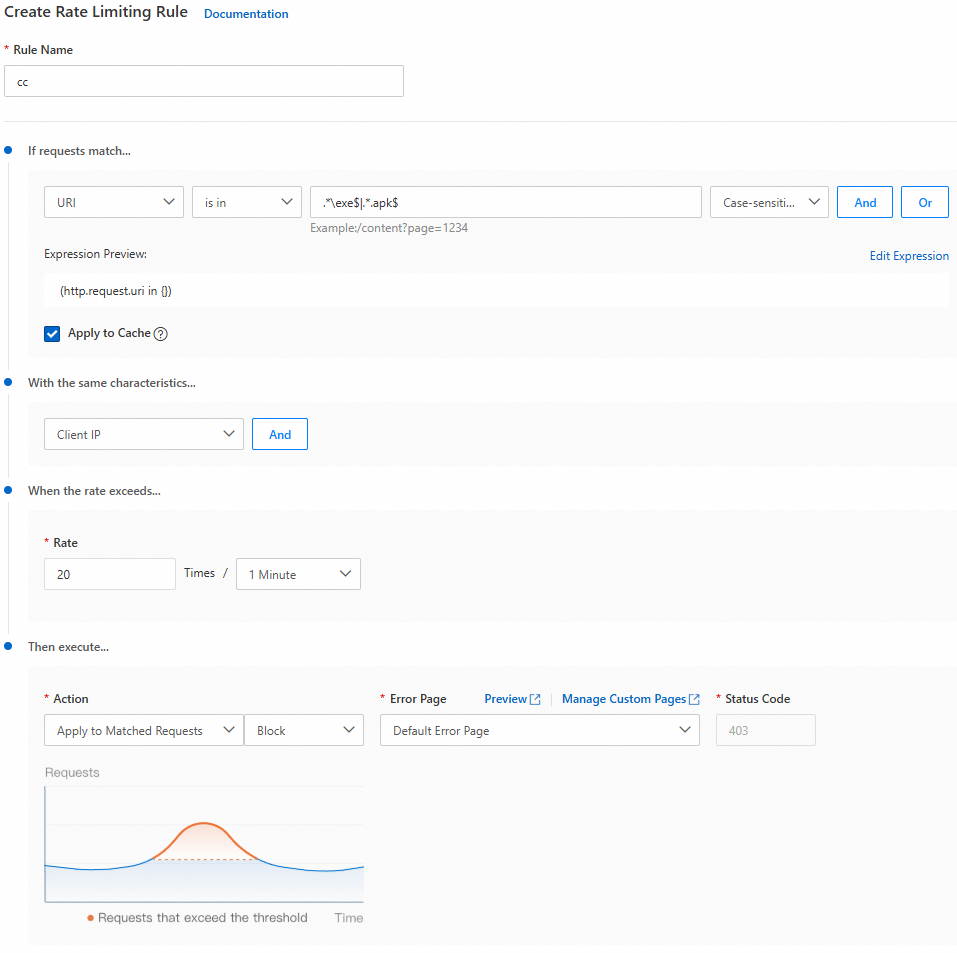
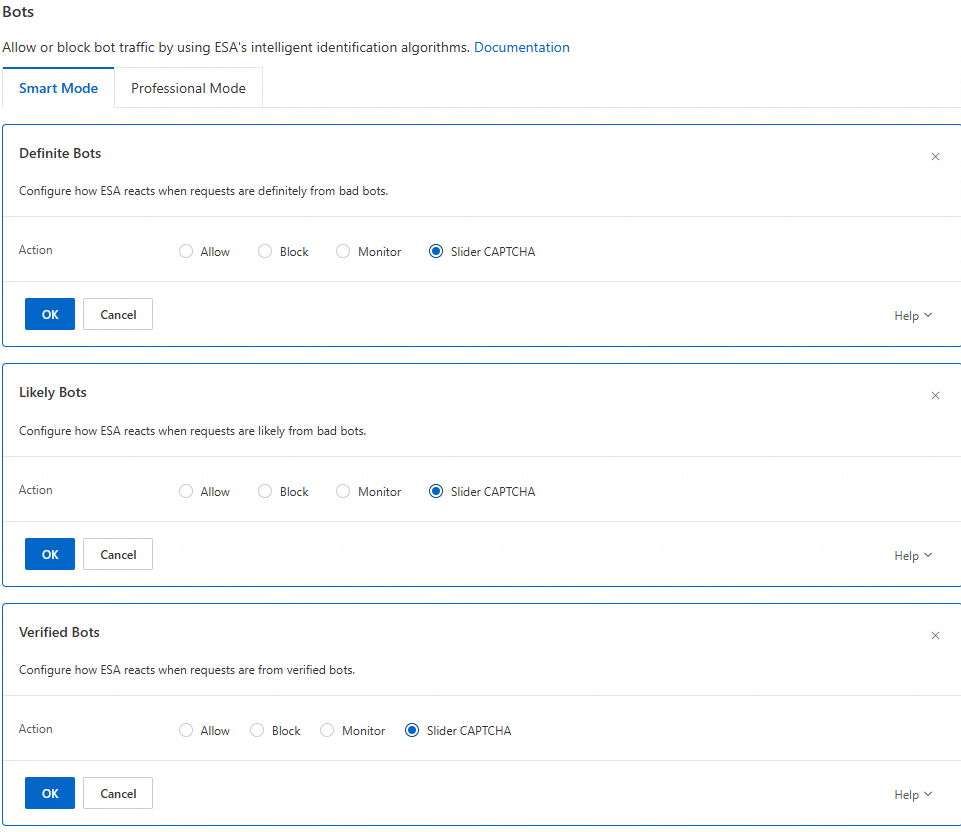
ボット防止:ルールで、ボット脅威インテリジェンスフィードとスライダー CAPTCHA 認証を有効にします。詳細については、「ボットクイックスタート」をご参照ください。
ウェブサイトリソースの盗用
背景情報
e コマースの顧客である顧客 A は、安定して稼働しているウェブサイトを所有しています。最近、顧客は他のウェブサイトが短期間に自社のウェブサイトの画像コンテンツを頻繁にホットリンクしていることを発見しました。
異常の検出
リアルタイムログ配信タスク を使用してトラフィックをモニタリングし、ログを分析することで、顧客はログに偽装された Referer 情報を見つけました。
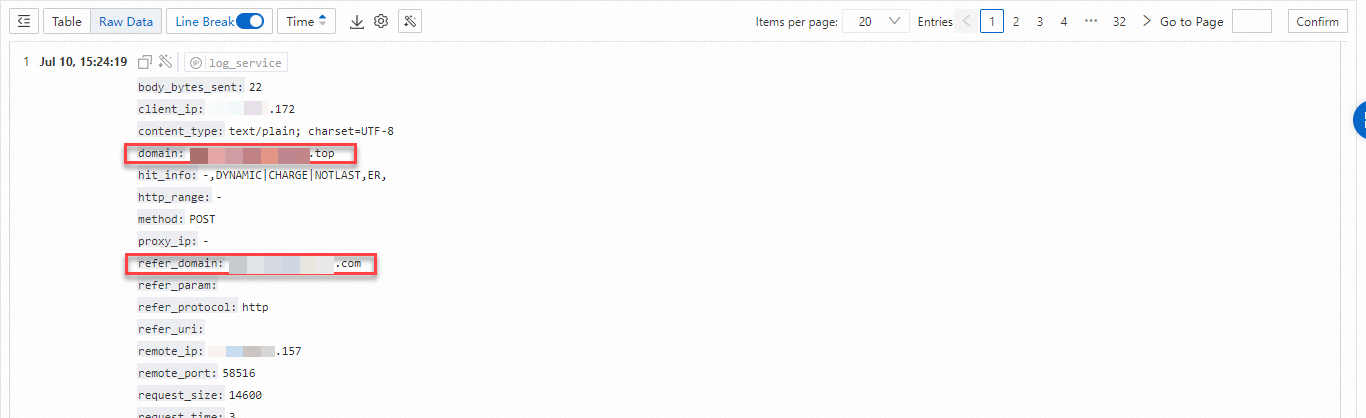
refer_domain に対する SQL クエリでは、わずか 10 分余りで 10,000 回以上の訪問が示されました。

refer_domain を確認すると、refer_domain と domain の間に不一致があり、リソースのホットリンクを示しています。さらに、アクセス量の SQL クエリにより、これが単なるリソースのホットリンクではなく、悪意のある攻撃であると判断されました。
ソリューション
カスタムルールを使用して、domain と refer_domain が一致しないリクエストをブロックします。
