チームや環境をまたがって Elastic Container Instance (ECI) リソースを管理する場合、すべての Resource Access Management (RAM) ポリシーに個別のリソース ID をリストするのはスケーラブルではありません。タグベースのアクセスコントロール (属性ベースのアクセス制御 (ABAC) とも呼ばれます) を使用すると、単一のポリシーで必要なタグが付与されたすべてのリソースを管理でき、リソースごとのポリシー更新が不要になります。
本ドキュメントでは、RAM ユーザーのアクセスを env:test タグが付与された ECI リソースに制限する RAM ポリシーの設定方法と、ECI が各操作タイプに対してタグ条件を評価する方法について説明します。
次の図は、タグベースの認証の仕組みを示しています。
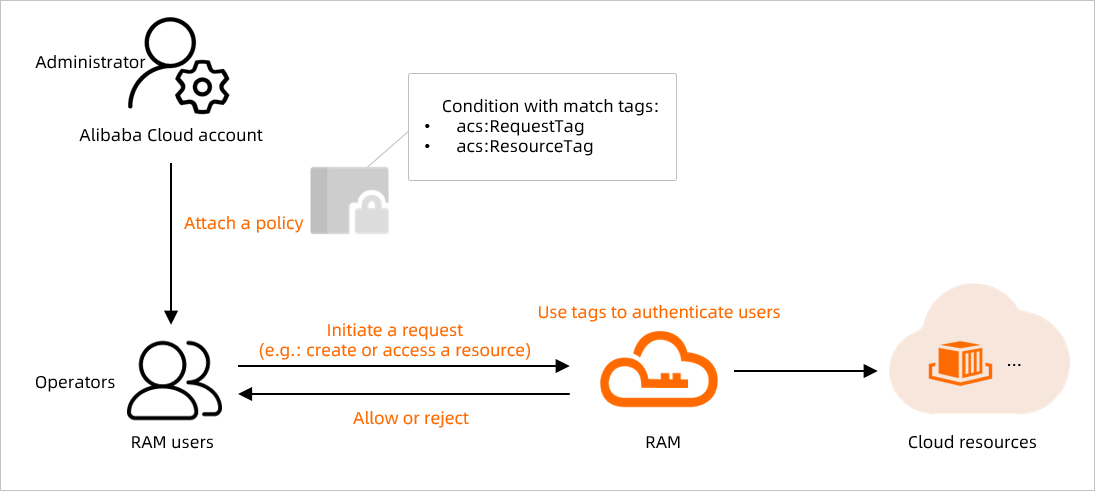
タグは、Elastic Container Instance、イメージキャッシュ、および仮想ノードに関連付けることができます。タグは、リソースの作成時または更新時にのみアタッチできます。詳細については、「タグを使用したElastic Container Instanceの管理」をご参照ください。
仕組み
ECI は、RAM ポリシーで 2 つのタグ条件キーをサポートしています。
|
条件キー |
チェック内容 |
使用タイミング |
|
|
API リクエスト自体に含まれるタグ |
タグパラメーターを受け付ける API オペレーション (例:作成オペレーション) |
|
|
ターゲットリソースにすでにアタッチされているタグ |
リソース ID を必要とする API オペレーション (例:更新、削除、およびその他のライフサイクルオペレーション) |
どちらのキーを使用するかは、API オペレーションがリソース ID、タグ、またはその両方を受け付けるかによって異なります。詳細な内訳については、「操作タイプ別の認証ロジック」をご参照ください。
設定例
この例では、env:test タグが付与された ECI リソースにのみ RAM ユーザーがアクセスできるようにします。
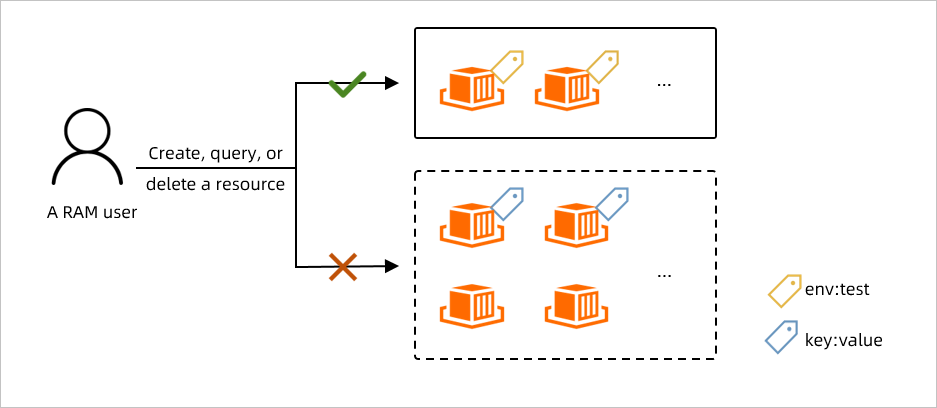
このポリシーは、次の 3 つの要件に対応しています。
|
要件 |
許可されるアクション |
|
作成 |
RAM ユーザーは、リクエストに |
|
操作 |
RAM ユーザーは、すでに |
|
表示 |
RAM ユーザーは、リクエストで |
ステップ1:カスタムポリシーの作成と RAM ユーザーへのアタッチ
-
Alibaba Cloud アカウントで RAM コンソール にログインします。
-
左側のナビゲーションウィンドウで、権限管理 > 権限ポリシー を選択します。
-
権限ポリシー ページで、ポリシーの作成 をクリックします。
-
引用ポリシー タブをクリックします。 ダイアログボックスで、ポリシーテンプレート ドロップダウンリストから システムポリシー を選択し、[テンプレートのフィルタリング] ボックスで
AliyunECIFullAccessを検索し、ポリシーを選択して インポート をクリックします。AliyunECIFullAccessは ECI のデフォルトポリシーです。 このポリシーは、ECI リソースを操作し、セキュリティグループや仮想プライベートクラウド (VPC) などの依存関係を照会し、ECI のサービス連携ロールを作成する権限を付与します。 -
JSON タブをクリックし、ポリシー ドキュメントを次の内容に置き換えます。このポリシーでは、各要件が特定の条件キーにマッピングされます。
-
acs:RequestTagは、リクエストで送信されたタグをチェックします (作成および記述オペレーションで使用されます)。 -
acs:ResourceTagは、ターゲットリソースにすでに存在するタグをチェックします (操作オペレーションで使用されます)。
各ステートメントには、
Effect、Action、Resource、およびオプションのConditionが含まれます。詳細については、「ポリシーの構造と構文」および「ポリシー要素」をご参照ください。要件
Action
条件キー
条件値
タグ付きで作成
eci:Create*acs:RequestTag/envtestタグ付きリソースの操作
eci:*acs:ResourceTag/envtestタグ付きリソースの表示
eci:Describe*acs:RequestTag/envtest{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": "eci:Create*", "Resource": "*", "Condition": { "StringEquals": { "acs:RequestTag/env": "test" } } }, { "Effect": "Allow", "Action": "eci:*", "Resource": "*", "Condition": { "StringEquals": { "acs:ResourceTag/env": "test" } } }, { "Effect": "Allow", "Action": "eci:Describe*", "Resource": "*", "Condition": { "StringEquals": { "acs:RequestTag/env": "test" } } }, { "Action": ["ecs:DescribeSecurityGroups"], "Resource": "*", "Effect": "Allow" }, { "Action": [ "vpc:DescribeVSwitches", "vpc:DescribeVpcs", "vpc:DescribeEipAddresses" ], "Resource": "*", "Effect": "Allow" }, { "Action": "ram:CreateServiceLinkedRole", "Resource": "*", "Effect": "Allow", "Condition": { "StringEquals": { "ram:ServiceName": [ "eci.aliyuncs.com", "vnode.eci.aliyuncs.com" ] } } } ] } -
-
次のステップ をクリックし、ポリシーの名前を入力して、はい をクリックします。
-
ポリシーを RAM ユーザーにアタッチします。
-
左側メニューで、[ID] > [ユーザー] を選択します。
-
RAM ユーザーがまだない場合は、作成します。詳細については、「RAM ユーザーの作成」をご参照ください。
-
カスタムポリシーを RAM ユーザーにアタッチします。詳細については、「RAM ユーザー権限の管理」をご参照ください。
上記のポリシーは API ベースのアクセスに対応しています。RAM ユーザーがコンソールアクセスも必要とする場合は、追加のポリシーをアタッチしてください。詳細については、「RAM ユーザーへの権限付与」をご参照ください。
-
ステップ2:ポリシーの検証
RAM ユーザーとしてOpenAPI Explorer コンソールにログインし、各操作をテストします。
操作 | シナリオ | 期待される結果 |
作成 | リクエストに | 成功 |
作成 | リクエストにタグがない、または異なるタグが含まれている | 失敗 — 権限が拒否されました |
削除 | ターゲットインスタンスに | 成功 |
削除 | ターゲットインスタンスに | 失敗 — 権限が拒否されました |
クエリ | インスタンス ID を指定 (インスタンスに | インスタンスを返す |
クエリ | インスタンス ID (インスタンスに | インスタンスを返す |
クエリ | インスタンス ID を指定 (インスタンスに | 空の結果を返す |
クエリ |
|
|
クエリ | インスタンス ID もタグも指定しない | 空の結果を返す |
操作タイプ別の認証ロジック
タグベースのポリシーが RAM ユーザーにアタッチされた後、ECI は各 API リクエストを関連する条件に基づいて評価します。使用される条件は、操作タイプによって異なります。
操作タイプ | 操作の例 | リソース ID が必要 | 評価される条件 | 認証ルール |
作成 |
| 不要 |
| リクエストにポリシー条件と一致するタグが含まれている場合は成功します。タグがない、または一致しないタグが含まれている場合は失敗します。 |
クエリ |
| 任意 |
| リソースのタグが |
更新 |
| 必要 |
| リソースのタグが |
その他のライフサイクル |
| 必要 |
| リソースのタグが |
クエリ操作では、認証に失敗した場合、エラーは返されず、空の結果が返されます。
次のステップ
ECI リソースにタグを関連付けるには、「タグを使用したElastic Container Instanceの管理」をご参照ください。
RAM ポリシーの構造の詳細については、「ポリシーの構造と構文」をご参照ください。