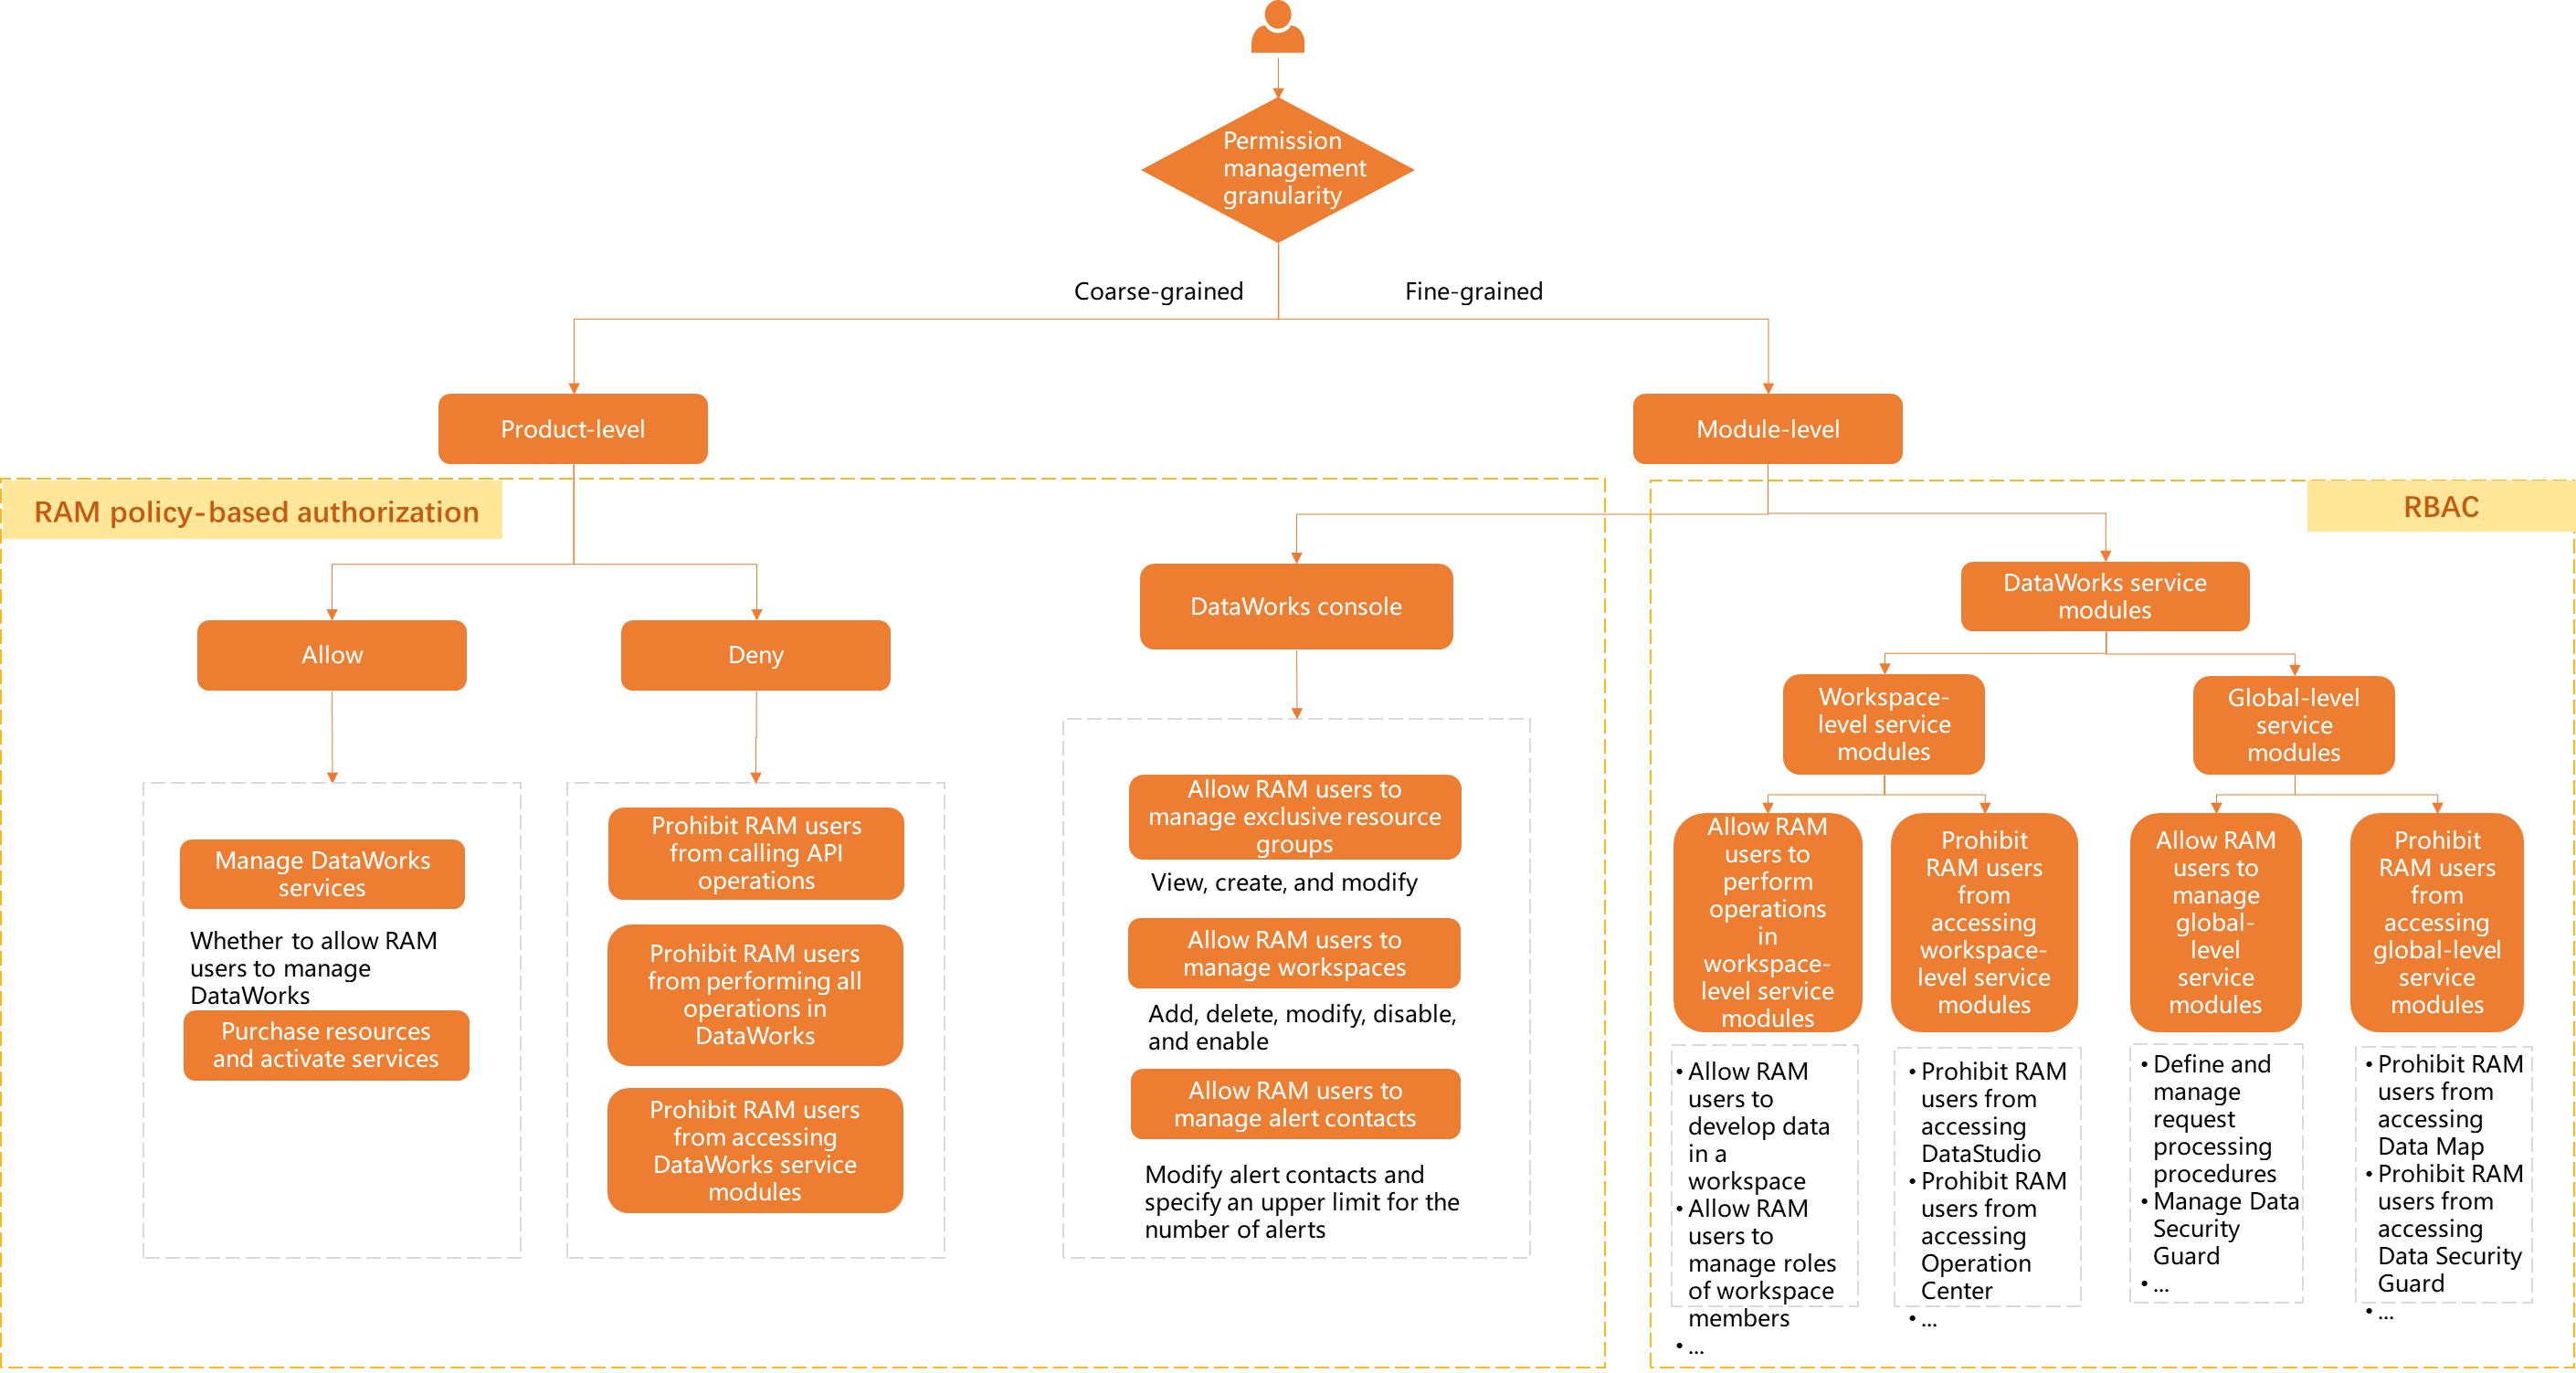
DataWorks は、製品レベルとモジュールレベルの 2 つのレベルで権限を管理します。これらは両方とも RAM ポリシーと RBAC ロールを通じて適用されます。モジュールレベルの権限は、DataWorks コンソールと機能モジュールを対象とします。
権限制御システム
以下の図と表は、権限制御システムについて説明したものです。
|
ポリシータイプ |
権限付与方法 |
DataWorks でのスコープ |
リファレンス |
|
RAM ポリシー権限制御システム |
権限ポリシーをユーザー (RAM ユーザーまたは RAM ロール) にアタッチして権限を付与します。
|
|
|
|
ロールベースのアクセス制御 (RBAC) モデル |
ユーザー (RAM ユーザーまたは RAM ロール) にロールを割り当てて、関連する機能モジュールの権限を付与します。
|
|
特定のシナリオで権限を設定するには、「ベストプラクティス:RAM ユーザーへの権限付与」をご参照ください。
注意事項
Alibaba Cloud アカウントと [AdministratorAccess] を持つ RAM ユーザーは、デフォルトですべての権限を持っています。
製品レベルの権限管理
DataWorks は RAM ポリシーを使用して製品レベルの権限を管理します。システムポリシーまたはカスタムポリシーを RAM ユーザーにアタッチして、DataWorks へのアクセスを制御します。
|
ポリシータイプ |
操作タイプ |
説明 |
リファレンス |
|
RAM ポリシー権限制御システム |
許可される操作 |
利用可能なシステムポリシー:
|
|
|
拒否される操作 |
特定の操作を拒否するには、カスタムポリシーを RAM ユーザーにアタッチします。次のスコープで操作を拒否できます:
|
モジュールレベル:DataWorks コンソールの権限
コンソールの権限は RAM ポリシーによって管理され、DataWorks 管理コンソールでの操作を制御します。
|
ポリシータイプ |
制御対象 |
関連する操作 |
リファレンス |
|
RAM ポリシー権限制御システム |
ワークスペース |
ワークスペース一覧 ページでの操作 (ワークスペースの作成、無効化、削除など)。 |
|
|
専用リソースグループ |
リソースグループの一覧 ページでの操作 (専用リソースグループの作成、専用リソースグループのネットワーク設定など)。 |
||
|
アラート情報 |
アラーム構成 ページでの操作 (連絡先の設定など)。 |
モジュールレベル:DataWorks 機能モジュールの権限
DataWorks の機能モジュールはグローバルレベルとワークスペースレベルのスコープに分かれており、それぞれに対応するロールがアクセスを制御します (付録1:グローバルレベルとワークスペースレベルのロールの分類)。このシステムは、ロールベースのアクセス制御 (RBAC) モデルを使用します。
|
ポリシータイプ |
制御対象 |
権限の説明 |
リファレンス |
|
ロールベースのアクセス制御 (RBAC) モデル |
ワークスペースレベルのモジュール |
説明
DataWorks は、固定の権限セットを持つ事前定義されたワークスペースレベルのロールを用意しています。カスタムのワークスペースレベルのロールを作成することもできます。 |
|
|
グローバルレベルのモジュール |
説明
DataWorks は、事前定義されたグローバルレベルのロールを用意しています。モジュールごとに読み取り/書き込みアクセスを制御するカスタムロールを作成することもできます。 |
付録1:グローバルレベルとワークスペースレベルのロール
DataWorks は、事前定義されたグローバルレベルおよびワークスペースレベルのロールを用意しています。必要に応じて、これらのロールをユーザーに割り当てたり、カスタムロールを作成したりできます。
-
[テナント管理者]のグローバルレベルのロールのみが、すべての機能モジュールにアクセスできます。
-
Alibaba Cloud アカウント配下のすべての RAM ユーザーには、デフォルトで [テナントメンバー]のロールが割り当てられます。
-
[テナント管理者]が特定のグローバルモジュールへのアクセスを拒否するカスタムグローバルレベルのロールを作成した場合、そのロールは [テナントメンバー]のロールの権限を上書きします。
例: Alibaba Cloud アカウント配下の RAM ユーザー A は、デフォルトで [テナントメンバー]であり、[データマップ]にアクセスできます。テナント管理者が [データマップ]へのアクセスを拒否するカスタムロールを作成し、それを RAM ユーザー A に割り当てた場合、そのユーザーはデータマップへのアクセス権を失います。
付録2:ワークスペースレベルとグローバルレベルのモジュールの区別
上部にワークスペースを選択するドロップダウンがあるモジュールは、ワークスペースレベルのモジュールです。例: [Data Integration] および [データ開発]。
ワークスペースを選択するドロップダウンがないモジュールは、グローバルレベルのモジュールです。例:[データセキュリティガード]および[データマップ]。