Anda dapat membuat organisasi di Alibaba Cloud DevOps serta mengelola instans, mode kolaborasi, pengaturan keamanan, dan konfigurasi jaringannya.
Buat organisasi
-
Masuk ke Konsol Alibaba Cloud DevOps menggunakan Akun Alibaba Cloud atau RAM user yang memiliki izin administratif untuk Alibaba Cloud DevOps.
RAM user harus memiliki izin AliyunRDCFullAccess.
-
Pada panel navigasi kiri, pilih .
-
Klik Create Organization dan konfigurasikan parameter berikut:
Untuk informasi lebih lanjut tentang izin dan penagihan, lihat Billing for the Region-based edition.
-
Region: Pilih wilayah tempat organisasi berada.
-
Organization name: Masukkan nama untuk organisasi. Anda dapat mengubah nama ini setelah pembuatan.
-
organization ID: Pengidentifikasi unik yang menghasilkan titik akhir akses organisasi dan akhiran ID akun anggota. ID ini tidak dapat diubah setelah pembuatan.
-
Collaboration mode: Pilih antara Enterprise Collaboration Mode dan Personal Mode. Untuk informasi lebih lanjut tentang perbedaannya, lihat Choose a collaboration mode.
-
Administrator account password: Kata sandi awal untuk akun root organisasi.
-
-
Setelah organisasi dibuat, klik namanya pada halaman daftar instans untuk membuka halaman detail.
-
Klik Access instance untuk membuka halaman login organisasi. Untuk informasi lebih lanjut tentang cara login, lihat Accounts and logon.
Mode kolaborasi
Edisi berbasis wilayah menyediakan dua mode kolaborasi. Pilih mode berdasarkan ukuran tim dan kebutuhan keamanan Anda sebelum membuat organisasi.
Perbandingan mode
|
Feature |
Personal Mode |
Enterprise Collaboration Mode |
|
Target users |
Untuk tim pengembangan startup atau developer individu. |
Untuk tim pengembangan perusahaan dengan kebutuhan tinggi terhadap keamanan data dan proses pengembangan terstandarisasi. |
|
Logon method |
Username and password |
Username and password, atau single sign-on (SSO) |
|
Integration with corporate identity providers |
Not supported. |
Supports Alibaba Cloud RAM, SAML, Feishu, DingTalk, WeCom, and CAS. Enterprise Collaboration Mode mendukung konfigurasi beberapa penyedia identitas. Administrator dapat memilih dan mengonfigurasi jenis penyedia identitas berdasarkan sistem identitas perusahaan mereka. |
|
Virtual Private Cloud (VPC) access |
Not supported. |
Supports private endpoints and integration with your enterprise VPC. |
|
Development asset backup |
Not supported. |
Supports code repository backups. |
|
IP address whitelist |
Not supported. |
Supports configuring an IP address whitelist. |
|
Audit log |
Not supported. |
Supports pushing operation logs to ActionTrail. |
Cara memilih mode kolaborasi
Personal Mode gratis untuk hingga lima akun pengguna. Enterprise Collaboration Mode memerlukan lisensi per pengguna dan membuka fitur perusahaan tingkat lanjut.
-
Jika Anda seorang developer individu atau bagian dari tim startup kecil dan ingin mencoba Alibaba Cloud DevOps secara cepat tanpa kontrol keamanan kompleks dan integrasi perusahaan, pilih Personal Mode.
-
Pilih Enterprise Collaboration Mode jika tim perusahaan Anda memerlukan fitur-fitur berikut:
-
Login terpadu dengan sistem identitas perusahaan (SSO)
-
Akses VPC untuk manajemen kode dan pipeline
-
Audit operasi dan kepatuhan keamanan
-
Pencadangan aset pengembangan
-
Peningkatan dan penurunan spesifikasi mode
Tingkatkan ke Enterprise Mode
-
Masuk ke Konsol Alibaba Cloud DevOps menggunakan Akun Alibaba Cloud atau RAM user yang memiliki izin administratif untuk Alibaba Cloud DevOps.
-
Pada panel navigasi kiri, pilih .
-
Pada halaman daftar instans, klik nama organisasi untuk membuka halaman detail.
-
Klik Upgrade collaboration mode untuk menyelesaikan peningkatan.
Downgrade ke Mode Personal
Untuk menurunkan spesifikasi, Anda harus memenuhi kondisi berikut:
-
Kurangi jumlah pengguna dalam organisasi menjadi lima atau kurang. Hapus atau nonaktifkan pengguna tambahan apa pun.
-
Hapus semua integrasi penyedia identitas perusahaan dari Alibaba Cloud DevOps.
-
Nonaktifkan mode akses VPC dan hapus semua VPC terkait.
-
Tidak ada organisasi lain di wilayah saat ini yang berada dalam Personal Mode.
Prosedur:
-
Masuk ke Konsol Alibaba Cloud DevOps menggunakan Akun Alibaba Cloud atau RAM user yang memiliki izin administratif untuk Alibaba Cloud DevOps.
-
Pada panel navigasi kiri, pilih .
-
Pada halaman daftar instans, klik nama organisasi untuk membuka halaman detail.
-
Klik . Setelah Anda mengonfirmasi bahwa persyaratan penurunan spesifikasi telah terpenuhi, centang kotak konfirmasi, lalu klik OK.
Manajemen instans organisasi
Pada halaman detail organisasi, Anda dapat melihat dan mengelola informasi dasar organisasi, penggunaan sumber daya, konfigurasi keamanan, dan pengaturan jaringan.
Ikhtisar organisasi
Tab Overview berisi informasi berikut:
-
Informasi Dasar:
-
Instance Name: Nama tampilan organisasi. Ini dapat diubah.
-
Instance ID: ID unik organisasi. Ini tidak dapat diubah.
-
Region: Wilayah tempat organisasi berada.
-
Description: Deskripsi organisasi. Ini dapat diubah.
-
Creation Time: Waktu saat organisasi dibuat. Ini tidak dapat diubah.
-
Collaboration mode: Mode kolaborasi organisasi.
-
-
Informasi Instance:
-
Public endpoint: Titik akhir akses publik organisasi.
-
Private endpoint: Titik akhir akses privat organisasi.
-
Status akun root: ID (dihasilkan sebagai root_<organization ID>) dan status akun root. Anda dapat menonaktifkan akun root di pengaturan keamanan.
-
IP address whitelist: Menampilkan status daftar putih, yang dapat dikonfigurasi di pengaturan keamanan.
-
Domain IP addresses
-
Egress IP
-
-
Informasi Layanan: Lihat pesanan layanan DevOps dan status lisensi. (Hanya tersedia di Enterprise Collaboration Mode).
Penggunaan sumber daya
Lihat penggunaan sumber daya instans organisasi saat ini, termasuk:
-
Sumber daya penyimpanan kode
-
Sumber daya build pipeline
Statistik penggunaan sumber daya tidak real-time dan biasanya tertunda hingga satu jam.
Pengaturan keamanan
Manajemen akun root
-
Aktifkan atau nonaktifkan akun root.
-
Ubah kata sandi akun root. Opsi ini hanya tersedia saat akun root diaktifkan.
Daftar putih alamat IP
Daftar putih alamat IP membatasi akses ke instans organisasi Anda dari alamat IP sumber tertentu untuk meningkatkan keamanan.
-
Anda dapat mengaktifkan atau menonaktifkan kontrol daftar putih alamat IP.
-
Manajemen kelompok didukung untuk menentukan rentang IP untuk skenario akses berbeda.
-
Saat pertama kali mengaktifkan fitur ini, sistem secara otomatis mengisi daftar putih dengan
0.0.0.0/0, yang secara default mengizinkan akses dari semua alamat IP. -
Anda dapat mengedit daftar putih secara manual untuk hanya menyertakan alamat IP atau Blok CIDR yang ingin Anda izinkan.
Log audit
Log operasi untuk organisasi Anda secara otomatis dikirim ke ActionTrail di bawah Akun Alibaba Cloud pembeli. Secara default, log dari 90 hari terakhir dapat dikueri.
Di ActionTrail, Anda dapat melakukan konfigurasi berikut:
-
Simpan log di Simple Log Service (SLS) atau Object Storage Service (OSS).
-
Aktifkan retensi jangka panjang, kueri, analisis, dan audit kepatuhan.
Pengaturan jaringan
Mode akses publik
-
Mode akses publik diaktifkan secara default untuk organisasi baru.
-
Sistem menetapkan titik akhir publik ke organisasi, yang hanya dapat Anda akses melalui internet publik.
Mode akses VPC
Untuk mengakses titik akhir privat dari Virtual Private Cloud (VPC) Anda, aktifkan mode akses VPC:
-
Buka halaman detail organisasi dan beralih ke tab Network settings.
-
Pilih kotak centang Enable VPC access mode.
-
Setelah mode ini diaktifkan, titik akhir privat ditetapkan ke organisasi Anda. Titik akhir ini tidak dapat diakses dari internet publik dan hanya dapat dijangkau dari VPC terkait. Oleh karena itu, Anda harus mengaitkan VPC Anda.
-
Klik Add VPC, pilih VPC, dan kaitkan security group serta minimal satu vSwitch. Anda dapat menambahkan beberapa vSwitch untuk memastikan ketersediaan jaringan.
-
Setelah VPC dikaitkan, Alibaba Cloud DevOps secara otomatis menambahkan rekaman DNS privat. Hal ini memungkinkan titik akhir di VPC Anda untuk menyelesaikan titik akhir privat Alibaba Cloud DevOps dan terhubung ke layanan tersebut.
Jika Anda ingin menonaktifkan titik akhir publik Alibaba Cloud DevOps setelah mengaktifkan titik akhir privat, Anda dapat mengonfigurasi IP address whitelist. Pertama, buka Konsol Virtual Private Cloud, lihat detail VPC yang dikaitkan dengan Alibaba Cloud DevOps, lalu salin Blok CIDR-nya. Kemudian, kembali ke tab Security settings pada halaman detail organisasi dan tambahkan Blok CIDR tersebut ke daftar putih.
IP akses balik
Langkah-langkah sebelumnya memungkinkan VPC Anda mengakses Alibaba Cloud DevOps. Untuk mengizinkan Alibaba Cloud DevOps mengakses layanan di dalam VPC Anda (seperti repositori self-hosted atau kluster Kubernetes untuk CI/CD), konfigurasikan akses balik:
-
Buka halaman detail organisasi dan beralih ke tab Network settings.
-
Pada daftar VPC terkait, temukan VPC yang ingin Anda aktifkan akses baliknya. Pada kolom Reverse access IP, klik Manage. Di kotak dialog yang muncul, tambahkan alamat IP internal dan Port titik akhir di dalam VPC Anda.
-
Setelah alamat IP internal ditambahkan, Alibaba Cloud DevOps secara otomatis menghasilkan alamat IP yang dipetakan. Hal ini memungkinkan layanan Alibaba Cloud DevOps mengakses titik akhir internal di VPC Anda melalui pemetaan tersebut.
-
Saat Anda mengonfigurasi sumber kode atau kluster Kubernetes, Anda dapat memilih alamat IP akses balik yang telah Anda tambahkan untuk mengizinkan Alibaba Cloud DevOps mengakses sistem di dalam VPC Anda.
Batasi akses publik dengan VPC
Untuk membuat organisasi Anda hanya dapat diakses dari dalam VPC dan tidak dari internet publik, ikuti langkah-langkah berikut:
-
Buka halaman detail organisasi dan beralih ke tab Network settings.
-
Pilih kotak centang Enable VPC access mode.
-
Klik Add VPC, pilih VPC, dan kaitkan security group serta vSwitch.
-
Buka Konsol Virtual Private Cloud untuk menemukan informasi alamat IP VPC yang Anda konfigurasi pada langkah sebelumnya.
-
Pada tab Security settings halaman detail organisasi, tambahkan alamat IP yang Anda peroleh ke daftar putih alamat IP.
Hapus organisasi
Menghapus organisasi akan menghapus permanen semua datanya, termasuk semua repositori kode, pipeline, departemen, dan anggota. Tindakan ini tidak dapat dikembalikan. Lakukan dengan hati-hati.
Catatan tentang penghapusan:
-
Anda tidak dapat menghapus organisasi jika memiliki langganan berbayar yang aktif.
-
Organisasi hanya dapat dihapus setelah langganan dibatalkan atau kedaluwarsa. Pada titik tersebut, instans organisasi dihentikan dan tidak dapat diakses. Penghapusan ini tidak dapat dikembalikan.
Prosedur:
-
Masuk ke Konsol Alibaba Cloud DevOps. Pada panel navigasi kiri, pilih .
-
Pada halaman daftar instans, klik nama organisasi untuk membuka halaman detail.
-
Klik .
-
Di kotak dialog yang muncul, masukkan nama organisasi lalu klik OK.
Tingkatkan ke versi terbaru
Hanya organisasi yang dibuat sebelum 30 Oktober 2025 yang memerlukan peningkatan.
Organisasi yang dibuat sebelum 30 Oktober 2025 termasuk dalam edisi global, yang tidak dikaitkan dengan wilayah tertentu. Di edisi global, semua layanan dan alur kerja pengembangan Alibaba Cloud DevOps hanya dapat diakses melalui internet publik. Kami sangat menyarankan peningkatan ke edisi berbasis wilayah, yang mendukung titik akhir privat dan kluster build berbasis VPC. Hal ini memungkinkan Anda mengkloning kode, menjalankan build, dan men-deploy aplikasi sepenuhnya di dalam VPC Anda untuk meningkatkan keamanan data.
Peningkatan ini tidak memengaruhi penggunaan normal. Nama domain dan fitur Alibaba Cloud DevOps tetap tidak berubah. Titik akhir privat dan kluster build berbasis VPC adalah fitur opsional yang harus dikonfigurasi dan diaktifkan oleh administrator organisasi setelah peningkatan.
Proses peningkatan adalah sebagai berikut:
-
Di Konsol Alibaba Cloud DevOps, ubah wilayah dari "Global" ke "Singapore". Lalu, aktifkan Alibaba Cloud DevOps dengan membeli pesanan bayar sesuai penggunaan baru. Setelah aktivasi, Anda dapat menggunakan organisasi berbasis wilayah.
-
Di Konsol Alibaba Cloud DevOps, kirim tiket untuk meminta peningkatan organisasi Anda ke edisi berbasis wilayah dan berikan ID organisasi Anda. Jadwalkan waktu peningkatan spesifik dengan tim dukungan teknis dan tunggu hingga peningkatan selesai. Kami menyarankan menjadwalkan peningkatan di luar jam kerja puncak.
-
Setelah peningkatan selesai, refresh Konsol Alibaba Cloud DevOps. Instans organisasi sekarang muncul di daftar organisasi untuk wilayah Singapore. Akses layanan Alibaba Cloud DevOps dan verifikasi bahwa fitur inti seperti login, manajemen kode, dan pipeline berfungsi dengan benar.
-
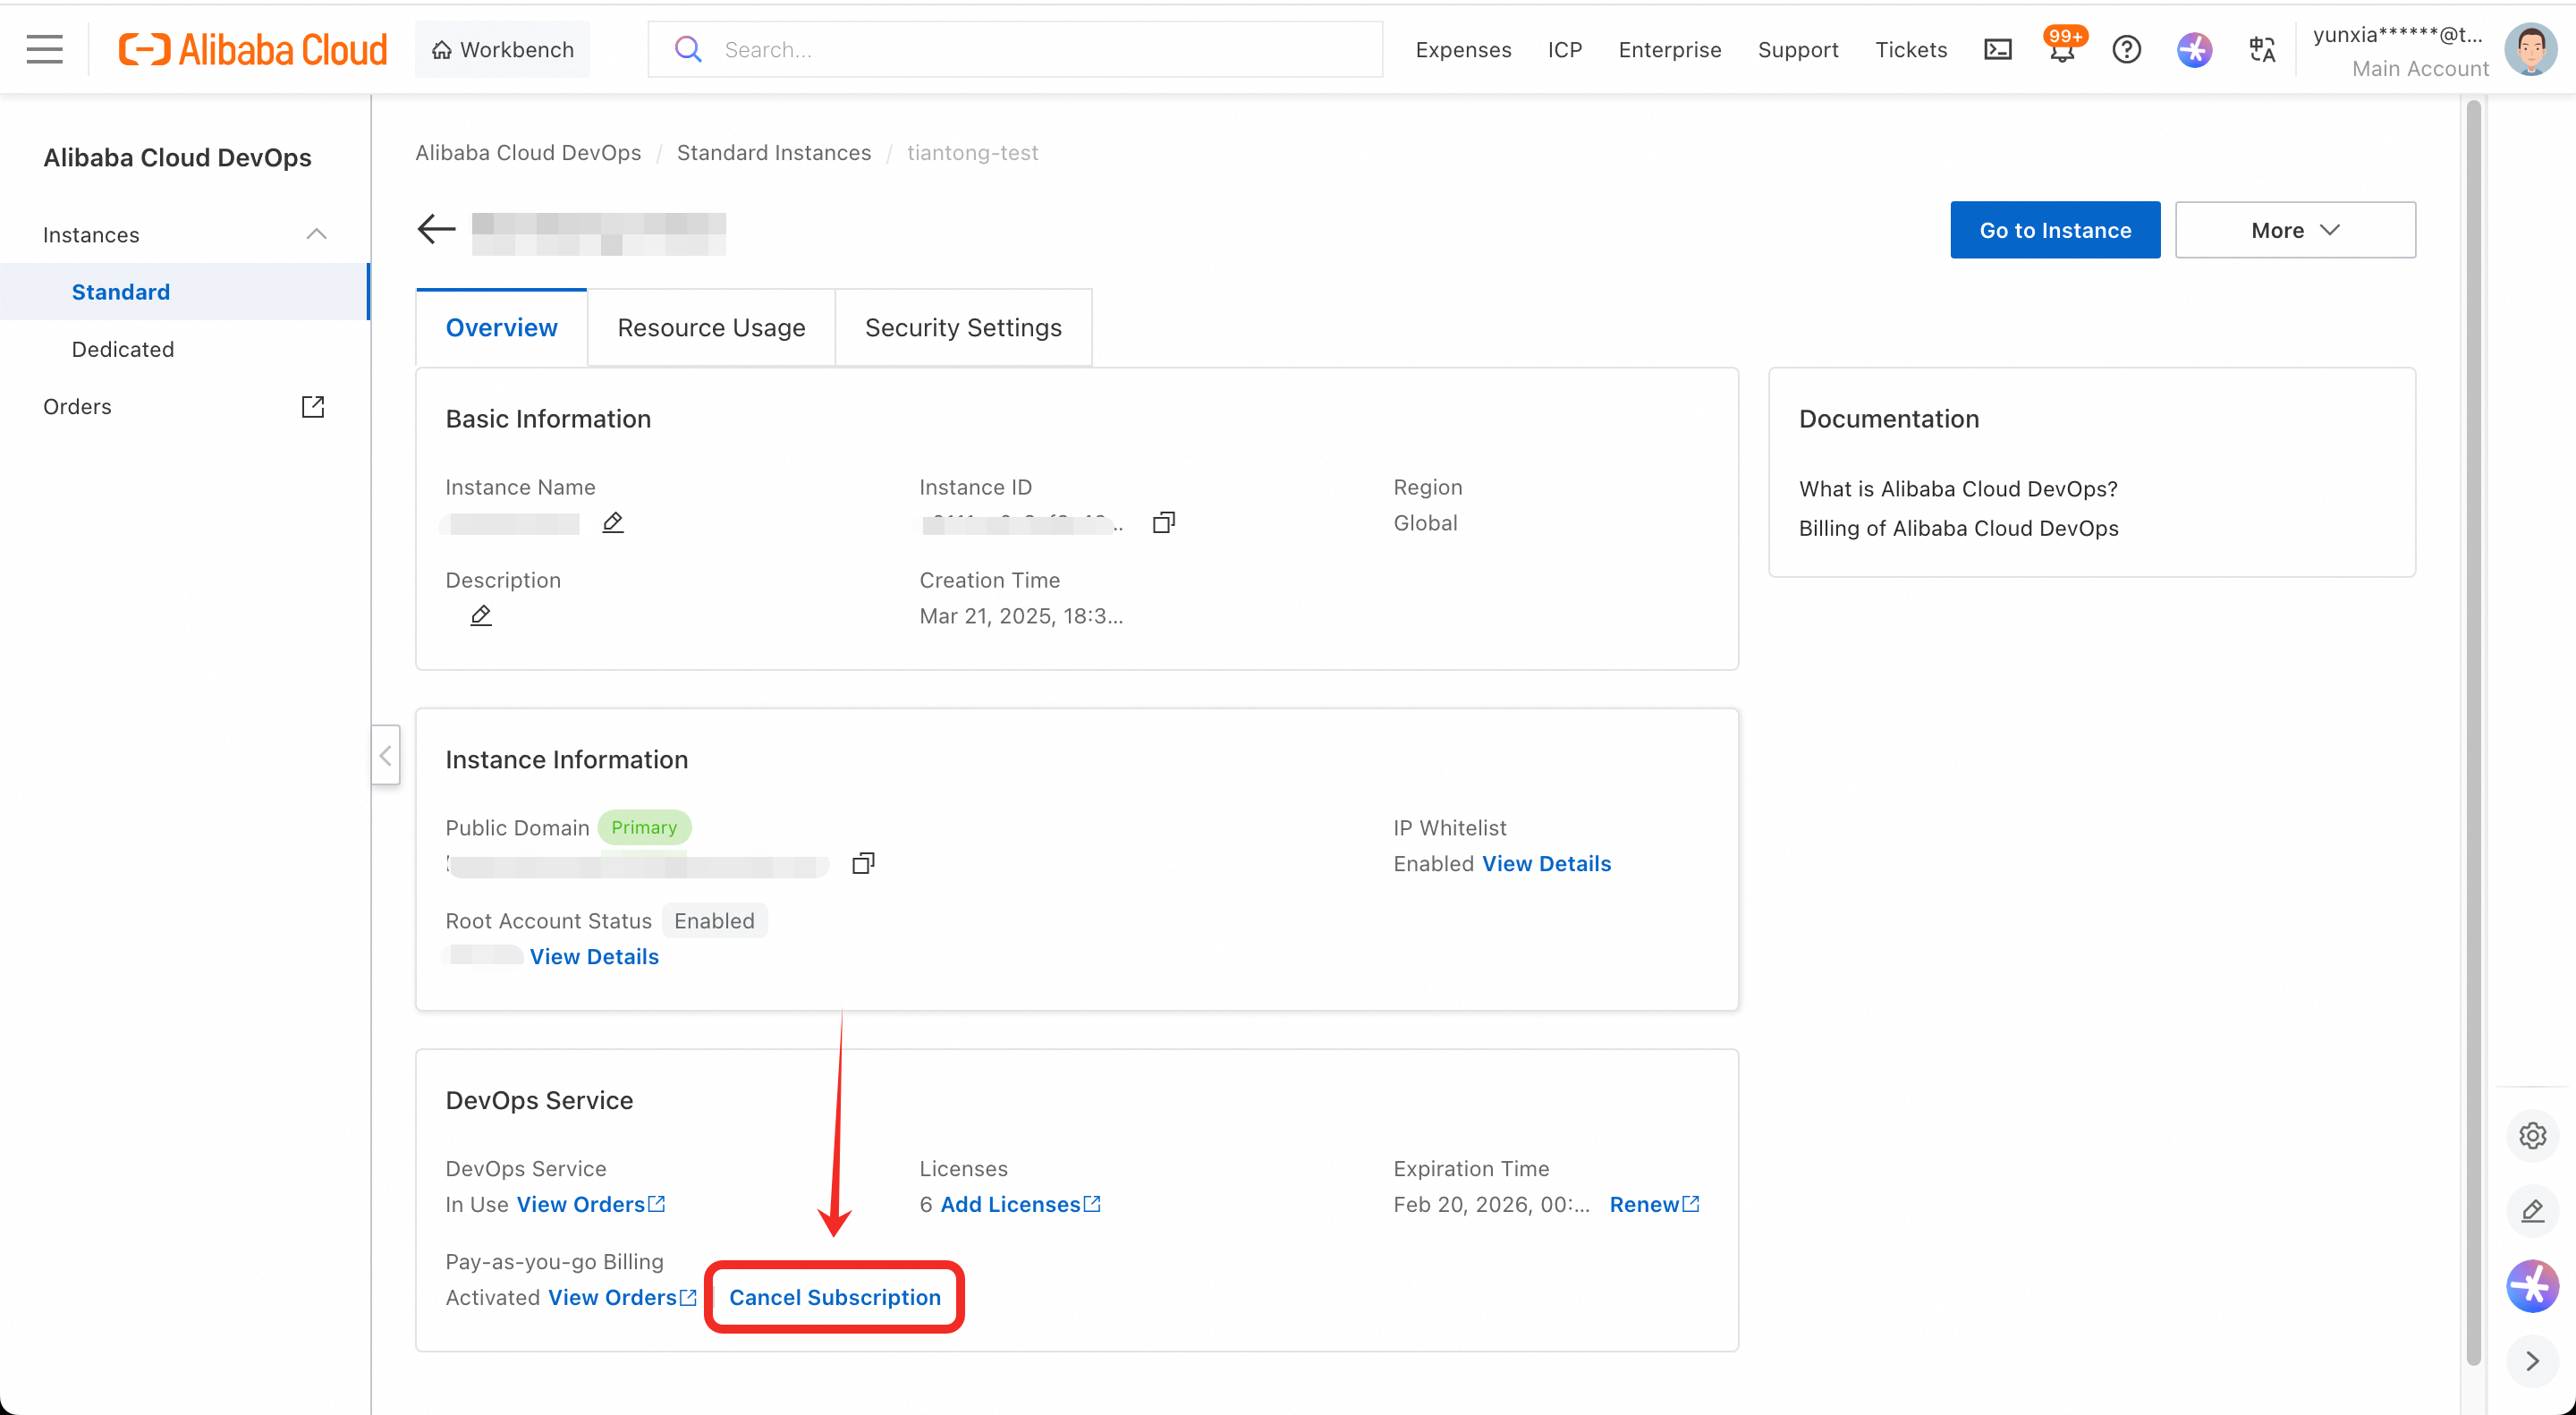
Setelah verifikasi, batalkan langganan pesanan organisasi lama:
-
Standard Edition (Subscription): Pesanan ini selalu ada. Minta pengembalian dana dari dukungan teknis melalui tiket Anda. Jumlah pengembalian dana dihitung secara proporsional berdasarkan sisa waktu langganan.
-
Resources (Pay-As-You-Go): Pesanan ini mungkin ada. Jika Anda belum mengaktifkan penagihan bayar sesuai penggunaan, lewati langkah ini. Jika sudah, buka halaman detail organisasi di konsol dan klik Unsubscribe from Pay-As-You-Go.
-
Setelah Anda meningkatkan ke organisasi berbasis wilayah, metode penagihan untuk lisensi pengguna berubah. Edisi global menggunakan model langganan, yang mengharuskan Anda mengubah pesanan saat jumlah pengguna berubah. Edisi berbasis wilayah menggunakan model bayar sesuai penggunaan dengan penagihan harian, dan biaya disesuaikan secara otomatis saat jumlah pengguna berubah. Untuk informasi lebih lanjut, lihat Billing for the Region-based edition.