Topik ini menjelaskan cara menggunakan IPsec-VPN dalam mode dual-tunnel untuk membuat koneksi aman antara dua virtual private cloud (VPC), sehingga resource di kedua VPC dapat saling berkomunikasi.
Skenario
Kualitas koneksi IPsec-VPN lintas wilayah bergantung pada jaringan publik. Untuk konektivitas yang lebih andal, gunakan Cloud Enterprise Network (CEN). Lihat Menghubungkan VPC lintas akun.
Sebuah perusahaan menjalankan layanan pada Instance ECS di dua VPC (VPC1 dan VPC2) di wilayah Jerman (Frankfurt). Layanan di VPC1 dan VPC2 perlu saling berkomunikasi.
Perusahaan tersebut menggunakan VPN Gateway untuk membuat koneksi IPsec-VPN antara kedua VPC, mengenkripsi data saat transit, serta memungkinkan akses lintas VPC yang aman.

Perencanaan Blok CIDR
Rencanakan blok CIDR sesuai kebutuhan bisnis Anda. Pastikan blok CIDR dari VPC yang akan dihubungkan tidak tumpang tindih.
Blok CIDR VPC
Nama VPC | Blok CIDR VPC | Alamat IP ECS |
VPC1 |
|
|
VPC2 |
|
|
Konfigurasi BGP IPsec-VPN
Anda dapat menghubungkan VPC menggunakan koneksi IPsec-VPN melalui route statis atau Perutean dinamis BGP. Tabel berikut mencantumkan konfigurasi BGP yang diperlukan untuk contoh ini.
Jika koneksi IPsec-VPN menggunakan Perutean dinamis BGP, Local ASN untuk kedua saluran harus sama. Meskipun ASN BGP peer untuk kedua saluran dapat berbeda, disarankan untuk menggunakan ASN BGP peer yang sama untuk keduanya.
Nama gateway VPN | Nama koneksi IPsec | Tunnel | Local ASN | Blok CIDR saluran BGP | Alamat IP BGP |
VPN Gateway 1 | Koneksi IPsec-VPN 1 | Saluran aktif | 65530 | 169.254.10.0/30 | 169.254.10.1 |
Saluran cadangan | 65530 | 169.254.20.0/30 | 169.254.20.1 | ||
VPN Gateway 2 | Koneksi IPsec-VPN 2 | Saluran aktif | 65500 | 169.254.10.0/30 | 169.254.10.2 |
Saluran cadangan | 65500 | 169.254.20.0/30 | 169.254.20.2 |
Sebelum memulai
Mode dual-tunnel untuk koneksi IPsec-VPN hanya tersedia di wilayah dan zona ketersediaan berikut.
Anda telah membuat VPC1 dan VPC2 di wilayah Jerman (Frankfurt), serta men-deploy layanan pada Instance ECS di dalam VPC tersebut. Lihat Buat VPC dengan blok CIDR IPv4.
Anda telah memverifikasi bahwa aturan security group untuk Instance ECS di kedua VPC memungkinkan komunikasi antar keduanya. Lihat Kueri aturan security group dan Tambahkan aturan security group.
Konfigurasi
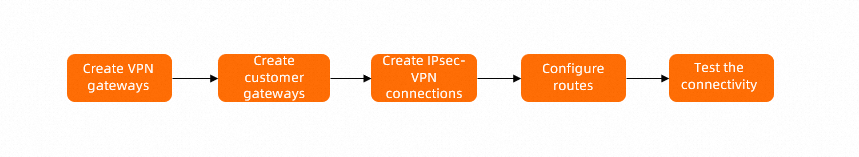
Langkah 1: Buat instance VPN gateway
Masuk ke Konsol VPN Gateway.
Di bilah navigasi atas, pilih wilayah tempat Anda ingin membuat instance VPN Gateway.
Contoh ini menggunakan Germany (Frankfurt).
CatatanInstance VPN Gateway dan instance VPC harus berada di wilayah yang sama agar dapat diasosiasikan.
Pada halaman VPN Gateways, klik Create VPN Gateway.
Di halaman pembelian, konfigurasikan instance VPN Gateway dengan pengaturan berikut, lalu klik Buy Now dan selesaikan pembayaran.
Parameter
Deskripsi
Instance Name
Masukkan nama untuk instance VPN Gateway. Contoh ini menggunakan VPN Gateway 1.
Resource group
Pilih kelompok sumber daya untuk instance VPN Gateway. Pada contoh ini, kelompok sumber daya default dipilih.
Jika Anda tidak memilih kelompok sumber daya, sistem secara otomatis menetapkan instance VPN Gateway ke kelompok sumber daya default.
Region
Pilih wilayah tempat Anda ingin membuat instance VPN Gateway. Contoh ini menggunakan Jerman (Frankfurt).
Gateway Type
Pilih jenis gateway untuk instance VPN Gateway. Contoh ini menggunakan Standard.
Network type
Pilih jenis jaringan instance VPN Gateway. Contoh ini menggunakan Public.
Tunnel
Secara default, Dual-tunnel dipilih.
VPC
Pilih VPC yang akan diasosiasikan dengan instance VPN Gateway. Contoh ini menggunakan VPC1.
vSwitch
Pilih vSwitch pertama di VPC1.
Jika Anda memilih Single-tunnel, Anda hanya perlu menentukan satu vSwitch.
Jika Anda memilih Dual-tunnel, Anda perlu menentukan dua vSwitch.
Setelah fitur IPsec-VPN diaktifkan, sistem membuat antarmuka jaringan elastis (ENI) untuk masing-masing dari dua vSwitch sebagai antarmuka untuk berkomunikasi dengan VPC melalui koneksi IPsec-VPN. Setiap ENI menempati satu alamat IP di vSwitch.
CatatanSistem memilih vSwitch secara default. Anda dapat mengubah atau menggunakan vSwitch default.
Setelah gateway VPN dibuat, Anda tidak dapat mengubah vSwitch yang diasosiasikan dengan gateway VPN tersebut. Anda dapat melihat vSwitch yang diasosiasikan dengan gateway VPN, zona tempat vSwitch tersebut berada, dan ENI di vSwitch pada halaman detail gateway VPN.
vSwitch 2
Pilih vSwitch kedua di VPC1.
Tentukan dua vSwitch di zona berbeda dalam VPC yang diasosiasikan untuk menerapkan disaster recovery lintas zona untuk koneksi IPsec-VPN.
Untuk wilayah yang hanya mendukung satu zona, disaster recovery lintas zona tidak didukung. Disarankan agar Anda menentukan dua vSwitch di zona tersebut untuk menerapkan high availability koneksi IPsec-VPN. Anda juga dapat memilih vSwitch yang sama dengan yang pertama.
Maximum bandwidth
Pilih bandwidth publik maksimum untuk instance VPN Gateway. Satuan: Mbps.
Traffic
Metode penagihan untuk instance VPN Gateway. Nilai default adalah Pay By Traffic.
Lihat Penagihan.
IPsec-VPN
Mengaktifkan atau menonaktifkan fitur IPsec-VPN. Contoh ini menggunakan Enable.
SSL-VPN
Mengaktifkan atau menonaktifkan fitur SSL-VPN. Contoh ini menggunakan Close.
Billing cycle
Siklus penagihan instance VPN Gateway. Nilai default adalah By Hour.
Create Service-Linked Role
Klik Create Service-Linked Role. Sistem secara otomatis membuat peran terkait layanan AliyunServiceRoleForVpn.
VPN Gateway menggunakan peran ini untuk mengakses resource di layanan cloud lainnya. Lihat AliyunServiceRoleForVpn.
Jika Created ditampilkan, peran tersebut sudah ada di akun Anda dan tidak perlu tindakan tambahan.
Kembali ke halaman VPN Gateway untuk melihat instance VPN Gateway baru.
Instance VPN Gateway baru memiliki status awal Preparing. Setelah sekitar 1 hingga 5 menit, status berubah menjadi Normal. Instance VPN Gateway dengan status Normal siap digunakan.
Ulangi Langkah 3 hingga Langkah 4 untuk membuat instance VPN Gateway lain bernama VPN Gateway 2 di wilayah Jerman (Frankfurt). Asosiasikan dengan VPC2 dan gunakan pengaturan yang sama seperti VPN Gateway 1.
Setelah instance VPN Gateway dibuat, tabel berikut menjelaskan konfigurasinya.
Nama instance
VPC terkait
Alamat IP
VPN Gateway 1
VPC1
Alamat IPsec 1: 47.XX.XX.87
Alamat IPsec 2: 47.XX.XX.78
VPN Gateway 2
VPC2
Alamat IPsec 1: 47.XX.XX.207
Alamat IPsec 2: 47.XX.XX.15
Langkah 2: Buat gateway pelanggan
Di panel navigasi kiri, pilih .
Di bilah navigasi atas, pilih wilayah tempat Anda ingin membuat instance gateway pelanggan.
CatatanInstance gateway pelanggan dan gateway VPN harus berada di wilayah yang sama agar dapat terhubung.
Pada halaman Customer Gateway, klik Create Customer Gateway.
Di panel Create Customer Gateway, konfigurasikan instance gateway pelanggan seperti yang dijelaskan dalam tabel berikut, lalu klik OK.
Buat empat gateway pelanggan di wilayah Jerman (Frankfurt) untuk saluran VPN. Tabel berikut menjelaskan parameter yang diperlukan. Untuk semua parameter lainnya, gunakan nilai default.
Parameter
Deskripsi
Jerman (Frankfurt)
Jerman (Frankfurt)
Jerman (Frankfurt)
Jerman (Frankfurt)
Name
Masukkan nama untuk instance gateway pelanggan.
VPN Gateway 1-Customer1
VPN Gateway 1-Customer2
VPN Gateway 2-Customer1
VPN Gateway 2-Customer2
IP Address
Masukkan alamat IP instance gateway VPN peer.
CatatanDalam skenario ini, setiap gateway VPN bertindak sebagai gateway pelanggan bagi yang lainnya.
Alamat IP untuk alamat IPsec 1 dari VPN Gateway 2: 47.XX.XX.207.
Alamat IP untuk alamat IPsec 2 dari VPN Gateway 2: 47.XX.XX.15.
Alamat IP untuk alamat IPsec 1 dari VPN Gateway 1: 47.XX.XX.87.
Alamat IP untuk alamat IPsec 2 dari VPN Gateway 1: 47.XX.XX.78.
ASN
Masukkan ASN BGP instance gateway VPN peer.
ASN BGP untuk saluran aktif VPN Gateway 2: 65500.
ASN BGP untuk saluran cadangan VPN Gateway 2: 65500.
ASN BGP untuk saluran aktif VPN Gateway 1: 65530.
ASN BGP untuk saluran cadangan VPN Gateway 1: 65530.
Langkah 3: Buat koneksi IPsec-VPN
Setelah Anda membuat gateway VPN dan gateway pelanggan, buat dua koneksi IPsec-VPN untuk membuat saluran terenkripsi.
Di panel navigasi kiri, pilih .
Pada halaman IPsec Connections, klik Bind VPN Gateway, konfigurasikan koneksi IPsec seperti berikut, lalu klik OK.
Buat dua koneksi IPsec di wilayah Jerman (Frankfurt) menggunakan pengaturan dalam tabel berikut.
Parameter
Deskripsi
Koneksi IPsec 1
Koneksi IPsec 2
Name
Masukkan nama untuk koneksi IPsec.
Untuk tutorial ini, masukkan IPsec Connection 1.
Untuk tutorial ini, masukkan IPsec Connection 2.
Region
Pilih wilayah tempat gateway VPN yang akan diasosiasikan dengan koneksi IPsec-VPN ditempatkan.
Koneksi IPsec-VPN dibuat di wilayah yang sama dengan gateway VPN.
Pilih Jerman (Frankfurt).
Pilih Jerman (Frankfurt).
Bind VPN Gateway
Pilih gateway VPN yang akan diasosiasikan dengan koneksi IPsec-VPN.
Untuk tutorial ini, pilih VPN Gateway 1.
Untuk tutorial ini, pilih VPN Gateway 2.
Routing Mode
Pilih mode perutean.
CatatanJika Anda berencana menggunakan BGP untuk koneksi IPsec-VPN, pilih Destination Routing Mode.
Untuk tutorial ini, pilih Destination Routing Mode.
Untuk tutorial ini, pilih Destination Routing Mode.
Effective Immediately
Menentukan apakah koneksi IPsec langsung berlaku.
Yes. Start negotiations after the configuration is completed.
No. Start negotiations when inbound traffic is detected.
CatatanSaat menghubungkan dua VPC dengan gateway VPN, atur Effective Immediately ke Yes untuk salah satu koneksi IPsec-VPN. Ini akan segera memulai negosiasi IPsec.
Untuk tutorial ini, pilih Yes.
Untuk tutorial ini, pilih No.
Enable BGP
Untuk menggunakan protokol perutean BGP untuk koneksi IPsec, aktifkan opsi ini. Opsi ini dinonaktifkan secara default.
Untuk tutorial ini, gunakan pengaturan default. Anda dapat menambahkan konfigurasi BGP setelah koneksi IPsec dibuat.
Untuk tutorial ini, gunakan pengaturan default. Anda dapat menambahkan konfigurasi BGP setelah koneksi IPsec dibuat.
Tunnel 1
Konfigurasikan pengaturan VPN untuk Tunnel 1 (saluran aktif).
Secara default, Tunnel 1 adalah saluran aktif dan Tunnel 2 adalah saluran cadangan. Anda tidak dapat mengubah pengaturan ini.
Customer Gateway
Pilih gateway pelanggan yang akan diasosiasikan dengan saluran aktif.
Untuk tutorial ini, pilih VPN Gateway 1-Customer1.
Untuk tutorial ini, pilih VPN Gateway 2-Customer1.
Pre-Shared Key
Masukkan kunci pra-bersama untuk mengotentikasi saluran aktif.
Kunci harus terdiri dari 1 hingga 100 karakter dan dapat berisi angka, huruf kapital, huruf kecil, serta karakter khusus berikut:
~`!@#$%^&*()_-+={}[]\|;:',.<>/?.Jika Anda membiarkan bidang ini kosong, sistem akan menghasilkan string acak sepanjang 16 karakter.
PentingKunci pra-bersama koneksi IPsec-VPN harus sama dengan kunci pra-bersama perangkat gateway peer. Jika tidak, koneksi IPsec-VPN tidak dapat dibuat.
Untuk tutorial ini, masukkan fddsFF123.
Untuk tutorial ini, masukkan fddsFF123.
Encryption Configuration
Konfigurasikan pengaturan untuk IKE, IPsec, DPD, dan Penelusuran NAT.
Untuk tutorial ini, gunakan pengaturan default.
Untuk tutorial ini, gunakan pengaturan default.
Tunnel 2
Konfigurasikan pengaturan VPN untuk Tunnel 2 (saluran cadangan).
Customer Gateway
Pilih gateway pelanggan yang akan diasosiasikan dengan saluran cadangan.
Untuk tutorial ini, pilih VPN Gateway 1-Customer2.
Untuk tutorial ini, pilih VPN Gateway 2-Customer2.
Pre-Shared Key
Masukkan kunci pra-bersama untuk mengotentikasi saluran cadangan.
Untuk tutorial ini, masukkan fddsFF456.
Untuk tutorial ini, masukkan fddsFF456.
Encryption Configuration
Konfigurasikan pengaturan untuk IKE, IPsec, DPD, dan Penelusuran NAT.
Untuk tutorial ini, gunakan pengaturan default.
Untuk tutorial ini, gunakan pengaturan default.
Di kotak dialog Created, klik OK.
Tabel berikut merangkum konfigurasi hasilnya.
Nama VPC
Nama gateway VPN
Nama koneksi IPsec
Tunnel
Nama gateway pelanggan
VPC1
VPN Gateway 1
IPsec Connection 1
active tunnel
VPN Gateway 1-Customer1
standby tunnel
VPN Gateway 1-Customer2
VPC2
VPN Gateway 2
IPsec Connection 2
active tunnel
VPN Gateway 2-Customer1
standby tunnel
VPN Gateway 2-Customer2
Langkah 4: Konfigurasi rute
Dalam mode dual-tunnel, koneksi IPsec-VPN mendukung route statis maupun Perutean dinamis BGP. Anda hanya perlu mengonfigurasi salah satu metode perutean.
Konfigurasi route statis
Contoh berikut menggunakan rute berbasis tujuan.
Di panel navigasi kiri, pilih .
Di bilah navigasi atas, pilih wilayah tempat instance gateway VPN berada.
Pada halaman VPN Gateway, temukan instance VPN Gateway yang ingin Anda kelola dan klik ID-nya.
Pada tab Destination-based Route Table, klik Add Route Entry.
Di panel Add Route Entry, konfigurasikan rute berbasis tujuan dan klik OK.
Tambahkan entri rute untuk kedua VPN Gateway 1 dan VPN Gateway 2.
Parameter
Deskripsi
VPN Gateway 1
VPN Gateway 2
Destination CIDR Block
Blok CIDR tujuan tempat Anda ingin mengarahkan traffic.
Masukkan blok CIDR pribadi VPC 2: 192.168.0.0/16.
Masukkan blok CIDR pribadi VPC 1: 10.0.0.0/16.
Next Hop Type
Jenis lompatan berikutnya.
Pilih IPsec Connections.
Pilih IPsec Connections.
Next Hop
Instance yang berfungsi sebagai lompatan berikutnya.
Pilih koneksi IPsec-VPN 1.
Pilih koneksi IPsec-VPN 2.
Advertise to VPC
Menentukan apakah rute diiklankan ke tabel rute VPC tempat gateway VPN ditempatkan.
Pilih Yes.
Pilih Yes.
Konfigurasi Perutean dinamis BGP
Tambahkan konfigurasi BGP ke koneksi IPsec-VPN.
Di panel navigasi kiri, buka .
Pada halaman IPsec Connections, temukan koneksi IPsec-VPN yang ingin Anda kelola dan klik ID-nya.
Di bagian IPsec Connections, klik Enable BGP. Di kotak dialog BGP Configuration, atur parameter dan klik OK.
Anda harus mengonfigurasi BGP untuk kedua koneksi IPsec-VPN 1 dan IPsec-VPN 2.
Parameter
Deskripsi
Koneksi IPsec-VPN 1
Koneksi IPsec-VPN 2
Local ASN
ASN gateway VPN.
Pada contoh ini, masukkan 65530.
Pada contoh ini, masukkan 65500.
Tunnel 1
Pengaturan BGP saluran aktif.
Konfigurasikan saluran aktif koneksi IPsec-VPN 1.
Konfigurasikan saluran aktif koneksi IPsec-VPN 2.
Tunnel CIDR Block
Blok CIDR yang digunakan untuk komunikasi BGP.
Blok CIDR saluran harus berupa blok CIDR /30 yang berada dalam rentang 169.254.0.0/16. Blok CIDR saluran tidak boleh 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30, atau 169.254.169.252/30.
CatatanPada gateway VPN, blok CIDR setiap saluran harus unik.
Pada contoh ini, masukkan 169.254.10.0/30.
Pada contoh ini, masukkan 169.254.11.0/30.
Local BGP IP address
Alamat IP BGP gateway VPN.
Alamat IP ini harus termasuk dalam blok CIDR BGP.
Pada contoh ini, masukkan 169.254.10.1.
Pada contoh ini, masukkan 169.254.11.2.
Tunnel 2
Pengaturan BGP saluran cadangan.
Konfigurasikan saluran cadangan koneksi IPsec-VPN 1.
Konfigurasikan saluran cadangan koneksi IPsec-VPN 2.
Tunnel CIDR Block
Blok CIDR yang digunakan untuk komunikasi BGP.
Blok CIDR saluran harus berupa blok CIDR /30 yang berada dalam rentang 169.254.0.0/16. Blok CIDR saluran tidak boleh 169.254.0.0/30, 169.254.1.0/30, 169.254.2.0/30, 169.254.3.0/30, 169.254.4.0/30, 169.254.5.0/30, 169.254.6.0/30, atau 169.254.169.252/30.
CatatanPada gateway VPN, blok CIDR setiap saluran harus unik.
Pada contoh ini, masukkan 169.254.20.0/30.
Pada contoh ini, masukkan 169.254.21.0/30.
Local BGP IP address
Alamat IP BGP gateway VPN.
Alamat IP ini harus termasuk dalam blok CIDR BGP.
Pada contoh ini, masukkan 169.254.20.1.
Pada contoh ini, masukkan 169.254.21.2.
Aktifkan propagasi BGP untuk kedua VPN Gateway 1 dan VPN Gateway 2.
Di panel navigasi kiri, pilih .
Pada halaman VPN Gateways, temukan gateway VPN yang ingin Anda kelola. Di kolom Actions, pilih .
Di kotak dialog Enable Automatic BGP Propagation, klik OK.
Setelah Anda mengonfigurasi rute, Anda dapat membuka halaman IPsec Connections untuk memverifikasi status saluran. Kedua koneksi IPsec-VPN berada dalam status Normal, dan status saluran menunjukkan Tunnel 1 up / Tunnel 2 up, yang menandakan bahwa kedua saluran berhasil dibuat.
Langkah 5: Verifikasi koneksi
Setelah Anda menyelesaikan konfigurasi, VPC1 dan VPC2 dapat berkomunikasi. Bagian ini menjelaskan cara menguji konektivitas dan memverifikasi high availability koneksi IPsec-VPN dual-tunnel.
Uji konektivitas.
Masuk ke instance ECS1 di VPC1.
Untuk petunjuknya, lihat Metode koneksi jarak jauh untuk Instance ECS.
Untuk memverifikasi bahwa kedua VPC dapat berkomunikasi, jalankan perintah ping yang menargetkan instance ECS3 di VPC2.
ping <alamat IP instance ECS3>Tanggapan serupa berikut menunjukkan bahwa kedua VPC dapat berkomunikasi.
[root@iZp6xxx ux9Z ~]# ping 192.168.20.24
PING 192.168.20.24 (192.168.20.24) 56(84) bytes of data.
64 bytes from 192.168.20.24: icmp_seq=1 ttl=62 time=2.72 ms
64 bytes from 192.168.20.24: icmp_seq=2 ttl=62 time=2.70 ms
64 bytes from 192.168.20.24: icmp_seq=3 ttl=62 time=2.75 ms
64 bytes from 192.168.20.24: icmp_seq=4 ttl=62 time=10.9 ms
64 bytes from 192.168.20.24: icmp_seq=5 ttl=62 time=2.68 ms
64 bytes from 192.168.20.24: icmp_seq=6 ttl=62 time=2.81 ms
^Z
[2]+  Stopped                 ping 192.168.20.24
[root@iZpxxx ix9Z ~]#
Uji high availability.
Masuk ke instance ECS1 di VPC1.
Untuk petunjuknya, lihat Metode koneksi jarak jauh untuk Instance ECS.
Jalankan perintah berikut untuk melakukan ping terus-menerus dari ECS1 ke ECS3.
ping <alamat IP instance ECS3> -c 10000Putuskan saluran aktif.
Pada contoh ini, Anda dapat memutus saluran aktif dengan mengubah kunci pra-bersama koneksi IPsec 1. Koneksi saluran gagal jika kunci pra-bersama di kedua ujung saluran tidak cocok. Di tab Tunnel, status koneksi Tunnel 1 (saluran aktif) menunjukkan Phase 1 negotiation failed dan BGP abnormal, sedangkan status koneksi Tunnel 2 (saluran cadangan) menunjukkan Phase 2 negotiation succeeded dan BGP normal.
Periksa status komunikasi di instance ECS1. Anda akan mengamati periode singkat kehilangan paket, setelah itu konektivitas pulih. Hal ini menunjukkan bahwa ketika saluran aktif terputus, traffic secara otomatis dialihkan ke saluran cadangan.
[root@iZp0****x9Z ~]# ping 192.168.20.24 -c 10000 PING 192.168.20.24 (192.168.20.24) 56(84) bytes of data. 64 bytes from 192.168.20.24: icmp_seq=1 ttl=62 time=2.66 ms 64 bytes from 192.168.20.24: icmp_seq=2 ttl=62 time=2.76 ms 64 bytes from 192.168.20.24: icmp_seq=3 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=4 ttl=62 time=2.80 ms 64 bytes from 192.168.20.24: icmp_seq=5 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=6 ttl=62 time=2.79 ms 64 bytes from 192.168.20.24: icmp_seq=7 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=8 ttl=62 time=2.81 ms 64 bytes from 192.168.20.24: icmp_seq=9 ttl=62 time=2.75 ms 64 bytes from 192.168.20.24: icmp_seq=10 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=11 ttl=62 time=2.80 ms 64 bytes from 192.168.20.24: icmp_seq=12 ttl=62 time=2.74 ms 64 bytes from 192.168.20.24: icmp_seq=13 ttl=62 time=2.73 ms 64 bytes from 192.168.20.24: icmp_seq=14 ttl=62 time=3.18 ms 64 bytes from 192.168.20.24: icmp_seq=15 ttl=62 time=2.72 ms 64 bytes from 192.168.20.24: icmp_seq=16 ttl=62 time=2.76 ms 64 bytes from 192.168.20.24: icmp_seq=17 ttl=62 time=2.79 ms 64 bytes from 192.168.20.24: icmp_seq=18 ttl=62 time=2.74 ms 64 bytes from 192.168.20.24: icmp_seq=19 ttl=62 time=2.77 ms 64 bytes from 192.168.20.24: icmp_seq=20 ttl=62 time=2.80 ms From 10.0.30.35 icmp_seq=49 Time to live exceeded From 10.0.30.35 icmp_seq=50 Time to live exceeded 64 bytes from 192.168.20.24: icmp_seq=54 ttl=62 time=2.69 msCatatanKetika pusat data lokal terhubung ke VPC menggunakan koneksi IPsec-VPN dalam mode dual-tunnel, Alibaba Cloud secara otomatis mengalihkan traffic dari VPC ke pusat data lokal ke saluran cadangan jika saluran aktif terputus. Namun, jalur traffic dari pusat data lokal ke VPC bergantung pada konfigurasi peruteannya. Jika pusat data lokal Anda tidak mendukung failover otomatis ke saluran cadangan, Anda dapat menggunakan CloudMonitor untuk memantau saluran aktif. Jika terjadi gangguan, Anda harus secara manual mengubah konfigurasi perutean pusat data lokal untuk mengalihkan traffic ke saluran cadangan. Lihat Memantau koneksi IPsec-VPN.