Data Management (DMS) memungkinkan Anda mengelola akun database untuk ApsaraDB for MongoDB melalui antarmuka grafis atau command-line interface (CLI). Gunakan antarmuka grafis untuk membuat, mengedit, dan menghapus akun tanpa menulis perintah. Gunakan CLI jika Anda memerlukan pengelolaan akun berbasis skrip atau shell.
Prasyarat
Sebelum memulai, pastikan bahwa:
-
Akun DMS Anda memiliki role administrator, database administrator (DBA), atau pemilik instans. Untuk informasi selengkapnya, lihat System roles.
-
Nama akun database yang akan Anda buat bersifat unik dalam database target.
-
Jika Anda perlu membatasi akses ke koleksi tertentu, kelola akun dan izin menggunakan command-line interface. Untuk informasi selengkapnya, lihat Use the mongo shell to manage database accounts.
Gunakan fitur manajemen pengguna
Fitur manajemen pengguna di Konsol DMS memungkinkan Anda membuat, mengedit, dan menghapus akun database tanpa menulis perintah apa pun.
Buat akun database
-
Login ke Konsol DMS V5.0.
-
Login ke database MongoDB. Untuk informasi selengkapnya, lihat Log on to a database instance.
PentingJika instans Anda adalah instans replica set, login ke node primary.
-
Di panel navigasi sebelah kiri, klik kanan instans dan pilih Account Management.
-
Klik Create a database account di pojok kiri atas.
-
Konfigurasikan parameter akun.
Parameter Required Description Example Destination database Yes Database yang ingin Anda buat akunnya. Menyetel nilai ini ke adminakan membuat Akun istimewa; nilai lainnya akan membuat akun biasa.adminDatabase account Yes Username. Tidak boleh mengandung karakter Tionghoa. Karakter yang diizinkan: huruf, angka, dan ! # $ % ^ & * ( ) _ + - =.dbuser01Password Yes Kata sandi login. Gunakan 8–32 karakter dengan minimal tiga dari jenis berikut: huruf Inggris (case-sensitive), angka, dan karakter khusus ( ! # $ % ^ & * ( ) _ + - =).MyP@ssw0rdConfirm password Yes Masukkan ulang kata sandi untuk konfirmasi. 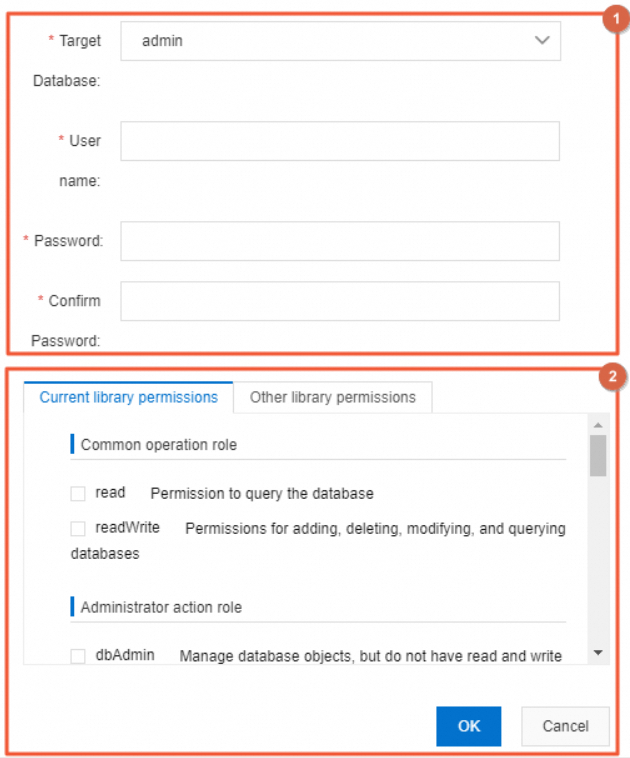
-
Berikan izin kepada akun tersebut. Untuk deskripsi role yang tersedia beserta izinnya, lihat Role permissions.
-
Klik OK.
DMS menghasilkan pernyataan SQL berdasarkan konfigurasi Anda. Dalam mode Security Collaboration, pernyataan ini mungkin gagal karena aturan keamanan. Jika hal tersebut terjadi, ikuti petunjuk di layar atau hubungi DBA atau administrator DMS Anda.
Edit atau hapus akun
-
Login ke Konsol DMS V5.0.
-
Di daftar instans sebelah kiri, klik kanan instans dan pilih Database Accounts.
-
Di halaman Database Accounts, temukan akun yang ingin Anda kelola.
-
Klik Edit atau Delete di kolom Actions.
Gunakan CLI
Hubungkan ke instans Anda melalui DMS. Metode koneksi bergantung pada arsitektur instans Anda:
Setelah terhubung, gunakan mongo shell untuk mengelola akun:
-
Create an account: Lihat Create a database account.
-
Query accounts: Lihat Query database accounts.
Role permissions
Tabel berikut mencantumkan role bawaan MongoDB yang tersedia saat memberikan izin kepada akun database. Untuk spesifikasi lengkapnya, lihat dokumentasi MongoDB.
Izin berlaku pada dua tingkat:
-
Role tingkat database (operasi umum, aksi administrator): berlaku untuk database tertentu.
-
Role tingkat instans dan kluster: berlaku untuk semua database atau seluruh kluster.
| Jenis Peran | Role | Izin |
|---|---|---|
| Role operasi umum | read |
Mengkueri data dalam database. |
readWrite |
Menyisipkan, menghapus, memperbarui, dan mengkueri data dalam database. | |
| Role aksi administrator | dbAdmin |
Mengelola data dalam database, tetapi tidak membaca atau menulis data. |
userAdmin |
Membuat pengguna untuk database. | |
dbOwner |
Melakukan semua operasi pada database. | |
| Role tingkat instans | readAnyDatabase |
Mengkueri data di semua database dalam instans. |
readWriteAnyDatabase |
Menyisipkan, menghapus, memperbarui, dan mengkueri data di semua database dalam instans. | |
userAdminAnyDatabase |
Membuat pengguna untuk semua database dalam instans. | |
dbAdminAnyDatabase |
Mengelola data di semua database dalam instans. | |
| Role administrator kluster | hostManager |
Mengelola data dalam database, tetapi tidak membaca atau menulis data. |
clusterMonitor |
Mengkueri kluster dan replica set. | |
clusterManager |
Mengelola dan memantau kluster serta replica set. | |
clusterAdmin |
Melakukan semua operasi pada kluster. | |
| Role backup dan pemulihan | backup |
Mengkueri data di semua database dalam instans. |
restore |
Menyisipkan, menghapus, memperbarui, dan mengkueri data di semua database dalam instans. | |
| Super role | Root |
Melakukan semua operasi pada semua sumber daya dalam instans. |
FAQ
Mengapa akun yang baru dibuat tidak muncul di halaman Database Accounts?
Halaman Database Accounts hanya menampilkan akun untuk database yang sedang dipilih. Alihkan ke database yang Anda pilih sebagai Destination database saat membuat akun — akun tersebut akan muncul di sana.