Tambahkan situs Anda ke Edge Security Acceleration (ESA) melalui NS atau CNAME untuk mendapatkan manajemen terpadu, akselerasi seluruh situs, komputasi tepi, dan perlindungan keamanan.
Prosedur
Untuk menghubungkan nama domain ke Edge Secure Acceleration (ESA), ikuti langkah-langkah berikut:
Tambahkan situs: Di konsol ESA, tambahkan domain root situs Anda, pilih wilayah akselerasi dan metode akses (NS atau CNAME), lalu beli paket.
Aktifkan perlindungan keamanan: Konfigurasikan sertifikat SSL untuk mengenkripsi data dalam transit, serta aktifkan perlindungan WAF dan DDoS.
Optimalkan performa: Konfigurasikan akselerasi cache, kompresi resource, dan optimasi jaringan untuk meningkatkan kecepatan akses situs.
Verifikasi dan aktifkan situs: Selesaikan konfigurasi DNS dan alihkan traffic ke node ESA.
Verifikasi akselerasi: Pastikan ESA telah mengakselerasi traffic situs Anda.
Prasyarat
Anda telah menyelesaikan pendaftaran akun Alibaba Cloud.
Anda memiliki pendaftaran nama domain yang akan ditambahkan ke ESA.
Anda memiliki server origin dengan website yang telah di-deploy.
Langkah 1: Menambahkan situs
Sebelum menambahkan situs, Anda harus menambahkan domain root-nya ke ESA.
Di konsol ESA, pilih Websites lalu klik Add Website.
Pada halaman Enter Website, masukkan domain root situs (misalnya,
example.com) lalu klik Next.Disarankan menggunakan domain root (misalnya,
example.com) sebagai nama situs. Hal ini memungkinkan Anda mengelola semua subdomain dari satu situs; misalnya, baikwww.example.commaupunexample.comdapat dipercepat dengan menambahkan Rekaman DNS masing-masing di konsol ESA setelah situs dibuat. Jika Anda hanya perlu mengakselerasi subdomain tertentu, Anda dapat menambahkan subdomain (misalnya,sub.example.com) sebagai situs tanpa berdampak negatif pada layanan yang ada. Jika Anda ingin menambahkan domain root sebagai situs namun khawatir akan memengaruhi konfigurasi DNS saat ini, gunakan koneksi CNAME dengan verifikasi kepemilikan domain berbasis TXT. Cara ini menambahkan domain tanpa mengubah pengaturan Server DNS Anda yang ada.Pada halaman Select Location and DNS Setup, pilih wilayah akselerasi dan metode koneksi, lalu klik Next.
Wilayah akselerasi
ESA menetapkan node berdasarkan wilayah akselerasi yang dipilih untuk menyediakan layanan keamanan dan akselerasi.
Wilayah akselerasi
Deskripsi
Chinese Mainland
ESA menetapkan resource node di Tiongkok daratan untuk menyediakan layanan keamanan dan akselerasi bagi situs Anda. Jika Anda memilih wilayah akselerasi ini, nama domain Anda harus memiliki Pendaftaran ICP.
Global
ESA menetapkan resource node global untuk menyediakan layanan keamanan dan akselerasi di seluruh dunia. Jika Anda memilih wilayah akselerasi ini, nama domain Anda harus memiliki Pendaftaran ICP.
Global (Excluding Chinese mainland)
ESA menetapkan resource node di luar Tiongkok daratan untuk menyediakan layanan keamanan dan akselerasi. Jika Anda memilih wilayah akselerasi ini, nama domain Anda tidak memerlukan Pendaftaran ICP.
Metode koneksi
ESA menyediakan dua metode koneksi: koneksi NS dan koneksi CNAME. Pilih metode yang paling sesuai dengan kebutuhan Anda.
Metode koneksi
Deskripsi
Skenario yang sesuai
Keunggulan
Koneksi NS
Mendelegasikan seluruh resolusi DNS untuk domain ke ESA guna manajemen DNS dan akselerasi yang terpusat.
Anda memiliki domain yang baru terdaftar tanpa konfigurasi DNS yang ada.
Anda pertama kali menggunakan layanan CDN atau akselerasi.
Anda memerlukan solusi satu pintu untuk hosting DNS dan manajemen traffic.
ESA menangani sepenuhnya resolusi DNS sehingga memungkinkan manajemen terpusat.
Mendukung perutean cerdas dan penjadwalan traffic global.
Menyederhanakan operasi, meningkatkan keamanan, dan mengakselerasi performa.
Koneksi CNAME
Resolusi DNS Anda tetap berada pada penyedia DNS saat ini, sementara ESA menyediakan akselerasi domain dan manajemen terpusat.
Anda lebih familiar dengan produk sejenis CDN tradisional.
Anda hanya perlu menghubungkan layanan tertentu ke ESA dan ingin mempertahankan arsitektur DNS yang ada.
Terintegrasi secara fleksibel tanpa memengaruhi konfigurasi DNS yang ada.
Memungkinkan akselerasi untuk subdomain tertentu.
Aturan penting untuk koneksi CNAME
Nilai CNAME bersifat spesifik per domain: ESA menghasilkan nilai Rekaman CNAME yang unik untuk setiap domain yang terhubung. Anda harus menggunakan nilai CNAME yang ditetapkan ESA untuk domain tersebut. Nilai CNAME tidak dapat dibagikan atau digunakan kembali di berbagai domain.
Resolusi CNAME lintas domain tidak didukung: Anda tidak dapat mengarahkan domain yang tidak terhubung ke ESA secara langsung ke domain yang sudah terhubung ke ESA melalui CNAME. Jika beberapa domain (misalnya, domain root dan subdomainnya, atau domain bisnis yang berbeda) memerlukan akselerasi, setiap domain harus dikonfigurasi secara individual di ESA sebagai entri situs atau Rekaman DNS yang terpisah.
Cakupan akselerasi: Koneksi NS mendelegasikan resolusi DNS untuk seluruh domain root ke ESA, sehingga semua subdomain di bawah domain root dikelola secara terpusat dan tercakup secara otomatis. Koneksi CNAME hanya mengakselerasi subdomain tertentu yang telah Anda tambahkan secara eksplisit sebagai Rekaman CNAME ESA di penyedia DNS Anda. Subdomain tanpa Rekaman CNAME yang dikonfigurasi tidak akan menerima akselerasi ESA.
Beberapa domain, satu server origin: Beberapa nama domain yang berbeda dapat mengarah ke server origin yang sama. Menghubungkannya ke ESA secara independen tidak akan menyebabkan konflik apa pun.
Pada halaman Select Plan, Anda dapat memilih paket yang sesuai dengan memilih New Plans atau mengikat Purchased Plans, lalu ikuti instruksi di konsol untuk menyelesaikan pembelian paket.
Rencana baru
Pada tab New Plans, pilih paket.
Paket yang ada
Pada tab Purchased Plans, pilih paket yang ada untuk diikat.
Langkah 2: Mengaktifkan keamanan situs
Setelah menambahkan situs, konfigurasikan perlindungan keamanan untuk mengamankan data dalam transit dan memastikan ketersediaan layanan.
Catatan singkat tentang pengaturan dasar
Tipe situs (penjelajahan halaman web atau unduhan file besar): Pengaturan ini tidak secara material memengaruhi cara kerja situs Anda dalam praktiknya. Anda dapat mengubahnya kapan saja di pengaturan DNS situs setelah onboarding.
Perlindungan IP server origin: Setelah domain Anda terhubung ke ESA, permintaan client akan teresolusi ke alamat IP node tepi ESA, bukan ke alamat IP server origin Anda. Hal ini secara efektif menyembunyikan IP server asli Anda tanpa memerlukan konfigurasi DNS tambahan.
Untuk perbandingan fitur paket ESA dan panduan konfigurasi terperinci, lihat Perbandingan paket ESA.
Untuk meningkatkan keamanan data dalam transit dan perlindungan keseluruhan pada website Anda, Anda dapat mengonfigurasi berbagai fitur keamanan. Fitur-fitur ini mencakup manajemen sertifikat SSL untuk mengenkripsi data, perlindungan DDoS untuk memitigasi serangan traffic bervolume tinggi, dan Web Application Firewall (WAF) untuk melindungi aplikasi web dari serangan berbahaya. Fitur-fitur ini bekerja bersama untuk menciptakan lingkungan web yang aman dan andal.
Enkripsi data dalam transit
Mengenkripsi data dalam transit sangat penting untuk mencegah data sensitif dicuri atau dirusak selama transmisi. ESA menyediakan solusi komprehensif untuk mengamankan data dalam transit antara client dan server origin Anda, memastikan perlindungan di setiap tahap.
Secara default, ESA mengaktifkan enkripsi SSL/TLS. Anda sebaiknya mengajukan dan mengonfigurasi sertifikat SSL untuk mencegah gangguan pada layanan HTTPS Anda.
Anda juga dapat menggunakan ESA untuk mengaktifkan autentikasi TLS timbal balik untuk node tepi. Ini membangun autentikasi dua arah antara client dan node ESA untuk memastikan bahwa hanya client yang berwenang yang dapat mengakses server Anda, sehingga meningkatkan keamanan data dan mencegah serangan.
Langkah-langkah keamanan berlapis ini melindungi data dan layanan bisnis Anda dari berbagai ancaman jaringan.
Perlindungan akses anomali
Perlindungan akses abnormal merupakan komponen penting dari keamanan website. Fitur ini secara efektif bertahan terhadap serangan berbahaya untuk memastikan stabilitas dan ketersediaan website Anda serta melindungi bisnis Anda dengan menggunakan berbagai langkah perlindungan keamanan.

ESA menggunakan kemampuan WAF bawaannya, dikombinasikan dengan aturan yang telah ditentukan dan kustom, untuk memfilter traffic permintaan client secara cerdas. Hal ini memastikan bahwa hanya traffic yang sah dan bersih yang mencapai server origin Anda, sehingga mengurangi potensi risiko keamanan. Anda juga dapat mengaktifkan perlindungan bot untuk mencegah scraping resource berbahaya serta memastikan stabilitas dan keamanan layanan.
Selama operasi, ESA menggunakan modul analitik keamanan dan analisis event untuk mengumpulkan dan menganalisis data permintaan client secara Real-time guna mengidentifikasi perilaku anomali. Menggunakan aturan kustom WAF, Anda dapat mengonfigurasi tindakan protektif—seperti memblokir, menantang, atau mengalihkan permintaan—untuk menangkal berbagai jenis serangan.
Secara default, ESA mengaktifkan perlindungan DDoS dasar untuk situs Anda, yang memitigasi serangan DDoS dan CC berskala besar untuk memastikan stabilitas website selama serangan bervolume tinggi.
Dengan langkah-langkah perlindungan berlapis ini, ESA membantu Anda mengidentifikasi dan memblokir traffic berbahaya dengan cepat. Fitur ini juga memberikan keamanan yang kuat selama serangan yang kompleks.
Langkah 3: Mengoptimalkan performa situs
Setelah keamanan dikonfigurasi, gunakan optimasi berikut untuk meningkatkan kecepatan akses situs dan pengalaman pengguna.
ESA meningkatkan kecepatan akses situs dan performa jaringan dengan menggunakan teknologi seperti transformasi gambar, kompresi resource, dan dukungan IPv6.
Mengonfigurasi akselerasi cache
Konfigurasikan kebijakan caching situs Anda atau buat aturan cache untuk menyimpan file resource pada node tepi ESA. Ketika pengguna meminta file, node tepi merespons secara langsung, menghindari permintaan back-to-origin yang lambat dan mempercepat pengiriman konten.
Mengoptimalkan performa akses resource
ESA meningkatkan performa aplikasi dengan mengoptimalkan pengaturan website. ESA menggunakan teknologi canggih untuk mengoptimalkan akses resource, termasuk transformasi gambar, kompresi resource, dan optimasi protokol. Optimasi ini meningkatkan kecepatan akses dan pengalaman pengguna secara keseluruhan.
Mengatur transformasi gambar: Secara otomatis menyesuaikan ukuran dan format gambar agar sesuai dengan perangkat dan layar pengguna, mengurangi transfer data yang tidak perlu.
Mengatur kompresi resource: Mengompresi dan mengoptimalkan resource statis dengan menghapus kode redundan dan data yang tidak terpakai untuk mengurangi ukuran file.
Mengonfigurasi optimasi protokol: Mendukung protokol transport terbaru, seperti HTTP/2 dan HTTP/3, untuk meningkatkan efisiensi transfer data dan mengurangi latensi.
Mengoptimalkan performa jaringan
Untuk transfer jaringan yang lebih cepat, ESA menawarkan beberapa fitur optimasi, termasuk dukungan protokol tingkat lanjut dan metode komunikasi Real-time.
Mengonfigurasi optimasi jaringan: Mengaktifkan kompatibilitas IPv6 penuh untuk meningkatkan pemanfaatan alamat jaringan dan efisiensi koneksi.
Mengonfigurasi optimasi jaringan: Menggunakan protokol WebSocket untuk komunikasi Real-time, mengurangi latensi transfer data dan meningkatkan responsivitas aplikasi Real-time.
Mengonfigurasi optimasi jaringan: Menggunakan gRPC untuk interaksi layanan dengan latensi rendah dan throughput tinggi, menjadikannya ideal untuk aplikasi yang kritis terhadap performa.
Mengonfigurasi optimasi jaringan: Menggunakan kontrol traffic cerdas dan load balancing untuk mencegah kemacetan jaringan dan kelebihan beban serta memastikan kecepatan transfer jaringan yang stabil di bawah konkurensi tinggi.
Langkah 4: Memverifikasi dan mengaktifkan situs
Hanya menambahkan situs tidak serta-merta mengaktifkan akselerasi atau perlindungan. Anda harus mengaktifkan situs untuk menggunakan layanan yang disediakan oleh ESA.
Menguji nama domain yang dipercepat secara lokal
Jika domain Anda menghosting layanan live, ujilah nama domain yang dipercepat secara lokal sebelum mengaktifkan situs. Hal ini memastikan transisi resolusi DNS yang lancar tanpa gangguan layanan.
Metode NS
Untuk menguji layanan secara online sebelum beralih ke ESA, Anda dapat menguji berbagai record:
Untuk record khusus DNS, Anda dapat menjalankan perintah dig untuk record Anda dan menentukan nameserver yang ditetapkan oleh ESA. Ini mengambil resolusi DNS dari nameserver ESA yang ditentukan. Kemudian, periksa apakah nilai record yang teresolusi sesuai dengan yang Anda konfigurasikan di ESA. Contoh perintah:
dig <DNS_only_record> @<ESA_assigned_NS>.Anda bisa mendapatkan nameserver yang ditetapkan kepada Anda oleh ESA dari halaman Ikhtisar di konsol.
Anda tidak dapat melakukan pra-pengujian untuk record yang diproksi.
Metode CNAME
Anda dapat mengirimkan Tiket untuk mendapatkan alamat IP dari Titik kehadiran (POP) pengujian. Kemudian, ubah file hosts lokal Anda untuk memaksa domain yang dipercepat, seperti api.example.com, agar mengarah ke alamat IP POP pengujian untuk verifikasi.
Mengaktifkan situs Anda
Metode NS
Langkah 1: Menambahkan Rekaman DNS
Untuk mencegah gangguan layanan akibat Rekaman DNS yang tidak valid, tambahkan Rekaman DNS Anda yang ada ke ESA sebelum Anda mengubah Server DNS Anda.
Mengimpor beberapa record (Disarankan)
Pilih dan klik Import.
Pada halaman Import from File, unggah file Rekaman DNS Anda.
Untuk memigrasikan Rekaman DNS dari Cloudflare, Alibaba Cloud DNS, atau DNSPod ke ESA, pertama-tama dapatkan file Rekaman DNS dari penyedia DNS asli Anda lalu unggah.
Pilih Cloudflare, Alibaba Cloud DNS, atau DNSPod sesuai kebutuhan, lalu klik Select File.
Pilih file Rekaman DNS dan unggah ke ESA.
Untuk menggunakan templat ESA guna memasukkan dan mengimpor Rekaman DNS secara manual:
Pilih Import from Template dan klik Download Template.
Dalam file templat, tambahkan atau ubah Rekaman DNS sesuai format templat, lalu simpan file.
Klik Select File, pilih templat yang disimpan, lalu unggah.
Pada halaman Import, periksa dan sesuaikan konfigurasi record. Secara default, ESA hanya menyediakan resolusi DNS untuk record ini. Anda dapat mengaktifkan sakelar akselerasi proksi ESA untuk record yang diinginkan di kolom Proxy Status.
Setelah menyesuaikan Rekaman DNS, klik OK. Record yang diimpor kemudian akan muncul di halaman Records.
CatatanSetelah mengimpor Rekaman DNS dari file, sistem mungkin mempertahankan nilai Rekaman CNAME dari penyedia DNS asli Anda. Anda harus memverifikasi secara manual bahwa semua Rekaman CNAME menggunakan nilai yang ditetapkan ESA dengan benar. Membiarkan nilai CNAME yang kedaluwarsa akan mencegah akselerasi ESA berlaku. Anda juga dapat menambahkan beberapa domain atau record secara langsung dari konsol ESA dalam jumlah banyak.
Menambahkan satu record
Pilih dan klik Add Record.
Klik Add Record, masukkan detail Rekaman DNS, lalu klik Next.
Pilih tipe berdasarkan kebutuhan bisnis Anda, lalu klik OK.
Saat menambahkan Rekaman DNS untuk subdomain yang menggunakan port non-standar (bukan 80 atau 443), gunakan salah satu metode konfigurasi berikut:
Semua subdomain menggunakan port non-standar yang sama: Jika semua subdomain mengakses server origin melalui port non-standar yang sama, Anda dapat menyesuaikan port origin-pull dengan menggunakan Mengonfigurasi protokol dan port origin-pull.
Subdomain menggunakan port non-standar yang berbeda: Jika subdomain yang berbeda mengakses server origin melalui port non-standar yang berbeda, Anda dapat menggunakan Aturan Protokol dan Port Origin untuk menyesuaikan port origin-pull untuk setiap subdomain.
Langkah 2: Mengubah Server DNS dan mengaktifkan situs
Setelah Anda menambahkan Rekaman DNS, ubah Server DNS asli situs Anda menjadi Server DNS ESA.
Di panel navigasi kiri, klik Overview. Klik
 untuk menyalin dua nilai NS yang disediakan oleh ESA.
Di penyedia DNS Anda, ubah Server DNS domain Anda menjadi dua nilai NS ESA yang telah Anda salin.
Bagian berikut menyediakan contoh untuk penyedia DNS populer. Jika penyedia Anda tidak tercantum, konsultasikan dokumentasi mereka untuk bantuan.
Setelah mengubah server NS, klik Verify Nameserver. Propagasi NS dapat memakan waktu dari beberapa menit hingga 48 jam. Jika verifikasi gagal, tunggu perubahan menyebar lalu coba lagi. Sistem juga memeriksa perubahan secara otomatis. Setelah situs aktif, Anda akan menerima email dan Notifikasi konsol.
Metode CNAME
Langkah 1: Memverifikasi kepemilikan domain
Saat menambahkan domain ke ESA untuk pertama kalinya, Anda harus menyelesaikan verifikasi kepemilikan domain. Verifikasi satu kali untuk domain root ini juga berlaku untuk semua subdomainnya di masa mendatang.
Di panel navigasi kiri, pilih Overview, lalu klik
untuk menyalin Rekaman TXT yang disediakan oleh ESA.
Di penyedia DNS Anda, tambahkan Rekaman TXT untuk domain Anda menggunakan detail yang telah Anda salin.

Bagian berikut menyediakan contoh untuk penyedia DNS populer. Jika penyedia Anda tidak tercantum, konsultasikan dokumentasi mereka untuk bantuan.
Cloudflare
Jika Cloudflare adalah penyedia DNS Anda, ikuti langkah-langkah berikut untuk menambahkan record TXT.
Masuk ke konsol Cloudflare.
Buka halaman DNS, klik Add Record, lalu tambahkan record TXT.
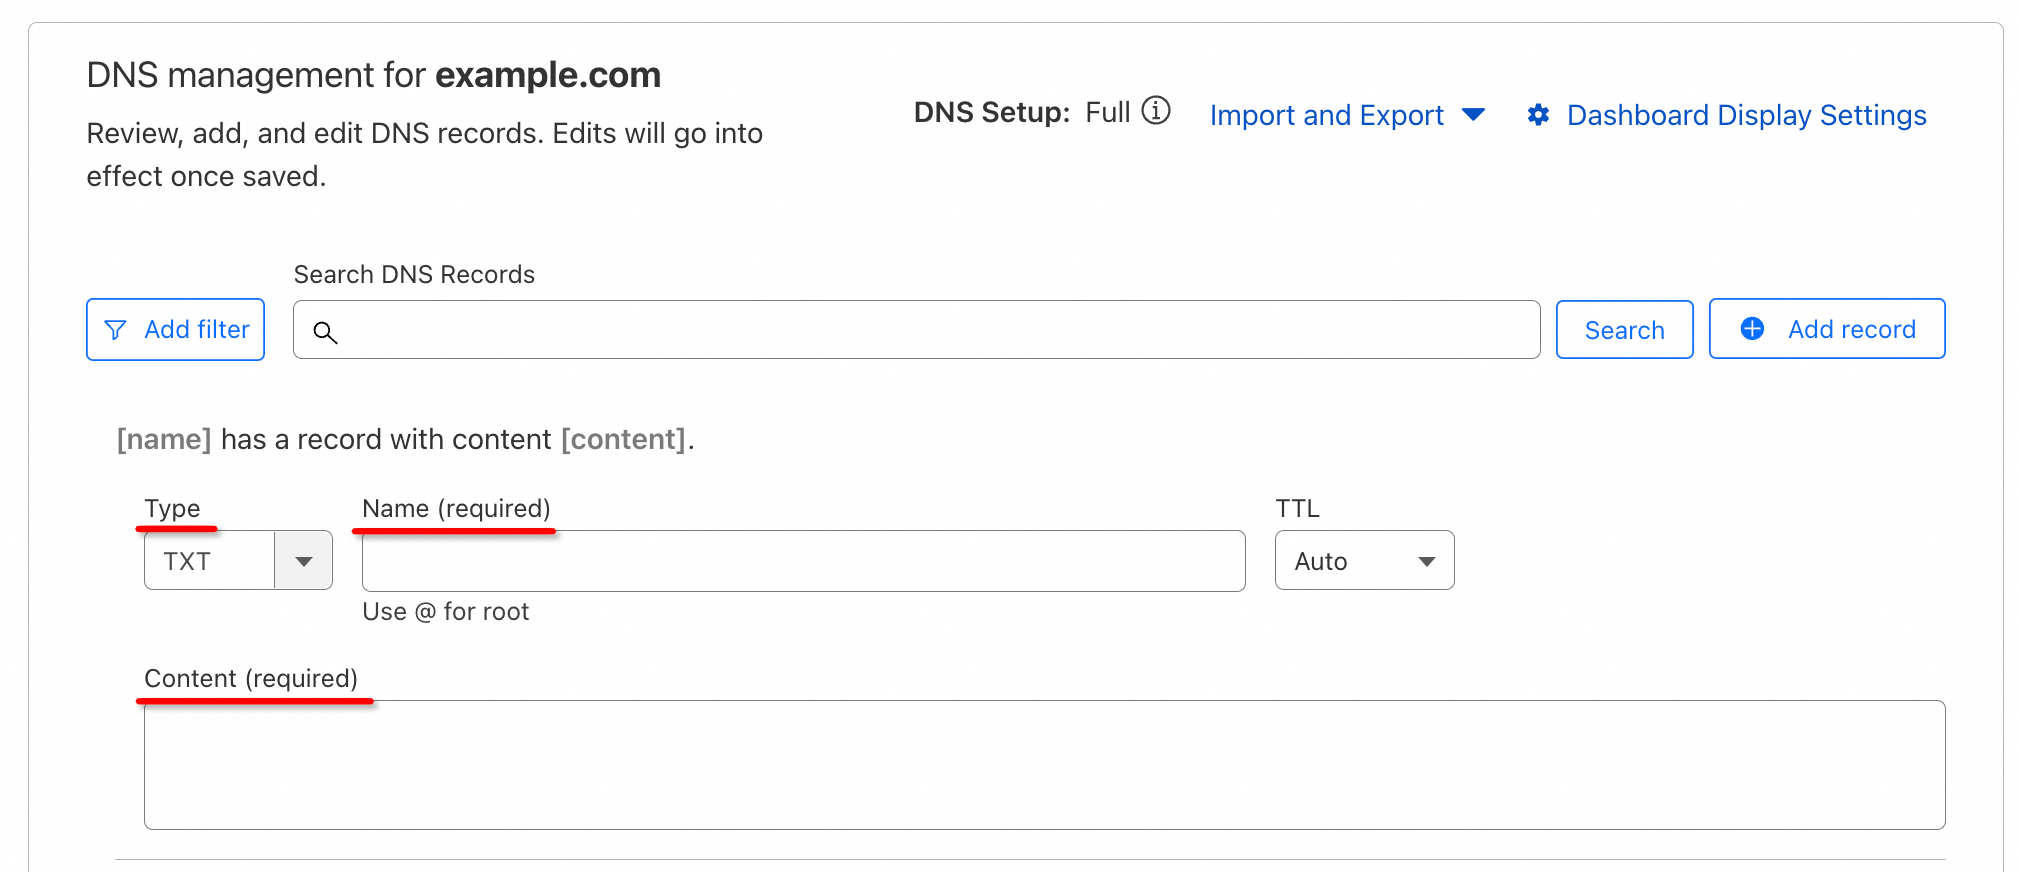
Klik Save.
GCP
Jika Google Cloud adalah penyedia DNS Anda, ikuti langkah-langkah berikut untuk menambahkan record TXT.
Masuk ke konsol Google Cloud.
Buka halaman DNS, klik Add Record, lalu tambahkan record TXT.
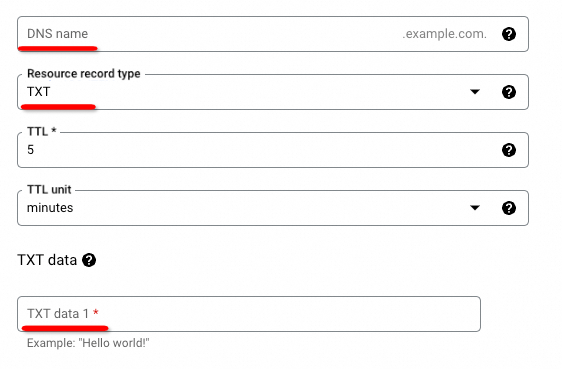
Klik Save.
AWS
Jika AWS adalah penyedia DNS Anda, ikuti langkah-langkah berikut untuk menambahkan record TXT.
Masuk ke AWS Management Console.
Buka halaman DNS, klik Add Record, lalu tambahkan record TXT.
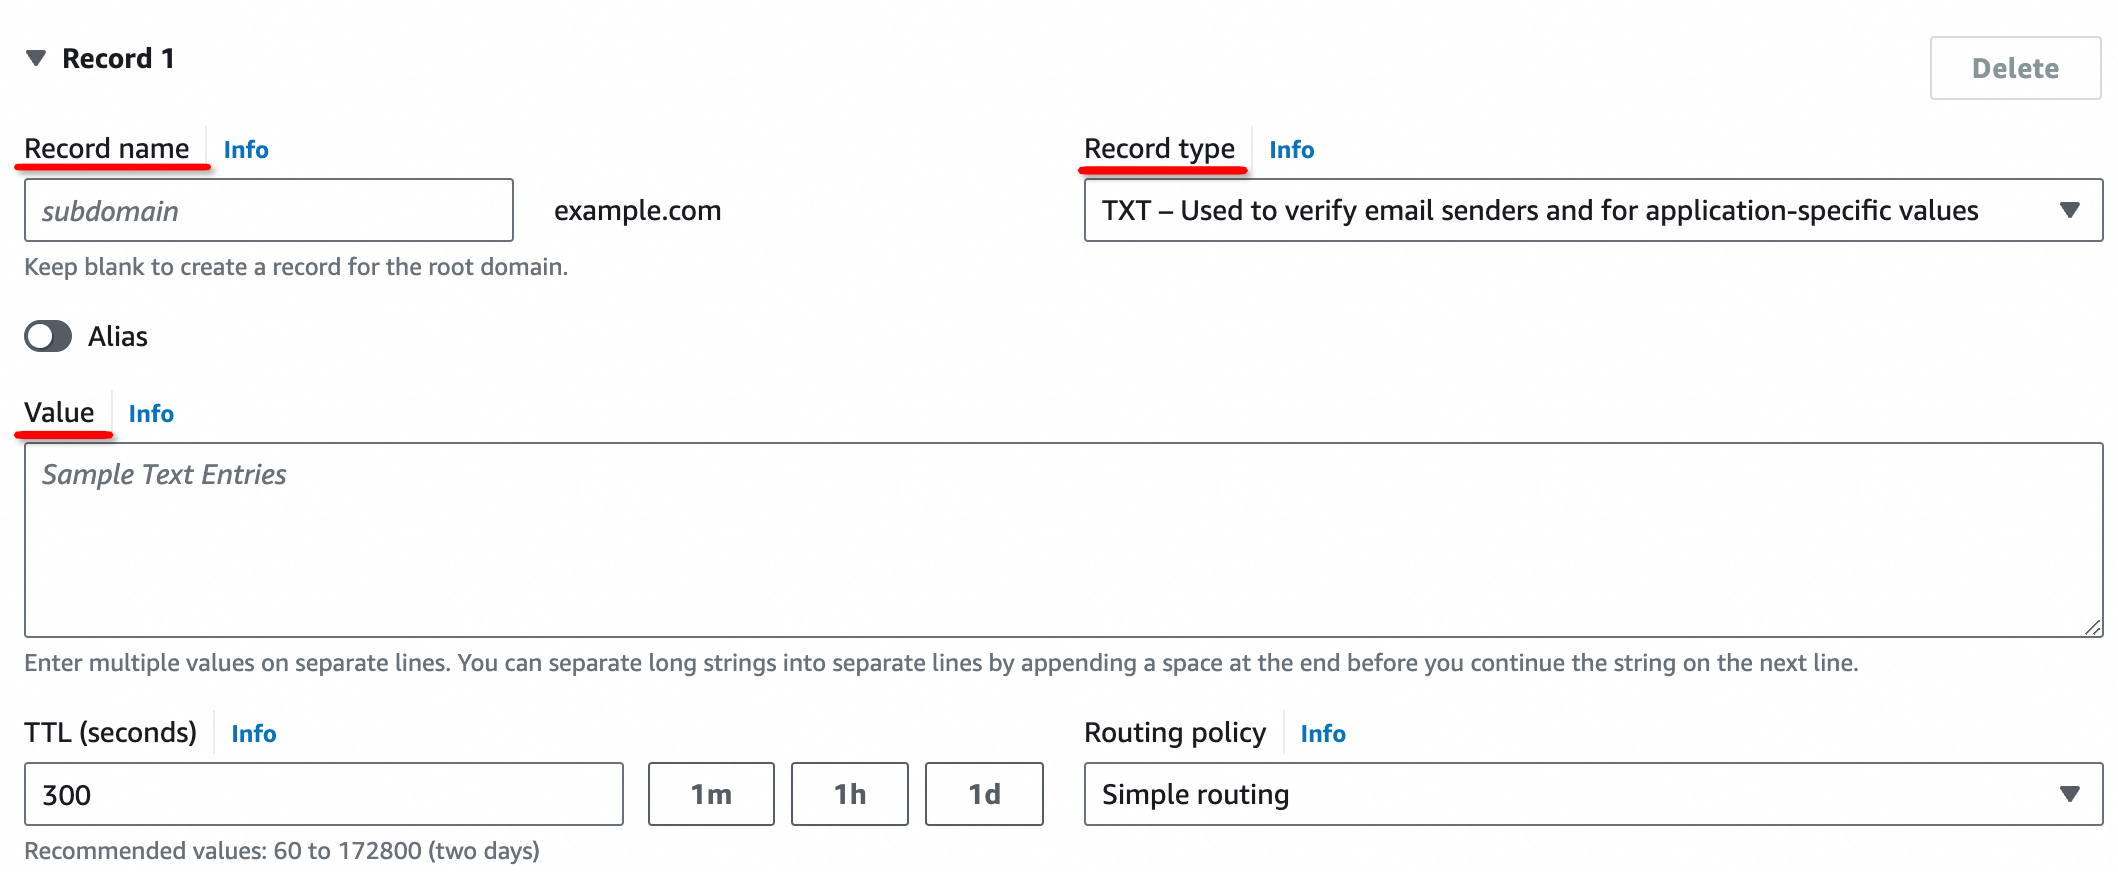
Klik Save.
Dyn
Jika Dyn adalah penyedia DNS Anda, ikuti langkah-langkah berikut untuk menambahkan record TXT.
Masuk ke konsol Dyn.
Buka halaman DNS, klik Add Record, lalu tambahkan record TXT.
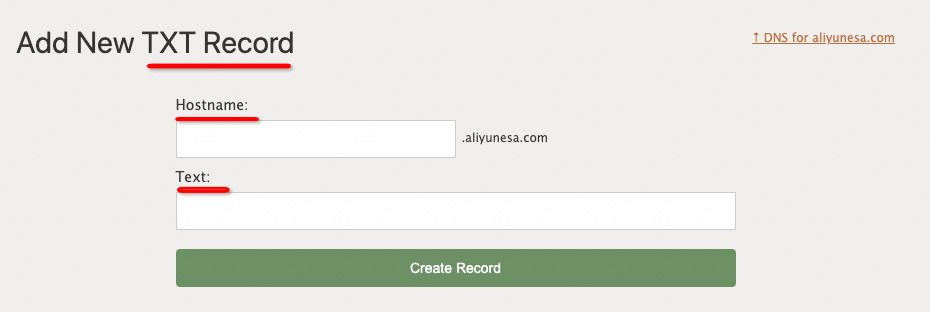
Klik Create Record.
Kembali ke konsol ESA dan klik Verify.
CatatanMenambahkan Rekaman TXT untuk verifikasi kepemilikan domain (host record:
_esaauth) tidak memengaruhi traffic website atau Operasi bisnis Anda yang ada. Traffic hanya dialihkan ke ESA setelah Rekaman CNAME Anda dikonfigurasi dan propagasi DNS selesai.Jika verifikasi tidak ada respons atau gagal (misalnya, muncul pesan "network error"), periksa hal berikut:
Pastikan Rekaman TXT telah dikonfigurasi dengan benar di penyedia DNS Anda: host record harus berupa
_esaauthdan nilai record harus sesuai dengan stringverify_xxxyang disediakan oleh ESA.Propagasi DNS dapat memakan waktu dari beberapa menit hingga beberapa jam. Tunggu perubahan menyebar lalu coba lagi.
Langkah 2: Menambahkan nama domain yang dipercepat
Setelah memverifikasi kepemilikan domain, konfigurasikan layanan akselerasi proksi ESA untuk subdomain Anda.
Mendapatkan nilai CNAME dari ESA
Untuk mendapatkan nilai Rekaman CNAME, tambahkan Rekaman DNS di ESA yang menentukan hostname dan alamat server origin untuk domain yang dipercepat.
Di panel navigasi, pilih .
Pada halaman Records, tambahkan Rekaman DNS secara manual atau dengan mengimpor file untuk mendapatkan nilai Rekaman CNAME dari ESA.
Menambahkan satu record
Pada halaman Records, klik Add Record.
Pada halaman Add Record, masukkan informasi yang diperlukan.
Contoh: Untuk mengakselerasi subdomain
www.example.cnuntuk situs Andaexample.cn, dengan IP server origin198.2.XX.XX, konfigurasikan record seperti yang ditunjukkan di bawah ini. Untuk instruksi terperinci tentang mengonfigurasi record lain, lihat Pengantar Parameter DNS.
Klik Next, lalu pilih tipe record berdasarkan kebutuhan bisnis Anda untuk menyelesaikan penambahan record.

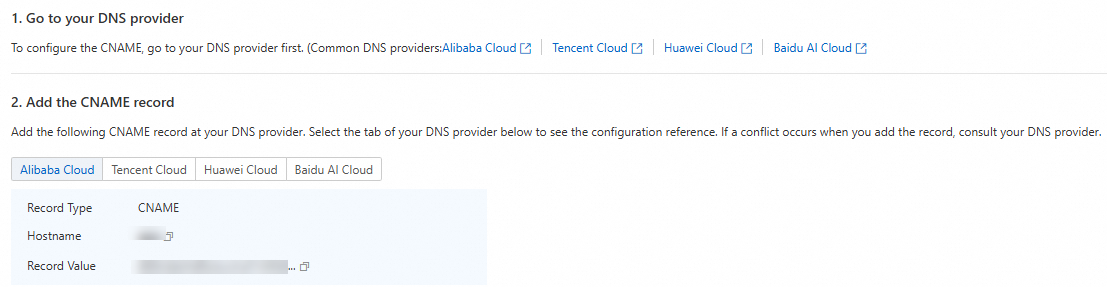
Setelah menambahkan record, ikuti instruksi di konsol dan klik
 untuk menyalin nilai CNAME yang disediakan oleh ESA. Rekaman CNAME ini mengarah ke node tepi ESA.
Mengimpor beberapa record
Pada halaman Records, klik Import.
Pada halaman Import, unggah file Rekaman DNS Anda.
Untuk memigrasikan Rekaman DNS dari Cloudflare, Alibaba Cloud DNS, atau DNSPod ke ESA, pertama-tama dapatkan file Rekaman DNS dari penyedia DNS asli Anda lalu unggah.
Pilih Cloudflare, Alibaba Cloud DNS, atau DNSPod sesuai kebutuhan, lalu klik Select File.
Pilih file Rekaman DNS dan unggah ke ESA.
Untuk menggunakan templat ESA guna memasukkan dan mengimpor Rekaman DNS secara manual:
Pilih Import from Template, lalu klik Download Template.
Dalam file templat, tambahkan atau ubah Rekaman DNS sesuai format templat, lalu simpan file.
Klik Select File, pilih templat yang disimpan, lalu unggah.
Pada halaman Import, tinjau dan sesuaikan konfigurasi record, lalu klik OK.
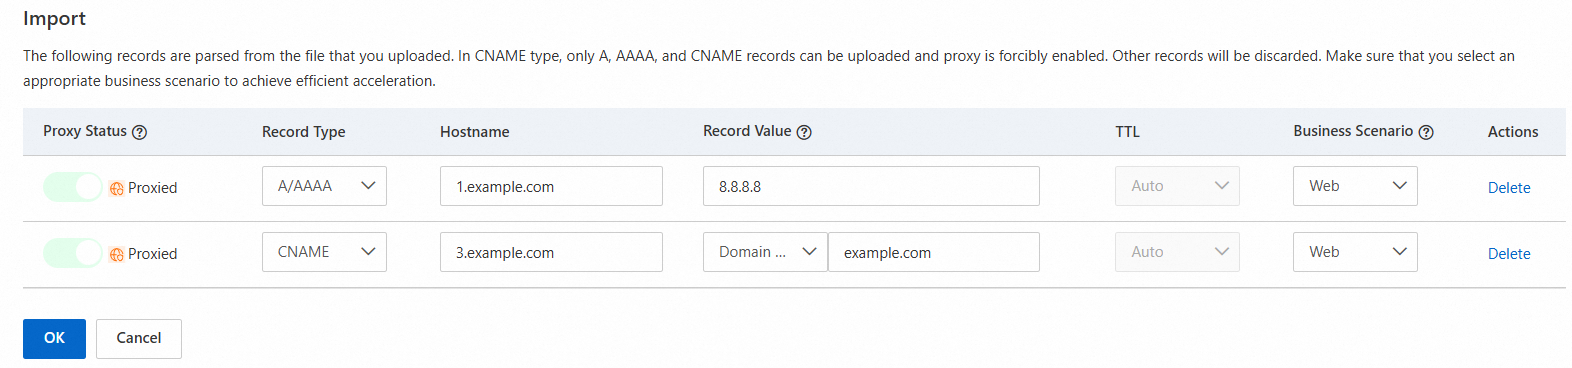
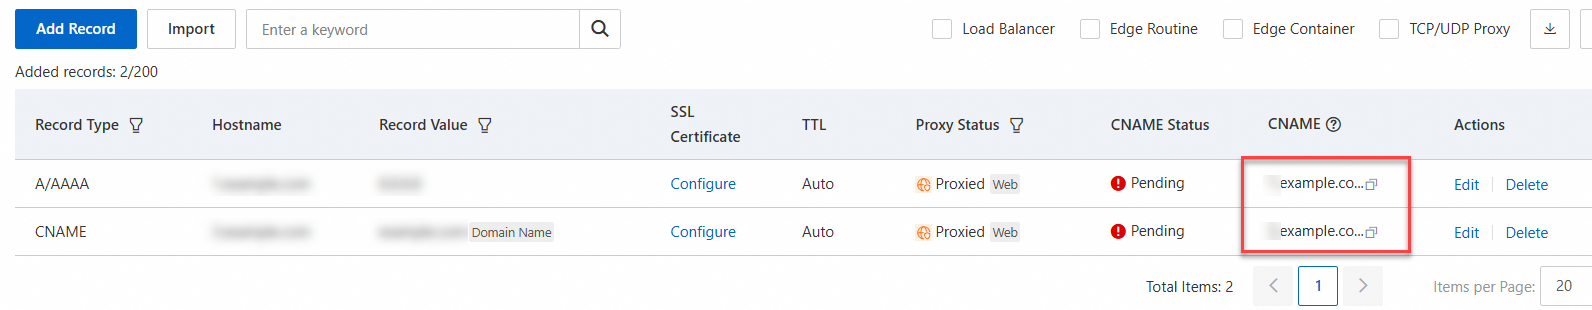
Setelah impor berhasil, klik
 di kolom CNAME pada daftar Rekaman DNS untuk menyalin nilai Rekaman CNAME.
Saat menambahkan Rekaman DNS untuk subdomain yang menggunakan port non-standar (bukan 80 atau 443), gunakan salah satu metode konfigurasi berikut:
Semua subdomain menggunakan port non-standar yang sama: Jika semua subdomain mengakses server origin melalui port non-standar yang sama, Anda dapat menyesuaikan port origin-pull dengan menggunakan Mengonfigurasi protokol dan port origin-pull.
Subdomain menggunakan port non-standar yang berbeda: Jika subdomain yang berbeda mengakses server origin melalui port non-standar yang berbeda, Anda dapat menggunakan Aturan Protokol dan Port Origin untuk menyesuaikan port origin-pull untuk setiap subdomain.
Menambahkan Rekaman CNAME di penyedia DNS
Setelah mendapatkan nilai CNAME dari ESA, Anda harus menambahkannya sebagai Rekaman CNAME di penyedia DNS Anda. Ini merutekan permintaan untuk nama domain yang dipercepat melalui penyedia DNS Anda ke node tepi ESA yang sesuai, sehingga mengaktifkan akselerasi proksi.
Di penyedia DNS Anda, tambahkan Rekaman CNAME menggunakan nilai yang Anda salin dari ESA.
Kembali ke konsol ESA, pilih , dan pastikan CNAME Status untuk record yang baru ditambahkan adalah Configured.
 Catatan
Jika verifikasi gagal, tunggu record menyebar lalu coba lagi.
Langkah 5: Memverifikasi akselerasi
Setelah situs Anda terhubung ke ESA, permintaan client secara otomatis dirutekan ke node ESA terdekat. Anda dapat memverifikasi bahwa akselerasi berfungsi dengan memeriksa alamat IP.
Metode 1: Developer tools browser
Pengujian ini memerlukan Rekaman DNS dengan akselerasi proksi yang diaktifkan. Rekaman DNS tanpa akselerasi proksi tidak dirutekan melalui node tepi ESA dan tidak dapat diverifikasi dengan metode ini.
Di browser, akses resource di situs Anda, seperti
https://api.example.com/test.txt. Buka developer tools browser dan temukan alamat IP dari permintaan tersebut.Gunakan tool Kepemilikan Alamat IP untuk memeriksa apakah alamat IP tersebut milik ESA. Jika hasilnya "Yes", ini mengonfirmasi bahwa ESA sedang mengakselerasi situs Anda.
Metode 2: CLI
Pengujian ini memerlukan Rekaman DNS dengan akselerasi proksi yang diaktifkan.
Rekaman DNS tanpa akselerasi proksi tidak dirutekan melalui node tepi ESA dan tidak dapat diverifikasi dengan metode ini.
Windows
Buka Command Prompt.
Masukkan
nslookup -type=A <domain_name>(misalnya,nslookup -type=A test.example.com) untuk menemukan alamat IP yang teresolusi.Gunakan tool Kepemilikan Alamat IP untuk memeriksa apakah alamat IP tersebut milik ESA.
Jika hasilnya "Yes", ini mengonfirmasi bahwa ESA sedang mengakselerasi situs Anda.
Linux, macOS
Buka terminal.
Masukkan
dig <domain_name>(misalnya,dig test.example.com) untuk menemukan alamat IP yang teresolusi.Gunakan tool Kepemilikan Alamat IP untuk memeriksa apakah alamat IP tersebut milik ESA.
Jika hasilnya "Yes", ini mengonfirmasi bahwa ESA sedang mengakselerasi situs Anda.
Metode 3: Log Real-time
Log Real-time tidak didukung untuk paket Entrance. Jika paket Anda adalah Entrance, Anda dapat menggunakan metode satu atau dua untuk verifikasi, atau upgrade paket Anda lalu gunakan metode tiga untuk verifikasi.
Di konsol ESA, pilih Websites, lalu klik nama situs di kolom Website.
Di panel navigasi kiri, buka , lalu klik Start Monitoring.
Jika log muncul, ini mengonfirmasi bahwa ESA sedang mengakselerasi situs Anda.
FAQ
Pelajari lebih lanjut
Selain keamanan dan performa situs, ESA menyediakan fitur untuk manajemen situs, termasuk cache, komputasi tepi, aturan, analitik dan log, serta traffic.
Komputasi tepi
ESA menyediakan solusi komputasi tepi yang efisien, fleksibel, dan berlatensi rendah melalui tiga produk: Functions and Pages, Kontainer tepi, dan penyimpanan tepi.
Functions and Pages adalah platform pengembangan full-stack yang menyediakan solusi deployment lengkap, mulai dari pengiriman kode hingga distribusi global. Dengan mengintegrasikan Alur kerja berbasis Git, jaringan tepi global, dan sistem build cerdas, platform ini mendukung berbagai aplikasi, termasuk website statis, Aplikasi halaman tunggal (SPA), aplikasi server-side rendered (SSR), dan fungsi tepi, untuk deployment dalam skala apa pun.
Kontainer tepi menyediakan resource komputasi yang elastis dan mudah dipelihara untuk aplikasi terkontainerisasi yang di-deploy di node tepi. Menggunakan deployment global dan penjadwalan berbasis kedekatan, layanan ini menyederhanakan penanganan protokol dan secara signifikan mengurangi latensi respons.
penyimpanan tepi adalah layanan penyimpanan kunci-nilai di tepi. Ketika dikombinasikan dengan fungsi tepi, layanan ini memungkinkan Anda mengakses data dari node yang sama, sehingga Anda dapat men-deploy layanan ringan seperti BaaS dan gerbang API.
Aturan kustom
Anda dapat membuat dan men-deploy aturan kondisional di berbagai fitur, seperti cache, pengalihan, kompresi, back-to-origin, dan WAF, dengan menggunakan sintaks dan logika konfigurasi yang konsisten. Hal ini memberikan kontrol yang presisi atas eksekusi kebijakan untuk manajemen yang lebih efisien.
Analitik dan log
Ketika ESA memproses permintaan Anda, sistem menghasilkan data traffic Real-time dan log terperinci. Gunakan data ini untuk mengoptimalkan alokasi sumber daya, memecahkan masalah, menghasilkan metrik Pemantauan waktu nyata, dan menganalisis kualitas koneksi jaringan untuk pengujian performa. Hal ini membantu memastikan situs Anda berjalan dengan andal dan efisien.
Kontrol traffic
Node tepi ESA memantau dan mengatur aliran data secara Real-time, meningkatkan ketersediaan dan stabilitas layanan dengan mengoptimalkan distribusi traffic, menyeimbangkan beban, dan secara signifikan mengurangi latensi tautan.