Log audit mencatat informasi terperinci mengenai aktivitas database. Dengan melihat log audit, Anda dapat melacak potensi aktivitas berbahaya atau akses tidak sah ke database, menyelidiki penyebab insiden keamanan, serta memenuhi persyaratan kepatuhan.
Prasyarat
Aktifkan audit data untuk aset data yang didukung yang ingin diaudit. Untuk informasi selengkapnya, lihat Aktifkan audit data.
Log
Lokasi penyimpanan log
Setelah Anda mengaktifkan audit data, Data Security Center (DSC) mengumpulkan dan menyimpan log di Logstore Simple Log Service (SLS):
-
Project
Nama project menggunakan format
sddp-${uid}-${regionId}. Dalam format ini,${uid}adalah ID Akun Alibaba Cloud Anda dan${regionId}adalah ID wilayah tempat database berada. -
Logstore
Kategori
Jenis database
Logstore
Database relasional
RDS
rds_log
PolarDB
dsc_polardb_log
PolarDB-X
dsc_drds_log
OceanBase
dsc_oceanbase_log
Database non-relasional
Redis
dsc_redis_log
MongoDB
dsc_mongodb_log
Database tidak terstruktur
OSS
dsc_oss_log
Big data
Tablestore
dsc_ots_log
MaxCompute
dsc_odps_tunnel_log
ADB-MYSQL
dsc_ads_log
ADB-PG
dsc_gpdb_log
Database yang dikelola sendiri
MySQL
dsc_self_built_db_log
SQL Server
PostgreSQL
Oracle
Bidang umum
|
Bidang |
Deskripsi |
|
client_ip |
Alamat IP client. |
|
clusterId |
ID kluster. |
|
collector_type |
Jenis pengumpulan log. |
|
db |
Nama database. |
|
db_type |
Jenis mesin database. |
|
effect_row |
Jumlah baris yang terpengaruh. |
|
execute_time |
Waktu eksekusi. |
|
fail |
Hasil eksekusi. |
|
hash |
Nilai hash. |
|
instance_id |
ID instans. |
|
latency |
Durasi eksekusi dalam mikrodetik. |
|
node_name |
Nama node. |
|
operate_type |
Jenis operasi. |
|
origin_time |
Waktu eksekusi asli pernyataan SQL. |
|
region_id |
ID wilayah. |
|
return_rows |
Jumlah baris yang dikembalikan dalam set hasil. |
|
sql |
Pernyataan SQL. |
|
thread_id |
ID thread. |
|
uid |
ID pengguna. |
|
update_rows |
Jumlah baris yang diperbarui. |
|
user |
Username login. |
Lihat log audit data (versi baru)
Masuk ke Konsol Data Security Center.
Di panel navigasi sebelah kiri, pilih Log Analysis.
-
Di halaman Log Analysis, klik New Version di pojok kanan atas.
Jika tombol Switch to Old Version ditampilkan di pojok kanan atas, lewati langkah ini.
-
Di panel navigasi sebelah kiri halaman Log Analysis, klik jenis produk untuk melihat lokasi penyimpanan log-nya.
Jenis produk yang tersedia mencakup RDS, PolarDB, PolarDB-X, Redis, MongoDB, OceanBase, dan database yang dikelola sendiri. Jumlah instans yang terhubung untuk masing-masing jenis ditampilkan dalam tanda kurung.
-
Di area log sebelah kanan, Anda dapat mencari dan melihat log operasi database atau bucket target menggunakan parameter seperti wilayah, instans, akun, dan jenis operasi.
Anda juga dapat memasukkan pernyataan kueri dan analisis untuk menganalisis log aset data target berdasarkan sintaks kueri dan sintaks analisis. Untuk informasi selengkapnya, lihat Panduan cepat kueri dan analisis.
Contoh kueri dan analisis
-
Lihat detail akses ke tabel dalam database instans RDS. Detail tersebut mencakup pengguna akses, jenis operasi, dan hasil operasi.
* and instance_id: rm-bp1******5u5w and db: s****p and table_name : sys_d*****itHasil kueri menampilkan detail entri log audit. Bidang utama mencakup db_type (MySQL), operate_type (Select), sql (
SELECT * FROM <code data-tag="code" id="code_9cda8785ad4b">sys_data_limitLIMIT 20), latency (428), fail (0), dan ret_code (0), serta bidang lain seperti user, table_name, dan thread_id. Anda dapat menggunakan bidang-bidang ini untuk mengidentifikasi pengguna akses, jenis operasi, dan hasil operasi. -
Lihat distribusi alamat IP yang mengakses tabel data dalam instans RDS.
* and instance_id: rm-bp1*****5u5w and db: s****p and table_name : sys_d*****it | select user,client_ip,count(*) group by user,client_ipSetelah memasukkan pernyataan kueri, klik Query/Analyze, lalu klik tab Graph untuk melihat hasil agregasi, termasuk user, client_ip, dan jumlah akses yang sesuai.
-
Hitung statistik lalu lintas keluar melalui internet untuk semua file dalam direktori bucket tertentu.
* and __topic__ : oss_access_log and bucket: examplebucket and host : "examplebucket.oss-cn-hangzhou.aliyuncs.com" not sync_request : cdn | select
  SUM(content_length_out) AS total_traffic_out_byte
WHERE
  url_decode(object) LIKE 'exampledir/%'
Klik tab Graph untuk melihat hasil kueri. Bidang yang dikembalikan
total_traffic_out_bytememiliki nilai 11749, yang menunjukkan bahwa lalu lintas keluar dari direktori yang ditentukan adalah 11.749 byte.
-
Unduh log
DSC mengumpulkan dan menyimpan log di Simple Log Service (SLS). Konsol DSC mengintegrasikan fitur unduh log dari konsol SLS. Hal ini memungkinkan Anda mengunduh log atau hasil kueri dan analisis ke komputer lokal. Prosedur pengunduhan di konsol DSC mirip dengan prosedur di konsol SLS. Untuk informasi selengkapnya, lihat Unduh log menggunakan konsol SLS.
Log audit data (versi lama)
Mode log
-
Mode analisis: Lihat log audit untuk suatu produk dari dimensi berbasis waktu. Log audit mencatat detail perilaku, seperti nama instans, akun, durasi eksekusi, dan alamat IP client.
Fitur ini hanya didukung untuk ApsaraDB RDS, PolarDB, PolarDB-X, MongoDB, OceanBase, database yang dikelola sendiri, AnalyticDB, dan AnalyticDB.
-
Mode daftar: Lihat log audit untuk suatu produk dari dimensi berbasis instans. Log audit mencatat nama instans, database, akun, alamat IP client, jenis operasi, dan jumlah baris yang terpengaruh.
-
Untuk Tablestore, MaxCompute, dan Redis, Anda hanya dapat melihat log audit dari dimensi berbasis instans. Tab Mode analisis dan Mode daftar tidak tersedia di konsol. Secara default, daftar log untuk suatu instans ditampilkan.
-
Untuk OSS, Anda hanya dapat melihat log audit dari dimensi berbasis bucket. Tab Mode analisis dan Mode daftar tidak tersedia di konsol. Secara default, daftar log untuk suatu bucket ditampilkan.
-
Statistik operasi SQL database
Masuk ke Konsol Data Security Center.
Di panel navigasi sebelah kiri, pilih Log Analysis.
-
Di halaman Log Analysis, klik Switch to Old Version di pojok kanan atas.
Jika New Version ditampilkan di sudut kanan atas, lewati langkah ini.
-
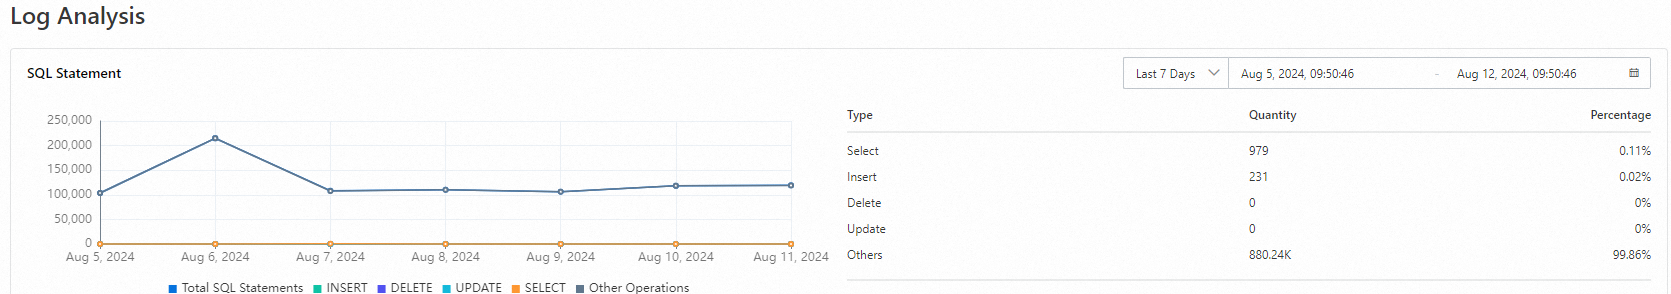
Di halaman Log Analysis, lihat grafik tren jumlah pernyataan SQL (Select, Insert, Delete, Update, dan Others) yang dieksekusi dalam 12 jam, 1 hari, 7 hari, atau 30 hari terakhir.
Lihat berdasarkan waktu
Masuk ke Konsol Data Security Center.
Di panel navigasi sebelah kiri, pilih Log Analysis.
-
Di halaman Log Analysis, klik Switch to Old Version di pojok kanan atas.
Jika tombol New Version ditampilkan di pojok kanan atas, lewati langkah ini.
-
Di halaman Log Analysis, di panel navigasi jenis produk sebelah kiri, klik jenis produk target.
-
Di tab Analysis mode, lihat catatan log untuk produk cloud yang sesuai.
Setelah memilih rentang waktu, DSC menampilkan log audit dalam urutan kronologis terbalik. Anda dapat menyaring log menggunakan berbagai kriteria.
Filter yang tersedia mencakup Time (15 menit terakhir, 30 menit terakhir, 1 jam terakhir, 12 jam terakhir, 1 hari terakhir, atau 7 hari terakhir), Region, Instance, Account, Client IP, Database Name, Operation Type, SQL Command, Execution Duration (dalam milidetik), dan Number of affected rows. Daftar hasil menampilkan informasi utama untuk setiap catatan audit. Untuk melihat informasi lengkap, klik Details.
-
Di kolom Actions catatan log, klik Details untuk melihat detailnya, termasuk informasi tentang client, server, dan perilaku.
Lihat berdasarkan instans
Masuk ke Konsol Data Security Center.
Di panel navigasi sebelah kiri, pilih Log Analysis.
-
Di halaman Log Analysis, klik Switch to Old Version di pojok kanan atas.
Jika tombol New Version ditampilkan di pojok kanan atas, lewati langkah ini.
-
Di halaman Log Analysis, klik nama produk target di panel navigasi sebelah kiri.
-
Di atas daftar log, klik tab List mode.
Untuk Redis, OSS, Tablestore, dan MaxCompute, Anda hanya dapat melihat log berdasarkan instans. Secara default, tombol List mode tidak ditampilkan.
-
Dalam mode daftar, lihat catatan log.
Anda dapat mencari dan melihat log audit yang memenuhi kondisi tertentu berdasarkan parameter yang ditampilkan di konsol.
Dalam mode daftar, panel navigasi sebelah kiri mengkategorikan aset data. Anda dapat beralih antara Analysis mode dan List mode, serta menyaring berdasarkan rentang Time. Gunakan filter seperti Region, Instance, Account, Client IP, Database Name, Operation Type, SQL Command, Execution Duration, dan Number of affected rows, lalu klik Search. Tabel hasil menampilkan detail utama untuk setiap log, termasuk Instance, Instance Alias, Database, Account, Client IP, Operation Type, Number of affected rows, dan Actions. Untuk melihat log tertentu, klik Details.
-
Di kolom Actions catatan log, klik Details untuk melihat detailnya, termasuk informasi tentang client, server, dan perilaku.
Ekspor log
Masuk ke Konsol Data Security Center.
Di panel navigasi sebelah kiri, pilih Log Analysis.
-
Di halaman Log Analysis, klik Switch to Old Version di pojok kanan atas.
Jika tombol New Version ditampilkan di pojok kanan atas, lewati langkah ini.
-
Di panel navigasi nama produk sebelah kiri halaman Log Analysis, klik nama produk target.
-
Pilih rentang waktu dan tentukan informasi lainnya. Lalu, klik Search.
-
Klik Export.
Tindakan ini mengekspor semua catatan log dari halaman saat ini.
FAQ
Apa yang harus saya lakukan jika tidak ada catatan log audit yang ditampilkan?
Lakukan pemecahan masalah dalam urutan berikut:
-
Periksa apakah audit data telah diaktifkan untuk aset data tersebut. Masuk ke konsol DSC, buka Asset Center, lalu periksa kolom Data Audit aset target. Jika audit data belum diaktifkan, tidak ada log audit yang dikumpulkan untuk aset tersebut. Klik Enable untuk mengaktifkan fitur ini. Setelah diaktifkan, buka Data Audit > Cloud-native Data Audit untuk melihat log.
-
Periksa apakah ruang penyimpanan log penuh. Di halaman Log Analysis, periksa area informasi penyimpanan. Jika ruang penyimpanan tidak mencukupi, DSC akan berhenti mengumpulkan log baru. Klik Upgrade untuk memperluas ruang penyimpanan.
-
Periksa apakah kondisi filter sesuai. Di halaman Log Analysis, pastikan kondisi filter seperti rentang waktu, jenis database, wilayah, dan instans sesuai dengan aset target. Alihkan jenis produk di panel navigasi untuk melihat log layanan cloud yang berbeda.
Dokumen terkait
-
DSC menyimpan log audit yang dapat Anda kueri secara online. Anda dapat melihat penggunaan penyimpanan saat ini dan mengelola aturan penyimpanan untuk log online dan arsip. Untuk informasi selengkapnya, lihat Kelola penyimpanan log.
-
Secara default, DSC menyediakan aturan audit bawaan untuk aset data. Aturan tersebut mencakup aturan audit database, aturan audit OSS, dan aturan audit MaxCompute. Anda juga dapat membuat aturan audit kustom. Setelah mengaktifkan aturan peringatan audit, Anda dapat menggunakan log audit untuk mendeteksi risiko terhadap aset data, seperti operasi anomali, kebocoran data, kerentanan, dan serangan injeksi SQL. Untuk informasi selengkapnya, lihat Konfigurasikan dan aktifkan aturan peringatan audit.
-
Setelah mengaktifkan aturan peringatan audit, DSC melaporkan perilaku yang memicu aturan tersebut sebagai peringatan audit di DSC. Anda dapat menganalisis dan menangani risiko terkait berdasarkan informasi peringatan dan log audit. Untuk informasi selengkapnya, lihat Lihat dan tangani peringatan audit.