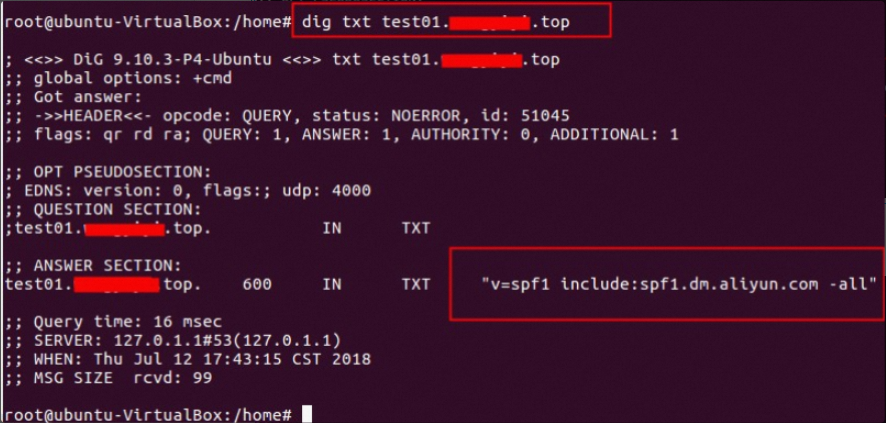
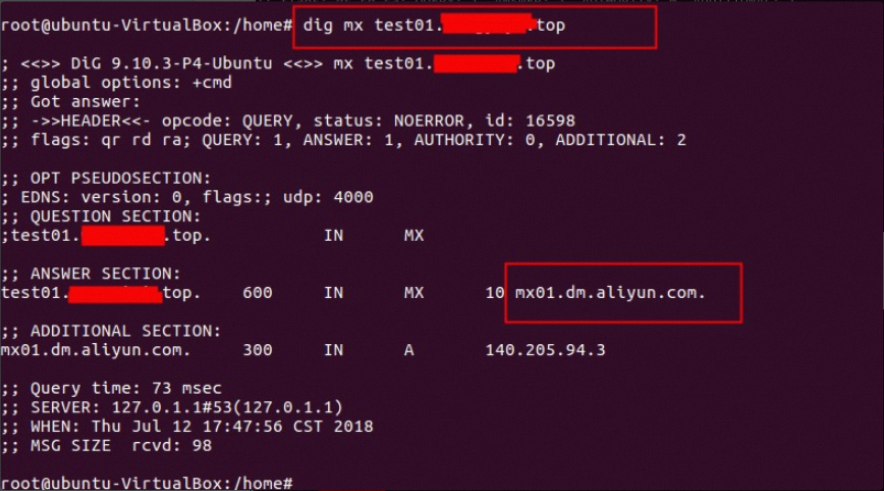
Artikel ini menjelaskan cara memverifikasi bahwa pengaturan DNS untuk domain pengirim Anda telah dikonfigurasi dengan benar. Artikel ini mencakup metode verifikasi rekaman SPF, DKIM, DMARC, dan MX menggunakan Alibaba Cloud DNS Check Tool, perintah nslookup di Windows, serta perintah dig di Linux. Contoh dalam artikel ini menggunakan sub.example.com sebagai domain pengirim dan example.com sebagai nama domain utama.
Contoh: sub.example.com di Tiongkok (Hangzhou)
Domain sub.example.com merupakan subdomain dari nama domain utama example.com.
Sebelum melakukan verifikasi, Anda harus mengonfigurasi rekaman DNS di penyedia layanan nama domain Anda. Temukan nilai rekaman yang diperlukan pada halaman Direct Mail > Sender Domains > Configure di Konsol Alibaba Cloud. Setelah rekaman dikonfigurasi, gunakan salah satu metode berikut untuk memverifikasi bahwa pengaturan tersebut telah berlaku.
Saat menjalankan kueri, ganti nama domain contoh dengan domain Anda sendiri.
Menggunakan Alibaba Cloud DNS Check Tool
1. SPF (sender policy framework)
Tujuan: Mencegah spoofing pengirim dengan mendeklarasikan daftar alamat IP server yang diizinkan mengirim email untuk nama domain Anda.
Domain yang dikueri:
sub.example.comJenis rekaman: TXT
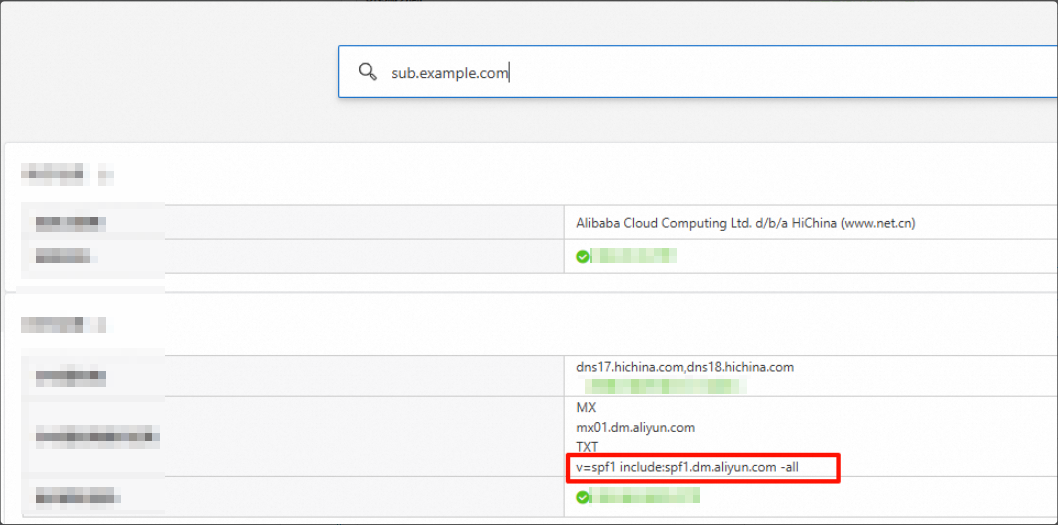
Satu domain hanya boleh memiliki satu rekaman SPF. Jika Anda memiliki beberapa alamat IP keluar, gabungkan semuanya ke dalam satu rekaman.
Contoh sintaksis nilai rekaman:
Dua domain: v=spf1 include:spf.qiye.aliyun.com include:spf1.dm.aliyun.com -all
Domain + alamat IP: v=spf1 include:spf.qiye.aliyun.com ip4:x.x.x.x -all
Domain + rentang alamat IP (gunakan dengan hati-hati): v=spf1 include:spf.qiye.aliyun.com ip4:x.x.x.x/24 -all
Gunakan ip4 bukan ipv4.
Jangan gunakan domain untuk DirectMail jika domain tersebut sudah digunakan untuk layanan email perusahaan—hal ini menyebabkan konflik yang mengganggu alur email Anda. Gunakan subdomain untuk pengiriman email sebagai gantinya.
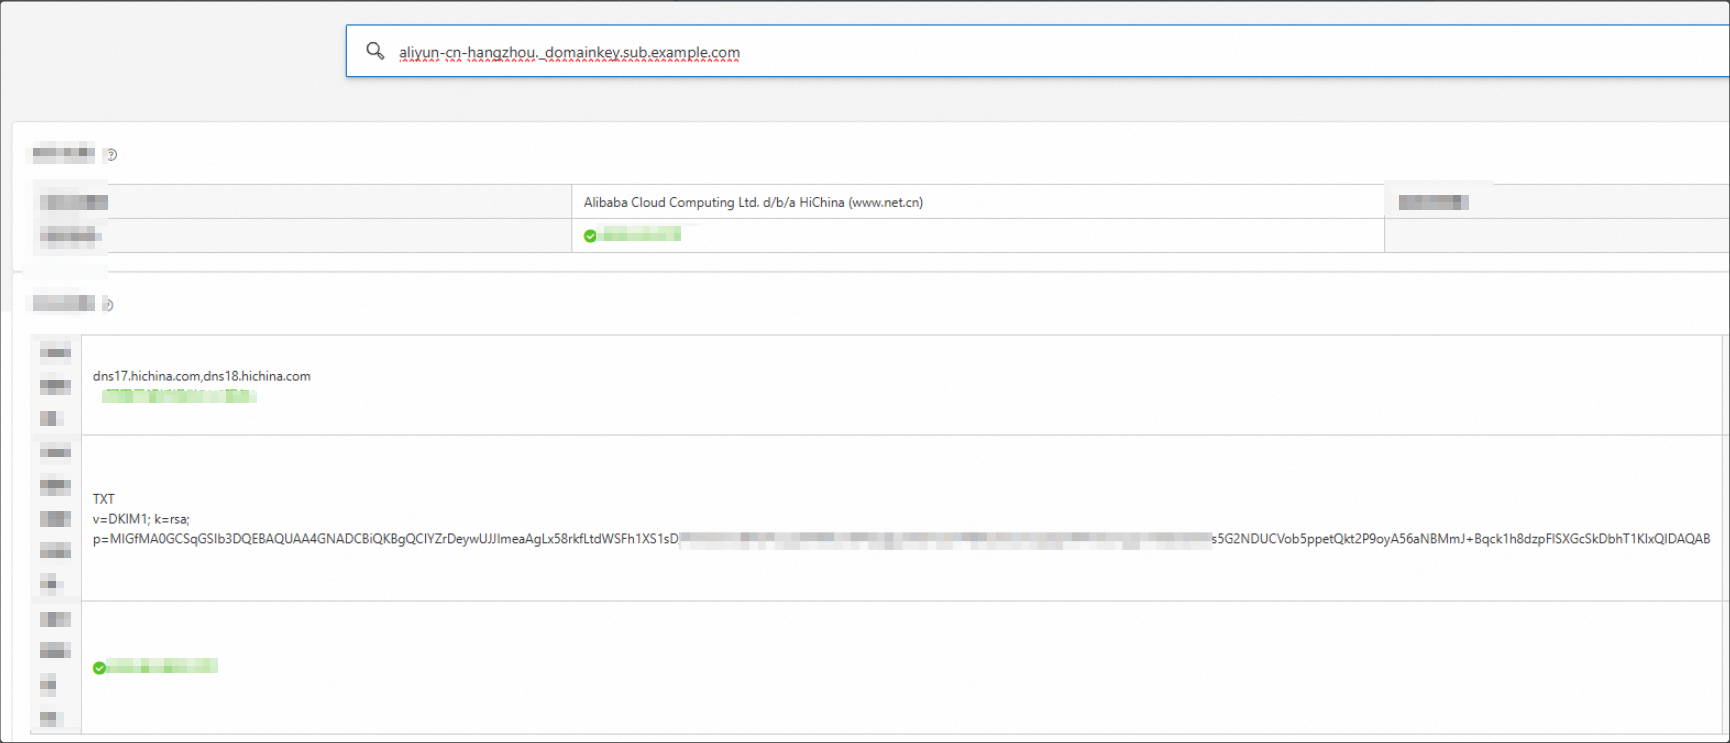
2. DKIM (DomainKeys identified mail)
Tujuan: Memverifikasi integritas email dengan menggunakan tanda tangan digital, sehingga mencegah email dimodifikasi selama transit.
Domain yang dikueri:
aliyun-cn-hangzhou._domainkey.sub.example.com. Formatnya adalah: host record + domain pengirim.Jenis rekaman: TXT
Bagian selector bervariasi tergantung pada Wilayah yang Anda pilih di Konsol: aliyun-cn-hangzhou.
Rekaman DKIM lama tidak menyertakan identifier 1024 atau 2048 dalam host record.
Lama:
Tiongkok (Hangzhou): aliyun-cn-hangzhou._domainkey.sub.example.com
Singapura: aliyun-ap-southeast-1._domainkey.sub.example.com
AS (Virginia): aliyun-us-east-1._domainkey.sub.example.com
Jerman (Frankfurt): aliyun-eu-central-1._domainkey.sub.example.com
1024-bit:
Tiongkok (Hangzhou): aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapura: aliyun-ap-southeast-1-1024._domainkey.sub.example.com
AS (Virginia): aliyun-us-east-1-1024._domainkey.sub.example.com
Jerman (Frankfurt): aliyun-eu-central-1-1024._domainkey.sub.example.com
2048-bit:
Tiongkok (Hangzhou): aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapura: aliyun-ap-southeast-1-2048._domainkey.sub.example.com
AS (Virginia): aliyun-us-east-1-2048._domainkey.sub.example.com
Jerman (Frankfurt): aliyun-eu-central-1-2048._domainkey.sub.example.com
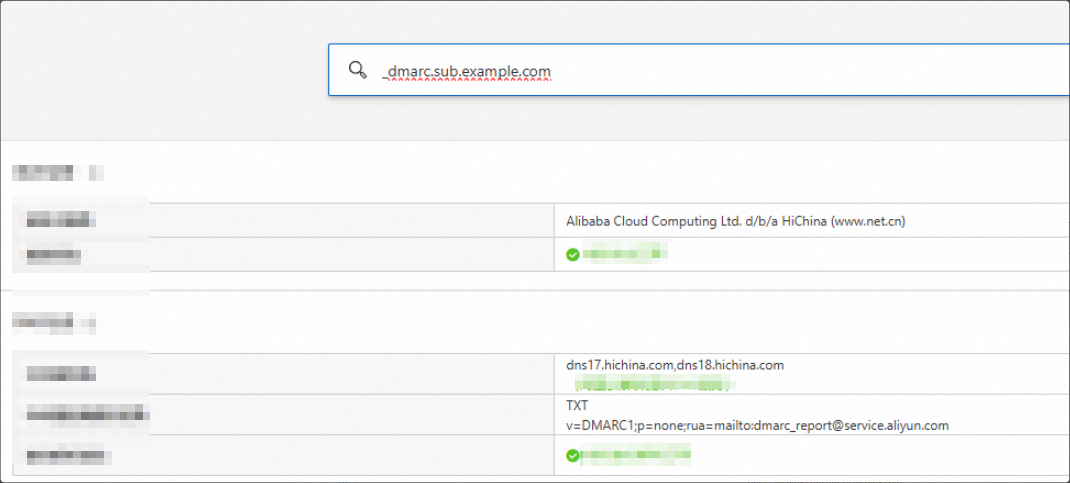
3. DMARC (domain-based message authentication, reporting, and conformance)
Tujuan: Menentukan cara menangani email yang gagal dalam pemeriksaan SPF atau DKIM dan memungkinkan Anda menerima laporan mengenai aktivitas email.
Kueri rekaman
TXTuntuk nama domain_dmarc.sub.example.com.Jenis rekaman: TXT
4. Rekaman MX (mail exchange)
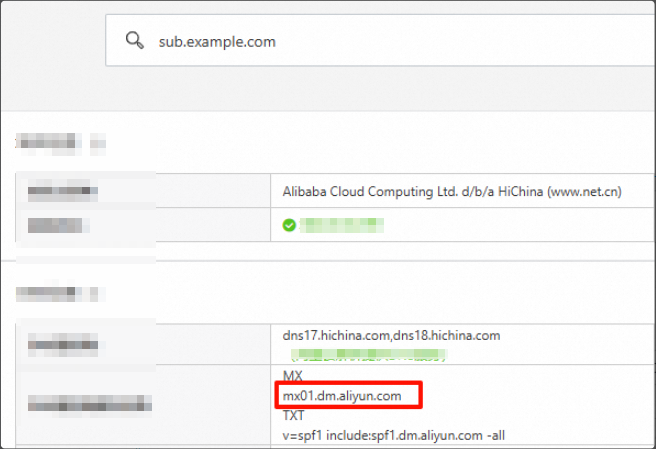
Tujuan: Menentukan server mail yang bertanggung jawab menerima pesan email atas nama suatu nama domain.
Domain yang dikueri:
sub.example.comJenis rekaman: MX
Menggunakan tool command-line
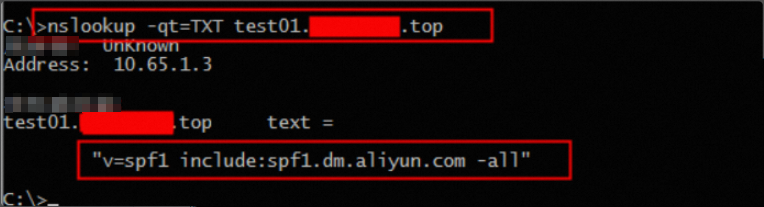
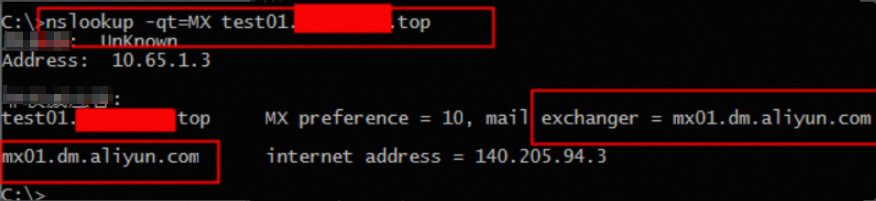
Menggunakan perintah nslookup di Windows
SPF/DMARC/MX:
nslookup -type=TXT sub.example.com        # SPF
nslookup -type=TXT _dmarc.sub.example.com # DMARC
nslookup -type=MX sub.example.com         # MX
Contoh DKIM:
# Jalankan perintah yang sesuai dengan Wilayah Anda.

# Legacy:
Tiongkok (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou._domainkey.sub.example.com
Singapura: nslookup -type=TXT aliyun-ap-southeast-1._domainkey.sub.example.com
AS (Virginia):
nslookup -type=TXT aliyun-us-east-1._domainkey.sub.example.com
Jerman (Frankfurt): nslookup -type=TXT aliyun-eu-central-1._domainkey.sub.example.com

# 1024-bit:
Tiongkok (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapura: nslookup -type=TXT aliyun-ap-southeast-1-1024._domainkey.sub.example.com
AS (Virginia): nslookup -type=TXT aliyun-us-east-1-1024._domainkey.sub.example.com
Jerman (Frankfurt): nslookup -type=TXT aliyun-eu-central-1-1024._domainkey.sub.example.com

# 2048-bit:
Tiongkok (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapura: nslookup -type=TXT aliyun-ap-southeast-1-2048._domainkey.sub.example.com
AS (Virginia): nslookup -type=TXT aliyun-us-east-1-2048._domainkey.sub.example.com
Jerman (Frankfurt): nslookup -type=TXT aliyun-eu-central-1-2048._domainkey.sub.example.com
Menggunakan perintah dig di Linux
SPF/DMARC/MX:
dig TXT sub.example.com           # SPF
dig TXT _dmarc.sub.example.com    # DMARC
dig MX sub.example.com            # MX
Contoh DKIM:
# Jalankan perintah yang sesuai dengan Wilayah Anda.

# Legacy:
Tiongkok (Hangzhou): dig TXT aliyun-cn-hangzhou._domainkey.sub.example.com
Singapura: dig TXT aliyun-ap-southeast-1._domainkey.sub.example.com
AS (Virginia):
dig TXT aliyun-us-east-1._domainkey.sub.example.com
Jerman (Frankfurt): dig TXT aliyun-eu-central-1._domainkey.sub.example.com

# 1024-bit:
Tiongkok (Hangzhou): dig TXT aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapura: dig TXT aliyun-ap-southeast-1-1024._domainkey.sub.example.com
AS (Virginia): dig TXT aliyun-us-east-1-1024._domainkey.sub.example.com
Jerman (Frankfurt): dig TXT aliyun-eu-central-1-1024._domainkey.sub.example.com

# 2048-bit:
Tiongkok (Hangzhou): dig TXT aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapura: dig TXT aliyun-ap-southeast-1-2048._domainkey.sub.example.com
AS (Virginia): dig TXT aliyun-us-east-1-2048._domainkey.sub.example.com
Jerman (Frankfurt): dig TXT aliyun-eu-central-1-2048._domainkey.sub.example.com