Topik ini menjelaskan cara menggunakan Cloud Enterprise Network (CEN) untuk mengaktifkan instans Elastic Compute Service (ECS) di beberapa virtual private cloud (VPC) agar dapat mengakses instans Cloud Storage Gateway (CSG).
Informasi latar belakang
Cloud Storage Gateway (CSG) adalah layanan penyimpanan yang mengintegrasikan aplikasi, infrastruktur, dan data on-premises Anda secara mulus dengan Alibaba Cloud. CSG menghubungkan aplikasi dan beban kerja penyimpanan yang sudah ada ke layanan penyimpanan dan komputasi Alibaba Cloud melalui perangkat virtual. Perangkat ini kompatibel dengan protokol penyimpanan standar industri dan dapat diterapkan di pusat data Anda atau di Alibaba Cloud.
Arsitektur umum untuk penerapan skala besar di Alibaba Cloud menghubungkan beberapa virtual private cloud (VPC) guna mendukung kluster ECS skala besar. Sebelumnya, versi CSG 1.0.31 dan sebelumnya hanya mengizinkan koneksi dari instans ECS dalam satu VPC saja. Mulai versi 1.0.32, CSG mendukung beberapa blok CIDR VPC, termasuk 192.168.0.0/16, 172.16.0.0/12, dan 10.0.0.0/8.
Topik ini menunjukkan cara mengonfigurasi CEN dan security group agar instans ECS dari tiga VPC yang saling terhubung dapat mengakses satu instans CSG.
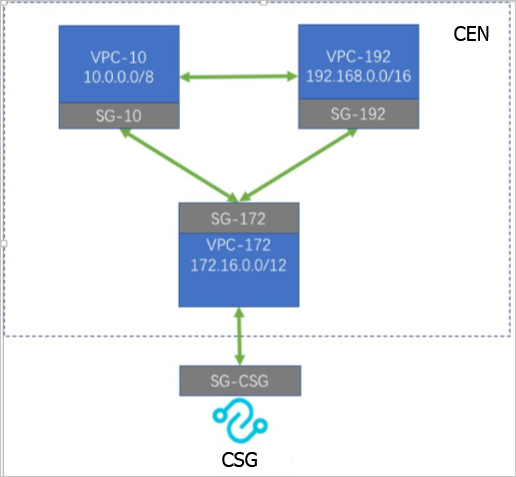
-
SG merupakan singkatan dari security group.
-
VPC merupakan singkatan dari virtual private cloud. Blok CIDR, seperti 172.16.0.0/12, menentukan rentang alamat IP dari VPC tersebut.
Konfigurasi CEN
-
Masuk ke Konsol CEN.
-
Buat instans CEN. Untuk informasi selengkapnya, lihat Langkah 2: Buat instans CEN.
-
Lampirkan instans jaringan. Untuk informasi selengkapnya, lihat Langkah 3: Lampirkan instans jaringan.
Lampirkan ketiga VPC ke instans CEN yang sama.
Konfigurasi aturan security group
Konfigurasikan security group untuk instans CSG agar mengizinkan akses dari semua sumber daya dalam CEN. Dalam contoh ini, Anda harus mengonfigurasi security group SG-10 dan SG-192.
-
Masuk ke Konsol ECS.
-
Di panel navigasi sebelah kiri, pilih . Temukan security group yang dituju, lalu klik {value}.
-
Pada halaman Security Group Details, di tab Access Rules, pilih arah aturan, lalu klik Add Rule atau {value}. Di pengaturan aturan, pilih protokol, masukkan port, dan tentukan objek otorisasi.
-
Untuk Protocol Type, pilih All ICMP (IPv4). Untuk informasi lebih lanjut tentang parameter lainnya, lihat Tambahkan aturan security group.
Jika Anda menggunakan Active Directory (AD), tambahkan aturan security group untuk mengizinkan traffic pada port TCP dan UDP 53 serta 636.
Konfigurasi ini memungkinkan instans ECS dalam CEN Anda menggunakan protokol NFS, SMB, dan iSCSI melalui CSG untuk terhubung ke Object Storage Service (OSS). Hal ini menyederhanakan tugas-tugas seperti ekspansi penyimpanan, berbagi lintas wilayah (cross-region sharing), distribusi data, adaptasi aplikasi lama, serta pencadangan, pengarsipan, dan migrasi. Untuk informasi selengkapnya, lihat Use case CSG.
Gunakan instans CSG
- File gateway
- Untuk klien Linux, lihat Akses share NFS.
- Untuk klien Windows, lihat Akses share SMB.
- Block gateway
- Untuk klien Linux, lihat Gunakan volume pada sistem Linux.
- Untuk klien Windows, lihat Gunakan volume pada sistem Windows.