Pertanyaan umum mengenai penagihan CEN, pemasangan instans jaringan, pembelajaran rute, konflik rute, konektivitas jaringan, dan operasi lintas akun.
Tautan cepat FAQ
Kategori | Pertanyaan |
Dasar-dasar | |
Penagihan | |
Pemasangan instans jaringan | |
Pembelajaran rute | |
Konflik rute | |
Konektivitas jaringan | |
Operasi cross-account |
Interkoneksi VPC cross-account dalam satu wilayah
Ya.
Tidak diperlukan paket bandwidth atau koneksi antar wilayah:
Komunikasi antar wilayah untuk VPC dalam satu akun
Ya.
Ikuti petunjuk di bawah ini dan lewati langkah otorisasi VPC lintas akun.
Jumlah instans router transit per wilayah
Dalam satu instans CEN, hanya satu router transit yang dapat ada per wilayah. Instans jaringan harus dipasang ke CEN yang sama agar dapat berkomunikasi.
Anda dapat membuat beberapa instans CEN (secara default terisolasi), masing-masing dengan router transit sendiri di wilayah yang sama.
Sebagai contoh, China (Hangzhou) dapat memiliki satu router transit untuk instans CEN 1 dan satu lagi untuk instans CEN 2.
CEN vs. koneksi VBR-ke-VPC
Baik CEN maupun koneksi VBR-ke-VPC (Express Connect) menghubungkan pusat data ke VPC, tetapi berbeda dalam koneksi jaringan, manajemen rute, dan penagihan.
Item | CEN | Koneksi VBR-ke-VPC |
Koneksi jaringan | Konektivitas point-to-multipoint. Memasang VBR dan VPC ke router transit menghubungkan pusat data Anda ke VPC tersebut dan semua instans lain yang terpasang (VPC, VBR, instans CCN, koneksi IPsec-VPN). | Koneksi point-to-point. Tidak ada perutean transitif. Pusat data hanya dapat berkomunikasi dengan VPC yang terhubung langsung. |
Manajemen rute |
| Konfigurasi manual. Harus menambahkan rute secara manual ke VBR dan VPC. Fitur perutean lanjutan seperti kebijakan perutean tidak didukung. |
Penagihan |
|
|
Perbedaan antara CEN dan koneksi peering VPC
Baik CEN maupun koneksi peering VPC memungkinkan komunikasi pribadi antar VPC, tetapi berbeda dalam skala, topologi, skalabilitas, konfigurasi rute, dan penagihan.
Item | CEN | Koneksi peering VPC |
Skenario yang didukung | Komunikasi antar VPC dalam satu wilayah dan dalam satu akun Alibaba Cloud Komunikasi antar VPC dalam satu wilayah tetapi dalam akun Alibaba Cloud berbeda Komunikasi antar wilayah antar VPC dalam satu akun Alibaba Cloud Komunikasi antar wilayah antar VPC dalam akun Alibaba Cloud berbeda | Komunikasi antar VPC dalam satu wilayah dan dalam satu akun Alibaba Cloud Komunikasi antar VPC dalam satu wilayah tetapi dalam akun Alibaba Cloud berbeda Komunikasi antar wilayah antar VPC dalam satu akun Alibaba Cloud Komunikasi antar wilayah antar VPC dalam akun Alibaba Cloud berbeda |
Skala jaringan | Router Transit mendukung koneksi hingga 1.000 VPC. | Secara default, satu VPC dapat membuat koneksi peering dengan hingga 10 VPC dalam satu wilayah dan 20 VPC di wilayah berbeda. |
Topologi jaringan | Point-to-multipoint VPC yang terpasang ke router transit saling berkomunikasi dan juga dengan semua instans terhubung lainnya (VBR, instans CCN, koneksi IPsec-VPN). | Point-to-point VPC hanya dapat berkomunikasi dengan pasangannya secara langsung. Menghubungkan beberapa VPC memerlukan koneksi peering terpisah dan rute antar setiap pasangan. |
Skalabilitas jaringan | Tinggi Untuk memperluas, cukup pasang VPC baru ke router transit dan konfigurasikan rute atau koneksi antar wilayah sesuai kebutuhan. | Rendah Menambahkan VPC memerlukan pembuatan koneksi peering dan konfigurasi rute antara VPC baru tersebut dengan setiap VPC yang perlu diajak berkomunikasi. |
Konfigurasi rute |
| Konfigurasi manual
|
Penagihan |
|
|
Kasus penggunaan yang direkomendasikan |
|
|
Memeriksa latensi komunikasi antar wilayah
Buat koneksi antar wilayah dan periksa data pemantauannya untuk latensi. Koneksi antar wilayah. Memantau koneksi antar wilayah.
Mengapa latensi jaringan internal CEN terkadang lebih tinggi daripada latensi jaringan publik?
Cloud Enterprise Network (CEN) menyediakan konektivitas jaringan pribadi antar VPC, bukan akselerasi WAN (Wide Area Network). Saat Anda mengakses sumber daya lintas wilayah, paket data melewati tautan fisik dasar, dan latensi yang dihasilkan ditentukan oleh jarak fisik antar wilayah. Ini adalah batasan fisik yang tidak dapat diatasi oleh CEN. Keunggulan latensi rendah CEN lebih signifikan untuk tautan lintas batas dan kurang terasa untuk tautan non-lintas batas.
Untuk membandingkan latensi, periksa data pemantauan untuk koneksi antar wilayah.
Menghubungkan VPC lintas akun dengan CEN
Sebagai contoh, untuk menghubungkan VPC1 (akun A), VPC2 (akun B), dan VPC3 (akun C): berikan otorisasi lintas akun ke instans CEN di akun A untuk VPC2 dan VPC3, lalu pasang semuanya agar dapat berkomunikasi. Menghubungkan VPC lintas akun dan Menggunakan CEN dan router transit Edisi Dasar untuk menghubungkan VPC di wilayah dan akun berbeda.
Kesalahan konsol: Forbidden.AttachChildInstanceAcrossBid
Router transit hanya dapat menghubungkan VPC lintas akun jika keduanya termasuk dalam jenis akun yang sama (situs China atau situs Internasional).
Sebagai contoh, router transit situs China hanya dapat menghubungkan VPC situs China, dan router transit situs Internasional hanya dapat menghubungkan VPC situs Internasional.
Untuk solusi konektivitas VPC lainnya, lihat konektivitas jaringan.
Kesalahan saat menghubungkan VBR ke router transit
Perangkat akses dasar yang terkait dengan VBR tidak mendukung koneksi ke router transit. Untuk mengatasinya, submit a ticket, dan Alibaba Cloud akan membantu Anda membuat koneksi.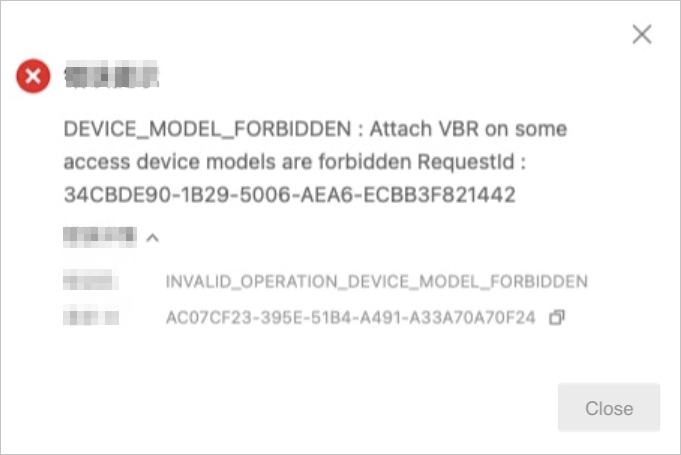
Koneksi VPC untuk router transit yang belum ditingkatkan
Saat Anda menghubungkan VPC ke router transit Edisi Perusahaan yang belum ditingkatkan, Anda harus menentukan zona primer dan zona sekunder untuk router transit. VPC harus memiliki setidaknya satu vSwitch di masing-masing zona tersebut, dan setiap vSwitch harus memiliki setidaknya satu alamat IP yang tersedia. Selama proses koneksi, router transit membuat antarmuka jaringan elastis (ENI) di vSwitch di setiap zona. Setiap ENI mengonsumsi satu alamat IP dan menghubungkan VPC ke router transit Edisi Perusahaan.
Secara default, traffic dari VPC diarahkan ke router transit Edisi Perusahaan melalui ENI di zona primer. Jika ENI di zona primer tidak tersedia, traffic secara otomatis dialihkan ke ENI di zona sekunder.
Saat menentukan zona, perhatikan hal berikut:
Zona primer dan sekunder harus termasuk dalam VPC yang sama, dan masing-masing zona harus berisi setidaknya satu vSwitch.
Tabel rute dan ACL jaringan yang terkait dengan vSwitch yang berisi ENI memengaruhi cara VPC memproses traffic dari router transit Edisi Perusahaan. Jika vSwitch di zona primer dan sekunder terkait dengan tabel rute atau ACL jaringan yang berbeda, traffic mungkin ditangani secara tidak konsisten selama failover. ACL jaringan.
Masuk ke Konsol CEN.
Pada halaman CEN Instance, klik ID instans CEN yang ingin Anda kelola.
Buka tab dan klik ID router transit yang ingin Anda kelola.
Pada halaman Connection with Peer Network Instance, konfigurasikan parameter untuk instans jaringan dan klik OK.
Tabel berikut hanya menjelaskan parameter yang relevan. Untuk semua parameter, lihat Membuat koneksi VPC.
Parameter
Deskripsi
Instance Type
Pilih VPC.
Region
Pilih wilayah tempat VPC dideploy.
Transit Router
Sistem secara otomatis menampilkan router transit di wilayah saat ini.
Select the primary and secondary zones for the transit router.
Pilih zona primer dan sekunder untuk router transit.
Setelah memilih zona, sistem membuat ENI di vSwitch di masing-masing zona yang ditentukan.
Networks
Pilih ID instans VPC.
vSwitch
Pilih vSwitch di masing-masing zona primer dan sekunder.
Komunikasi VPC tanpa sinkronisasi rute
Sinkronisasi rute menyebarkan rute dari router transit Edisi Perusahaan ke instans jaringan yang terpasang. Jika dinonaktifkan, tambahkan rute secara manual ke jaringan peer di tabel rute VPC.
Tanpa sinkronisasi rute, gunakan salah satu metode berikut:
Saat membuat koneksi VPC, pilih fitur lanjutan Auto-add transit router routes to all VPC route tables. Membuat koneksi VPC.
Sistem secara otomatis menambahkan rute dengan blok CIDR tujuan 10.0.0.0/8, 172.16.0.0/12, dan 192.168.0.0/16 ke semua tabel rute di VPC. Lompatan berikutnya untuk rute ini adalah koneksi VPC.
PentingJika tabel rute di VPC sudah berisi rute dengan salah satu blok CIDR tujuan tersebut, sistem tidak dapat menambahkan rute baru secara otomatis. Anda harus menambahkan rute secara manual yang mengarah ke koneksi VPC.
Saat membuat koneksi VPC, Anda dapat mengklik Check Route untuk memeriksa apakah rute ini ada di instans jaringan.
Tambahkan rute secara manual ke tabel rute VPC yang mengarah ke instans jaringan peer, dengan router transit sebagai lompatan berikutnya. Menggunakan tabel rute kustom untuk mengelola traffic jaringan.
VBR dalam CEN gagal mempelajari rute
Penyebab
Saat VBR dipasang ke CEN, sistem menambahkan kebijakan perutean default (arah: Egress Regional Gateway, prioritas: 5000, aksi: Tolak) yang memblokir komunikasi VBR-ke-VBR pada router transit yang sama. Router transit Edisi Dasar hanya memiliki satu tabel rute. Kebijakan perutean default.
Solusi
Kebijakan perutean otomatis ini memiliki prioritas 5000 dan tidak dapat diubah. Untuk menggantikannya, tambahkan kebijakan perutean kustom dengan prioritas lebih tinggi (nilai kurang dari 5000) untuk mengizinkan komunikasi VBR-ke-VBR. Menggunakan kebijakan perutean.
Instans VBR tidak dapat mempelajari rute VPC
Langkah troubleshooting tergantung pada edisi router transit yang menghubungkan instans VBR dan VPC.
Router transit edisi Enterprise
Jika instans terhubung ke router transit edisi perusahaan, ikuti langkah-langkah berikut:
Gunakan analisis jalur dan diagnostik instans router transit. Menggunakan analisis jalur. Mendiagnosis instans router transit.
Jika VBR dan VPC berada di wilayah berbeda, pastikan koneksi antar wilayah ada antara kedua router transit. Menggunakan router transit edisi perusahaan untuk membuat koneksi antar wilayah.
Pastikan tabel rute router transit yang terhubung ke instans VBR berisi rute ke instans VPC.
Periksa kebijakan perutean pada router transit yang terhubung ke VBR. Pastikan kebijakan tersebut mengizinkan VBR mempelajari rute dari VPC. Routing Policy 1.0.
Router transit edisi dasar
Jika instans VBR dan VPC terhubung ke router transit edisi dasar, ikuti langkah-langkah berikut:
Jika VBR dan VPC berada di wilayah berbeda, pastikan koneksi antar wilayah ada antara kedua router transit. Menggunakan router transit edisi dasar untuk membuat koneksi antar wilayah.
Pastikan tabel rute router transit edisi dasar yang terhubung ke instans VBR berisi rute ke instans VPC.
Secara default, router transit edisi dasar secara otomatis mempelajari rute VBR dan rute sistem VPC. Untuk mempelajari rute VPC lainnya, iklankan rute tersebut. Mengiklankan rute ke router transit.
Periksa kebijakan perutean pada router transit edisi dasar yang terhubung ke VBR. Pastikan kebijakan tersebut mengizinkan VBR mempelajari rute VPC. Routing Policy 1.0.
VPC gagal mempelajari rute CEN
Atasi masalah berdasarkan edisi router transit yang terhubung:
Router transit Edisi Perusahaan
Secara default, VPC tidak mempelajari rute dari router transit Edisi Perusahaan saat terhubung. Anda harus mengaitkan koneksi VPC dengan tabel rute router transit dan mengaktifkan sinkronisasi rute. Setelah mengaktifkan sinkronisasi rute, VPC secara otomatis mempelajari entri rute dari tabel rute yang dikaitkan. Pastikan tabel rute berisi rute yang diperlukan.
Untuk petunjuknya, lihat Membuat associated forwarding dan Mengaktifkan sinkronisasi rute.
Periksa adanya konflik entri rute antara tabel rute router transit Edisi Perusahaan dan tabel rute VPC.
Periksa kebijakan perutean pada tabel rute router transit Edisi Perusahaan. Pastikan kebijakan tersebut mengizinkan VPC mempelajari rute. Routing Policy 1.0.
Router transit Edisi Dasar
Secara default, VPC yang terhubung ke router transit Edisi Dasar secara otomatis mempelajari entri rute dari tabel rutennya. Jika VPC gagal mempelajari entri rute, lakukan langkah-langkah berikut:
Pastikan tabel rute router transit Edisi Dasar berisi rute yang diperlukan.
Periksa adanya konflik entri rute antara tabel rute router transit Edisi Dasar dan tabel rute VPC.
Periksa kebijakan perutean pada tabel rute router transit Edisi Dasar. Pastikan kebijakan tersebut mengizinkan VPC mempelajari rute. Routing Policy 1.0.
Konflik rute di VPC atau CEN
Menyelesaikan tumpang tindih blok CIDR
Cara menyelesaikan tumpang tindih blok CIDR untuk vSwitch di VPC dalam Cloud Enterprise Network.
Troubleshooting kegagalan akses layanan di CEN
Jika kedua instans jaringan menggunakan router transit edisi dasar, buat koneksi antar wilayah di antara keduanya. Menggunakan router transit edisi dasar untuk membuat koneksi antar wilayah.
Secara default, router transit edisi dasar menyediakan bandwidth antar wilayah sebesar 1 Kbps. Bandwidth ini hanya untuk pengujian konektivitas dan tidak mendukung traffic layanan.
Jika setidaknya satu instans jaringan terhubung ke router transit edisi perusahaan, buat koneksi antar wilayah antara router transit tersebut. Menggunakan router transit edisi perusahaan untuk membuat koneksi antar wilayah.
Troubleshoot akses SAG ke layanan cloud melalui router transit Edisi Perusahaan
Pastikan setidaknya satu VPC di wilayah layanan cloud terhubung ke router transit Edisi Perusahaan. Membuat koneksi VPC menggunakan router transit Edisi Perusahaan.
Pastikan koneksi antar wilayah ada antara router transit yang terpasang ke instans CCN dan router transit Edisi Perusahaan yang terhubung ke VPC. Membuat koneksi antar wilayah menggunakan router transit Edisi Perusahaan.
Pastikan tabel rute router transit Edisi Perusahaan berisi rute ke layanan cloud, dengan lompatan berikutnya diatur ke koneksi VPC. Mengonfigurasi akses ke layanan cloud.
Pastikan tabel rute router transit tempat instans CCN terpasang berisi rute ke blok CIDR instans SAG.
Periksa kebijakan perutean yang diterapkan pada tabel rute router transit tempat instans CCN terpasang dan router transit Edisi Perusahaan. Pastikan kebijakan perutean tersebut menyebarkan blok CIDR instans SAG dan layanan cloud. Kebijakan perutean 1.0.
Periksa tabel rute VPC untuk entri rute ke blok CIDR instans SAG. Jika tidak ada, tambahkan entri rute secara manual dengan lompatan berikutnya diatur ke koneksi VPC. Membuat dan mengelola tabel rute.
Periksa konflik rute di tabel rute router transit tempat instans CCN terpasang, router transit Edisi Perusahaan, dan VPC.
Periksa kebijakan kontrol akses.
Periksa kebijakan kontrol akses yang dikonfigurasi pada instans SAG. Pastikan kebijakan tersebut mengizinkan instans SAG mengakses layanan cloud. Ikhtisar kontrol akses.
Periksa ACL jaringan yang dikonfigurasi pada VPC. Pastikan ACL jaringan tersebut mengizinkan instans SAG mengakses layanan cloud. ACL jaringan.
Pastikan layanan yang menggunakan instans SAG dan layanan cloud tujuan berjalan dengan benar.
Troubleshoot komunikasi ECS di VPC yang terhubung CEN
Atasi masalah berdasarkan edisi router transit yang menghubungkan VPC:
Router transit Edisi Perusahaan
Jika setidaknya satu VPC terhubung ke router transit Edisi Perusahaan, ikuti langkah-langkah berikut:
Verifikasi bahwa VPC instans ECS terpasang ke CEN yang sama.
Agar instans ECS dapat berkomunikasi, VPC-nya harus terpasang ke CEN yang sama. Membuat koneksi VPC.
Gunakan analisis jalur dan diagnostik router transit untuk mengidentifikasi masalah. Menggunakan analisis jalur. Mendiagnosis instans router transit.
Jika kedua VPC berada di wilayah berbeda, pastikan koneksi antar wilayah ada antara kedua router transit. Menggunakan router transit Edisi Perusahaan untuk membuat koneksi antar wilayah.
Periksa ACL jaringan yang dikonfigurasi untuk kedua VPC. Pastikan aturan tersebut mengizinkan traffic antar instans ECS. ACL jaringan.
Periksa aturan grup keamanan yang diterapkan pada instans ECS. Pastikan aturan grup keamanan tersebut mengizinkan traffic mengalir antar instans ECS. Untuk informasi lebih lanjut, lihat Query security group rules dan Add a security group rule.
Verifikasi bahwa blok CIDR yang diperlukan telah dipublikasikan ke router transit. Publish a route to a transit router.
Periksa tabel rute router transit untuk kebijakan perutean. Pastikan kebijakan perutean tersebut mengizinkan traffic antar blok CIDR yang diperlukan.
Periksa konflik entri rute antara tabel rute router transit dan VPC.
Anda harus menyelesaikan konflik rute tersebut. Apa yang harus saya lakukan jika muncul error "Route Conflict" untuk VPC atau CEN? Apa yang harus saya lakukan jika blok CIDR vSwitch di VPC yang terpasang CEN tumpang tindih?
Jika masalah berlanjut, tangkap paket pada instans ECS untuk memeriksa traffic masuk.
Router transit Edisi Dasar
Jika kedua VPC terhubung ke router transit Edisi Dasar, ikuti langkah-langkah berikut:
Verifikasi bahwa VPC instans ECS terpasang ke CEN yang sama.
Agar instans ECS dapat berkomunikasi, VPC-nya harus terpasang ke CEN yang sama. Membuat koneksi VPC.
Jika kedua VPC berada di wilayah berbeda, pastikan koneksi antar wilayah ada antara kedua router transit. Menggunakan router transit Edisi Dasar untuk membuat koneksi antar wilayah.
Periksa ACL jaringan yang dikonfigurasi untuk kedua VPC. Pastikan aturan tersebut mengizinkan traffic antar instans ECS. ACL jaringan.
Periksa aturan grup keamanan yang diterapkan pada instans ECS. Pastikan aturan grup keamanan tersebut mengizinkan traffic mengalir antar instans ECS. Untuk informasi lebih lanjut, lihat Query security group rules dan Add a security group rule.
Verifikasi bahwa blok CIDR yang diperlukan telah dipublikasikan ke router transit.
Secara default, router transit Edisi Dasar secara otomatis mempelajari rute sistem VPC. Untuk mempelajari rute VPC lainnya, publikasikan rute tersebut. Publish a route to a transit router.
Periksa tabel rute router transit untuk kebijakan perutean. Pastikan kebijakan perutean tersebut mengizinkan traffic antar blok CIDR yang diperlukan.
Periksa konflik entri rute antara tabel rute router transit dan VPC.
Anda harus menyelesaikan konflik rute tersebut. Apa yang harus saya lakukan jika muncul error "Route Conflict" untuk VPC atau CEN? Apa yang harus saya lakukan jika blok CIDR vSwitch di VPC yang terpasang CEN tumpang tindih?
Jika masalah berlanjut, tangkap paket pada instans ECS untuk memeriksa traffic masuk.
Troubleshoot kegagalan telnet untuk VPC yang terhubung CEN
Tidak dapat ping IP antarmuka Express Connect
Untuk solusinya, lihat Apa yang harus dilakukan jika Anda tidak dapat ping alamat IP sisi Alibaba Cloud dan sisi pelanggan setelah mengaktifkan sirkuit Express Connect.
Bagaimana cara troubleshooting masalah konektivitas jaringan setelah membuat koneksi VBR?
Jika terjadi masalah konektivitas jaringan setelah Anda membuat koneksi VBR, troubleshooting berdasarkan skenario berikut:
Skenario 1: Rute VBR hilang dan ECS tidak dapat mengakses IDC on-premises
Jika instans ECS di VPC Anda tidak dapat mengakses blok CIDR IDC on-premises melalui Express Connect, periksa tabel rute Virtual Border Router (VBR) untuk menentukan apakah entri rute yang mengarah ke blok CIDR ECS telah ditambahkan. Jika entri rute tersebut tidak ada, tambahkan secara manual.
Skenario 2: Alamat IP interkoneksi Express Connect tidak dapat diping setelah konfigurasi VLAN dibatalkan
Masalah ini biasanya disebabkan oleh masalah tautan fisik atau konfigurasi perangkat peer. Lakukan tindakan berikut:
Hubungi penyedia layanan Anda untuk melakukan pengujian tersegmentasi guna mengidentifikasi lokasi terjadinya masalah.
Periksa status pembelajaran ARP pada perangkat peer.
Verifikasi bahwa antarmuka jaringan terhubung dengan benar, tidak ada kesalahan konfigurasi, dan tidak ada perangkat keamanan atau transportasi antara yang memblokir traffic.
Skenario 3: Kegagalan akses akibat ketidaksesuaian antara resolusi nama domain pribadi dan tabel rute
Jika blok CIDR yang diselesaikan oleh nama domain pribadi (misalnya, blok CIDR dalam rentang alamat IP publik yang digunakan sebagai alamat pribadi) diidentifikasi sebagai alamat IP publik, pencocokan rute gagal. Untuk mengatasi masalah ini:
Tambahkan blok CIDR ke VPC.
Tambahkan entri rute di tabel rute VPC yang mengarah ke router transit (TR).
Konektivitas jaringan gagal setelah otorisasi CEN cross-account
Mengapa konektivitas jaringan gagal setelah instans VPC lintas akun diotorisasi?.
Kesalahan "Unauthorized network instance" saat membuat firewall CEN
Troubleshoot kesalahan "unauthorized network instance" saat membuat firewall VPC untuk CEN.
Tidak dapat memasang VPC cross-account ke CEN
Ikuti langkah-langkah berikut untuk troubleshooting masalah:
Verifikasi bahwa instans VPC dan instans CEN termasuk dalam akun dengan jenis yang sama.
Sebagai contoh, VPC dari akun situs Alibaba Cloud China tidak dapat dipasang ke CEN dari akun situs Alibaba Cloud Internasional.
Verifikasi bahwa instans CEN telah diotorisasi untuk mengakses instans VPC lintas akun. Otorisasi Instans VPC.
Dapatkah saya mengubah koneksi VPC yang terkait dengan beberapa vSwitch menjadi hanya terkait dengan satu vSwitch?
Ya. Namun, ketersediaan tinggi tidak lagi didukung setelah modifikasi, dan proses modifikasi dapat menyebabkan gangguan traffic. Ambil tindakan pencegahan terlebih dahulu untuk menghindari gangguan layanan.
Metode modifikasi: Panggil operasi API UpdateTransitRouterVpcAttachmentZones dan tentukan parameter RemoveZoneMappings.
Mengapa tabel rute router transit Edisi Dasar berisi entri rute yang lompatan berikutnya mengarah ke VPC di wilayah berbeda?
Hal ini terjadi karena router transit Edisi Dasar dalam instans Cloud Enterprise Network (CEN) yang sama secara default menyebarkan rute satu sama lain, yang merupakan logika perutean standar router transit Edisi Dasar.
Secara default, bandwidth uji yang sangat kecil (1 Kbps) ada antara router transit Edisi Dasar dan hanya digunakan untuk pengujian jangkauan jaringan. Untuk membawa traffic produksi lintas wilayah, Anda harus membeli paket bandwidth dan mengonfigurasi koneksi antar wilayah.
Jika Anda perlu menyesuaikan dan mengontrol propagasi rute, harap tingkatkan ke router transit Edisi Perusahaan.
Bagaimana cara mengarahkan traffic untuk satu instans ECS melalui jalur khusus cadangan menggunakan router transit Edisi Dasar?
Router transit Edisi Dasar tidak mendukung pencocokan rute untuk rute host /32. Anda tidak dapat mengonfigurasi kebijakan perutean yang secara langsung menargetkan alamat IP ECS tunggal. Gunakan solusi berikut sebagai gantinya:
Tambahkan blok CIDR sekunder ke VPC dan buat vSwitch khusus serta tabel rute khusus dalam blok CIDR tersebut.
Pindahkan instans ECS target ke vSwitch baru.
Hubungkan jalur khusus cadangan ke CEN melalui VBR (Virtual Border Router).
Di tabel rute khusus, tambahkan rute statis dengan prefiks yang lebih spesifik (misalnya, /17) yang mencakup blok CIDR sekunder. Atur lompatan berikutnya ke koneksi VBR cadangan.
Pendekatan ini mengisolasi traffic untuk instans ECS target dan mengarahkannya melalui jalur khusus cadangan.
Apa yang harus saya lakukan jika terjadi konflik rentang alamat IP saat memasang VPC dengan Cloud Firewall (CFW) ke tabel rute CEN?
Konflik terjadi karena tabel rute CEN telah secara otomatis mempelajari rute VPC yang tumpang tindih dengan rute spesifik yang dihasilkan oleh Cloud Firewall. Gunakan salah satu metode berikut untuk menyelesaikan konflik:
Metode 1: Konfigurasikan kebijakan perutean untuk menolak propagasi rute VPC yang bertentangan ke tabel rute CEN.
Metode 2: Tambahkan secara manual rute statis yang lebih spesifik ke tabel rute CEN (misalnya, membagi blok CIDR /26 menjadi dua blok CIDR /27) untuk menggantikan rute yang dipelajari secara otomatis dan mengarahkan traffic melalui Cloud Firewall.
Bagaimana server yang dibangun sendiri di luar negeri dan sumber daya non-Alibaba Cloud lainnya mengakses sumber daya Alibaba Cloud yang dideploy di wilayah Tiongkok daratan?
Sumber daya non-Alibaba Cloud seperti server yang dibangun sendiri di luar negeri tidak dapat terhubung langsung ke CEN Alibaba Cloud. Gunakan pendekatan berikut:
Gunakan Express Connect (jalur sewa) atau VPN Gateway untuk menghubungkan sumber daya luar negeri ke VPC Alibaba Cloud yang dideploy di wilayah luar Tiongkok daratan, seperti China (Hong Kong), Singapura, atau Jerman.
Pasang VPC tersebut ke instans CEN Anda untuk mengaktifkan konektivitas dengan VPC Alibaba Cloud di wilayah Tiongkok daratan.
Jika Anda menggunakan VPN Gateway dan koneksi tersebut melibatkan akses lintas batas ke VPC di Tiongkok daratan, perhatikan bahwa VPN Gateway tidak mendukung koneksi lintas batas. Pertama-tama hubungkan sumber daya ke VPC di China (Hong Kong) atau wilayah lain di luar Tiongkok daratan, lalu gunakan konektivitas lintas wilayah CEN untuk mencapai VPC di Tiongkok daratan.