Par défaut, Alibaba Cloud fournit Anti-DDoS Origin Basic pour protéger les domaines ajoutés à WAF via un enregistrement CNAME. Ce service permet de se défendre contre les attaques DDoS courantes aux niveaux réseau et transport. Cette rubrique explique le fonctionnement d'Anti-DDoS Origin Basic et la marche à suivre si le filtrage en trou noir est déclenché.
Fonctionnement
Capacités de protection
Lorsque vous ajoutez un domaine à WAF à l'aide d'un enregistrement CNAME, le système attribue une adresse IP virtuelle (VIP) dédiée pour recevoir votre trafic de service. Cette VIP n'est pas partagée avec d'autres locataires. Au sein d'une même instance WAF :
Sans activation d'une adresse IP exclusive ou d'un équilibrage de charge intelligent, tous les domaines partagent une seule VIP.
Avec l'activation d'une adresse IP exclusive, chaque domaine reçoit sa propre VIP dédiée.
Avec la configuration de l'équilibrage de charge intelligent, tous les domaines partagent plusieurs VIP.
Alibaba Cloud fournit gratuitement la protection Anti-DDoS Origin Basic pour chaque VIP WAF. Les Mitigation Capabilities gratuites varient selon la région. Pour afficher la capacité de protection de votre VIP, accédez à la page Assets et cliquez sur l'onglet WAF.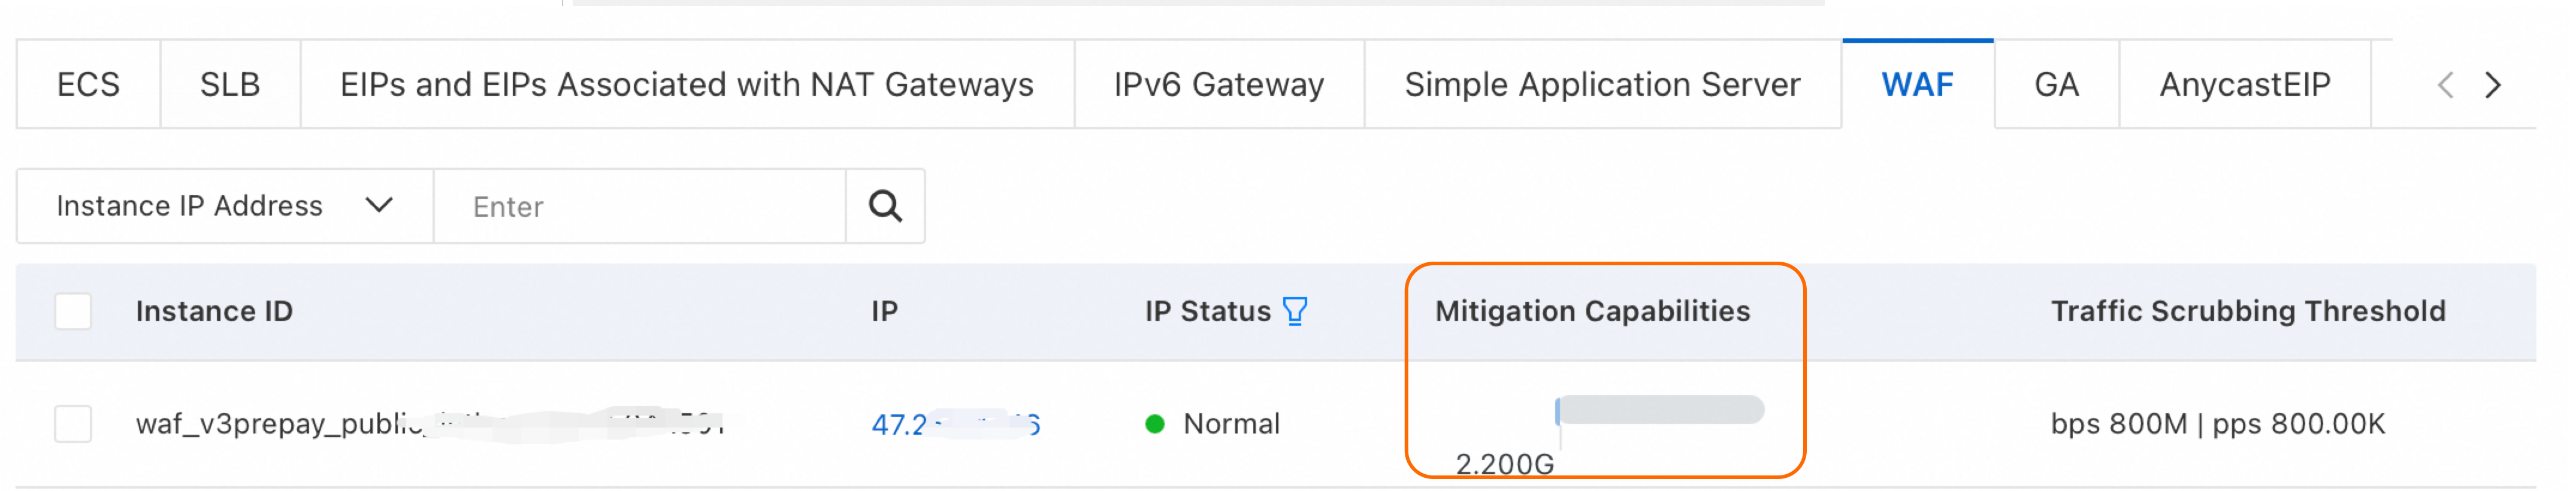
Nettoyage du trafic
Lors d'une attaque DDoS, Anti-DDoS Origin Basic surveille, analyse et filtre le trafic réseau. Il identifie et bloque le trafic malveillant, en n'autorisant que le trafic légitime à atteindre la VIP WAF afin de garantir la disponibilité du service.
Anti-DDoS Origin Basic lance le nettoyage du trafic lorsque le trafic entrant satisfait aux conditions de nettoyage. Pendant que votre instance subit un nettoyage du trafic, une notification s'affiche dans la bannière en haut de la console WAF 3.0.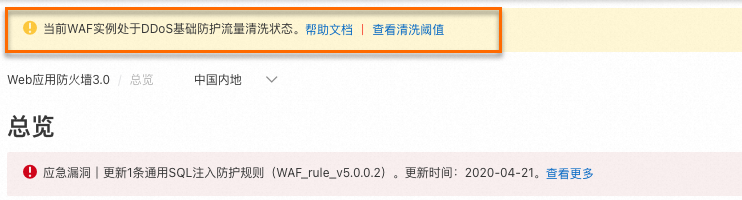
-
Conditions de nettoyage
Anti-DDoS Origin Basic utilise deux conditions pour déclencher le nettoyage du trafic :
Analyse basée sur l'IA : En tirant parti des capacités big data d'Alibaba Cloud, le système apprend automatiquement votre ligne de base de trafic habituelle. Il utilise des algorithmes pour identifier les modèles de trafic anormaux et détecter les potentielles attaques DDoS.
Détection par seuil : Le volume de trafic entrant atteint le seuil de nettoyage BPS/PPS configuré.
Le nettoyage du trafic ne commence que lorsque les deux conditions sont réunies.
-
Seuil de nettoyage
Anti-DDoS Origin Basic effectue le nettoyage du trafic en filtrant les paquets d'attaque et en limitant le débit du trafic. Le système fournit un seuil de nettoyage par défaut pour les métriques suivantes :
Seuil de nettoyage BPS (Bits per Second) : Le nettoyage du trafic est déclenché lorsque le débit du trafic entrant dépasse ce seuil.
Seuil de nettoyage PPS (Packets per Second) : Le nettoyage du trafic est déclenché lorsque le débit des paquets entrants dépasse ce seuil.
Le seuil de nettoyage pour WAF est déterminé par le nombre réel de requêtes par seconde (QPS) de vos services. Le tableau suivant décrit le calcul du seuil.
|
**Type**
|
**Valeur**
| | --- | --- | |
Seuil maximal de nettoyage BPS (Mbit/s)
|
MAX(800, QPS*4,5/150)
| |
Seuil maximal de nettoyage PPS (pps)
|
MAX(800000, QPS*4,5)
|Le seuil de nettoyage réel correspond à la valeur affichée dans la console.
-
Affichage et configuration du seuil de nettoyage
Le seuil de nettoyage est défini au maximum par défaut. Si une attaque n'est pas suffisamment importante pour déclencher ce seuil, vous pouvez l'abaisser.
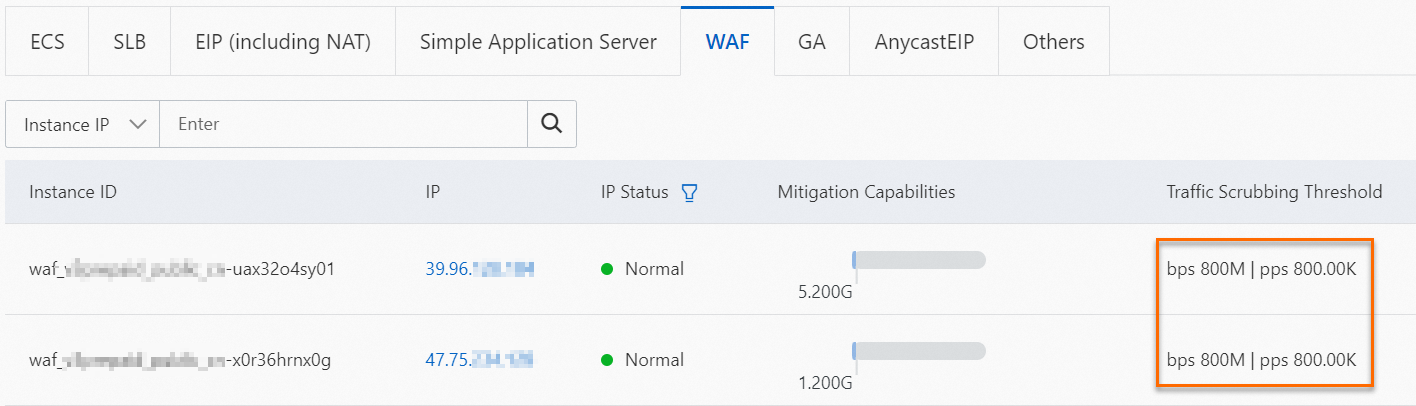
Accédez à la page Assets. Cliquez sur l'onglet WAF, recherchez la VIP cible et affichez les seuils maximaux de nettoyage BPS et PPS dans la colonne Traffic Scrubbing Threshold.
-
Facultatif : Modifiez le seuil de nettoyage.
Recherchez la VIP cible et cliquez sur l'adresse IP. Dans le panneau IP Address Details, cliquez sur Traffic Scrubbing Settings.
-
Dans le panneau Traffic Scrubbing Settings, définissez le Traffic Scrubbing Threshold et cliquez sur OK.
Default : Anti-DDoS Origin Basic ajuste automatiquement le seuil de nettoyage en fonction de la charge de trafic de la VIP WAF.
-
Manual :
Seuil BPS : Ne doit pas dépasser 1,5 fois la bande passante publique actuelle de l'instance et doit être d'au moins 60 Mbit/s.
Seuil PPS : Ne doit pas dépasser 1,5 fois la spécification PPS actuelle de l'instance et doit être d'au moins 12 000 paquets/s.
Filtrage en trou noir
Lorsque le trafic d'attaque de pointe (en bps) vers une VIP WAF dépasse sa capacité de protection DDoS, la VIP passe en état de trou noir. Dans cet état, tout le trafic vers la VIP est abandonné, y compris les requêtes légitimes et le trafic d'attaque.
Lorsque cela se produit, une notification s'affiche dans la bannière en haut de la console WAF 3.0.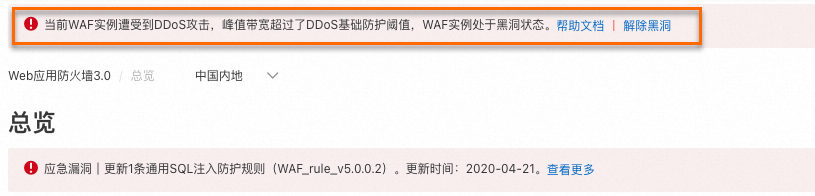
Pour éviter une interruption prolongée du service lorsqu'une VIP est mise en trou noir, nous vous recommandons de configurer des notifications d'alerte dans Message Center et de spécifier des contacts d'alerte. Pour obtenir des instructions, consultez Configuration des notifications d'alerte dans Message Center.
Réponse au filtrage en trou noir
Prévention du filtrage en trou noir
La méthode la plus efficace pour prévenir le filtrage en trou noir consiste à acheter un produit de protection DDoS dédié. Bien que les fonctionnalités Exclusive IP Addresses et Shared Cluster-based Intelligent Load Balancing de WAF ne fournissent pas directement de défense DDoS et ne puissent pas être activées pendant qu'une VIP WAF subit un nettoyage du trafic ou se trouve en état de trou noir, leur activation pour les domaines critiques peut réduire considérablement l'impact des attaques DDoS.
Achetez un produit de protection DDoS : Une capacité de protection plus élevée augmente le seuil de trou noir, rendant le filtrage en trou noir moins probable lors d'une attaque DDoS. Si la protection fournie par Anti-DDoS Origin Basic est insuffisante pour vos besoins professionnels, nous vous recommandons d'acheter un produit de protection DDoS, tel qu'Anti-DDoS Origin ou Anti-DDoS Proxy, pour renforcer vos capacités de défense. Pour choisir un produit, consultez Comment choisir un produit de protection DDoS.
-
Activez une adresse IP exclusive : Par défaut, tous les domaines d'une même instance WAF partagent une seule VIP. Après avoir activé la fonctionnalité adresse IP exclusive, le système attribue une VIP WAF dédiée à un domaine spécifique, l'isolant ainsi des autres domaines. Pour plus d'informations, consultez Adresses IP exclusives pour les noms de domaine.
L'état de trou noir d'une VIP dédiée et celui d'une VIP partagée sont indépendants l'un de l'autre.
Si une VIP dédiée passe en état de trou noir et que vous désactivez la fonctionnalité Exclusive IP Addresses, le trafic d'attaque ciblant initialement cette adresse IP peut être redirigé vers la VIP partagée, affectant ainsi les services des autres domaines qui l'utilisent.
-
Activez l'équilibrage de charge intelligent basé sur un cluster partagé : L'équilibrage de charge intelligent fournit à une instance WAF au moins trois nœuds de protection dans différentes régions pour permettre une reprise après sinistre automatique multi-nœuds. Combiné à la résolution DNS intelligente et à un algorithme de temps minimal vers l'origine, il garantit le chemin le plus court et la latence la plus faible pour le trafic allant du nœud de protection à votre serveur d'origine. Pour plus d'informations, consultez Équilibrage de charge intelligent.
-
Lorsqu'un nœud de protection dans une région passe en état de trou noir en raison d'une attaque, le système bascule automatiquement vers un nœud sain pour maintenir le service de votre serveur d'origine.
RemarqueSi un client ou un proxy intermédiaire a mis en cache l'enregistrement DNS d'un nœud en trou noir, les requêtes peuvent toujours être acheminées vers ce nœud, ce qui entraînera leur échec.
Si vous désactivez l'option Shared Cluster-based Intelligent Load Balancing, tout nœud de protection passant en état de trou noir interrompra le chemin de trafic correspondant et affectera l'accès au service vers l'origine.
-
Gestion d'un incident en cours
Les services de protection DDoS vous permettent de désactiver le filtrage en trou noir pour une VIP et de rétablir le service.
Sans achat de produit de protection DDoS (utilisation d'Anti-DDoS Origin Basic) : Seule la désactivation automatique du filtrage en trou noir est prise en charge ; la désactivation manuelle n'est pas disponible. Après la fin d'une attaque DDoS, le système désactive automatiquement le filtrage en trou noir après un certain délai. Vous pouvez consulter l'heure de désactivation prévue sur la page Assets de la console Traffic Security. Plus le filtrage en trou noir est fréquemment déclenché pour un compte, plus la durée des états de trou noir suivants sera longue.
Avec achat d'un produit de protection DDoS : Les désactivations manuelle et automatique sont prises en charge. La désactivation manuelle vous permet de rétablir les services plus rapidement. Pour plus d'informations, consultez Désactivation du filtrage en trou noir.
FAQ
Identification du domaine attaqué
Généralement, un attaquant résout un domaine protégé par WAF pour obtenir sa VIP WAF, puis lance une attaque DDoS contre cette adresse IP. Les attaques DDoS à fort volume ciblent principalement la VIP WAF, ce qui rend impossible l'identification du domaine ciblé à partir du seul trafic d'attaque.
Prévention du trou noir en modifiant la VIP WAF
La modification de la VIP WAF ne résout pas le problème sous-jacent.
Pendant qu'une instance WAF subit un nettoyage du trafic ou se trouve en état de trou noir, le système peut attribuer la même VIP WAF qui a été précédemment attaquée, même si vous supprimez et rajoutez tous les domaines ou libérez et rachetez l'instance. Si un attaquant cible votre nom de domaine, il lui suffit de résoudre l'enregistrement DNS du domaine (par exemple, en utilisant ping) pour trouver la nouvelle VIP et poursuivre l'attaque.
Attaques DDoS et HTTP flood par rapport à WAF
Les attaques DDoS volumétriques ciblent principalement la couche IP (couche 4), tandis que les attaques HTTP flood ciblent la couche application (couche 7), comme avec les floods HTTP GET/POST. WAF est efficace contre les attaques HTTP flood. Cependant, la défense contre les attaques DDoS à fort volume nécessite des ressources de bande passante suffisantes pour absorber tout le trafic avant qu'il ne puisse être nettoyé. Ce type de défense requiert un service de protection DDoS dédié.
Choix entre Anti-DDoS Proxy et WAF
Une attaque HTTP flood utilise des serveurs proxy pour submerger une cible avec un grand volume de requêtes apparemment légitimes, ce qui épuise les ressources du serveur et dégrade les performances.
Alibaba Cloud propose deux produits principaux pour ce type de protection : WAF et Anti-DDoS Proxy. Chacun présente des forces différentes en termes de capacité de protection et de granularité des politiques, vous permettant de choisir en fonction de vos besoins professionnels spécifiques :
Produit de protection | WAF | Anti-DDoS Proxy |
Cas d'utilisation | Attaques HTTP flood de faible intensité, mais nécessitant un contrôle précis de l'accès au niveau de la couche application ou une protection contre les attaques mixtes de bots. | Attaques HTTP flood complexes et de forte intensité. |
Fonctionnalités principales |
|
|
Conseils de sélection
Si vos services subissent des attaques HTTP flood de forte intensité, nous vous recommandons de privilégier Anti-DDoS Proxy.
Si l'intensité de l'attaque est plus faible, mais que vous avez des exigences élevées en matière de granularité des politiques au niveau de la couche application ou de gestion du comportement des bots, nous vous recommandons de privilégier WAF.