DataWorks propose un système d'autorisations complet pour la product management et l'feature use. Pour les autorisations liées à l'utilisation des fonctionnalités, DataWorks s'appuie sur des rôles globaux et des rôles au niveau de l'espace de travail afin de contrôler respectivement l'accès aux fonctionnalités globales et à celles spécifiques à l'espace de travail. Cette rubrique explique comment DataWorks utilise le contrôle d'accès basé sur les rôles (RBAC) pour gérer les autorisations d'utilisation des fonctionnalités.
Dans DataWorks, les autorisations de gestion des produits couvrent les opérations effectuées dans la console DataWorks. Parmi les exemples figurent la création, la désactivation et la suppression d'espaces de travail sur la page Workspace list ; la création de groupes de ressources exclusifs et la configuration de leurs réseaux sur la page Resource Groups ; ainsi que la configuration des contacts sur la page Alarm configuration. DataWorks utilise des stratégies RAM pour gérer les autorisations de gestion des produits. Pour plus d'informations, consultez la section Stratégies RAM pour les autorisations de service et de console.
Fonctionnalités globales et au niveau de l'espace de travail
Connectez-vous à la console DataWorks et accédez à un espace de travail DataWorks. Cliquez sur l'icône  située à gauche de la barre de menu supérieure pour afficher tous les modules de fonctionnalités DataWorks, comme illustré dans la figure suivante.
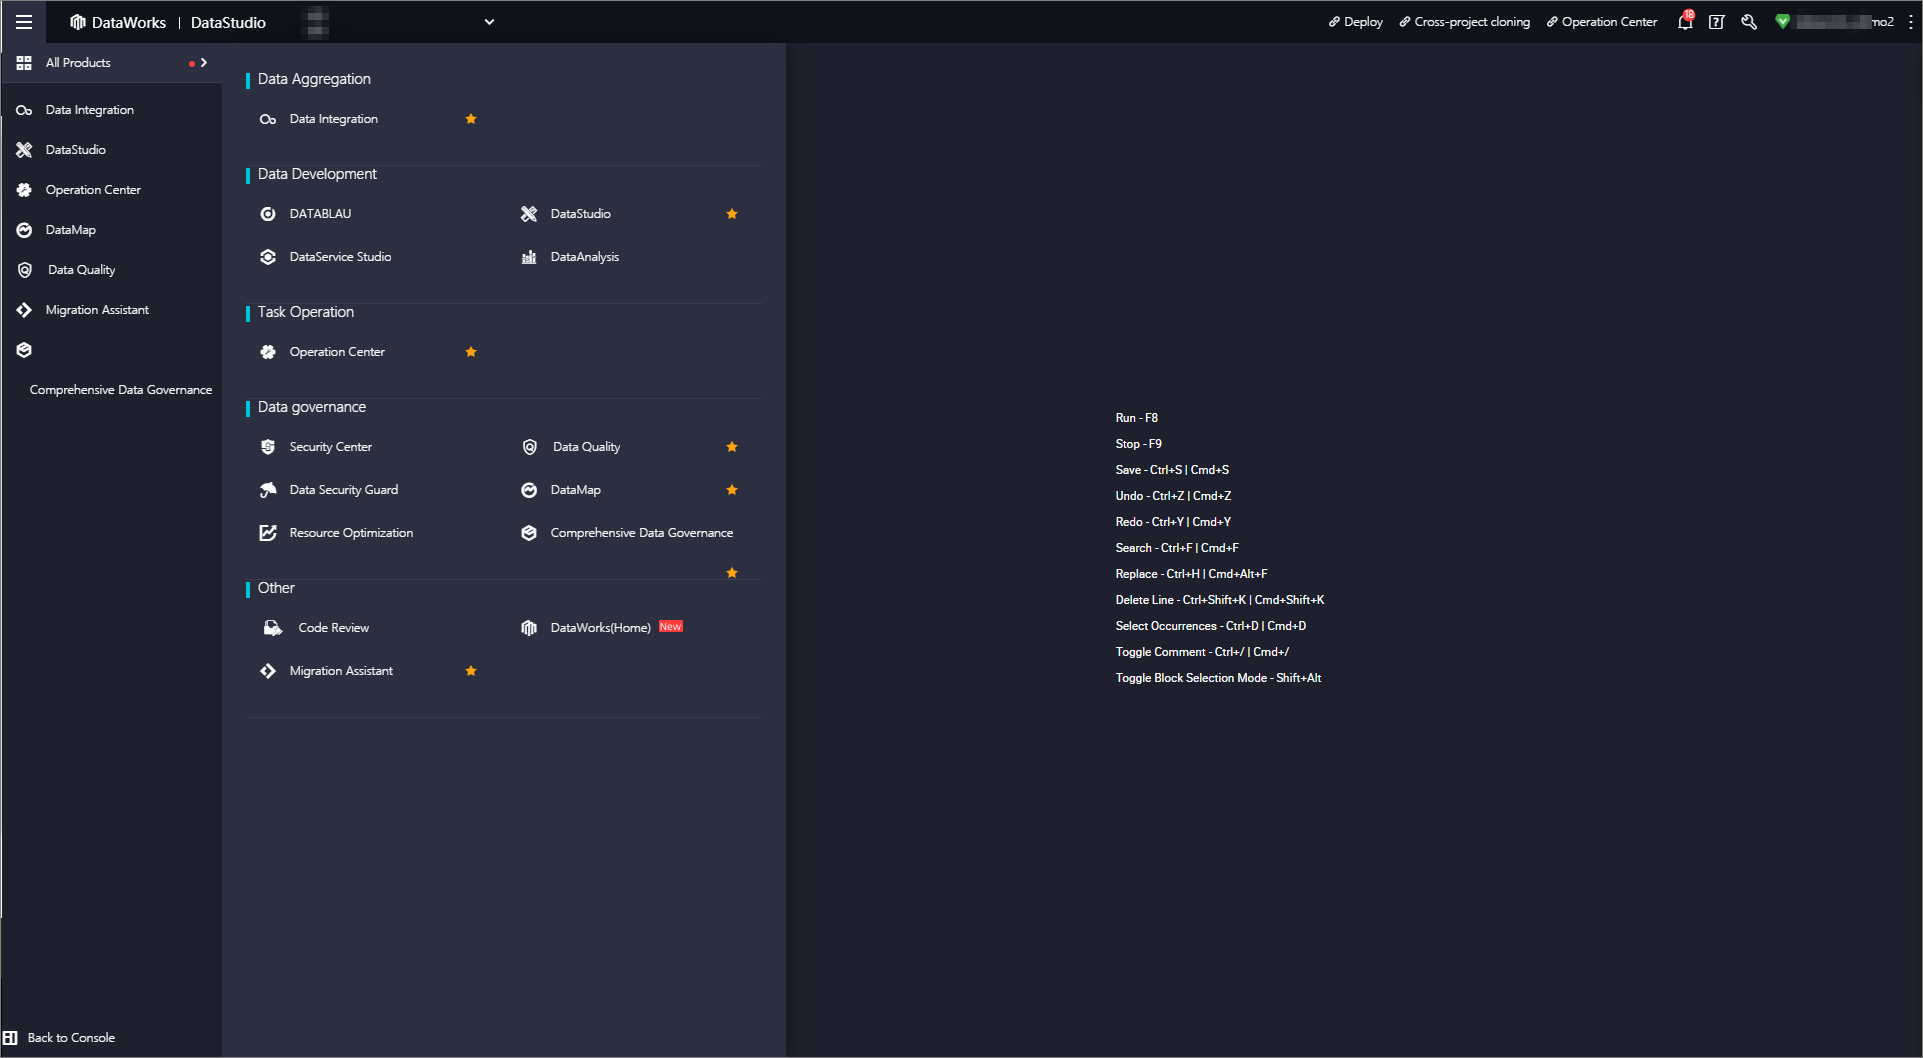 Cliquez sur un module de fonctionnalité pour ouvrir sa page et l'utiliser. Une fois la page ouverte :
Si la barre de menu supérieure affiche le nom de l'espace de travail DataWorks, il s'agit d'un module au niveau de l'espace de travail. Par exemple, DataStudio.
Si la barre de menu supérieure n'affiche pas le nom de l'espace de travail DataWorks, il s'agit d'un module global. Par exemple, DataMap.
Pour plus d'informations sur la distinction entre les fonctionnalités globales et celles au niveau de l'espace de travail, consultez la section Annexe : Distinguer les modules au niveau de l'espace de travail et les modules globaux.
Rôles globaux et rôles au niveau de l'espace de travail
DataWorks utilise un modèle de contrôle d'accès basé sur les rôles (RBAC) pour les autorisations d'utilisation des fonctionnalités. Vous pouvez définir des rôles globaux pour les fonctionnalités globales et des rôles au niveau de l'espace de travail pour les fonctionnalités spécifiques à celui-ci. Après avoir attribué un utilisateur (un utilisateur RAM ou un rôle RAM) à un rôle, cet utilisateur peut utiliser les modules de fonctionnalités DataWorks inclus dans les autorisations de ce rôle.
Concepts clés :
Utilisateur : un utilisateur RAM ou un rôle RAM.
Rôle : un rôle DataWorks au niveau de l'espace de travail ou un rôle global.
Autorisation : accès à un module de fonctionnalité DataWorks au niveau de l'espace de travail ou global.
DataWorks fournit des rôles globaux et des rôles au niveau de l'espace de travail intégrés que vous pouvez attribuer aux utilisateurs. Vous avez également la possibilité de créer des rôles globaux ou au niveau de l'espace de travail personnalisés selon vos besoins. La figure suivante illustre la relation entre les utilisateurs, les rôles et les autorisations.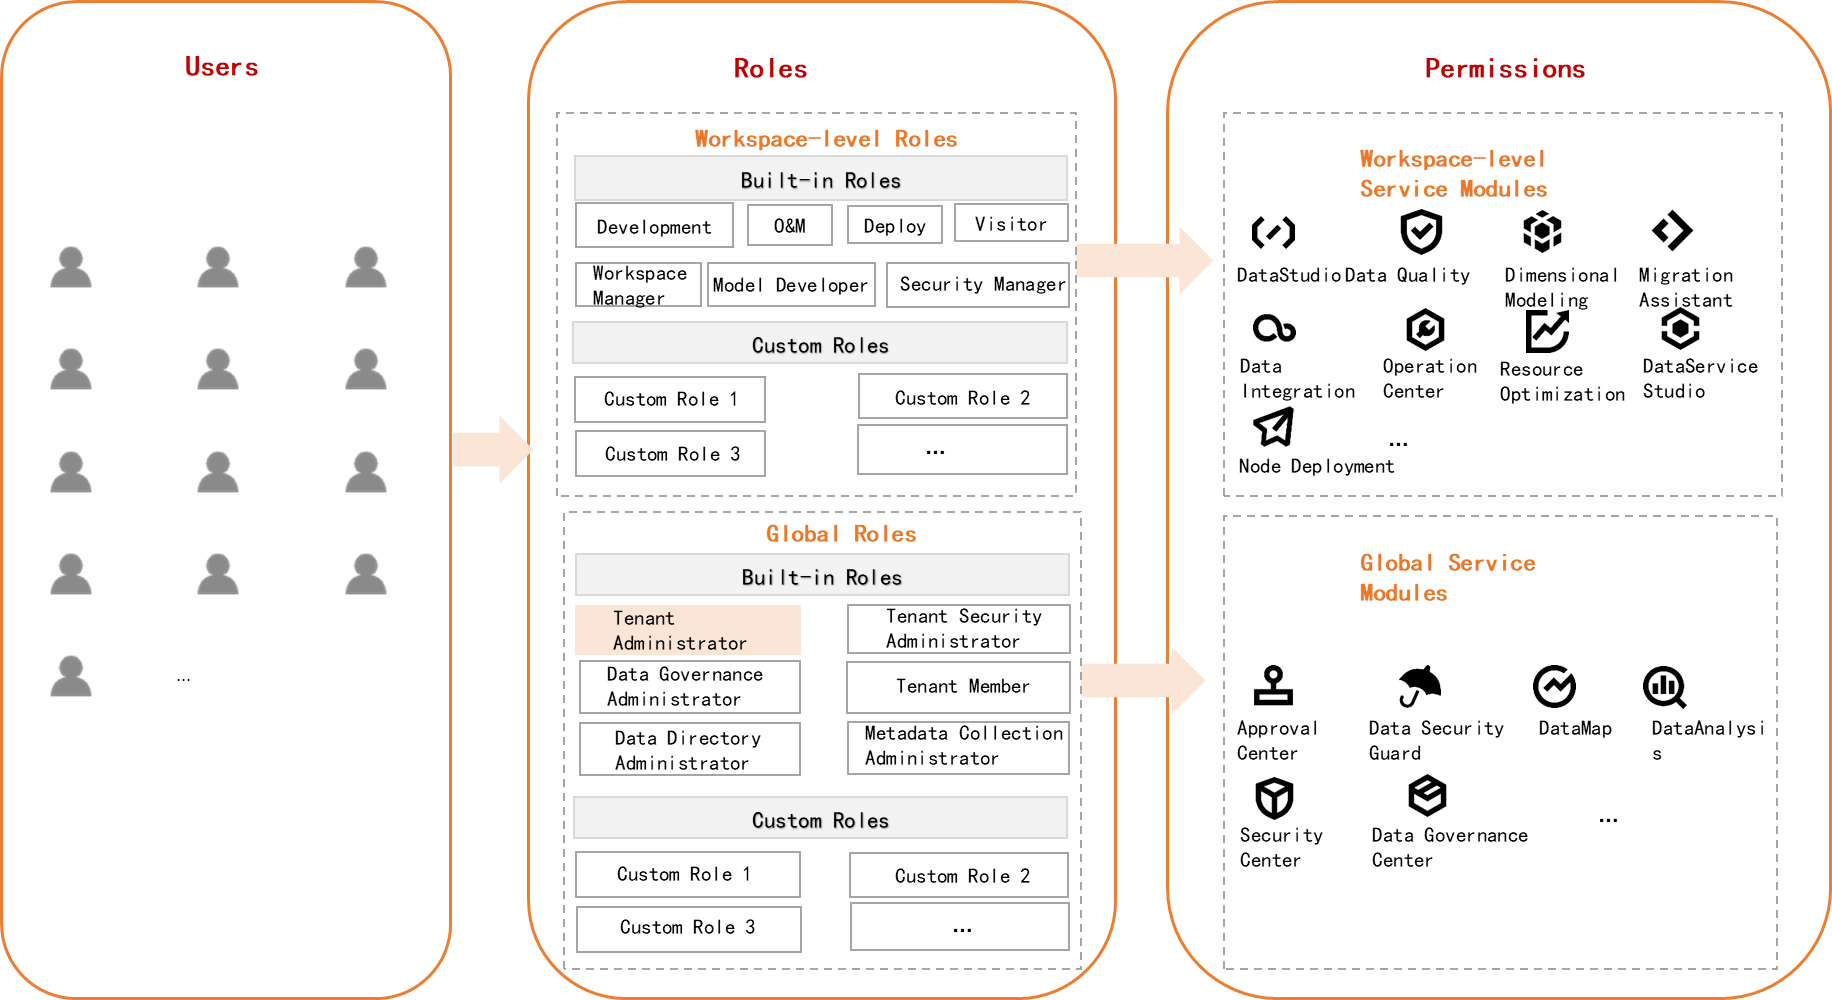
Parmi tous les rôles, seul le rôle global Tenant Administrator accorde l'accès à tous les modules de fonctionnalités.
Tous les utilisateurs RAM associés à un compte Alibaba Cloud reçoivent par défaut le rôle Tenant Member.
Si un Tenant Administrator crée un rôle global personnalisé qui refuse l'accès à certains modules globaux, les autorisations de ce rôle personnalisé priment sur celles du rôle Tenant Member.
Par exemple, l'utilisateur RAM A associé à un compte Alibaba Cloud dispose par défaut du rôle Tenant Member et peut accéder à la page de la fonctionnalité DataMap. Si un administrateur locataire crée un rôle personnalisé refusant l'accès à DataMap et y attribue l'utilisateur RAM A, ce dernier ne pourra pas accéder à la page Data Map.
Autorisations des rôles globaux
Les rôles globaux DataWorks incluent l'administrateur locataire, le membre locataire, l'administrateur de sécurité locataire, l'administrateur de répertoire de données, l'administrateur de collecte de métadonnées et l'administrateur de gouvernance des données. Le tableau suivant décrit les autorisations de chaque rôle.
Rôle | Autorisation | Accordeur | Description |
Tenant Administrator | Autorisations pour toutes les fonctionnalités du produit DataWorks, à l'exception des opérations dans la console Alibaba Cloud DataWorks. | Le propriétaire du locataire (compte Alibaba Cloud), un utilisateur RAM disposant de la stratégie AliyunDataWorksFullAccess, un utilisateur disposant des autorisations AdministratorAccess ou un utilisateur RAM doté du rôle Tenant Administrator peuvent attribuer le rôle Tenant Administrator aux utilisateurs RAM de leur compte. | Administrateur DataWorks de niveau supérieur. Ce rôle permet d'utiliser toutes les fonctionnalités de DataWorks. |
Tenant Member | Dispose des mêmes autorisations d'utilisation des fonctionnalités que le rôle de développeur actuel.
| Aucune attribution n'est requise. Par défaut, tous les utilisateurs RAM du compte Alibaba Cloud actuel disposent du rôle Tenant Member. | Tous les utilisateurs RAM et rôles RAM du compte Alibaba Cloud actuel disposent par défaut du rôle Tenant Member. |
Tenant security administrator | Dispose de toutes les autorisations pour Security Center, Approval Center et Data Security Guard. | Tenant AdministratorPeut attribuer le rôle Security Administrator. | Gère les paramètres de l'espace de travail liés à la sécurité. |
Data Governance Administrator | Dispose des autorisations d'utilisation standard pour Data Governance Center, à l'exception de l'activation du service et de la création, de l'activation ou de l'arrêt des éléments de vérification ; dispose également des autorisations de gestion pour Data Governance Center. | Tenant AdministratorPeut attribuer le rôle Data Governance Administrator. | Gère Data Governance Center. |
Data Directory Administrator | Dispose des autorisations d'utilisation standard pour DataMap et de l'autorisation de gérer la fonctionnalité DataMap de Data Catalog. | Tenant AdministratorPeut attribuer le rôle Data Directory Administrator. | Gère la fonctionnalité de répertoire de données dans Data Map. |
Metadata Collection Administrator | Dispose des autorisations d'utilisation standard pour DataMap et de l'autorisation Metadata Collection. | Tenant AdministratorPeut attribuer le rôle Metadata Collection Administrator. | Peut utiliser la fonctionnalité de collecte de métadonnées dans Data Map. |
Autorisations des rôles au niveau de l'espace de travail
DataWorks propose plusieurs rôles intégrés au niveau de l'espace de travail. Vous pouvez également créer des rôles personnalisés au niveau de l'espace de travail pour répondre à vos besoins en matière de gestion des autorisations.
-
Rôles intégrés au niveau de l'espace de travail
DataWorks fournit les rôles intégrés suivants : Project Owner, Data Analyst, Workspace Administrator, Development, O&M Personnel, Deployment Personnel, Visitor, Security Administrator, Model Designer.
RemarqueLe propriétaire de l'espace de travail est le compte Alibaba Cloud. Un utilisateur RAM crée un espace de travail uniquement pour le compte de ce dernier. Vous ne pouvez pas attribuer le rôle Project Owner à d'autres utilisateurs. Pour plus de détails sur les autorisations de chaque rôle intégré pour les modules de fonctionnalités DataWorks, consultez la section Annexe : autorisations des rôles d'espace de travail intégrés.
-
Rôles personnalisés au niveau de l'espace de travail
Un rôle personnalisé DataWorks au niveau de l'espace de travail vous permet de contrôler si ce rôle peut utiliser un module de fonctionnalité spécifique à l'espace de travail. Pour obtenir des instructions sur la création d'un rôle personnalisé, consultez la section Gérer les autorisations sur les services au niveau de l'espace de travail.
Lorsque vous utilisez des rôles au niveau de l'espace de travail pour contrôler l'accès aux fonctionnalités de celui-ci, les autorisations s'appliquent à deux types d'opérations : les opérations de fonctionnalités DataWorks et les opérations du moteur de calcul. Les autorisations du moteur de calcul incluent la capacité de créer, lire, mettre à jour et supprimer des tables et des ressources dans une base de données du moteur. Le tableau suivant décrit comment les rôles intégrés et personnalisés contrôlent ces deux types d'opérations.
Cible d'autorisation | Rôle intégré | Rôle personnalisé |
Opérations de fonctionnalités DataWorks | DataWorks a prédéfini les autorisations de chaque rôle pour les fonctionnalités au niveau de l'espace de travail. Pour plus de détails, consultez la section Annexe : autorisations des rôles d'espace de travail intégrés. | Lorsque vous créez un rôle personnalisé, vous spécifiez s'il peut effectuer des opérations sur chaque fonctionnalité au niveau de l'espace de travail. |
Autorisations du moteur de calcul : MaxCompute |
| Lorsque vous créez un rôle personnalisé et le mappez à un rôle MaxCompute, le rôle personnalisé hérite des autorisations du rôle MaxCompute mappé. |
Autorisations du moteur de calcul : EMR | Lorsque vous enregistrez un cluster EMR, configurez un mappage entre les membres de l'espace de travail et les comptes pour accorder des autorisations au moteur de calcul. Pour plus d'informations, consultez la section Data Studio (hérité) : Enregistrer un cluster EMR. | |
Autorisations du moteur de calcul : CDH | Mappez les membres de l'espace de travail aux comptes Linux ou Kerberos pour accorder des autorisations au moteur de calcul. Pour plus d'informations, consultez la section Configurer un espace de travail. | |
Autorisations du moteur de calcul : autres moteurs | Avant d'utiliser un moteur avec DataWorks, créez une source de données correspondante dans DataWorks. Pour les autres moteurs, configurez l'identité de planification utilisée dans les environnements de développement et de production lors de la création de la source de données. Par exemple, pour une source de données AnalyticDB for PostgreSQL, spécifiez le nom d'utilisateur et le mot de passe utilisés pour accéder à la base de données. Lorsque des utilisateurs dotés de rôles intégrés ou personnalisés au niveau de l'espace de travail exécutent des tâches sur d'autres moteurs, ils utilisent l'identité de planification configurée pour la source de données. Par conséquent, les rôles au niveau de l'espace de travail ne contrôlent pas directement les autorisations pour les moteurs autres que MaxCompute. Ces autorisations sont déterminées par l'identité de planification spécifiée lors de la création de la source de données. | |
Comme décrit ci-dessus :
Lorsque DataWorks fournit des rôles intégrés au niveau de l'espace de travail, il les mappe également aux rôles des sources de données créées dans l'espace de travail. Cela confère aux rôles intégrés certaines des autorisations d'opération du moteur de calcul détenues par les rôles mappés.
DataWorks prend en charge les rôles personnalisés au niveau de l'espace de travail. Lors de la création d'un rôle personnalisé, vous pouvez le mapper à un rôle de moteur de calcul afin que ce rôle personnalisé dispose des autorisations d'opération correspondantes.
Après avoir attribué un rôle au niveau de l'espace de travail à un utilisateur, celui-ci peut effectuer des opérations de fonctionnalités DataWorks et des opérations de moteur de calcul. Les exemples MaxCompute suivants expliquent les autorisations réelles accordées par les rôles intégrés et personnalisés au niveau de l'espace de travail.
-
Scénario 1 : Attribution d'un rôle intégré au niveau de l'espace de travail
Exemple : un utilisateur disposant des autorisations d'administrateur d'espace de travail ajoute un utilisateur RAM en tant que membre de l'espace de travail et lui attribue le rôle intégré Development.
RemarquePour obtenir des instructions sur l'ajout de membres et l'attribution d'autorisations, consultez la section Gérer les autorisations sur les services au niveau de l'espace de travail.
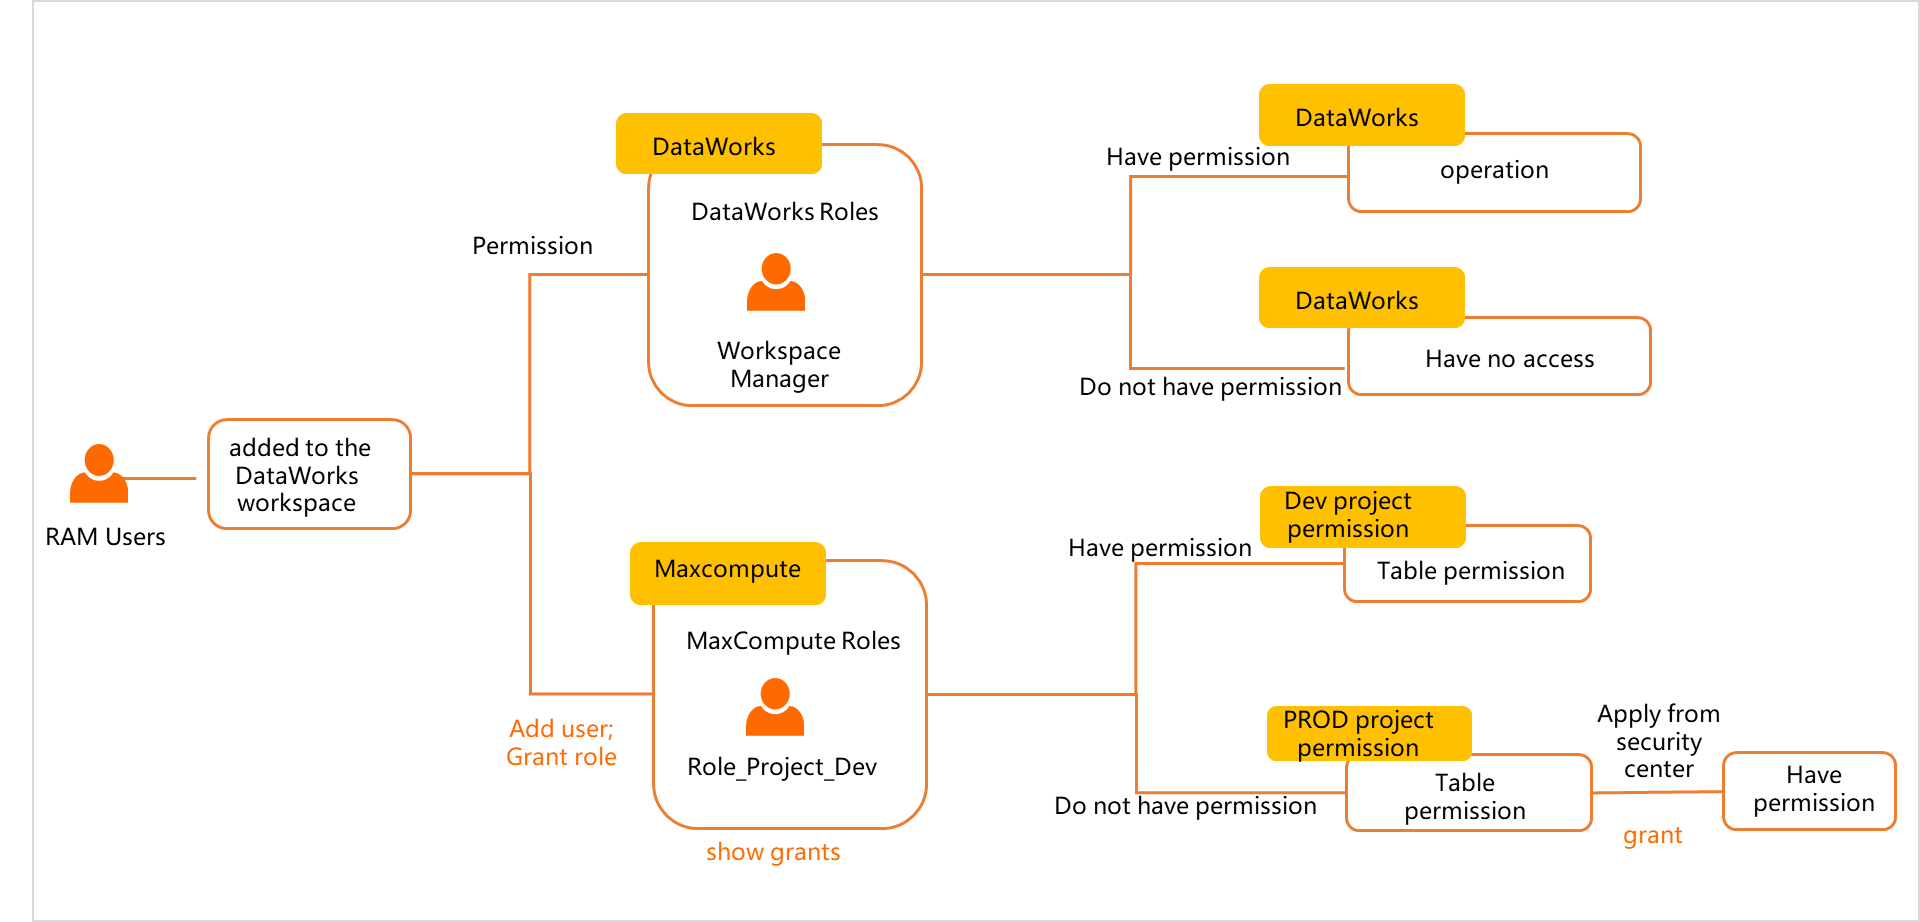 Après son ajout, l'utilisateur RAM dispose de certaines autorisations dans DataWorks et MaxCompute. La section suivante décrit les opérations que l'utilisateur peut effectuer à chaque niveau.
DataWorks : après l'attribution du rôle Development à l'utilisateur RAM, ce dernier peut développer et soumettre du code dans DataWorks, mais ne peut pas le publier directement dans l'environnement de production. La publication en production nécessite des autorisations O&M, dont disposent les rôles Project Owner, Administrator et O&M Personnel.
-
MaxCompute : après l'attribution du rôle Development à l'utilisateur RAM, ce dernier reçoit également le rôle Role_Project_Dev dans MaxCompute. Ce rôle accorde certaines autorisations sur les tables et le projet dans le projet de développement MaxCompute.
RemarqueUn utilisateur RAM auquel un rôle d'administrateur intégré est attribué dispose de davantage d'autorisations de fonctionnalités DataWorks, mais ne peut toujours pas accéder directement aux tables de production.
Ici, l'utilisateur RAM fait spécifiquement référence à un utilisateur RAM qui n'est pas assigné en tant qu'identité d'accès au moteur non planifié, c'est-à-dire qui n'est pas assigné en tant qu'identité d'accès MaxCompute pour le projet de production.
-
Scénario 2 : Attribution d'un rôle personnalisé au niveau de l'espace de travail
Exemple : un utilisateur disposant des autorisations d'administrateur d'espace de travail ajoute un utilisateur RAM en tant que membre de l'espace de travail et lui attribue un rôle DataWorks personnalisé au niveau de l'espace de travail.
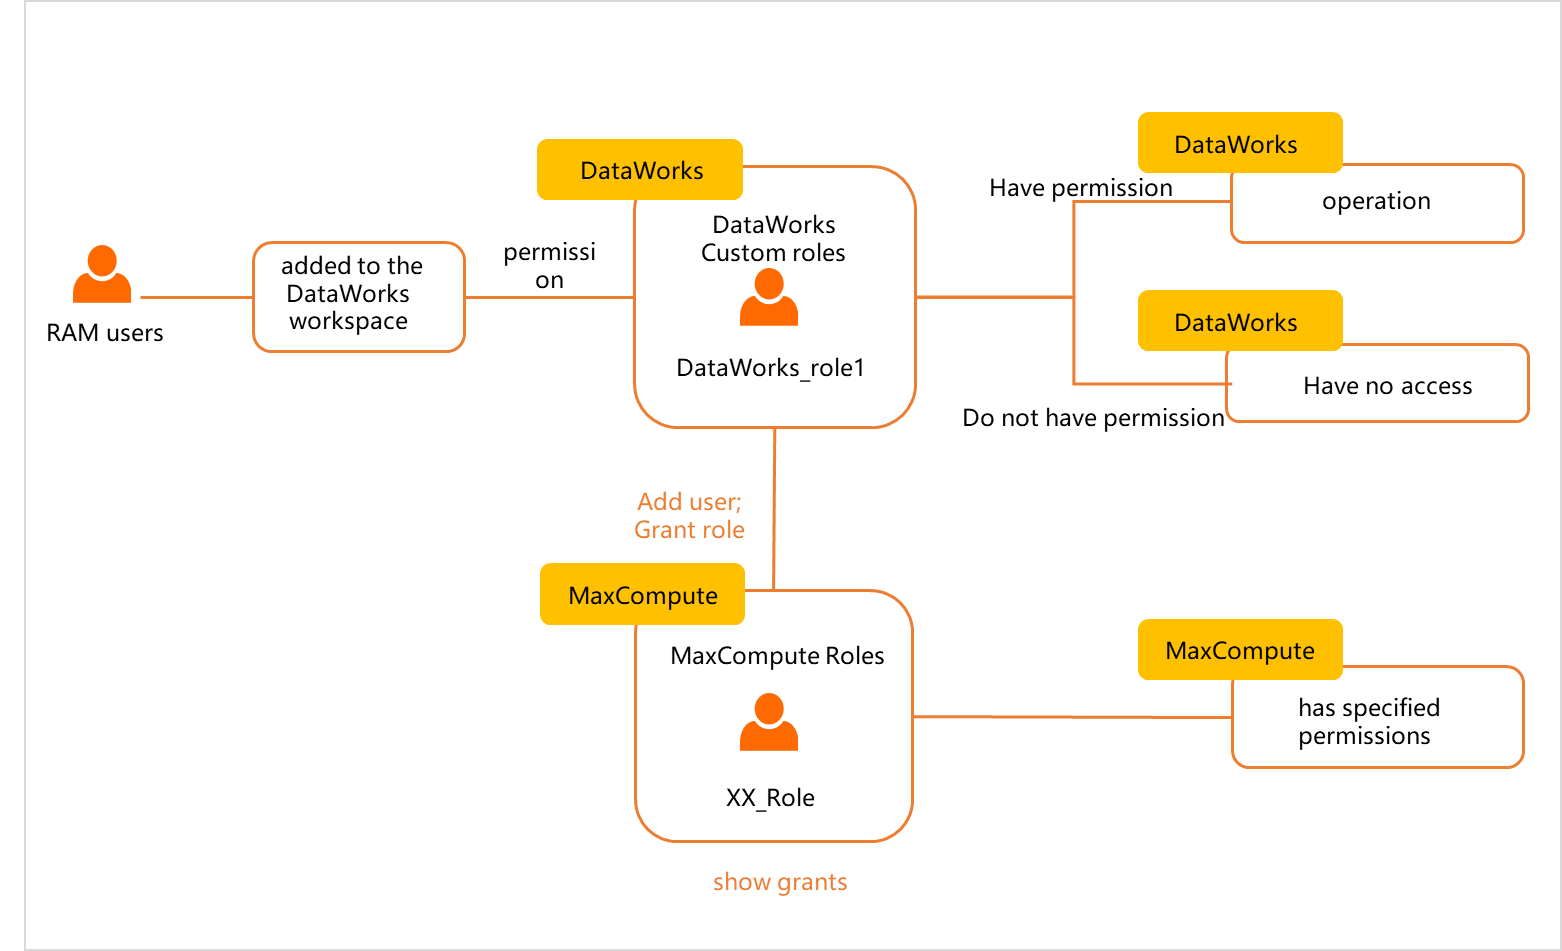 Lors de la création d'un rôle personnalisé, vous pouvez choisir de le mapper ou non à un rôle MaxCompute. Après avoir créé le rôle, attribuez-le lors de l'ajout du membre de l'espace de travail. L'utilisateur RAM dispose alors de certaines autorisations dans DataWorks et MaxCompute. La section suivante décrit les opérations que l'utilisateur peut effectuer à chaque niveau.Remarque
Pour obtenir des instructions sur la création d'un rôle personnalisé, consultez la section Gérer les autorisations sur les services au niveau de l'espace de travail. Pour obtenir des instructions sur l'ajout de membres et l'attribution d'autorisations, consultez la section Gérer les autorisations sur les services au niveau de l'espace de travail.
DataWorks : un utilisateur RAM auquel un rôle DataWorks personnalisé est attribué ne peut accéder qu'aux modules autorisés par ce rôle.
-
MaxCompute :
Si le rôle DataWorks personnalisé ne comporte aucun mappage d'autorisation de moteur, l'utilisateur RAM ne dispose d'aucune autorisation d'opération MaxCompute et ne peut pas exécuter de requêtes ni d'autres opérations via des commandes.
Si le rôle DataWorks personnalisé comporte un mappage d'autorisation de moteur, l'utilisateur RAM dispose des mêmes autorisations d'opération que le rôle MaxCompute mappé.
RemarqueSauf si un utilisateur RAM est assigné en tant qu'identité d'accès au moteur de planification (l'identité d'accès MaxCompute pour le projet de production), il ne dispose par défaut d'aucune autorisation d'opération dans l'environnement de production après avoir rejoint un espace de travail. Pour opérer sur ou accéder aux tables de production, l'utilisateur doit demander des autorisations dans Security Center. Pour plus d'informations, consultez la section Demander des autorisations sur les tables dans Security Center (dernière version). Pour plus de détails sur les identités d'accès MaxCompute, consultez la section Configurer un espace de travail.
Annexe : Mappage des rôles d'espace de travail intégrés avec les autorisations MaxCompute
Le tableau suivant montre comment les rôles intégrés DataWorks au niveau de l'espace de travail sont mappés aux autorisations dans un projet de développement MaxCompute, ainsi que les autorisations accordées par chaque mappage.
Rôle de membre DataWorks | Rôle MaxCompute | Autorisations de données dans l'environnement de développement DataWorks / Projet MaxCompute DEV | Autorisations de données dans l'environnement de production DataWorks / Projet MaxCompute PROD | Autorisations de plateforme DataWorks |
Administrateur d'espace de travail | Role_Project_Admin |
| Aucune autorisation par défaut. Demandez-les via un processus d'approbation dans Security Center. | Gère les propriétés de base de l'espace de travail, les sources de données, la configuration du moteur de calcul et les membres. Peut attribuer les rôles d'administrateur d'espace de travail, de développeur, d'O&M, de déploiement et de visiteur aux membres de l'espace de travail. |
Développeur | Role_Project_Dev |
| Les utilisateurs dotés du rôle de développeur peuvent créer des workflows, des fichiers de script, des ressources et des UDF, ainsi que créer et supprimer des tables. Ils peuvent créer des packages de déploiement, mais ne peuvent pas effectuer le déploiement. | |
O&M | Role_Project_Pe | Toutes les autorisations sur project/fuction/resource/instance/job dans le projet actuel, autorisation Read sur package, et autorisations Read/Describe sur table. Remarque Ce rôle dispose d'autorisations MaxCompute, mais les utilisateurs dotés du rôle O&M ne peuvent pas exécuter directement des nœuds dans l'interface DataWorks pour exécuter des tâches. | Un administrateur d'espace de travail attribue le rôle O&M. Les utilisateurs dotés de ce rôle peuvent publier des tâches et effectuer des opérations O&M en ligne, mais ne peuvent pas développer de données. | |
Déploiement | Role_Project_Deploy | Aucune autorisation par défaut. | Le rôle de déploiement est similaire au rôle O&M, mais n'accorde pas d'autorisations O&M en ligne. | |
Analyste de données | Role_Project_Data_Analyst | Aucune autorisation par défaut. | Par défaut, le rôle d'analyste de données accorde uniquement l'autorisation d'utiliser le module DataAnalysis. | |
Visiteur | Role_Project_Guest | Aucune autorisation par défaut. | Les utilisateurs dotés du rôle de visiteur peuvent afficher le contenu, mais ne peuvent pas modifier les workflows ou le code. | |
Administrateur de sécurité | Role_Project_Security | Aucune autorisation par défaut. | Le rôle d'administrateur de sécurité est utilisé uniquement dans Data Security Guard pour des tâches telles que la configuration des règles de données sensibles et l'audit des risques liés aux données. | |
Concepteur de modèles | Role_Project_Erd | Aucune autorisation par défaut. | Peut afficher les modèles et modifier les plans d'entrepôt de données, les normes de données, les modèles dimensionnels et les métriques de données, mais ne peut pas publier de modèles. | |
Aucun | Project Owner | Propriétaire du projet MaxCompute, disposant de toutes les autorisations dans ce projet. | Dispose d'autorisations. | Aucun |
Aucun | Super_Administrator | Super administrateur du projet MaxCompute, disposant des autorisations de gestion de projet et de toutes les autorisations pour chaque type de ressource dans le projet. | Dispose d'autorisations. | Aucun |
Aucun | Admin | Chaque projet crée automatiquement un rôle Admin et lui accorde des autorisations spécifiques. Le rôle peut accéder à tous les objets du projet, gérer les utilisateurs et les rôles, et accorder des autorisations. Contrairement au Project Owner, le rôle Admin ne peut pas attribuer d'autorisations Admin aux utilisateurs, configurer les paramètres de sécurité du projet ni modifier le modèle d'autorisation du projet. Les autorisations du rôle Admin ne peuvent pas être modifiées. Le Project Owner peut attribuer le rôle Admin à un utilisateur pour déléguer l'administration de la sécurité. | Dispose d'autorisations. | Aucun |
Annexe : Distinguer les modules au niveau de l'espace de travail et les modules globaux
Un module est au niveau de l'espace de travail si la barre de menu supérieure affiche le nom de l'espace de travail DataWorks. Par exemple, DataStudio.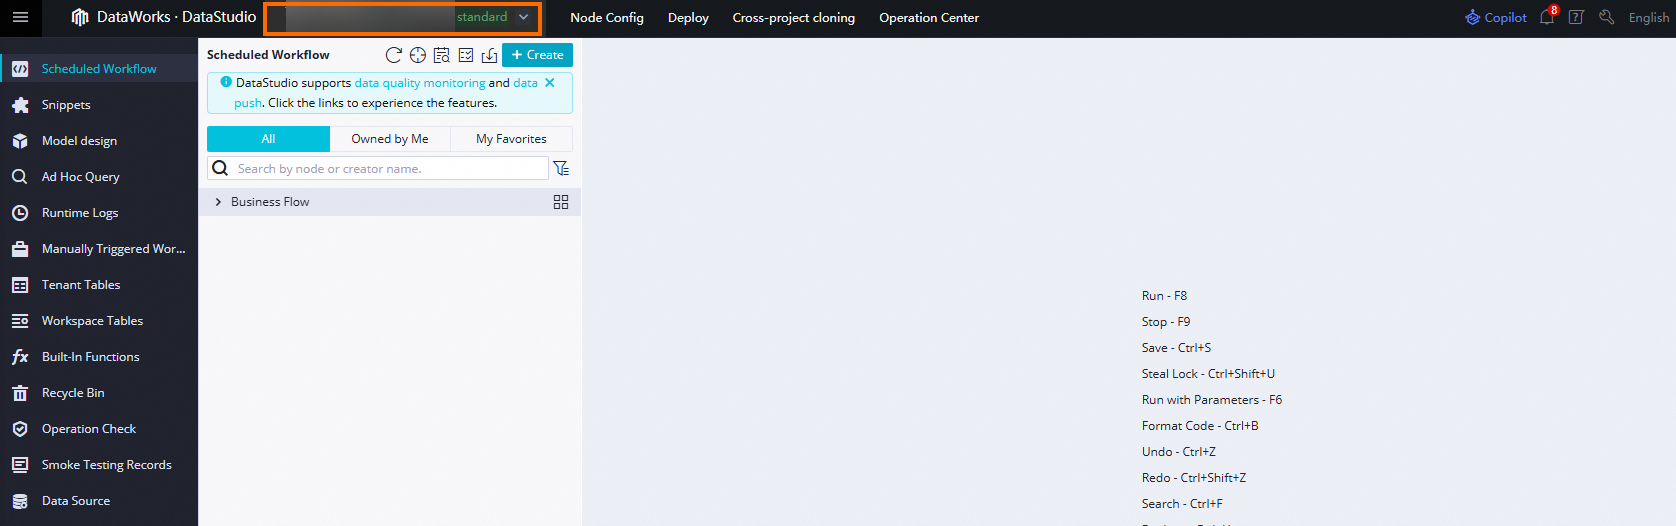
Un module est global si la barre de menu supérieure n'affiche pas le nom de l'espace de travail DataWorks. Par exemple, DataMap.