Description du problème
Après avoir téléchargé un certificat HTTPS dans la console Anti-DDoS Pro, la console Anti-DDoS Premium ou la console WAF, le message suivant s'affiche :
The certificate and the private key do not match.
Causes et solutions
| Cause possible | Solution |
| Le contenu du certificat et de la clé privée téléchargés ne correspond pas. | Vérifiez si les valeurs MD5 du fichier de certificat et du fichier de clé privée sont identiques. Si les valeurs MD5 diffèrent, le fichier de certificat et le fichier de clé privée sont associés à des noms de domaine différents. Exécutez les commandes suivantes pour afficher les valeurs MD5 du fichier de certificat et du fichier de clé privée : Si le contenu du certificat et de la clé privée téléchargés ne correspond pas, téléchargez le fichier de certificat et le fichier de clé privée corrects. |
| Le format de la clé privée Rivest-Shamir-Adleman (RSA) n'est pas valide. | Générez une nouvelle clé privée, puis téléchargez-la. Exécutez la commande suivante pour générer une nouvelle clé privée : |
Correction de la chaîne de certificats
Lorsque vous achetez un certificat SSL, le fournisseur de services de certificats vous fournit une chaîne de certificats complète. Celle-ci comprend un certificat intermédiaire et un certificat de nom de domaine. Si aucun certificat intermédiaire n'est fourni, utilisez un outil pour corriger la chaîne de certificats.
Exécutez la commande suivante sur votre serveur pour vérifier l'intégrité de la chaîne de certificats :
openssl s_client -connect <server ip>:443 -servername <domain name>Variables :
<server ip>: définissez cette valeur sur l'adresse IP de votre serveur.<domain name>: définissez cette valeur sur le nom de domaine du site web.
Vous pouvez exécuter la commande précédente sur votre serveur, que le site web soit ajouté ou non.
Si la section
Certificate chain
des résultats renvoyés inclut le certificat de nom de domaine et le certificat de l'autorité de certification (CA) intermédiaire, la chaîne de certificats est complète. La section 1 affiche un certificat de nom de domaine et la section 2 affiche un certificat de CA intermédiaire.
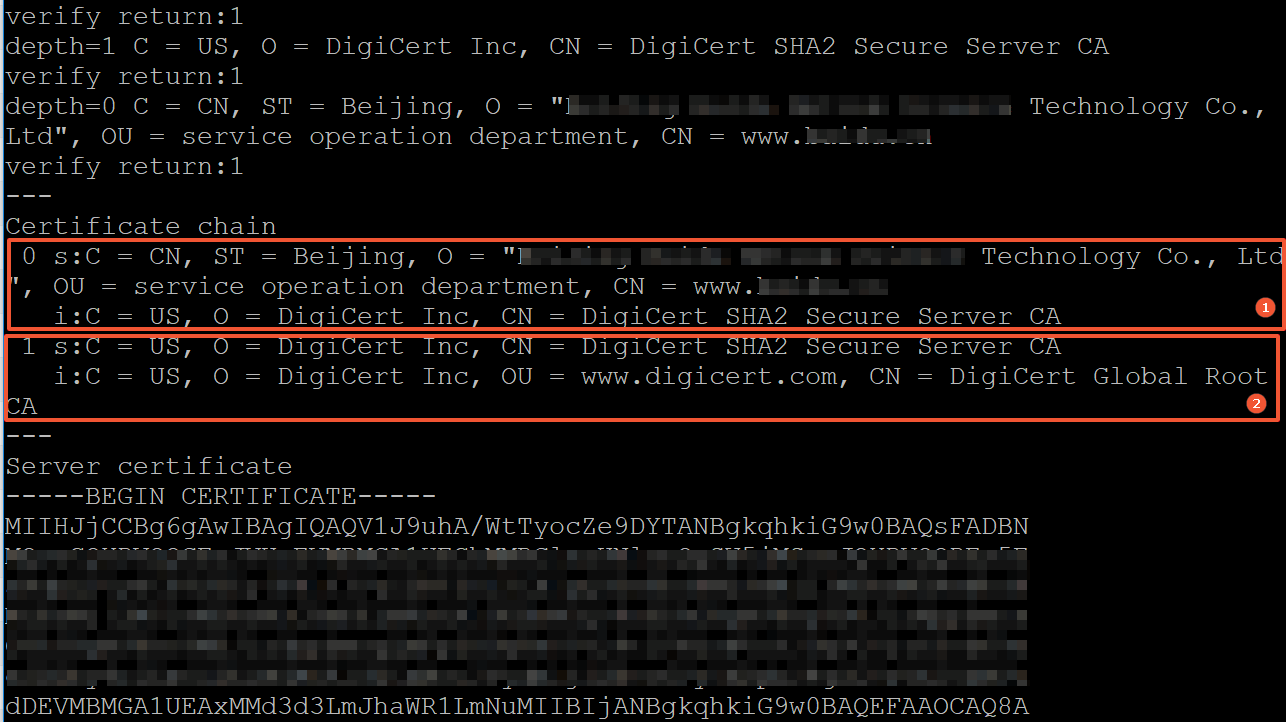
Si les résultats renvoyés n'affichent que le certificat de nom de domaine, la chaîne de certificats est incomplète. Dans ce cas, utilisez un outil pour corriger la chaîne de certificats. Par exemple, utilisez l'outil pour télécharger la chaîne de certificats complète. Remplacez ensuite votre certificat par la chaîne de certificats téléchargée.
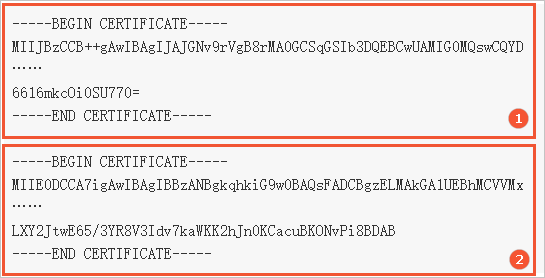
La figure suivante illustre le format du contenu du fichier de certificat. La section 1 affiche un certificat de nom de domaine et la section 2 affiche un certificat intermédiaire.
Le contenu du certificat ne doit contenir ni espaces ni caractères de retour chariot.