Elastic Desktop Service (Enterprise Edition) está diseñado para equipos empresariales. Los administradores aprovisionan y gestionan las computadoras en la nube desde una consola central, mientras que los usuarios finales acceden a ellas mediante terminales de Alibaba Cloud Workspace.
Roles
Los usuarios finales son las personas que utilizan las computadoras en la nube; por ejemplo, Juan, diseñador en una empresa de diseño.
Los administradores son los miembros del equipo de TI que configuran y gestionan el servicio; por ejemplo, Carlos, administrador de TI en la empresa de Juan. Sus responsabilidades incluyen:
Comprar y renovar recursos
Crear y asignar computadoras en la nube
Crear y vincular políticas
Monitoreo, operación y mantenimiento (O&M)
Gestionar a los usuarios finales
Cómo funciona
-
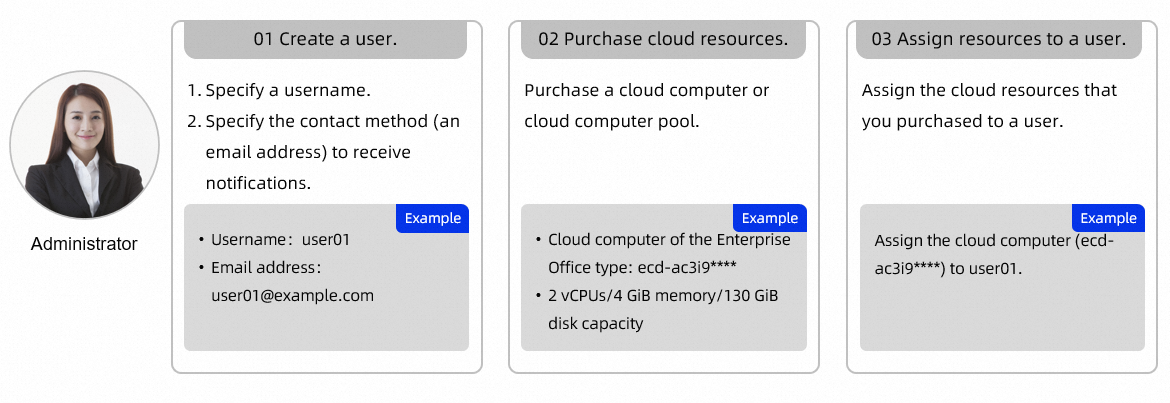
Administrador: configurar la computadora en la nube. El administrador crea una cuenta para el usuario final y le asigna una computadora en la nube.
-
Sistema: enviar credenciales de acceso. Después de la asignación, el sistema envía las credenciales de inicio de sesión al correo electrónico del usuario final.
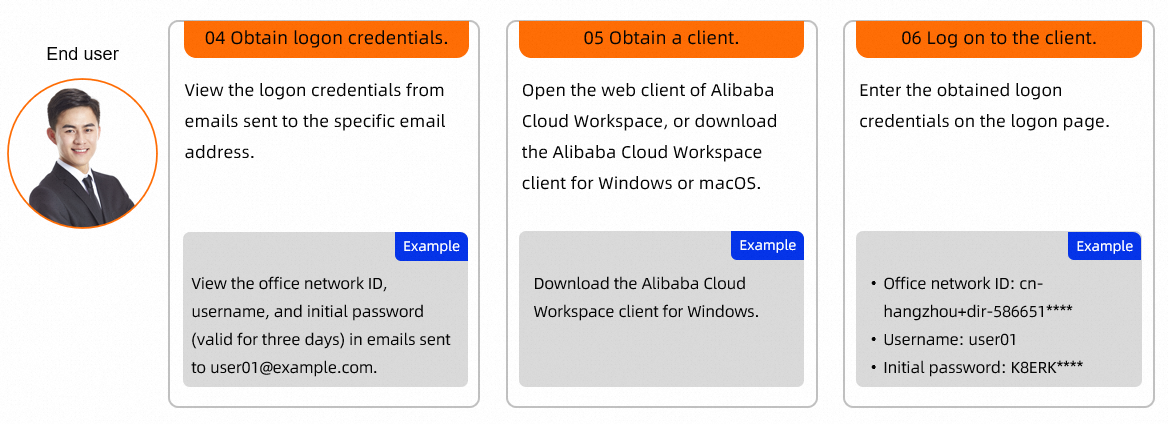
Usuario final: iniciar sesión. El usuario final utiliza las credenciales para iniciar sesión en una terminal de Alibaba Cloud Workspace y conectarse a la computadora en la nube.
Sistemas de cuentas
Elastic Desktop Service (Enterprise Edition) admite dos sistemas de cuentas. Elija uno según si su organización utiliza Active Directory (AD).
|
Cuenta de conveniencia |
Cuenta de AD empresarial |
|
|
Más indicada para |
Organizaciones sin una configuración de AD existente |
Organizaciones con una infraestructura de AD existente |
|
Tipo de usuario |
Usuarios de conveniencia |
Usuarios de AD |
|
Gestión |
Cree y gestione usuarios directamente en la consola de EDS |
Conéctese a su sistema de AD mediante conectores de AD y controladores de dominio de AD |
Si conecta Elastic Desktop Service (Enterprise Edition) a un sistema de AD empresarial, se le cobrarán los conectores de AD. Para obtener más información sobre la facturación de los conectores de AD, consulte Billable items.
Requisitos de nomenclatura para usuarios de conveniencia
Al crear un usuario de conveniencia, el nombre de usuario debe cumplir con los siguientes requisitos:
De 3 a 25 caracteres, que comience con una letra minúscula o un dígito
Solo puede contener letras minúsculas, dígitos, guiones (
-) y guiones bajos (_)No puede estar compuesto únicamente por dígitos
No puede coincidir con un nombre integrado del sistema operativo (SO)
A continuación se muestran los nombres integrados reservados por SO.
|
SO |
Nombres integrados (reservados) |
|
Windows (no distingue entre mayúsculas y minúsculas) |
administrator, administrators, anonymous, batch, builtin, defaultaccount, dialup, everyone, guest, guests, iis_iusrs, interactive, iusr, local, localservice, network, networkservice, none, proxy, replicator, restricted, self, service, system, users, wdagutilityaccount |
|
Linux (distingue entre mayúsculas y minúsculas) |
_apt, _chrony, avahi, avahi-autoipd, backup, bin, colord, cups-pk-helper, daemon, dnsmasq, fwupd-refresh, games, gdm, geoclue, gnats, gnome-initial-setup, irc, kernoops, list, lp, mail, man, messagebus, news, nm-openvpn, nobody, ntp, proxy, pulse, root, rtkit, saned, speech-dispatcher, sshd, sync, sys, syslog, systemd-coredump, systemd-network, systemd-resolve, systemd-timesync, tcpdump, tss, usbmux, uucp, uuidd, whoopsie, www-data |