En el modo de proxy transparente, WAF protege el tráfico web hacia servicios de Alibaba Cloud como instancias ALB, instancias SLB con listeners de capa 7 o capa 4 e instancias ECS. Este tema describe cómo configurar los puertos de redirección de tráfico para sus instancias de servidor según la arquitectura de su aplicación web. Al habilitar el modo de proxy transparente para un puerto específico, su tráfico se redirige a WAF para su protección.
Notas de uso
-
La redirección de tráfico aplica a una combinación específica de instancia de servidor y puerto. Al configurar la redirección de tráfico para un puerto en una instancia de servidor, todo el tráfico de ese puerto se envía a WAF para su protección.
Si varios nombres de dominio comparten un puerto de servidor, la redirección de tráfico de cualquiera de esos dominios redirige a WAF el tráfico de todos los nombres de dominio en dicho puerto. WAF no admite la redirección de tráfico solo para un subconjunto de nombres de dominio en un puerto compartido.
Por ejemplo, suponga que tanto el nombre de dominio A como el nombre de dominio B sirven tráfico a través del puerto 80 en su instancia ECS. Si configura la redirección de tráfico para el nombre de dominio A, el tráfico del nombre de dominio B también queda protegido automáticamente por WAF. Cuando posteriormente configure la redirección de tráfico para el nombre de dominio B, verá que el puerto 80 ya está seleccionado de forma predeterminada debido a la configuración del nombre de dominio A. Confirme esta configuración sin realizar cambios.
-
Al configurar un puerto de redirección de tráfico para un sitio web HTTPS que se ejecuta en una instancia SLB de capa 4 o en una instancia ECS, debe cargar todos los certificados SSL asociados con la instancia y el puerto. De lo contrario, podrían producirse interrupciones en el servicio.
Si el puerto utiliza solo un certificado SSL, cargue únicamente el certificado predeterminado.
Si el puerto utiliza varios certificados SSL, cargue el certificado predeterminado y todos los certificados extendidos.
Ejemplos de configuración
Los siguientes ejemplos describen cómo configurar puertos de redirección de tráfico para diferentes nombres de dominio en estos escenarios: a single server with multiple domain names that use separate ports, a single server with multiple domain names that use a shared port y multiple servers with multiple domain names that use a shared port.
-
Escenario 1: Tiene una instancia de servidor (server1) y dos nombres de dominio (domain1 y domain2). El puerto 80 en server1 escucha el tráfico hacia domain1, y el puerto 443 en server1 escucha el tráfico hacia domain2.
En este caso, configure la redirección de tráfico para cada nombre de dominio siguiendo estos pasos:
-
Agregue domain1 para su protección con WAF. En la configuración del puerto de redirección de tráfico, seleccione el puerto 80.
Una vez completada la configuración, WAF protege el tráfico web de domain1 en el puerto 80 de server1.
-
Agregue domain2 para su protección con WAF. En la configuración del puerto de redirección de tráfico, seleccione el puerto 443.
NotaEl puerto 80 aparece seleccionado de forma predeterminada porque se configuró para domain1. No modifique esta selección.
Una vez completada la configuración, WAF también protege el tráfico web de domain2 en el puerto 443 de server1.
-
-
Escenario 2: Tiene una instancia de servidor (server1) y dos nombres de dominio (domain1 y domain2). El puerto 80 en server1 escucha el tráfico tanto de domain1 como de domain2.
En este caso, configure la redirección de tráfico para cada nombre de dominio siguiendo estos pasos:
-
Agregue domain1 para su protección con WAF. En la configuración del puerto de redirección de tráfico, seleccione el puerto 80.
Una vez completada la configuración, WAF protege todo el tráfico web tanto de domain1 como de domain2 en el puerto 80 de server1.
En este punto, solo domain1 aparece en la lista de nombres de dominio. Configure directivas de protección específicas para domain1 y consulte sus datos relacionados. El tráfico de domain2 queda protegido únicamente por la directiva de protección predeterminada de WAF.
-
Agregue domain2 para su protección con WAF. En la configuración del puerto de redirección de tráfico, el puerto 80 aparece seleccionado de forma predeterminada. Confirme la configuración sin realizar cambios.
Una vez completada la configuración, domain2 aparece en la lista de nombres de dominio. Ahora configure directivas de protección específicas para domain2 y consulte sus datos relacionados.
-
-
Escenario 3: Tiene dos instancias de servidor (server1 y server2) y tres nombres de dominio (domain1, domain2 y domain3). El puerto 80 en server1 escucha el tráfico de domain1 y domain2. El puerto 80 en server2 escucha el tráfico de domain2 y domain3.
Si desea configurar la redirección de tráfico para domain2, seleccione el puerto 80 en server1 y el puerto 80 en server2 dentro de la configuración del puerto de redirección de tráfico.
Una vez completada la configuración, WAF protege el tráfico web en el puerto 80 de server1 (que incluye todo el tráfico de domain1 y parte del tráfico de domain2) y el tráfico web en el puerto 80 de server2 (que incluye el resto del tráfico de domain2 y todo el tráfico de domain3).
En este punto, solo domain2 aparece en la lista de nombres de dominio. Esto le permite configurar directivas de protección específicas para domain2 y consultar sus datos relacionados. La directiva de protección predeterminada de WAF protege el tráfico de domain1 en el puerto 80 de server1 y el tráfico de domain3 en el puerto 80 de server2.
Si procede a agregar domain1 y domain3 para su protección con WAF, el puerto 80 tanto en server1 como en server2 aparecerá seleccionado de forma predeterminada en la configuración del puerto de redirección de tráfico. Confirme la configuración sin realizar cambios.
NotaLos puertos preseleccionados indican que el tráfico web de domain2 ya está protegido por WAF. No modifique esta selección.
Una vez completada la configuración, domain1 y domain3 aparecen en la lista de nombres de dominio.
Redirección de puertos ALB
Escenario recomendado: Ha desplegado una instancia de Application Load Balancer (ALB) como punto de entrada para sus servicios web y desea habilitar la protección de WAF para el tráfico en los listeners de la instancia.
Requisitos previos: En port configuration section, haga clic en la pestaña SLB-based Domains.
Descripción de la lista de instancias: Esta lista muestra las instancias ALB orientadas a Internet desde SLB. La columna Port Number muestra los puertos de los listeners HTTP o HTTPS configurados para las instancias ALB.
Habilitar la protección de WAF para un listener: En la consola de SLB, cree un listener HTTP o HTTPS para la instancia ALB y seleccione Enable WAF Protection en la configuración del listener. Para obtener más información sobre la creación de listeners para una instancia ALB, consulte Add an HTTP listener y Add an HTTPS listener.
Si ya creó un listener HTTP o HTTPS, modifique su configuración para habilitar o deshabilitar WAF Protection.
En la consola de WAF, en la pestaña SLB-based Domains de la configuración de Transparent Proxy Mode, solo consulte el estado de protección de WAF para sus listeners HTTP o HTTPS. Para cambiar esta configuración, vaya a la consola de SLB.
Redirección de puertos SLB de capa 7
Escenario recomendado: Ha desplegado una instancia SLB con un listener HTTP o HTTPS de capa 7 como punto de entrada para sus servicios web y desea habilitar la protección de WAF para el tráfico en los listeners de la instancia.
Requisitos previos: En port configuration section, haga clic en la pestaña Layer 7 SLB-based Domains.
Descripción de la lista de instancias: La lista Layer 7 SLB-based Domains muestra las instancias SLB orientadas a Internet creadas en SLB. La columna Port Number muestra los puertos de los listeners HTTP o HTTPS configurados para las instancias SLB.
Habilitar la protección de WAF para un puerto de listener: En la consola de WAF, en la pestaña Layer 7 SLB-based Domains, seleccione el puerto deseado en la columna Port Number. Esta columna enumera los puertos de listeners HTTP y HTTPS disponibles.
Al seleccionar un puerto, su tráfico se redirige a WAF para inspección y protección. El tráfico en los puertos no seleccionados va directamente de los clientes al servidor de origen, sin pasar por WAF.
Si un solo puerto escucha tráfico para varios nombres de dominio, la selección de ese puerto habilita la protección de WAF para todos esos nombres de dominio de forma predeterminada. No es posible habilitar la protección solo para un nombre de dominio específico en ese puerto.
Si la columna Port Number muestra No Ports Available, significa que no se han creado listeners HTTP o HTTPS para la instancia. Primero vaya a la consola de SLB para crear un listener HTTP o HTTPS para la instancia. Después, regrese a la consola de WAF para habilitar la protección de WAF para el puerto. Para obtener más información, consulte Add an HTTP listener y Add an HTTPS listener.
Redirección de puertos SLB de capa 4
Escenario recomendado: Ha desplegado una instancia SLB con un listener TCP de capa 4 como punto de entrada para sus servicios web y desea habilitar la protección de WAF para el tráfico en los listeners de la instancia.
Requisitos previos: En port configuration section, haga clic en la pestaña Layer 4 SLB-based Domains.
Descripción de la lista de instancias: La lista Layer 4 SLB-based Domains muestra las instancias SLB orientadas a Internet creadas en SLB. La columna Port Number muestra los puertos de listeners TCP que se han agregado a la consola de WAF.
Procedimiento
En este escenario, primero debe agregar el puerto de listener activo a WAF antes de poder habilitar la protección para dicho puerto. Siga estos pasos:
-
Agregue el puerto de listener TCP existente a WAF.
ImportanteAntes de agregar un puerto de listener TCP a la consola de WAF, debe crear un listener TCP para la instancia SLB en la consola de SLB. Para obtener más información, consulte Add a TCP listener.
En la consola de WAF, en la pestaña Layer 4 SLB-based Domains, haga clic en Add en la columna Port Number.
En el cuadro de diálogo Add Port, seleccione un Port Number TCP activo y su protocolo de aplicación asociado (HTTP o HTTPS).
-
Opcional: Si selecciona HTTP, omita este paso. Si selecciona HTTPS, cargue el certificado predeterminado correspondiente y los certificados extendidos según se le solicite. Agregue hasta tres certificados extendidos.
Los certificados se describen a continuación:
Default Certificate: El certificado que el servidor devuelve a un cliente de forma predeterminada cuando recibe una solicitud HTTPS. Si su servidor utiliza solo un certificado SSL, cargue únicamente el certificado predeterminado.
-
Extended Certificate: El certificado que un servidor devuelve a un cliente tras coincidir correctamente con el campo Server Name Indication (SNI) en la solicitud HTTPS del cliente. El servidor comprueba si el nombre de dominio en la extensión SNI coincide con el nombre de dominio de un certificado extendido. Si no encuentra ninguna coincidencia, el servidor devuelve el certificado predeterminado.
SNI es una extensión de los protocolos SSL/TLS que permite a un solo servidor alojar varios nombres de dominio con diferentes certificados. El cliente envía el nombre de host al que desea acceder antes de establecer la conexión SSL. Luego, el servidor utiliza este nombre de host para devolver el certificado apropiado.
Cargue un certificado mediante uno de los siguientes métodos:
Manual Upload: Introduzca manualmente el Certificate Name, el contenido del Certificate File y el contenido del Private Key File.
-
Select Existing Certificate: Seleccione un certificado de la lista de certificados existentes en la consola de SSL Certificates Service.
Si su certificado no aparece en la lista, haga clic en SSL Certificates Service para cargarlo y gestionarlo de forma centralizada. Posteriormente, selecciónelo de la lista.
-
Habilite la protección para el puerto agregado. En la consola de WAF, en la pestaña Layer 4 SLB-based Domains, seleccione el puerto de la lista de puertos agregados en la columna Port Number.
Al seleccionar un puerto, su tráfico se redirige a WAF para inspección y protección. El tráfico en los puertos no seleccionados va directamente de los clientes al servidor de origen, sin pasar por WAF.
ImportanteSi un solo puerto escucha tráfico para varios nombres de dominio, la selección de ese puerto habilita la protección de WAF para todos esos nombres de dominio de forma predeterminada. No es posible habilitar la protección solo para un nombre de dominio específico en ese puerto.
Redirección de puertos ECS
Escenario recomendado: Utiliza una instancia ECS como punto de entrada para sus servicios web y desea habilitar la protección de WAF para su tráfico HTTP o HTTPS.
Requisitos previos: En port configuration section, haga clic en la pestaña ECS-based Domains.
Descripción de la lista de instancias: La lista ECS-based Domains muestra las instancias ECS con direcciones IP públicas creadas en Elastic Compute Service. La columna Port Number muestra los puertos que se han agregado a WAF.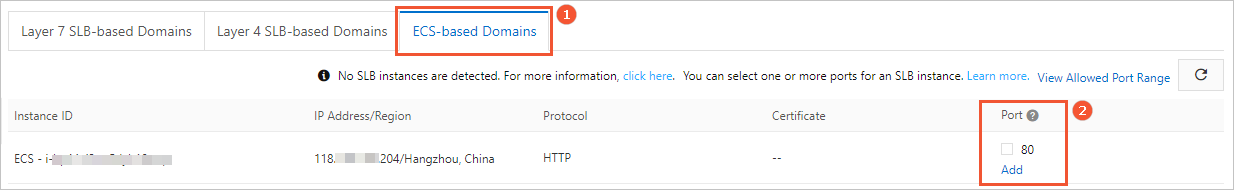
Procedimiento
En este escenario, debe agregar el puerto a WAF antes de poder habilitar su protección. Siga estos pasos:
-
Agregue a WAF el puerto que desea proteger.
En la consola de WAF, en la pestaña ECS-based Domains, haga clic en Add en la columna Port Number.
En el cuadro de diálogo Add Port, establezca Port Number en el puerto de aplicación HTTP o HTTPS de la instancia ECS de origen y seleccione el protocolo correspondiente (HTTP o HTTPS).
-
Opcional: Si selecciona HTTP, omita este paso. Si selecciona HTTPS, cargue el certificado predeterminado correspondiente y los certificados extendidos según se le solicite. Agregue hasta tres certificados extendidos.
Los certificados se describen a continuación:
Default Certificate: El certificado que el servidor devuelve a un cliente de forma predeterminada cuando recibe una solicitud HTTPS. Si su servidor utiliza solo un certificado SSL, cargue únicamente el certificado predeterminado.
-
Extended Certificate: El certificado que un servidor devuelve a un cliente tras coincidir correctamente con el campo Server Name Indication (SNI) en la solicitud HTTPS del cliente. El servidor comprueba si el nombre de dominio en la extensión SNI coincide con el nombre de dominio de un certificado extendido. Si no encuentra ninguna coincidencia, el servidor devuelve el certificado predeterminado.
SNI es una extensión de los protocolos SSL/TLS que permite a un solo servidor alojar varios nombres de dominio con diferentes certificados. El cliente envía el nombre de host al que desea acceder antes de establecer la conexión SSL. Luego, el servidor utiliza este nombre de host para devolver el certificado apropiado.
Cargue un certificado mediante uno de los siguientes métodos:
Manual Upload: Introduzca manualmente el Certificate Name, el contenido del Certificate File y el contenido del Private Key File.
-
Select Existing Certificate: Seleccione un certificado de la lista de certificados existentes en la consola de SSL Certificates Service.
Si su certificado no aparece en la lista, haga clic en SSL Certificates Service para cargarlo y gestionarlo de forma centralizada. Posteriormente, selecciónelo de la lista.
-
Habilite la protección para el puerto agregado. En la consola de WAF, en la pestaña ECS-based Domains, seleccione el puerto de la lista de puertos agregados en la columna Port Number.
Al seleccionar un puerto, su tráfico se redirige a WAF para inspección y protección. El tráfico en los puertos no seleccionados va directamente de los clientes al servidor de origen, sin pasar por WAF.
ImportanteSi un solo puerto escucha tráfico para varios nombres de dominio, la selección de ese puerto habilita la protección de WAF para todos esos nombres de dominio de forma predeterminada. No es posible habilitar la protección solo para un nombre de dominio específico en ese puerto.