De forma predeterminada, Alibaba Cloud proporciona Anti-DDoS Origin Basic para proteger los dominios agregados a WAF mediante un registro CNAME. Este servicio ayuda a defenderse contra ataques DDoS comunes de capa de red y de transporte. Este tema describe el funcionamiento de Anti-DDoS Origin Basic y cómo responder si se activa el filtrado blackhole.
Funcionamiento
Capacidades de protección
Cuando agrega un dominio a WAF mediante un registro CNAME, el sistema asigna una dirección IP virtual (VIP) dedicada para recibir el tráfico del servicio. Esta VIP no se comparte con otros inquilinos. Dentro de la misma instancia de WAF:
Sin una exclusive IP address o intelligent load balancing habilitada, todos los dominios comparten una sola VIP.
Con una dirección IP exclusiva habilitada, cada dominio tiene asignada su propia VIP dedicada.
Con el balanceo de carga inteligente configurado, todos los dominios comparten varias VIP.
Alibaba Cloud proporciona protección Anti-DDoS Origin Basic para cada VIP de WAF sin costo adicional. Las Mitigation Capabilities gratuitas varían según la región. Para consultar la capacidad de protección de su VIP, vaya a la página de Assets y haga clic en la pestaña WAF.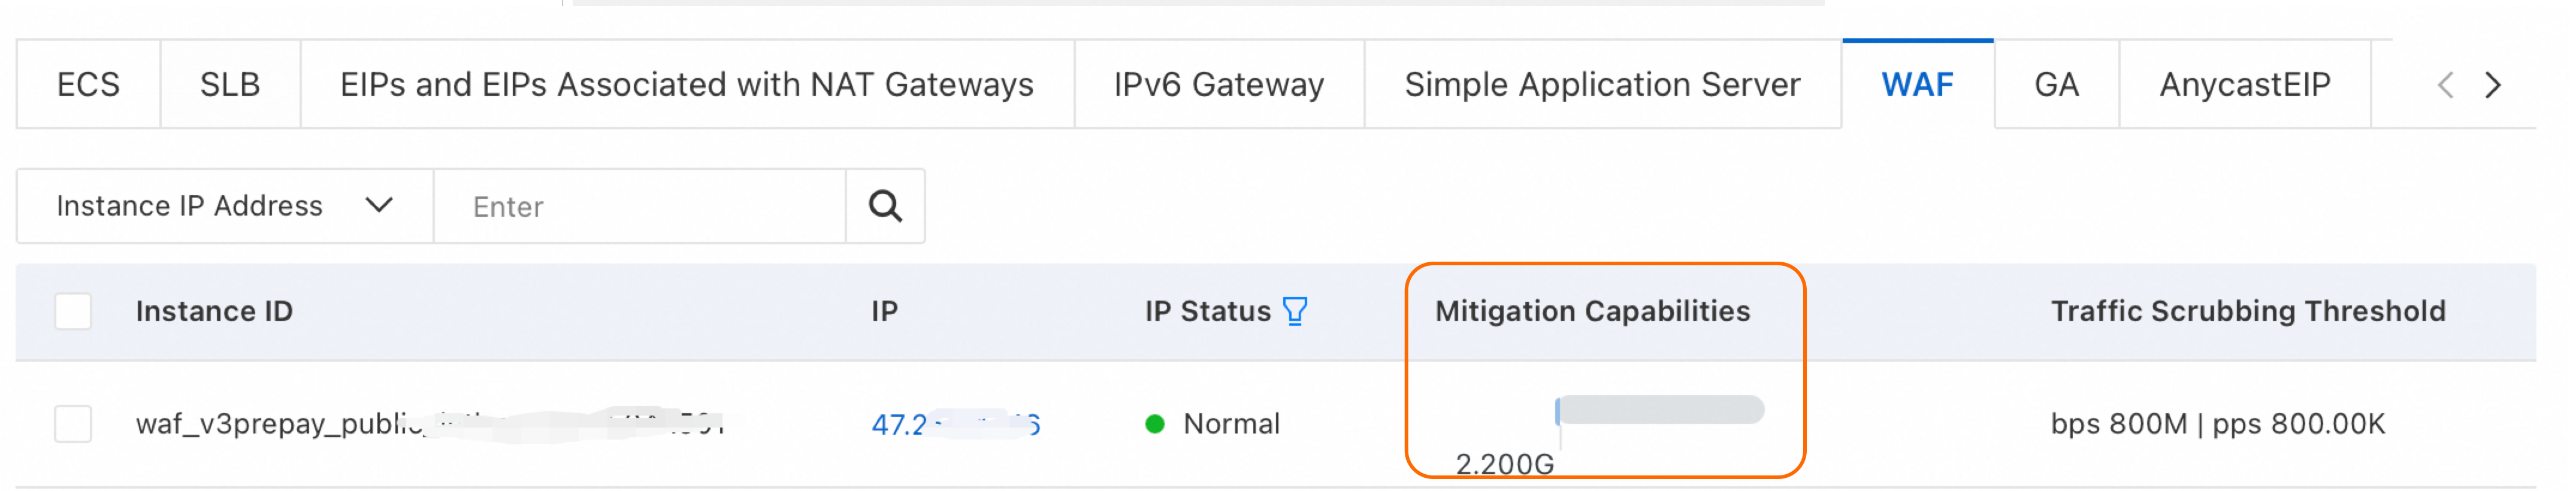
Limpieza de tráfico
Durante un ataque DDoS, Anti-DDoS Origin Basic supervisa, analiza y filtra el tráfico de red. Identifica y bloquea el tráfico malicioso, y permite que solo el tráfico legítimo llegue a la VIP de WAF para garantizar la disponibilidad del servicio.
Anti-DDoS Origin Basic inicia la limpieza de tráfico cuando el tráfico entrante cumple las condiciones correspondientes. Mientras la instancia está en proceso de limpieza, aparece una notificación en el banner superior de la consola de WAF 3.0.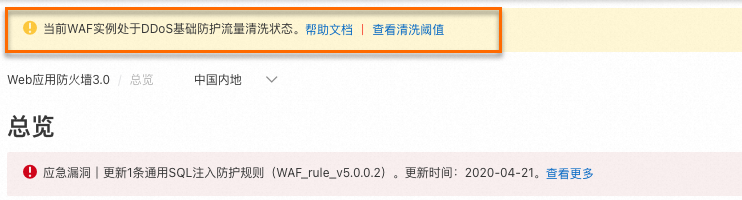
-
Condiciones de limpieza
Anti-DDoS Origin Basic utiliza dos condiciones para activar la limpieza de tráfico:
Análisis basado en IA: El sistema aprovecha las capacidades de big data de Alibaba Cloud para aprender automáticamente la línea base de tráfico habitual. Utiliza algoritmos para identificar patrones de tráfico anómalos y detectar posibles ataques DDoS.
Detección de umbrales: El volumen de tráfico entrante alcanza el umbral de limpieza BPS/PPS configurado.
La limpieza de tráfico comienza únicamente cuando se cumplen ambas condiciones.
-
Umbral de limpieza
Anti-DDoS Origin Basic realiza la limpieza de tráfico mediante el filtrado de paquetes de ataque y la limitación de la tasa de tráfico. El sistema proporciona un umbral de limpieza predeterminado para las siguientes métricas:
Umbral de limpieza BPS (bits por segundo): Se activa la limpieza de tráfico cuando la tasa de tráfico entrante supera este umbral.
Umbral de limpieza PPS (paquetes por segundo): Se activa la limpieza de tráfico cuando la tasa de paquetes entrantes supera este umbral.
El umbral de limpieza para WAF se determina según las consultas reales por segundo (QPS) de sus servicios. La siguiente tabla describe cómo se calcula el umbral.
Tipo
Valor
Umbral máximo de limpieza BPS (Mbps)
MAX(800, QPS*4.5/150)
Umbral máximo de limpieza PPS (pps)
MAX(800000, QPS*4.5)
El umbral de limpieza real está sujeto al valor que se muestra en la consola.
-
Consultar y configurar el umbral de limpieza
El umbral de limpieza se establece en el máximo de forma predeterminada. Si un ataque no es lo suficientemente grande para activar este umbral, puede reducirlo.
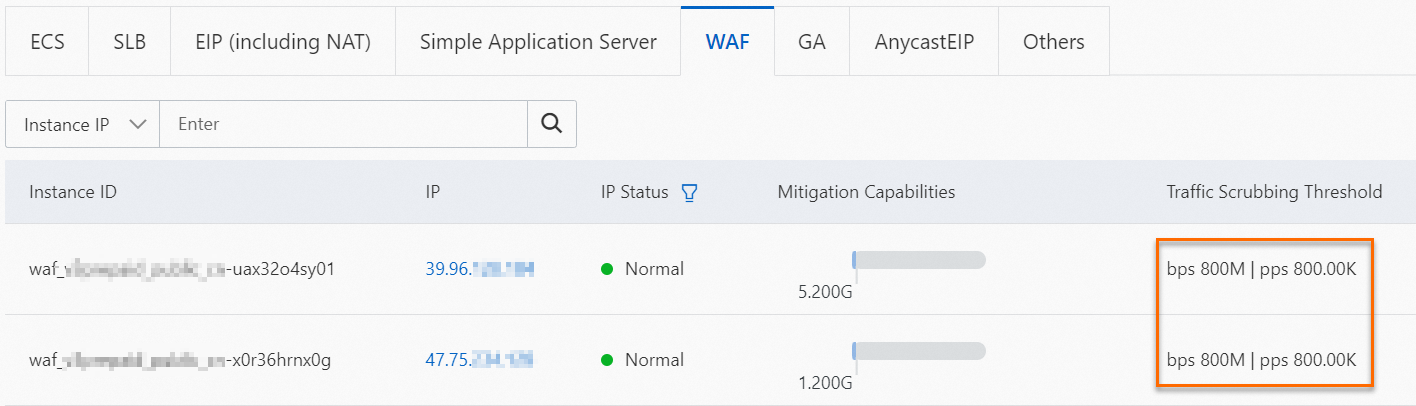
Vaya a la página de Assets. Haga clic en la pestaña WAF, busque la VIP objetivo y consulte los umbrales máximos de limpieza BPS y PPS en la columna Traffic Scrubbing Threshold.
-
Opcional: Modifique el umbral de limpieza.
Busque la VIP objetivo y haga clic en la dirección IP. En el panel IP Address Details, haga clic en Traffic Scrubbing Settings.
-
En el panel Traffic Scrubbing Settings, establezca el Traffic Scrubbing Threshold y haga clic en OK.
Default: Anti-DDoS Origin Basic ajusta automáticamente el umbral de limpieza según la carga de tráfico de la VIP de WAF.
-
Manual:
Umbral BPS: No debe superar 1.5 veces el ancho de banda público actual de la instancia y debe ser como mínimo de 60 Mbit/s.
Umbral PPS: No debe superar 1.5 veces la especificación PPS actual de la instancia y debe ser como mínimo de 12,000 paquetes/s.
Filtrado blackhole
Cuando el pico de tráfico de ataque (en bps) hacia una VIP de WAF supera su capacidad de protección DDoS, la VIP entra en estado blackhole. En este estado, se descarta todo el tráfico dirigido a la VIP, incluidas las solicitudes legítimas y el tráfico de ataque.
Cuando esto ocurre, aparece una notificación en el banner superior de la consola de WAF 3.0.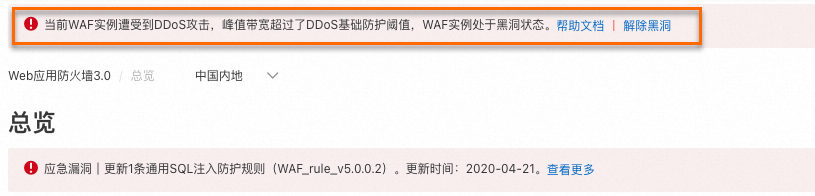
Para evitar interrupciones prolongadas del servicio cuando una VIP entra en estado blackhole, se recomienda configurar notificaciones de alerta en Message Center y especificar contactos de alerta. Para obtener instrucciones, consulte Configure alert notifications in Message Center.
Responder al filtrado blackhole
Prevenir el filtrado blackhole
La forma más eficaz de prevenir el filtrado blackhole es adquirir un producto dedicado de protección DDoS. Aunque las funciones Exclusive IP Addresses y Shared Cluster-based Intelligent Load Balancing de WAF no proporcionan defensa DDoS directa y no se pueden habilitar mientras una VIP de WAF está en proceso de limpieza de tráfico o en estado blackhole, habilitarlas para dominios críticos puede reducir significativamente el impacto de los ataques DDoS.
Adquirir un producto de protección DDoS: Una mayor capacidad de protección eleva el umbral blackhole, lo que hace menos probable el filtrado blackhole durante un ataque DDoS. Si la protección proporcionada por Anti-DDoS Origin Basic es insuficiente para sus necesidades empresariales, se recomienda adquirir un producto de protección DDoS, como Anti-DDoS Origin o Anti-DDoS Proxy, para mejorar sus capacidades de defensa. Para obtener orientación sobre cómo elegir un producto, consulte How to choose a DDoS protection product.
-
Habilitar una dirección IP exclusiva: De forma predeterminada, todos los dominios dentro de la misma instancia de WAF comparten una VIP. Después de habilitar la función de dirección IP exclusiva, el sistema asigna una VIP de WAF dedicada a un dominio específico y lo aísla de otros dominios. Para obtener más información, consulte Exclusive IP addresses for domain names.
El estado blackhole de una VIP dedicada y de una VIP compartida son independientes entre sí.
Si una VIP dedicada entra en estado blackhole y usted deshabilita la función Exclusive IP Addresses, el tráfico de ataque dirigido originalmente a esa IP podría redirigirse a la VIP compartida, lo que afectaría los servicios de otros dominios que la utilizan.
-
Habilitar el balanceo de carga inteligente basado en clúster compartido: El balanceo de carga inteligente proporciona a una instancia de WAF como mínimo tres nodos de protección en diferentes regiones para habilitar la recuperación ante desastres automática de múltiples nodos. Combinado con la resolución DNS inteligente y un algoritmo de menor tiempo al origen, garantiza la ruta más corta y la menor latencia para el tráfico desde el nodo de protección hasta su servidor de origen. Para obtener más información, consulte Intelligent load balancing.
-
Cuando un nodo de protección en una región entra en estado blackhole debido a un ataque, el sistema cambia automáticamente a un nodo sano para mantener el servicio hacia su servidor de origen.
NotaSi un cliente o un proxy intermedio ha almacenado en caché el registro DNS de un nodo en estado blackhole, las solicitudes aún podrían enrutarse a ese nodo, lo que provocaría errores.
Si deshabilita Shared Cluster-based Intelligent Load Balancing, cualquier nodo de protección que entre en estado blackhole interrumpirá la ruta de tráfico correspondiente y afectará el acceso al servicio de origen.
-
Gestionar un incidente en curso
Los servicios de protección DDoS permiten desactivar el filtrado blackhole para una VIP y restaurar el servicio.
Sin un producto de protección DDoS adquirido (uso de Anti-DDoS Origin Basic): Solo se admite la desactivación automática del filtrado blackhole; la desactivación manual no está disponible. Una vez finalizado un ataque DDoS, el sistema desactiva automáticamente el filtrado blackhole después de un período de tiempo. Puede consultar la hora programada de desactivación en la página Assets de la consola de Traffic Security. Cuanto más frecuentemente se active el filtrado blackhole para una cuenta, mayor será la duración de los estados blackhole subsiguientes.
Con un producto de protección DDoS adquirido: Se admiten tanto la desactivación manual como la automática. La desactivación manual permite restaurar los servicios más rápidamente. Para obtener más información, consulte Deactivate blackhole filtering.
Preguntas frecuentes
Identificar el dominio atacado
Por lo general, un atacante resuelve un dominio protegido por WAF para obtener su VIP de WAF y luego lanza un ataque DDoS contra esa dirección IP. Los ataques DDoS de alto volumen se dirigen principalmente a la VIP de WAF, lo que imposibilita identificar el dominio objetivo basándose únicamente en el tráfico de ataque.
Prevención del estado blackhole mediante el cambio de la VIP de WAF
Cambiar la VIP de WAF no resuelve el problema subyacente.
Mientras una instancia de WAF está en proceso de limpieza de tráfico o en estado blackhole, el sistema podría asignar la misma VIP de WAF que fue atacada previamente, incluso si elimina y vuelve a agregar todos los dominios o libera y vuelve a adquirir la instancia. Si un atacante apunta a su nombre de dominio, simplemente puede resolver el registro DNS del dominio (por ejemplo, mediante ping) para encontrar la nueva VIP y continuar el ataque.
Ataques DDoS vs. inundación HTTP y WAF
Los ataques DDoS volumétricos se dirigen principalmente a la capa IP (capa 4), mientras que los ataques de inundación HTTP apuntan a la capa de aplicación (capa 7), como las inundaciones HTTP GET/POST. WAF es eficaz contra ataques de inundación HTTP. Sin embargo, la defensa contra ataques DDoS de alto volumen requiere recursos de ancho de banda suficientes para absorber todo el tráfico antes de que pueda limpiarse. Este tipo de defensa requiere un servicio dedicado de protección DDoS.
Elección entre Anti-DDoS Proxy y WAF
Un ataque de inundación HTTP utiliza servidores proxy para saturar un objetivo con un alto volumen de solicitudes aparentemente legítimas, lo que agota los recursos del servidor y degrada el rendimiento.
Alibaba Cloud ofrece dos productos principales para este tipo de protección: WAF y Anti-DDoS Proxy. Cada uno tiene diferentes fortalezas en capacidad de protección y granularidad de directivas, lo que le permite elegir según sus necesidades empresariales específicas:
Producto de protección | WAF | Anti-DDoS Proxy |
Casos de uso | Ataques de inundación HTTP de baja intensidad, pero que requieren control detallado sobre el acceso a la capa de aplicación o protección contra ataques mixtos de bots. | Ataques de inundación HTTP complejos y de alta intensidad. |
Capacidades principales |
|
|
Recomendaciones de selección
Si sus servicios experimentan ataques de inundación HTTP de alta intensidad, se recomienda priorizar Anti-DDoS Proxy.
Si la intensidad del ataque es menor, pero tiene altos requisitos de granularidad de directivas de capa de aplicación o gestión de comportamiento de bots, se recomienda priorizar WAF.