Este tema explica cómo generar un archivo de solicitud de firma de certificado (CSR) mediante OpenSSL o Keytool antes de solicitar un certificado SSL.
Antes de empezar
Para solicitar un certificado SSL, necesita un archivo de clave privada y un archivo CSR. El archivo CSR contiene su clave pública e información organizacional que la autoridad de certificación (CA) utiliza para la validación.
SSL Certificates Service admite dos herramientas para generar un archivo CSR:
|
Herramienta |
Recomendada para |
|
OpenSSL |
Servidores Linux/macOS y generación estándar de claves RSA |
|
Keytool |
Servidores basados en Java (Tomcat) y entornos que requieren entrada de caracteres chinos |
Requisitos del archivo CSR:
La clave debe ser de tipo RSA con una longitud de 2048 bits.
Para un certificado multidominio o comodín, especifique un solo nombre de dominio en el campo
Common Name(oWhat is your first and last name?en Keytool).Si introduce caracteres chinos, codifíquelos en UTF-8. Keytool los admite de forma nativa; OpenSSL requiere configurar la compatibilidad con UTF-8.
Utilice el CSR generado por el sistema en SSL Certificates Service siempre que sea posible para evitar fallos de validación causados por entradas con formato incorrecto. Para obtener más información sobre cómo solucionar un fallo de validación, consulte Se devuelve el error "Primary domain name cannot be empty" al cargar mi archivo CSR. ¿Qué debo hacer?. Si genera un CSR manualmente, mantenga la clave privada confidencial y haga una copia de seguridad de inmediato.
Nota: Para introducir información en chino, utilice Keytool en lugar de OpenSSL.
Generar un archivo CSR
Generar un archivo CSR con OpenSSL
Inicie sesión en su servidor y vaya al directorio donde desea almacenar los archivos de clave y CSR.
Instale OpenSSL si aún no está instalado. Para consultar las instrucciones de instalación, visite el sitio web de OpenSSL.
-
Ejecute el siguiente comando para generar simultáneamente una clave privada y un archivo CSR:
openssl req -new -nodes -sha256 -newkey rsa:2048 -keyout [$Key_File] -out [$OpenSSL_CSR]NotaNota: Los parámetros del comando se describen a continuación:
Parámetro
Descripción
-newGenera un nuevo archivo CSR
-nodesCrea un archivo de clave privada sin cifrar
-sha256Utiliza SHA-256 como algoritmo de resumen
-newkey rsa:2048Genera una nueva clave privada RSA de 2048 bits
[$Key_File]Nombre del archivo de clave privada
[$OpenSSL_CSR]Ruta donde se guarda el archivo CSR
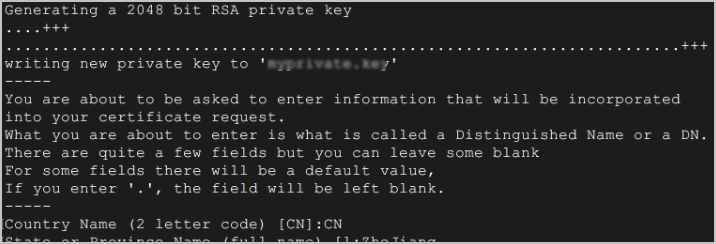
El sistema muestra la siguiente salida.
-
Introduzca la información obligatoria cuando se le solicite:
Campo
Descripción
Organization Name
Nombre de su empresa (en chino o inglés)
Organizational Unit Name
Nombre de su departamento (en chino o inglés)
Country Code
Código de país ISO de dos letras de su organización. Por ejemplo,
CNpara China.State or Province
Nombre del estado o provincia (en chino o inglés)
Locality
Nombre de la ciudad (en chino o inglés)
Common Name
Nombre de dominio para el cual solicita el certificado
Email Address
Opcional
A challenge password
Opcional
Recupere el archivo de clave privada y el archivo CSR generados en el directorio actual.
Generar un archivo CSR con Keytool
Inicie sesión en su servidor y vaya al directorio donde desea almacenar los archivos de almacén de claves y CSR.
-
Compruebe que Keytool esté disponible. Keytool se incluye en Java Development Kit (JDK).
NotaNota: En la mayoría de los casos, Keytool se instala junto con JDK. Ejecute
keytool -helppara confirmarlo. -
Ejecute el siguiente comando para generar un archivo de almacén de claves:
keytool -genkey -alias [$Alias] -keyalg RSA -keysize 2048 -keystore [$Keytool_Path]NotaNota: Los parámetros del comando se describen a continuación:
Parámetro
Descripción
-keyalgTipo de clave. Debe ser
RSA.-keysizeLongitud de la clave. Debe ser
2048.[$Alias]Alias personalizado para el certificado. Utilice el mismo alias en todos los comandos posteriores de Keytool para este certificado.
[$Keytool_Path]Ruta donde se guarda el archivo de almacén de claves
Introduzca una contraseña para proteger el almacén de claves cuando se le solicite. Guarde esta contraseña de forma segura, ya que la necesitará para acceder a la clave privada y generar el CSR en un paso posterior.
-
Introduzca la información obligatoria cuando se le solicite:
Campo
Descripción
First and last name
Nombre de dominio para el cual solicita el certificado
Name of your organizational unit
Nombre de su departamento
Name of your organization
Nombre de su empresa
Name of your city or locality
Nombre de su ciudad
Name of your state or province
Nombre de su estado o provincia
Two-letter country code for this unit
Código de país ISO de dos letras de su organización
Confirme la entrada introduciendo
Y.Introduzca la contraseña de la clave cuando se le solicite. Presione Enter para usar la misma contraseña que la del almacén de claves.
-
Ejecute el siguiente comando para exportar un archivo CSR desde el almacén de claves:
keytool -certreq -sigalg SHA256withRSA -alias [$Alias] -keystore [$Keytool_Path] -file [$Keytool_CSR]NotaNota: Los parámetros del comando se describen a continuación:
Parámetro
Descripción
-sigalg SHA256withRSAAlgoritmo de resumen para la firma del CSR
[$Alias]Debe coincidir con el alias utilizado al crear el almacén de claves
[$Keytool_Path]Ruta al archivo de almacén de claves
[$Keytool_CSR]Ruta donde se guarda el archivo CSR
Introduzca la contraseña del almacén de claves cuando se le solicite para confirmar y finalizar la generación del CSR.
Ámbito de aplicación
SSL Certificates Service