Los resource groups se combinan con RAM para aislar recursos y gestionar permisos de forma detallada dentro de una cuenta de Alibaba Cloud. Este tema explica cómo ECS admite los resource groups y los pasos para otorgar autorización a nivel de resource group.
La autorización a nivel de resource group solo aplica a resource types that support resource groups y a las operaciones que admiten este tipo de autorización.
Los permisos otorgados en el ámbito de un resource group no aplican a los tipos de recursos incompatibles con esta función. Para conceder permisos en toda la cuenta, establezca el ámbito del recurso en Account. Para más información, consulte Operations that do not support resource group-level authorization.
Autorización de resource group
Los resource groups permiten agrupar y gestionar los recursos de una cuenta de Alibaba Cloud. Por ejemplo, puede crear un resource group exclusivo para cada proyecto y trasladar ahí sus recursos para administrarlos de manera centralizada. Para más información, consulte What is a Resource Group?.
Una vez agrupados los recursos, es posible otorgar permisos limitados a un resource group específico a distintas identidades de RAM, como usuarios, grupos de usuarios o roles de RAM. De este modo, cada identidad gestiona únicamente los recursos de ese resource group. Para más información, consulte Resource grouping and authorization.
Este enfoque ofrece las siguientes ventajas:
Permisos detallados: se garantiza que cada identidad reciba solo los permisos obligatorios para acceder a recursos específicos. Esto facilita el aislamiento de recursos de distintos proyectos dentro de una misma cuenta.
Escalabilidad: al agregar nuevos recursos, basta con incorporarlos al resource group correspondiente. Las identidades de RAM asociadas obtienen automáticamente los permisos necesarios, lo que elimina la necesidad de volver a autorizarlas.
Otorgar permisos a nivel de resource group a un usuario de RAM
A continuación se describe cómo otorgar permisos a un RAM user sobre recursos de ECS dentro de un resource group específico.
1. Requisitos previos
Cree el RAM user que desea utilizar. Para más información, consulte Create a RAM user.
Cree un resource group y traslade a él los recursos existentes. Para más información, consulte Create a resource group, Automatically transfer resources to a resource group y Manually transfer resources to a resource group.
2. Otorgar permisos a nivel de resource group
Los permisos a nivel de resource group se otorgan mediante uno de los métodos descritos a continuación.
Método 1: Resource Management console
Otorgue permisos a un usuario de RAM mediante la función de gestión de permisos del resource group. Para más información, consulte Grant permissions on a resource group to a RAM identity.
Inicie sesión en la consola de Resource Management.
En la página Resource Groups, haga clic en Permission Management en la columna Actions del resource group objetivo.
En la pestaña Permission Management, haga clic en Grant Permission.
-
En el panel Grant Permission, configure la identidad y la política.
Principal: seleccione un usuario de RAM existente.
Policy: seleccione una system policy o una custom policy existente. Para más información, consulte Create a custom policy.
Haga clic en Confirm.
Método 2: RAM console
También es posible otorgar permisos a nivel de resource group a un usuario de RAM desde la consola de RAM. Para más información, consulte Manage the permissions of a RAM user.
Inicie sesión en la consola de RAM con una cuenta de Alibaba Cloud o como administrador de RAM.
En el panel de navegación izquierdo, elija . En la página Users, haga clic en Add Permissions en la columna Actions del usuario de RAM objetivo.
-
En el panel Add Permissions, configure los siguientes parámetros:
Resource Scope: seleccione Specified Resource Group.
Principal: el usuario de RAM actual se selecciona automáticamente.
Policy: seleccione una system policy o una custom policy existente. Para más información, consulte Create a custom policy.
Haga clic en OK.
Tipos de recursos compatibles con resource groups
La siguiente tabla muestra los tipos de recursos de ECS que admiten resource groups.
|
Servicio en la nube |
Código del servicio en la nube |
Tipo de recurso |
|
ECS |
ecs |
ddh: Dedicated Host |
|
ECS |
ecs |
disk |
|
ECS |
ecs |
eni: elastic network interface |
|
ECS |
ecs |
image |
|
ECS |
ecs |
imagecomponent: image component |
|
ECS |
ecs |
imagepipeline: image pipeline |
|
ECS |
ecs |
instance |
|
ECS |
ecs |
keypair: key pair |
|
ECS |
ecs |
launchtemplate: launch template |
|
ECS |
ecs |
securitygroup: security group |
|
ECS |
ecs |
snapshot |
|
ECS |
ecs |
snapshotpolicy: snapshot policy |
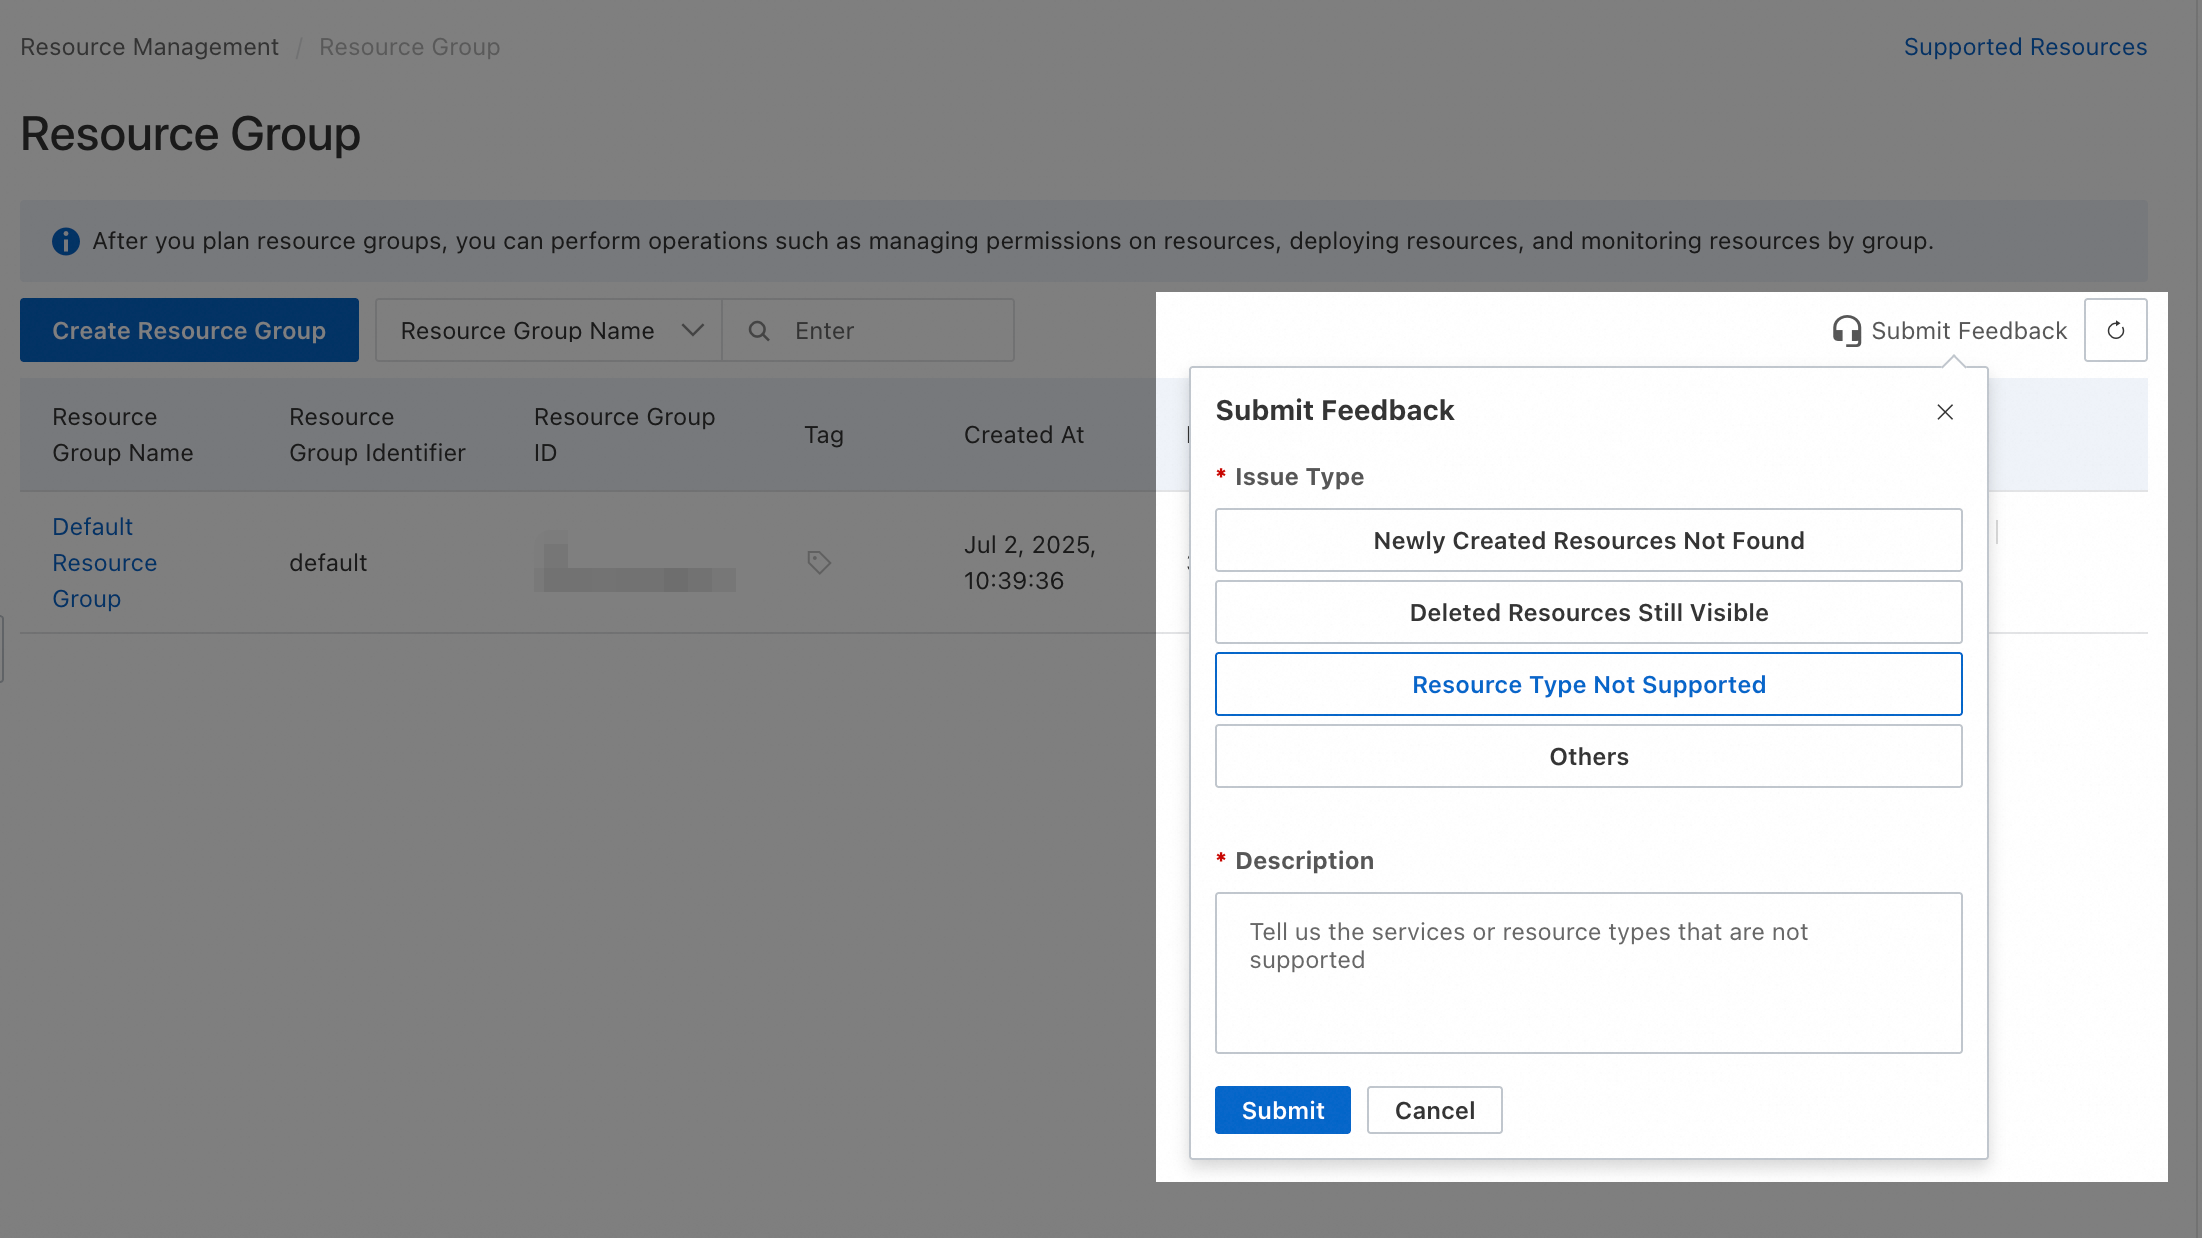
Para solicitar compatibilidad con otros tipos de recursos, envíe sus comentarios en la consola de Resource Group.
Operaciones que no admiten autorización por resource group
A continuación se muestran las acciones de ECS que no admiten autorización a nivel de resource group:
|
Acciones |
Descripción |
|
ecs:AddInstancesToCarePlan |
- |
|
ecs:AddInvisibleChecks |
- |
|
ecs:AllocateEipAddress |
- |
|
ecs:ApplySecurityGroupSnapshot |
- |
|
ecs:AssociateEipAddress |
- |
|
ecs:AssociateSecurityGroupSnapshotPolicy |
- |
|
ecs:CancelMigrationPlan |
- |
|
ecs:CancelSystemEvent |
- |
|
ecs:CancelTask |
Cancela una tarea en ejecución. Actualmente, es posible cancelar tareas de importación de imágenes ( |
|
ecs:CheckOpenSnapshotService |
- |
|
ecs:ConfirmCarePlanBill |
- |
|
ecs:CreateCarePlan |
- |
|
ecs:CreateClassicToVpcRollbackTask |
- |
|
ecs:CreateDeploymentSet |
Crea un conjunto de despliegue en la región especificada. |
|
ecs:CreateDiagnosisOperateRecords |
- |
|
ecs:CreateDiagnosticMetricSet |
Crea un conjunto de métricas de diagnóstico. Es posible combinar las métricas de diagnóstico según sea necesario. |
|
ecs:CreateFunctionFeedback |
- |
|
ecs:CreateHpcCluster |
Crea un clúster HPC. |
|
ecs:CreateIssueCategoryReportRelation |
- |
|
ecs:CreateNetworkInsightsPath |
- |
|
ecs:CreatePlanMaintenanceWindow |
- |
|
ecs:CreatePortRangeList |
Crea una lista de puertos que se puede asociar con recursos como security groups. |
|
ecs:CreateSecurityGroupSnapshotPolicy |
- |
|
ecs:CreateSystemEvent |
- |
|
ecs:DeleteCarePlan |
- |
|
ecs:DeleteDeploymentSet |
Elimina un conjunto de despliegue. |
|
ecs:DeleteDiagnosticMetricSets |
Elimina conjuntos de métricas de diagnóstico. |
|
ecs:DeleteDiagnosticReports |
Elimina informes de diagnóstico. |
|
ecs:DeleteHpcCluster |
Elimina un clúster HPC. |
|
ecs:DeleteNetworkInsightsAnalysis |
- |
|
ecs:DeleteNetworkInsightsPath |
- |
|
ecs:DeletePlanMaintenanceWindow |
- |
|
ecs:DeletePortRangeList |
Elimina la lista de puertos especificada. Al eliminar una lista de puertos también se borran todas sus entradas. |
|
ecs:DeleteReservationDemand |
- |
|
ecs:DeleteSecurityGroupSnapshotPolicy |
- |
|
ecs:DeleteVolume |
- |
|
ecs:DeleteWaitingOrders |
- |
|
ecs:DescribeAccountAttributes |
- |
|
ecs:DescribeAccountCommonQuotas |
- |
|
ecs:DescribeAccountLimits |
- |
|
ecs:DescribeAvailableResource |
- |
|
ecs:DescribeBandwidthHistory |
- |
|
ecs:DescribeCarePlans |
- |
|
ecs:DescribeChargeTypeModificationPrice |
- |
|
ecs:DescribeClassicLinkInstances |
Consulta una o más instancias de red clásica vinculadas a una VPC. |
|
ecs:DescribeCloudAssistantSettings |
Consulta la configuración del servicio de Cloud Assistant. |
|
ecs:DescribeClusters |
- |
|
ecs:DescribeCustomerIssueCategory |
- |
|
ecs:DescribeDedicatedBlockStorageClusterDisks |
- |
|
ecs:DescribeDeploymentSetTopology |
- |
|
ecs:DescribeDeploymentSets |
Consulta los detalles de uno o más conjuntos de despliegue. |
|
ecs:DescribeDiagnosisOperateRecords |
- |
|
ecs:DescribeDiagnosticMetrics |
Consulta una lista de métricas de diagnóstico. |
|
ecs:DescribeDiagnosticReportAttributes |
Consulta los detalles de un informe de diagnóstico de recursos. |
|
ecs:DescribeDiskDefaultKMSKeyId |
Consulta la clave utilizada para el cifrado predeterminado de block storage a nivel de cuenta. |
|
ecs:DescribeDiskEncryptionByDefaultStatus |
Consulta el estado del servicio de cifrado predeterminado de block storage a nivel de cuenta en una región específica. |
|
ecs:DescribeEcsScenarioFacade |
- |
|
ecs:DescribeEipAddresses |
- |
|
ecs:DescribeEipPrice |
- |
|
ecs:DescribeFunctionFeedback |
- |
|
ecs:DescribeHpcClusters |
Consulta los clústeres HPC disponibles. Los parámetros de solicitud funcionan como filtros. Estos filtros son independientes y se combinan mediante un AND lógico. |
|
ecs:DescribeImageFromFamily |
Consulta la imagen personalizada disponible más reciente dentro de una familia de imágenes específica. |
|
ecs:DescribeInsightCheckItems |
- |
|
ecs:DescribeInsightChecks |
- |
|
ecs:DescribeInsightStatus |
- |
|
ecs:DescribeInsightSummaries |
- |
|
ecs:DescribeInstanceCrossZoneModifyConstraint |
- |
|
ecs:DescribeInstanceMigrationLog |
- |
|
ecs:DescribeInstanceStatus |
Consulta el estado de una o más instancias ECS. También sirve para buscar instancias que cumplan condiciones específicas. |
|
ecs:DescribeInstanceTypeResource |
- |
|
ecs:DescribeInstanceTypes |
- |
|
ecs:DescribeKMSKeyAttribute |
- |
|
ecs:DescribeKMSKeys |
- |
|
ecs:DescribeLimitation |
Consulta las limitaciones de la cuenta. |
|
ecs:DescribeLinkedKMSKeys |
- |
|
ecs:DescribeMigrationInstancesTask |
- |
|
ecs:DescribeMigrationPlans |
- |
|
ecs:DescribeMigrationPreferences |
- |
|
ecs:DescribeNetworkInsightsAnalysisResult |
- |
|
ecs:DescribeNetworkInsightsAnalysises |
- |
|
ecs:DescribeNetworkInsightsPaths |
- |
|
ecs:DescribeOrderAutoRebootTime |
- |
|
ecs:DescribePlanMaintenanceWindows |
- |
|
ecs:DescribePortRangeListAssociations |
Consulta los recursos, como security groups, asociados a una lista de puertos específica. |
|
ecs:DescribePortRangeListEntries |
Consulta las entradas de una lista de puertos específica. |
|
ecs:DescribePurchaseRecommendation |
- |
|
ecs:DescribeRegions |
- |
|
ecs:DescribeReservationDemandCommittedAmount |
- |
|
ecs:DescribeReservationDemands |
- |
|
ecs:DescribeReservedInstanceCategories |
- |
|
ecs:DescribeResourceByTags |
Recupera recursos a partir de etiquetas. Permite filtrar por etiqueta o por tipo de recurso. |
|
ecs:DescribeResourceDisplay |
- |
|
ecs:DescribeResourceStatusDiagnosis |
- |
|
ecs:DescribeSecurityGroupSnapshotAttributes |
- |
|
ecs:DescribeSecurityGroupSnapshotPolicies |
- |
|
ecs:DescribeSecurityGroupSnapshots |
- |
|
ecs:DescribeSnapshotBusinessStatus |
- |
|
ecs:DescribeSnapshotCampaign |
- |
|
ecs:DescribeSnapshotMonitorData |
Consulta los datos de monitoreo sobre los cambios de capacidad de instantáneas en una región durante los últimos 30 días. |
|
ecs:DescribeSnapshotPackage |
Llame a DescribeSnapshotPackage para consultar los paquetes de almacenamiento de OSS adquiridos en una región de Alibaba Cloud. Estos paquetes sirven para compensar la capacidad de almacenamiento de las instantáneas estándar, pero no de las locales. |
|
ecs:DescribeSnapshotPolicyAssociatedSecurityGroups |
- |
|
ecs:DescribeSnapshotPrice |
- |
|
ecs:DescribeSnapshotsUsage |
Consulta la cantidad de instantáneas y la capacidad total de estas en una región. |
|
ecs:DescribeSpotPriceHistory |
- |
|
ecs:DescribeStorageCapacityUnitDeductFactor |
- |
|
ecs:DescribeStorageSetDetails |
- |
|
ecs:DescribeTaskAttribute |
Llame a DescribeTaskAttribute para consultar la información detallada de una tarea asíncrona. Actualmente, las tareas asíncronas consultables incluyen la importación de una imagen (ImportImage), la exportación de una imagen (ExportImage) y el cambio de tipo de disco en la nube (ModifyDiskSpec). |
|
ecs:DescribeTasks |
Llame a DescribeTasks para consultar el progreso de una o más solicitudes asíncronas. |
|
ecs:DescribeUserBusinessBehavior |
Obtiene los atributos predeterminados a nivel de usuario. |
|
ecs:DescribeVSwitches |
- |
|
ecs:DescribeVolumes |
- |
|
ecs:DescribeVpcHavsInstances |
- |
|
ecs:DescribeVpcs |
- |
|
ecs:DescribeWaitingOrders |
- |
|
ecs:DescribeZones |
- |
|
ecs:DisableDiskEncryptionByDefault |
Deshabilite el cifrado predeterminado de block storage a nivel de cuenta en una región específica. |
|
ecs:DiskDefaultEncryptionQueryByParam |
- |
|
ecs:EnableDiskEncryptionByDefault |
Habilite el cifrado predeterminado de block storage a nivel de cuenta en una región específica. |
|
ecs:EnableInsight |
- |
|
ecs:GetSnapshotBlock |
- |
|
ecs:GetSnapshotInfo |
- |
|
ecs:InnerCreateDiagnosticReport |
- |
|
ecs:InnerOpenSnapShotService |
- |
|
ecs:InnerReleaseDedicatedHost |
- |
|
ecs:InnerReleaseElasticAssurance |
- |
|
ecs:JoinSnapshotCampaign |
- |
|
ecs:KeepUsing |
- |
|
ecs:ListAccountEcsQuotas |
- |
|
ecs:ListBandwidthHistory |
- |
|
ecs:ListChangedBlocks |
- |
|
ecs:ListServiceSettings |
- |
|
ecs:ListSnapshotBlocks |
- |
|
ecs:ModifyCarePlanAttribute |
- |
|
ecs:ModifyCloudAssistantSettings |
Modifica la configuración del servicio de Cloud Assistant. |
|
ecs:ModifyDeploymentSetAttribute |
Modifique el nombre y la descripción de un conjunto de despliegue. |
|
ecs:ModifyDiskDefaultKMSKeyId |
Modifica el identificador de clave de KMS para el cifrado predeterminado de block storage a nivel de cuenta en una región específica. |
|
ecs:ModifyEipAddressAttribute |
- |
|
ecs:ModifyHpcClusterAttribute |
Llame a ModifyHpcClusterAttribute para modificar la descripción de un clúster HPC. |
|
ecs:ModifyOrderAutoRebootTime |
- |
|
ecs:ModifyPlanMaintenanceWindow |
- |
|
ecs:ModifyPortRangeList |
Es posible modificar el nombre de una lista de puertos específica, así como agregar, cambiar o eliminar sus entradas. |
|
ecs:ModifyReservationDemand |
- |
|
ecs:ModifyResourceMeta |
- |
|
ecs:ModifySecurityGroupSnapshotPolicy |
- |
|
ecs:ModifySnapshotBusinessStatus |
- |
|
ecs:ModifySystemEventAttribute |
- |
|
ecs:ModifyUserBusinessBehavior |
Establece los atributos predeterminados a nivel de usuario. |
|
ecs:ModifyVolumeAttribute |
- |
|
ecs:OpenSnapshotService |
- |
|
ecs:OpenSnapshotService |
- |
|
ecs:PurchaseSavingPlanOffering |
- |
|
ecs:PurchaseStorageCapacityUnit |
- |
|
ecs:QueryConstraints |
- |
|
ecs:QueryCopyImageSupportRegions |
- |
|
ecs:QueryNeedKeepUsing |
- |
|
ecs:QueryUsableSnapshots |
- |
|
ecs:QueryUserInfo |
- |
|
ecs:ReAddMigrationTaskInPlan |
- |
|
ecs:ReInitVolume |
- |
|
ecs:ReinitDisk |
- |
|
ecs:ReleaseCapacityReservation |
Llame a ReleaseCapacityReservation para liberar una reserva de capacidad. |
|
ecs:ReleaseEipAddress |
- |
|
ecs:RemoveInvisibleChecks |
- |
|
ecs:RepairDiagnosticReports |
- |
|
ecs:ResetDiskDefaultKMSKeyId |
Restablece el identificador de clave de KMS para el cifrado predeterminado de block storage a nivel de cuenta en una región específica, devolviéndolo a la clave de servicio. |
|
ecs:ResizeVolume |
- |
|
ecs:RollbackVolume |
- |
|
ecs:RunInstance |
- |
|
ecs:StartNetworkInsightsAnalysis |
- |
|
ecs:UnassociateEipAddress |
- |
|
ecs:UnassociateSecurityGroupSnapshotPolicy |
- |
|
ecs:UpdateServiceSettings |
- |
|
ecs:ValidatePurchaseRule |
- |
|
ecs:WithdrawCarePlan |
- |
|
ecs:DescribeImageFromFamily |
- |
|
ecs:DescribeInstances |
- |
|
ecs:DescribeNetworkInterfaces |
- |
|
ecs:ModifyDiskAttribute |
- |
|
ecs:RunInstances |
- |
|
ecs:unmountPEDisk |
- |
Establecer el ámbito de autorización en Resource Group Level no tiene efecto en las operaciones que no admiten autorización a nivel de resource group. Para otorgar permisos a un usuario de RAM sobre estas operaciones, cree una política personalizada y establezca el ámbito de autorización en Account Level.
 A continuación se presentan dos ejemplos de políticas de permisos personalizadas que puede modificar según sus necesidades.
-
Permite todas las operaciones de solo lectura que no admiten autorización a nivel de resource group, listadas en el elemento
Action.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:DescribeAccountAttributes", "ecs:DescribeAccountCommonQuotas", "ecs:DescribeAccountLimits", "ecs:DescribeAvailableResource", "ecs:DescribeBandwidthHistory", "ecs:DescribeCarePlans", "ecs:DescribeChargeTypeModificationPrice", "ecs:DescribeClassicLinkInstances", "ecs:DescribeCloudAssistantSettings", "ecs:DescribeClusters", "ecs:DescribeCustomerIssueCategory", "ecs:DescribeDedicatedBlockStorageClusterDisks", "ecs:DescribeDeploymentSetTopology", "ecs:DescribeDeploymentSets", "ecs:DescribeDiagnosisOperateRecords", "ecs:DescribeDiagnosticMetrics", "ecs:DescribeDiagnosticReportAttributes", "ecs:DescribeDiskDefaultKMSKeyId", "ecs:DescribeDiskEncryptionByDefaultStatus", "ecs:DescribeEcsScenarioFacade", "ecs:DescribeEipAddresses", "ecs:DescribeEipPrice", "ecs:DescribeFunctionFeedback", "ecs:DescribeHpcClusters", "ecs:DescribeImageFromFamily", "ecs:DescribeInsightCheckItems", "ecs:DescribeInsightChecks", "ecs:DescribeInsightStatus", "ecs:DescribeInsightSummaries", "ecs:DescribeInstanceCrossZoneModifyConstraint", "ecs:DescribeInstanceMigrationLog", "ecs:DescribeInstanceStatus", "ecs:DescribeInstanceTypeResource", "ecs:DescribeInstanceTypes", "ecs:DescribeKMSKeyAttribute", "ecs:DescribeKMSKeys", "ecs:DescribeLimitation", "ecs:DescribeLinkedKMSKeys", "ecs:DescribeMigrationInstancesTask", "ecs:DescribeMigrationPlans", "ecs:DescribeMigrationPreferences", "ecs:DescribeNetworkInsightsAnalysisResult", "ecs:DescribeNetworkInsightsAnalysises", "ecs:DescribeNetworkInsightsPaths", "ecs:DescribeOrderAutoRebootTime", "ecs:DescribePlanMaintenanceWindows", "ecs:DescribePortRangeListAssociations", "ecs:DescribePortRangeListEntries", "ecs:DescribePurchaseRecommendation", "ecs:DescribeRegions", "ecs:DescribeReservationDemandCommittedAmount", "ecs:DescribeReservationDemands", "ecs:DescribeReservedInstanceCategories", "ecs:DescribeResourceByTags", "ecs:DescribeResourceDisplay", "ecs:DescribeResourceStatusDiagnosis", "ecs:DescribeSecurityGroupSnapshotAttributes", "ecs:DescribeSecurityGroupSnapshotPolicies", "ecs:DescribeSecurityGroupSnapshots", "ecs:DescribeSnapshotBusinessStatus", "ecs:DescribeSnapshotCampaign", "ecs:DescribeSnapshotMonitorData", "ecs:DescribeSnapshotPackage", "ecs:DescribeSnapshotPolicyAssociatedSecurityGroups", "ecs:DescribeSnapshotPrice", "ecs:DescribeSnapshotsUsage", "ecs:DescribeSpotPriceHistory", "ecs:DescribeStorageCapacityUnitDeductFactor", "ecs:DescribeStorageSetDetails", "ecs:DescribeTaskAttribute", "ecs:DescribeTasks", "ecs:DescribeUserBusinessBehavior", "ecs:DescribeVSwitches", "ecs:DescribeVolumes", "ecs:DescribeVpcHavsInstances", "ecs:DescribeVpcs", "ecs:DescribeWaitingOrders", "ecs:DescribeZones", "ecs:ListAccountEcsQuotas", "ecs:ListBandwidthHistory", "ecs:ListChangedBlocks", "ecs:ListServiceSettings", "ecs:ListSnapshotBlocks", "ecs:QueryConstraints", "ecs:QueryCopyImageSupportRegions", "ecs:QueryNeedKeepUsing", "ecs:QueryUsableSnapshots", "ecs:QueryUserInfo" ], "Resource": "*" } ] } -
Permite todas las operaciones que no admiten autorización a nivel de resource group: el elemento
Actionenumera cada una de ellas.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "ecs:AddInstancesToCarePlan", "ecs:AddInvisibleChecks", "ecs:AllocateEipAddress", "ecs:ApplySecurityGroupSnapshot", "ecs:AssociateEipAddress", "ecs:AssociateSecurityGroupSnapshotPolicy", "ecs:CancelMigrationPlan", "ecs:CancelSystemEvent", "ecs:CancelTask", "ecs:CheckOpenSnapshotService", "ecs:ConfirmCarePlanBill", "ecs:CreateCarePlan", "ecs:CreateClassicToVpcRollbackTask", "ecs:CreateDeploymentSet", "ecs:CreateDiagnosisOperateRecords", "ecs:CreateDiagnosticMetricSet", "ecs:CreateFunctionFeedback", "ecs:CreateHpcCluster", "ecs:CreateIssueCategoryReportRelation", "ecs:CreateNetworkInsightsPath", "ecs:CreatePlanMaintenanceWindow", "ecs:CreatePortRangeList", "ecs:CreateSecurityGroupSnapshotPolicy", "ecs:CreateSystemEvent", "ecs:DeleteCarePlan", "ecs:DeleteDeploymentSet", "ecs:DeleteDiagnosticMetricSets", "ecs:DeleteDiagnosticReports", "ecs:DeleteHpcCluster", "ecs:DeleteNetworkInsightsAnalysis", "ecs:DeleteNetworkInsightsPath", "ecs:DeletePlanMaintenanceWindow", "ecs:DeletePortRangeList", "ecs:DeleteReservationDemand", "ecs:DeleteSecurityGroupSnapshotPolicy", "ecs:DeleteVolume", "ecs:DeleteWaitingOrders", "ecs:DescribeAccountAttributes", "ecs:DescribeAccountCommonQuotas", "ecs:DescribeAccountLimits", "ecs:DescribeAvailableResource", "ecs:DescribeBandwidthHistory", "ecs:DescribeCarePlans", "ecs:DescribeChargeTypeModificationPrice", "ecs:DescribeClassicLinkInstances", "ecs:DescribeCloudAssistantSettings", "ecs:DescribeClusters", "ecs:DescribeCustomerIssueCategory", "ecs:DescribeDedicatedBlockStorageClusterDisks", "ecs:DescribeDeploymentSetTopology", "ecs:DescribeDeploymentSets", "ecs:DescribeDiagnosisOperateRecords", "ecs:DescribeDiagnosticMetrics", "ecs:DescribeDiagnosticReportAttributes", "ecs:DescribeDiskDefaultKMSKeyId", "ecs:DescribeDiskEncryptionByDefaultStatus", "ecs:DescribeEcsScenarioFacade", "ecs:DescribeEipAddresses", "ecs:DescribeEipPrice", "ecs:DescribeFunctionFeedback", "ecs:DescribeHpcClusters", "ecs:DescribeImageFromFamily", "ecs:DescribeInsightCheckItems", "ecs:DescribeInsightChecks", "ecs:DescribeInsightStatus", "ecs:DescribeInsightSummaries", "ecs:DescribeInstanceCrossZoneModifyConstraint", "ecs:DescribeInstanceMigrationLog", "ecs:DescribeInstanceStatus", "ecs:DescribeInstanceTypeResource", "ecs:DescribeInstanceTypes", "ecs:DescribeKMSKeyAttribute", "ecs:DescribeKMSKeys", "ecs:DescribeLimitation", "ecs:DescribeLinkedKMSKeys", "ecs:DescribeMigrationInstancesTask", "ecs:DescribeMigrationPlans", "ecs:DescribeMigrationPreferences", "ecs:DescribeNetworkInsightsAnalysisResult", "ecs:DescribeNetworkInsightsAnalysises", "ecs:DescribeNetworkInsightsPaths", "ecs:DescribeOrderAutoRebootTime", "ecs:DescribePlanMaintenanceWindows", "ecs:DescribePortRangeListAssociations", "ecs:DescribePortRangeListEntries", "ecs:DescribePurchaseRecommendation", "ecs:DescribeRegions", "ecs:DescribeReservationDemandCommittedAmount", "ecs:DescribeReservationDemands", "ecs:DescribeReservedInstanceCategories", "ecs:DescribeResourceByTags", "ecs:DescribeResourceDisplay", "ecs:DescribeResourceStatusDiagnosis", "ecs:DescribeSecurityGroupSnapshotAttributes", "ecs:DescribeSecurityGroupSnapshotPolicies", "ecs:DescribeSecurityGroupSnapshots", "ecs:DescribeSnapshotBusinessStatus", "ecs:DescribeSnapshotCampaign", "ecs:DescribeSnapshotMonitorData", "ecs:DescribeSnapshotPackage", "ecs:DescribeSnapshotPolicyAssociatedSecurityGroups", "ecs:DescribeSnapshotPrice", "ecs:DescribeSnapshotsUsage", "ecs:DescribeSpotPriceHistory", "ecs:DescribeStorageCapacityUnitDeductFactor", "ecs:DescribeStorageSetDetails", "ecs:DescribeTaskAttribute", "ecs:DescribeTasks", "ecs:DescribeUserBusinessBehavior", "ecs:DescribeVSwitches", "ecs:DescribeVolumes", "ecs:DescribeVpcHavsInstances", "ecs:DescribeVpcs", "ecs:DescribeWaitingOrders", "ecs:DescribeZones", "ecs:DisableDiskEncryptionByDefault", "ecs:DiskDefaultEncryptionQueryByParam", "ecs:EnableDiskEncryptionByDefault", "ecs:EnableInsight", "ecs:GetSnapshotBlock", "ecs:GetSnapshotInfo", "ecs:InnerCreateDiagnosticReport", "ecs:InnerOpenSnapShotService", "ecs:InnerReleaseDedicatedHost", "ecs:InnerReleaseElasticAssurance", "ecs:JoinSnapshotCampaign", "ecs:KeepUsing", "ecs:ListAccountEcsQuotas", "ecs:ListBandwidthHistory", "ecs:ListChangedBlocks", "ecs:ListServiceSettings", "ecs:ListSnapshotBlocks", "ecs:ModifyCarePlanAttribute", "ecs:ModifyCloudAssistantSettings", "ecs:ModifyDeploymentSetAttribute", "ecs:ModifyDiskDefaultKMSKeyId", "ecs:ModifyEipAddressAttribute", "ecs:ModifyHpcClusterAttribute", "ecs:ModifyOrderAutoRebootTime", "ecs:ModifyPlanMaintenanceWindow", "ecs:ModifyPortRangeList", "ecs:ModifyReservationDemand", "ecs:ModifyResourceMeta", "ecs:ModifySecurityGroupSnapshotPolicy", "ecs:ModifySnapshotBusinessStatus", "ecs:ModifySystemEventAttribute", "ecs:ModifyUserBusinessBehavior", "ecs:ModifyVolumeAttribute", "ecs:OpenSnapShotService", "ecs:OpenSnapshotService", "ecs:PurchaseSavingPlanOffering", "ecs:PurchaseStorageCapacityUnit", "ecs:QueryConstraints", "ecs:QueryCopyImageSupportRegions", "ecs:QueryNeedKeepUsing", "ecs:QueryUsableSnapshots", "ecs:QueryUserInfo", "ecs:ReAddMigrationTaskInPlan", "ecs:ReInitVolume", "ecs:ReinitDisk", "ecs:ReleaseCapacityReservation", "ecs:ReleaseEipAddress", "ecs:RemoveInvisibleChecks", "ecs:RepairDiagnosticReports", "ecs:ResetDiskDefaultKMSKeyId", "ecs:ResizeVolume", "ecs:RollbackVolume", "ecs:RunInstance", "ecs:StartNetworkInsightsAnalysis", "ecs:UnassociateEipAddress", "ecs:UnassociateSecurityGroupSnapshotPolicy", "ecs:UpdateServiceSettings", "ecs:ValidatePurchaseRule", "ecs:WithdrawCarePlan", "ecs:describeImageFromFamily", "ecs:describeInstances", "ecs:describenetworkinterfaces", "ecs:modifyDiskAttribute", "ecs:runInstances", "ecs:unmountPEDisk" ], "Resource": "*" } ] }
Un usuario o rol de RAM con permisos a nivel de cuenta puede gestionar todos los recursos de su cuenta. Otorgue únicamente los permisos necesarios, siguiendo el principio de privilegio mínimo.
Preguntas frecuentes
Consultar el resource group de un recurso
Método 1: haga clic en el nombre del recurso para ir a su página de detalles. El resource group se muestra directamente en dicha página.
Método 2: inicie sesión en la consola de Resource Management y vaya a . En el panel izquierdo, seleccione la cuenta a la que pertenece el recurso (de forma predeterminada está seleccionada la current account). Utilice los filtros para localizar el recurso y consulte su resource group.
Ver los recursos de un producto en un resource group
Método 1: inicie sesión en la consola de Resource Management y vaya a . En la lista de cuentas del lado izquierdo, donde aparece seleccionada de forma predeterminada la current account, haga clic en el resource group deseado. En el panel derecho, seleccione el producto en la lista desplegable resource type. Se mostrarán todos los recursos de ese producto dentro del resource group seleccionado.
Método 2: inicie sesión en la consola de Resource Management y vaya a . Localice el resource group correspondiente y haga clic en Manage Resources dentro de la columna Actions de su fila. En la página Manage Resources, seleccione el producto en la lista desplegable Product para ver todos sus recursos dentro de ese resource group.
Mover recursos a otro resource group
Inicie sesión en la consola de Resource Management y vaya a . Localice el resource group correspondiente y haga clic en Manage Resources dentro de la columna Actions de su fila. En la página Manage Resources, utilice los filtros para ubicar los recursos que desea mover. Marque las casillas de verificación de dichos recursos en la primera columna y, después, haga clic en Transfer Resource Group debajo de la lista. Siga las instrucciones en pantalla para completar la transferencia.