Gestión segura y confiable del ciclo de vida de las claves en la nube
Key Management Service (KMS) de Alibaba Cloud proporciona servicios de gestión de claves y criptografía seguros y en conformidad, para ayudarle a cifrar y proteger los activos de datos confidenciales. KMS se integra con una amplia gama de servicios de Alibaba Cloud para permitirle cifrar datos en toda la nube y controlar su entorno distribuido. KMS proporciona registros de uso de claves mediante ActionTrail, admite la rotación de claves personalizada y ofrece HSM que superaron la validación FIPS 140-2 Level 3 u otras validaciones pertinentes, para ayudarle a cumplir sus necesidades normativas y de cumplimiento.
Gestión total
KMS proporciona servicios de gestión de claves y de criptografía. Usted gestiona el ciclo de vida y los permisos de las claves, y las usa para cifrado y firma, mientras que Alibaba Cloud gestiona totalmente la infraestructura criptográfica y garantiza la disponibilidad, la seguridad y la confiabilidad del servicio.
Disponibilidad, confiabilidad y elasticidad
KMS procesa sus solicitudes con baja latencia mediante módulos criptográficos redundantes distribuidos en las zonas de disponibilidad de cada región, y escala para cubrir sus necesidades de creación de claves. Puede traer su propia clave a KMS y conservar una copia fuera de línea para mayor durabilidad.
Seguridad y cumplimiento
KMS garantiza una protección rigurosa de sus claves en Alibaba Cloud mediante un diseño y una revisión seguros. KMS le ayuda a cumplir rápidamente los requisitos normativos y de cumplimiento al ofrecer HSM gestionados que superaron la validación FIPS 140-2 Level 3 u otras validaciones pertinentes, permitirle configurar políticas de rotación de claves personalizadas, gestionar permisos en RAM y realizar el seguimiento del uso de claves en ActionTrail. Puede enviar los eventos de ActionTrail a OSS o Log Service para integrarlos con su solución SIEM y obtener más análisis y detección de amenazas.
Cifrado de datos para servicios en la nube integrados
KMS se integra con una amplia gama de servicios de Alibaba Cloud, como ECS, RDS, OSS, NAS y MaxCompute. Con un costo mínimo de gestión de claves, puede aprovechar KMS para cifrar los datos de estos servicios y mantener el control sobre su entorno distribuido de cómputo y almacenamiento. Con el cifrado en el lado del servidor, como SSE de OSS o TDE en bases de datos, usted controla el comportamiento del cifrado mediante KMS y RAM, mientras que Alibaba Cloud se encarga de la complejidad y de los costos de ejecución de la carga de trabajo de cifrado.
Cifrado personalizado y firmas digitales
KMS ofrece criptografía simplificada y API de HSM para que cifre fácilmente los datos de su aplicación con seguridad y cumplimiento integrados, lo que reduce aún más la superficie de ataque sobre los datos confidenciales frente a los atacantes. También puede usar claves asimétricas para la firma digital y garantizar la integridad de los datos críticos.
Costo-eficiencia
Con KMS, sólo paga por los recursos que utiliza, sin necesidad de comprar HSM ni de asumir los costos asociados a la operación continua del hardware, la aplicación de parches y los reemplazos. KMS le ayuda a reducir el costo de crear y mantener su propia infraestructura de gestión de claves.
Características
Funciones integrales de gestión
KMS ofrece una amplia variedad de funciones de gestión de claves para satisfacer todas sus necesidades.
Claves generadas en KMS o importadas de fuentes externas
Puede generar claves en KMS o importar sus propias claves (Bring Your Own Keys, BYOK) a los HSM gestionados. Las claves BYOK le permiten conservar copias adicionales fuera de línea. Los HSM gestionados garantizan que las claves importadas no se exportarán.
Gestión del ciclo de vida de claves y rotación automática de claves
Puede habilitar o deshabilitar claves, o programar un ciclo regular para eliminarlas. Para las claves BYOK, puede eliminarlas en cualquier momento o especificar una política de expiración automática. KMS le permite configurar políticas de rotación personalizadas para rotar automáticamente las claves de cifrado de forma periódica y, de este modo, reforzar su seguridad.
Autenticación, autorización y auditoría (AAA)
Puede gestionar las políticas de autenticación de usuarios y de autorización de KMS a través de RAM. Puede seguir y auditar el uso de claves a través de ActionTrail, o almacenar los registros de uso de claves en OSS o Log Service para diversos escenarios, como el almacenamiento a largo plazo, el análisis de datos y la integración con SIEM.
HSM totalmente gestionados
Los HSM gestionados proporcionan un mecanismo de protección de alta seguridad para las claves.
Certificación y cumplimiento de HSM
KMS proporciona HSM que han superado la validación FIPS 140-2 Level 3, que operan en el modo de operación Level 3 aprobado por FIPS, u ofrece HSM que han superado las validaciones correspondientes para cumplir con los requisitos regulatorios locales.
Generación segura de claves
Los HSM gestionados usan un algoritmo de generación de números aleatorios seguro y con licencia. El algoritmo usa semillas de alta entropía para generar material de claves. Esto protege las claves frente a su recuperación o anticipación por parte de terceros malintencionados.
Protección de claves con hardware
Los HSM gestionados protegen las claves en KMS mediante mecanismos de hardware. El texto sin cifrar de las claves solo se procesa dentro de los HSM para las operaciones con claves. Se mantiene dentro del límite de seguridad de hardware de los HSM.
Integración con otros servicios de Alibaba Cloud
KMS se puede integrar con múltiples servicios de Alibaba Cloud para ofrecer una experiencia de cifrado nativa y capacidades de seguridad avanzadas.
Cifrado predeterminado de nivel básico
KMS permite que cada servicio en la nube gestione automáticamente una clave de cifrado dedicada. De forma predeterminada, los servicios en la nube pueden usar esta clave sin preocuparse por su ciclo de vida ni por sus políticas de autorización.
Fuentes opcionales de claves de cifrado
Puede crear claves en KMS o importar material de claves externo, y autorizar a los servicios en la nube a emplear claves gestionadas por el usuario para la protección mediante cifrado de datos. De este modo, obtiene control total sobre las claves al gestionar sus permisos y su ciclo de vida.
Auditoría del uso de claves por servicios en la nube
Ya sea con claves gestionadas por el servicio o con claves gestionadas por el usuario, puede auditar el uso de claves por parte de los servicios en la nube mediante llamadas a operaciones de la API de KMS en su nombre.
Operaciones criptográficas simples y eficaces
KMS usa conceptos criptográficos abstractos y proporciona APIs de operaciones criptográficas sencillas.
Cifrado de sobre
Con el cifrado de sobre integrado en KMS, puede generar una clave secundaria y cifrar la CMK mediante una sola llamada a API.
AEAD
KMS encapsula el cifrado autenticado con datos asociados (AEAD). Puede usar el contexto de cifrado para proporcionar integridad y autenticidad adicionales a los datos cifrados.
Verificación de firma digital
KMS puede alojar claves asimétricas y proporcionar algoritmos de verificación de firma digital con base en claves asimétricas. KMS se puede usar en una amplia variedad de escenarios, como la verificación de identidad, la firma de código y la cadena de bloques.
Sugerencias de uso
|
Cifrado de datos almacenados en servicios de Alibaba Cloud / cifrado transparente de datos (TDE)
|
Cifrado de campos de datos
|
Gestión de secretos de AK/SK
|
Respaldo y restauración de claves
|
KMS de hardware
|
|
|---|---|---|---|---|---|
| Escenario de uso | Aplicable a más de 90 servicios de Alibaba Cloud, incluidos Elastic Compute Service (ECS), ApsaraDB RDS y Object Storage Service (OSS) | Aplicable al cifrado de archivos, campos de datos y cadenas de certificados | Aplicable a la gestión de secretos de AK y SK, tokens, contraseñas de cuentas de base de datos y otros secretos | Aplicable al respaldo de claves y secretos en regiones de todo el mundo | Aplicable al servicio de gestión de claves con hardware validado conforme a Federal Information Processing Standards (FIPS) 140-2 Level 3 |
| Método de cifrado | Cifrado de datos almacenados en servicios de Alibaba Cloud o cifrado transparente de datos (TDE) | Cifrado de aplicaciones | Cifrado de aplicaciones | N/A | Cifrado de aplicaciones, cifrado de datos almacenados en servicios de Alibaba Cloud o cifrado transparente de datos (TDE) |
| Características de acceso a datos | Acceso en tiempo real, invocado por servicios en la nube | Acceso en tiempo real, acceso a caché | Acceso en tiempo real | Acceso en tiempo real tras el archivado | Acceso en tiempo real |
| Rendimiento de procesamiento | Sin límite | Más de 100,000 QPS | Más de 100,000 QPS | N/A | Más de 100,000 QPS |
| Si es necesario integrar el SDK | No | Sí | Sí | No | Sí |
| Lenguajes de SDK compatibles | N/A | Java, Go, PHP, Python… | Java, Go, PHP, Python… | N/A | Java, Go, PHP, Python… |
| Compatible con Terraform | Sí | Sí | Sí | No | No |
| SLA | Sujeto a los acuerdos de nivel de servicio (SLA) de cada servicio en la nube | 99.95% | 99.95% | 99.9999% | 99.95% |
| Concepto facturable | Sin costo | QPS, número de claves, número de VPC… | Se cobra con base en el número de secretos y de QPS después del cifrado con la clave maestra de cliente (CMK) | Duración del respaldo | QPS, el número de VPC, el número de módulos de seguridad de hardware (HSM)… |
| Precios | USD 0.0 al mes | Desde USD $500.0 al mes | Desde USD $550.0 al mes |
Sin costo durante 0-6 días Desde USD $12.5 al mes por 7 días o más |
Desde USD $1,799.00 al mes |
| Enlace de compra | Sin costo | Clave de software | Gestor de credenciales | Respaldo de claves | Gestión de claves con hardware |
Escenarios


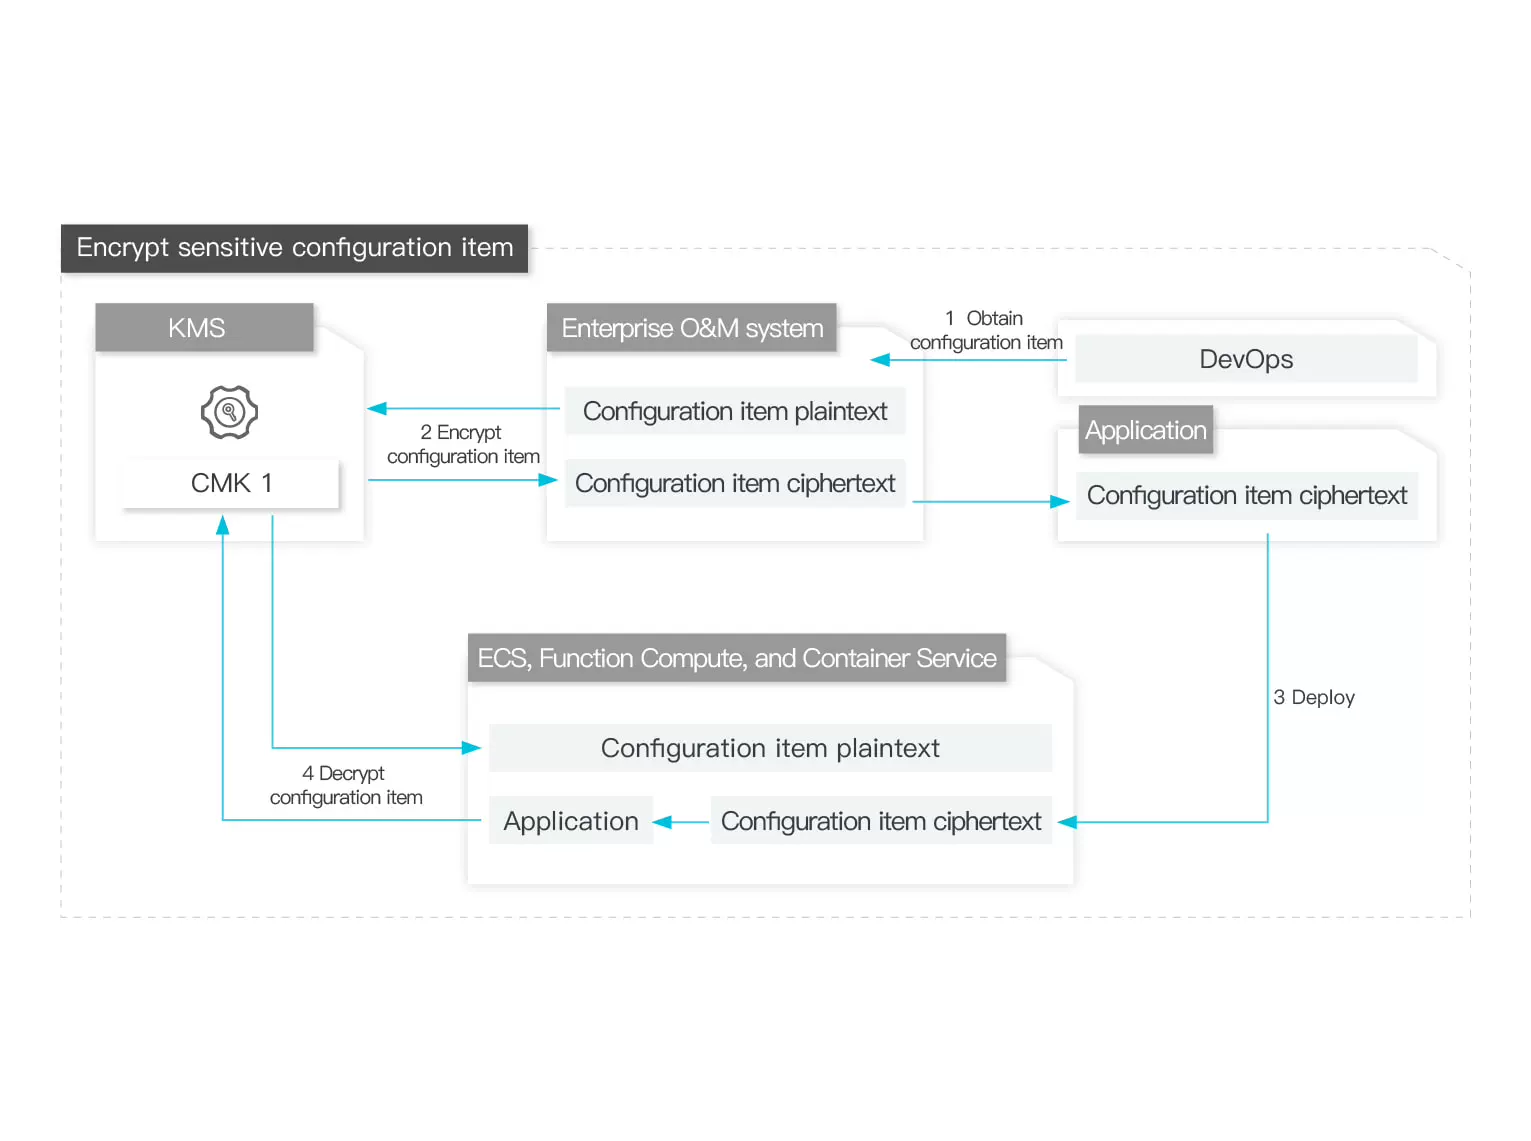
Configuración de cifrado con CMK
Mejores prácticas de DevSecOps para implementar aplicaciones en la nube
Las aplicaciones implementadas en servicios como ECS, Container Service y Function Compute involucran datos confidenciales, como contraseñas, secretos de OAuth y claves de certificados de servidor. KMS cifra los datos antes de la implementación y los descifra después de la implementación o durante su uso, para garantizar la seguridad de los datos confidenciales durante las operaciones, el mantenimiento, la transferencia y el almacenamiento.
Beneficios
Evitar que DevOps acceda a los datos confidenciales
El sistema de operación y mantenimiento sólo proporciona al personal de I+D el texto cifrado de los datos confidenciales necesarios en el entorno de producción en la nube. El personal de I+D empaqueta el texto cifrado en un perfil o lo usa como variable de entorno para Function Compute, y así controlar los riesgos de fuga de datos.


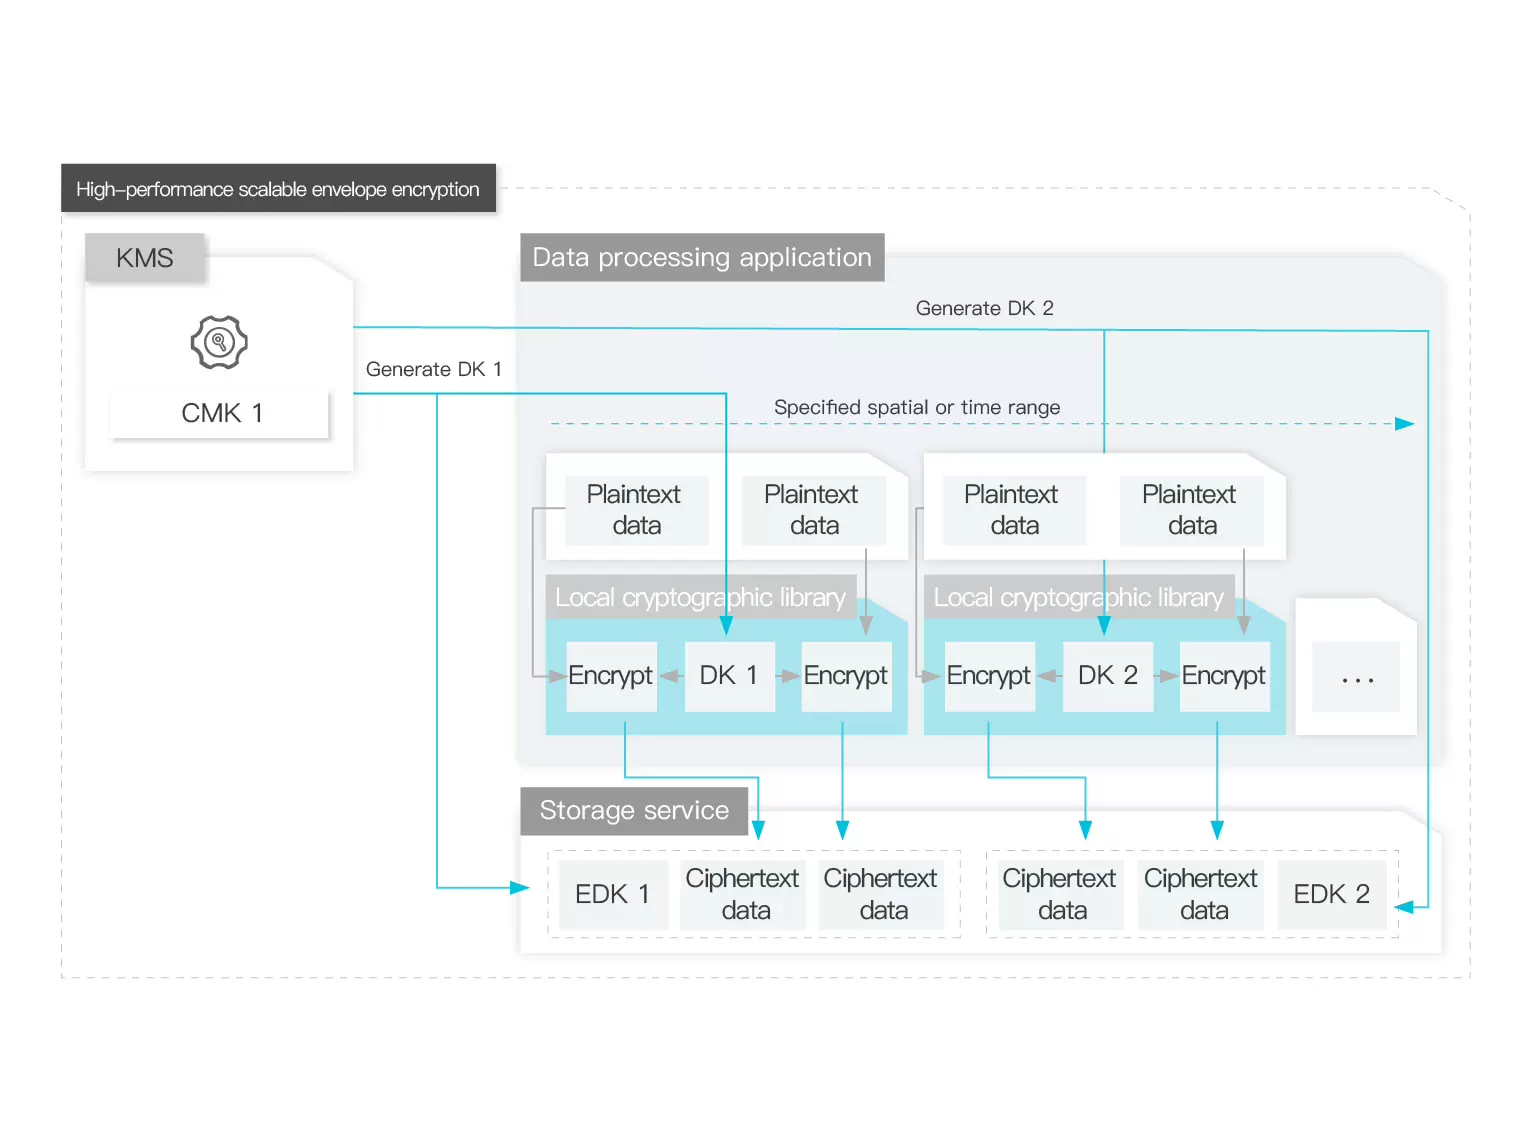
Cifrado de sobre de alto rendimiento y escalable
Estructura de claves de dos niveles para grandes volúmenes de datos y alta concurrencia
Beneficios
Con el cifrado de sobre, KMS genera una estructura de claves de dos niveles: las CMK cifran las claves de datos (DK). Las bibliotecas criptográficas de las aplicaciones, como JCE y OpenSSL, usan las DK para cifrar los datos de negocio locales. El texto cifrado de las DK se almacena junto con los datos de negocio cifrados. En la etapa de descifrado, primero se descifra el texto cifrado de las DK y, una vez obtenido el texto sin cifrar, este se usa para descifrar los datos de negocio localmente.
Cifre y almacene grandes cantidades de datos con OSS
Puede usar el SDK de cifrado del cliente de OSS para cifrar grandes cantidades de datos antes de cargarlos. También puede llamar a KMS para realizar el cifrado de sobre.
Lectura/escritura de datos cifrados con NoSQL en alta concurrencia
La misma DK se usa para cifrar los datos de un rango espacial o temporal especificado (por ejemplo, en una tabla o cada 5 segundos). El texto sin cifrar de la DK se almacena en caché en la memoria y el texto cifrado de la DK se almacena en el almacenamiento NoSQL.


Cree un entorno de cómputo seguro y confiable
Cree un entorno de cómputo seguro con KMS e instancias ECS Bare Metal
ECS Bare Metal Instance proporciona aislamiento físico seguro y admite un entorno de ejecución confiable a nivel de chip (Intel® SGX). Puede construir un entorno de cómputo seguro para transferir las DK entre KMS y otros servicios mediante cifrado de sobre. Estas DK se utilizan en el entorno de cómputo seguro para cifrar los datos empresariales confidenciales que salen del límite y descifrar los datos de texto cifrado que entran en el límite.
Beneficios
Mantener los datos confidenciales dentro de un entorno seguro
El texto sin cifrar de los datos empresariales confidenciales se mantiene dentro del entorno seguro. Antes de que los datos se almacenen en el almacenamiento persistente, KMS los cifra. Durante la etapa de cifrado, no se transmite ningún dato empresarial confidencial a KMS.
Las DK permanecen dentro de un entorno seguro
Las DK obtenidas de KMS se mantienen dentro del entorno de cómputo seguro y se usan para cifrar y descifrar los datos persistentes que entran y salen de los límites del entorno. El texto cifrado de la clave de datos puede transmitirse fuera del entorno seguro y almacenarse de forma persistente junto con los datos de negocio cifrados.

Cifrado en el servidor
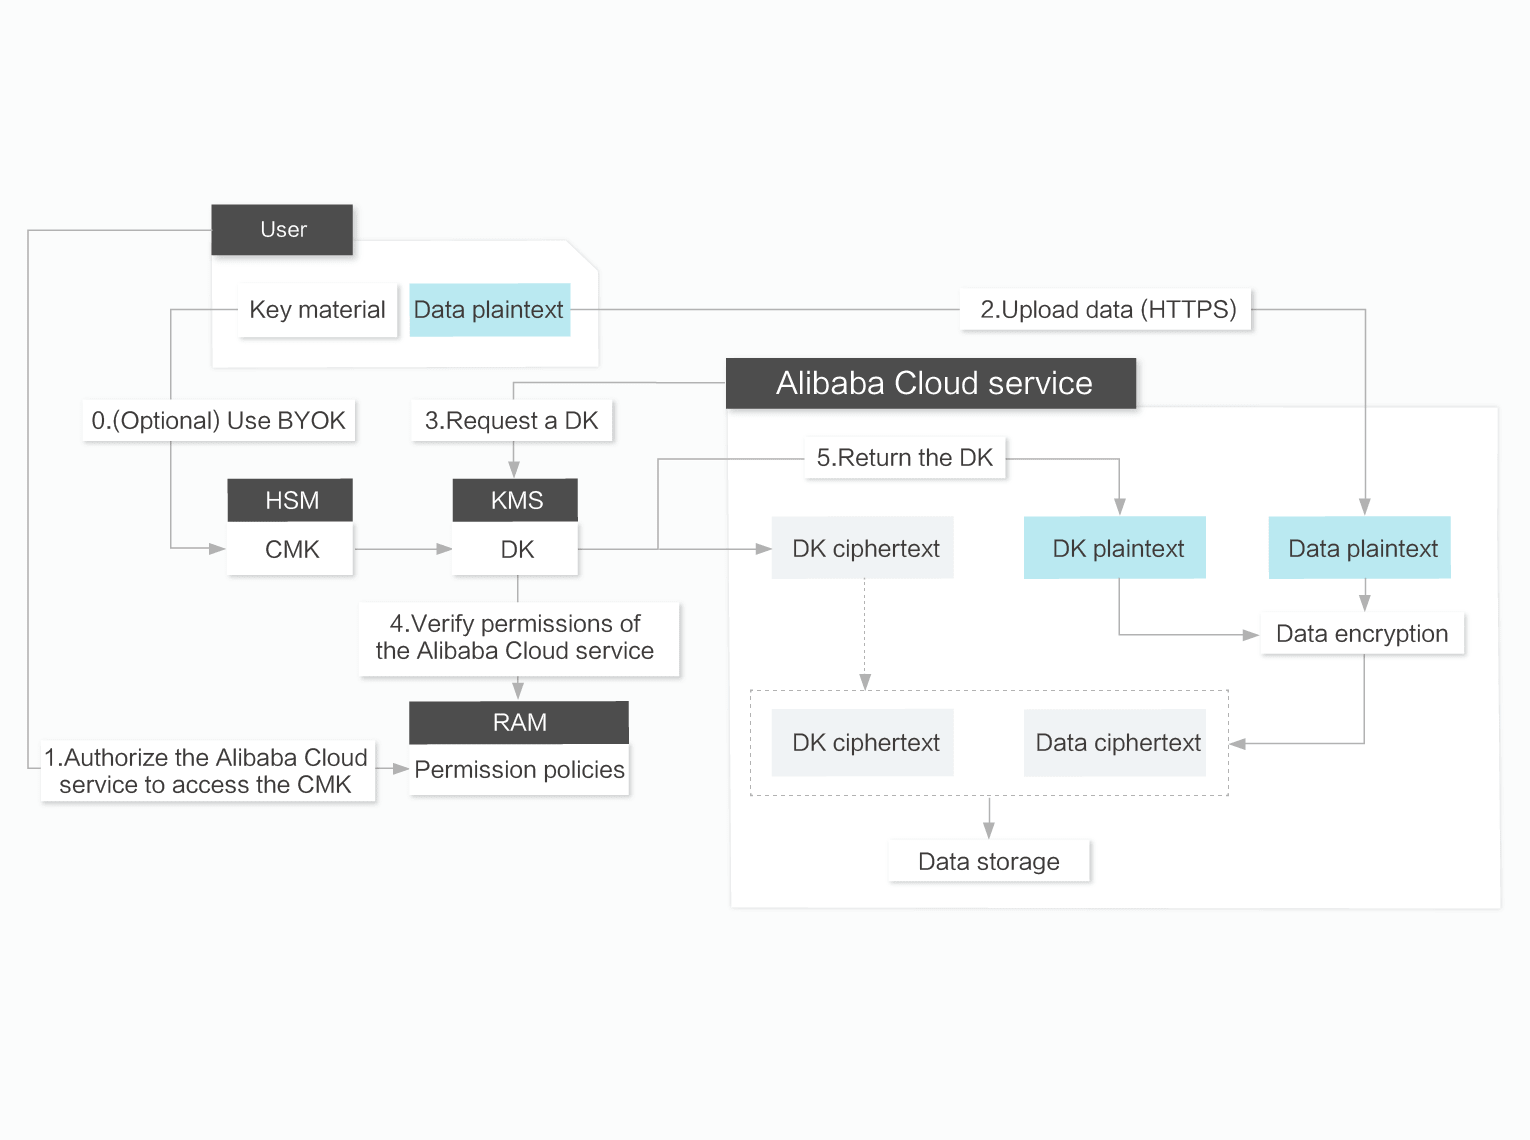
El cifrado de KMS se integra en el lado del servidor y solo necesita configurar las claves y los permisos.
Cuando KMS se integra con otros servicios en la nube, puede usar las CMK de KMS para cifrar y proteger los datos de esos servicios. Solo necesita especificar las CMK en la configuración de cifrado de otros servicios en la nube. Los permisos sobre las CMK se definen mediante RAM y las llamadas a KMS realizadas por otros servicios en la nube se auditan en ActionTrail.
Beneficios
Gestione los riesgos mediante el cifrado en un entorno distribuido de cómputo y almacenamiento
En la nube se utiliza un entorno de cómputo y almacenamiento distribuido y multiinquilino. La función de cifrado de los servicios en la nube combina los comportamientos de cómputo y almacenamiento con KMS. Por ejemplo, debe descifrar los discos en la nube cifrados antes de iniciar una instancia de ECS. KMS protege varias copias redundantes de los discos en la nube cifrados en el sistema de almacenamiento distribuido, así como los snapshots generados automáticamente a partir de discos en la nube cifrados.
Cifrado sin complicaciones de grandes volúmenes de datos
Cifrar y descifrar grandes cantidades de datos consume una gran cantidad de recursos de cómputo, lo que afecta negativamente el rendimiento y la capacidad de procesamiento del sistema. Alibaba Cloud proporciona cifrado en el lado del servidor para los servicios en la nube, lo que le ayuda a gestionar el cifrado mientras mantiene el control y la visibilidad de las operaciones de cifrado de datos.
Un mejor soporte para usted
Consulta de preventa en persona, servicio técnico las 24 horas, una respuesta más rápida, y más tickets gratis.
Consulta de preventa en persona
Soporte técnico las 24 h
6 tickets gratis por trimestre