
Descripción general de BDRC
Ventajas
-
-
Cumplimiento y protección integrales
Solución de recuperación ante desastres con cobertura total para el almacenamiento de datos nativo de Alibaba Cloud
-
-
Visualización de información y cumplimiento entre regiones
Vista de protección de datos desde múltiples ángulos con puntuación, calificaciones por estrellas y visualización 3D
-
-
Políticas personalizadas y control centralizado
Clasifique y administre los recursos según su uso para satisfacer las necesidades del negocio
-
-
Facilidad de uso
Centro de políticas de protección todo en uno con un proceso de configuración guiado para simplificar el proceso
Caso de uso
-
01
Gestión de copias de seguridad unificada
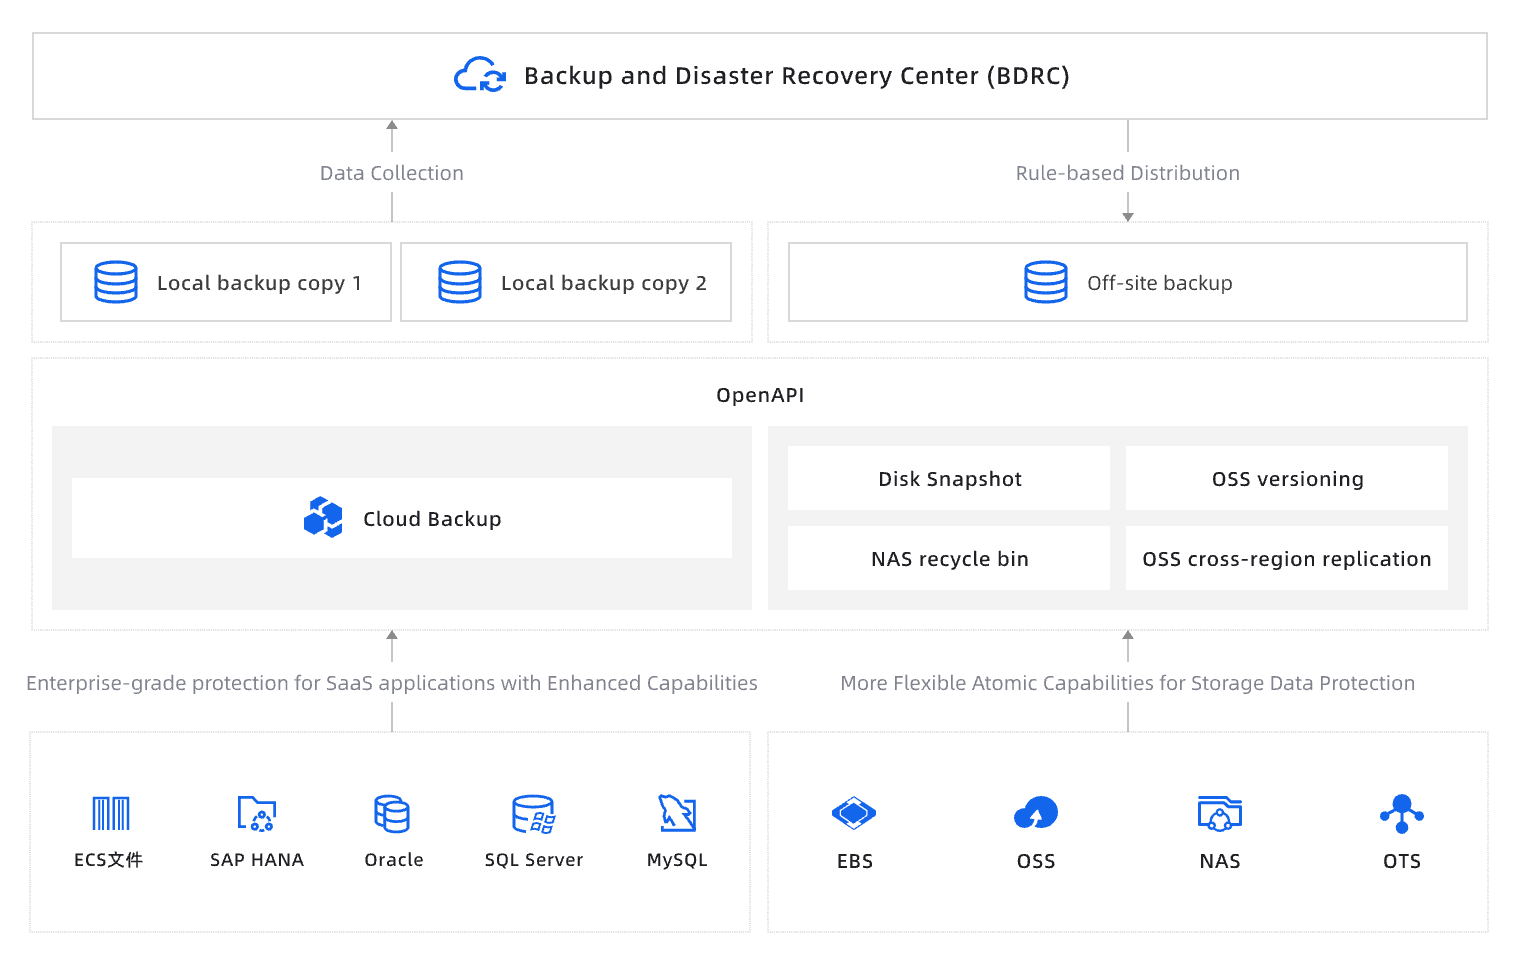
El objetivo de BDRC es agilizar las copias de seguridad de recursos en la nube con protección adaptativa y por niveles conforme a la criticalidad de los datos, lo que garantiza el cumplimiento y la resiliencia operativa. -
02
Copia de seguridad de activos en la nube
BDRC proporciona protección de múltiples activos para los recursos de la nube (ECS, OSS), lo que garantiza una recuperación rápida y la integridad de los datos con políticas automatizadas de conmutación por error y retención granular, facilitando así la resiliencia y la continuidad del negocio. -
03
Protección de datos por niveles
Organice los recursos en niveles de protección basados en la importancia para priorizar, evaluar y supervisar los niveles de seguridad, lo que garantiza la conformidad con el cumplimiento y los requisitos operativos en diversos escenarios. -
04
Protección de datos basada en el cumplimiento
Evalúe el estado de la configuración en copias de seguridad locales y externas para identificar brechas e implementar soluciones específicas, asegurando la preparación para el cumplimiento.
Seguridad y cumplimiento
-
Seguridad de datos
Backup and Disaster Recovery Center (BDRC) emplea una arquitectura de acceso mínimo a los datos para garantizar una sólida protección de datos.
Backup and Disaster Recovery Center (BDRC) interactúa exclusivamente con metadatos no confidenciales (por ejemplo, configuraciones de instancias, marcas de tiempo, permisos) y no recopila, almacena ni procesa datos reales del usuario (por ejemplo, archivos, bases de datos, contenido de aplicaciones). Este diseño se ajusta a los requisitos de cumplimiento de GDPR, HIPAA y PCI-DSS, lo que minimiza la exposición a información confidencial.
Integración segura mediante API:
Todas las interacciones utilizan las OpenAPI estándar del sector que proporcionan las plataformas en la nube (por ejemplo, AWS, Azure, GCP). Estas API permiten a BDRC evaluar el estado de protección de datos (por ejemplo, configuraciones de cifrado, políticas de respaldo) sin necesidad de acceder directamente a los datos subyacentes. La autenticación y el cifrado se aplican en el nivel de API, lo que garantiza un acceso seguro y auditable.
Más información > -
Control de acceso
Backup and Disaster Recovery Center (BDRC) cumple con las prácticas recomendadas de seguridad al implementar controles de acceso estrictos y mecanismos de autorización transparentes.
Principio de privilegio mínimo (PoLP) Permisos mínimos:
Backup and Disaster Recovery Center (BDRC) opera únicamente con los permisos esenciales necesarios para monitorear el estado de protección de datos (por ejemplo, la lectura de metadatos, la comprobación de las configuraciones de respaldo). Sin acceso oculto: no se utilizan permisos adicionales ni «ocultos», lo que garantiza total transparencia y alineación con GDPR, SOC 2 y CIS Benchmarks. Alineación con el cumplimiento: este enfoque minimiza la superficie de ataque y reduce el riesgo de escalada de privilegios, y cumple los requisitos regulatorios globales.
Marco de autorización basado en RAM Control de acceso basado en roles (RBAC):
BDRC utiliza identidades de Resource Access Management (RAM) para autenticar y autorizar acciones. Detección y corrección seguras: detectar el estado de protección de datos (por ejemplo, brechas de cifrado, fallos de respaldo) requiere autenticación basada en RAM. Implementar contramedidas (por ejemplo, habilitar el cifrado, configurar respaldos) también exige permisos explícitos de RAM, lo que garantiza la responsabilidad y la capacidad de auditoría. Credenciales temporales: el acceso se otorga mediante tokens de corta duración o credenciales temporales, lo que reduce los riesgos de exposición a largo plazo.
Más información > -
Registro y auditoría
Backup and Disaster Recovery Center (BDRC) garantiza la trazabilidad completa de todas las actividades mediante mecanismos detallados de registro y auditoría. Esto proporciona visibilidad de extremo a extremo del monitoreo de recursos de la nube, la gestión de riesgos y la aplicación de políticas.
Auditoría de escaneos Escaneos de recursos de la nube:
Backup and Disaster Recovery Center (BDRC) registra automáticamente cada escaneo que realiza en los recursos de la nube (por ejemplo, instancias, almacenamiento, bases de datos), incluidas las marcas de tiempo, el ámbito y los resultados. Pista de auditoría: los registros capturan metadatos como los desencadenantes de los escaneos, las configuraciones y los riesgos detectados, lo que permite el análisis forense y la validación del cumplimiento.
Integración:
Los registros se almacenan en un formato estructurado (por ejemplo, JSON) y se pueden exportar para su integración con herramientas SIEM (por ejemplo, Splunk, ELK Stack). Auditoría de operaciones Acciones del usuario: todas las operaciones, incluidas las consultas de puntuación, los flujos de trabajo de resolución de riesgos, la creación de políticas y los cambios de configuración, se registran con la identidad del usuario, la marca de tiempo y los detalles de la acción.
Transparencia:
Los registros proporcionan una pista de auditoría completa para que los equipos de gobernanza verifiquen el cumplimiento de las políticas internas y las regulaciones externas (por ejemplo, GDPR, SOC 2). Control de acceso: los registros de auditoría están protegidos por controles de acceso basados en roles (RBAC) para garantizar que solo el personal autorizado pueda verlos o modificarlos.
Más información >
Precios
BDRC es de uso gratuito Mejorar las puntuaciones de protección de datos o resolver riesgos puede requerir servicios de pago, como las instantáneas de ECS o Cloud Backup, en función de sus necesidades de implementación.
Para obtener más información sobre otros costes que pueden surgir, consulte Precios relevantes.

